Fachbeitrag · Auslagerungscontrolling
ISA 402 im Auslagerungscontrolling: Dienstleister-Prüfberichte nutzen
ISA 402 ist ein Prüfungsstandard für den Abschlussprüfer deines Unternehmens, nicht für dein Auslagerungscontrolling. Seine Folgen erreichen dich trotzdem: Der Prüfer fragt nach den Prüfberichten deiner Dienstleister, nach deinen eigenen Kontrollen und nach gemeldeten Vorfällen. In Deutschland gilt der Standard als ISA [DE] 402; die zitierten Textziffern folgen der Fassung des IAASB.
Management Summary
Wer Prozesse auslagert, gibt die Verantwortung für die Kontrollen nicht ab. Das gilt auch für den Jahresabschluss: Der Abschlussprüfer muss verstehen, welche Leistungen der Dienstleister erbringt und ob die Kontrollen dort wirksam sind. ISA [DE] 402 regelt, wie er dabei vorgeht. Relevant ist das bei Leistungen, die Teil des rechnungslegungsbezogenen Informationssystems sind, etwa Kernbankverfahren, Wertpapierabwicklung, Lohn- und Gehaltsabrechnung, Rechenzentrumsbetrieb oder Meldewesen.
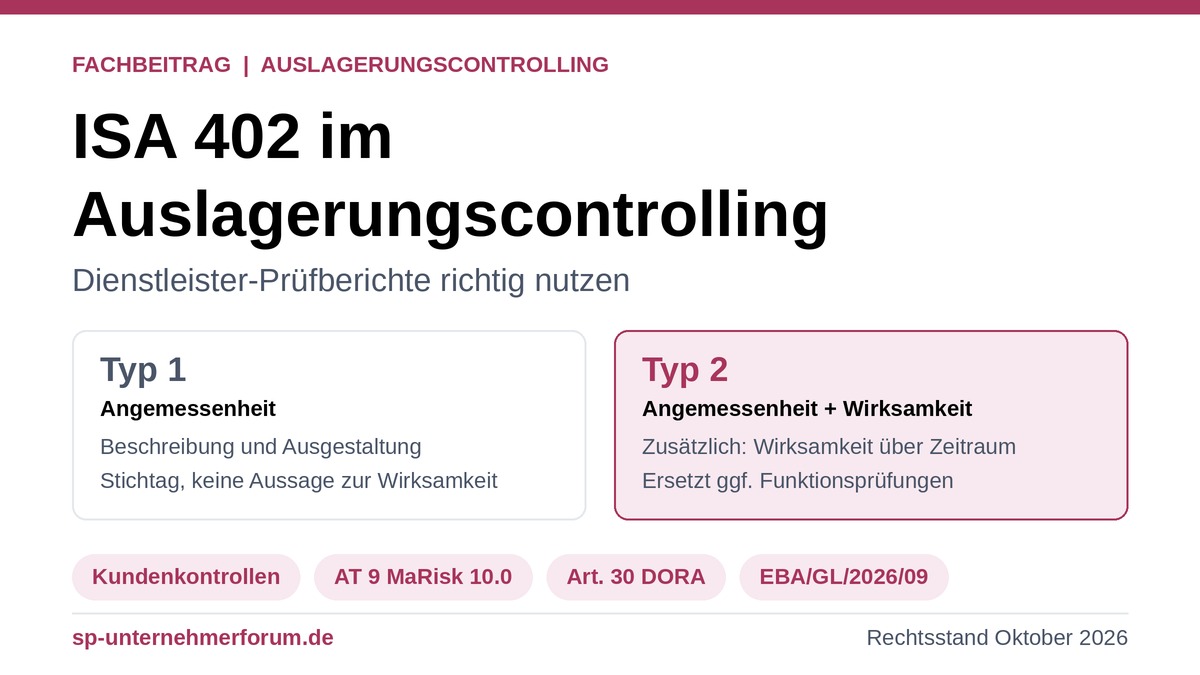
Als Nachweis dienen meist Prüfberichte des Dienstleisters nach IDW PS 951 n.F. oder ISAE 3402. Ein Typ-1-Bericht sagt etwas über die Angemessenheit der Kontrollen zu einem Stichtag. Erst ein Typ-2-Bericht sagt etwas über ihre Wirksamkeit über einen Zeitraum und kann Funktionsprüfungen des Abschlussprüfers ersetzen. Der häufigste blinde Fleck sind die Kontrollen, die der Dienstleister bei dir voraussetzt.
Aufsichtsrechtlich reicht ein Prüfbericht nicht aus: Bei wesentlichen Auslagerungen darf sich die Interne Revision nach AT 9 Tz. 4 MaRisk 10.0 (Erläuterung) nicht allein darauf stützen. Für IKT-Dienstleistungen zur Unterstützung kritischer oder wichtiger Funktionen verlangt Art. 30 Abs. 3 e) DORA Zugangs-, Inspektions- und Auditrechte. Die EBA/GL/2026/09 konkretisieren, wie Berichte künftig genutzt werden dürfen.
Die gute Nachricht: Ein einheitlich ausgewerteter Typ-2-Bericht erfüllt drei Zwecke zugleich. Er stützt die Jahresabschlussprüfung, belegt die laufende Überwachung nach AT 9 Tz. 9 MaRisk 10.0 und unterstützt die Revision. Dieser Beitrag zeigt, wie du dafür ein Verfahren aufsetzt.
ISA 402 verstehen: Sachverhalt und Normbezug
Was ISA [DE] 402 regelt – und was nicht
ISA [DE] 402 „Überlegungen bei der Abschlussprüfung von Einheiten, die Dienstleister in Anspruch nehmen“ ist die deutsche Fassung des ISA 402 des IAASB mit nationalen Besonderheiten. Er regelt die Verantwortung des Abschlussprüfers des auslagernden Unternehmens, ausreichende geeignete Prüfungsnachweise zu erlangen, wenn das Unternehmen Dienstleister nutzt. Die Prüfung des Kontrollsystems beim Dienstleister selbst richtet sich dagegen nach IDW PS 951 n.F. (03.2021) oder ISAE 3402.
Rechtsnatur: § 317 Abs. 5 HGB verweist auf die von der Europäischen Kommission angenommenen internationalen Prüfungsstandards. Eine Annahme der ISA durch die Kommission liegt nach dem Stand dieser Auswertung nicht vor. In Deutschland gelten die ISA [DE] deshalb als vom IDW festgestellte Grundsätze ordnungsmäßiger Abschlussprüfung.
Anwendungsbereich: Leistungen eines Dienstleisters sind relevant, wenn sie und die Kontrollen darüber Teil des rechnungslegungsbezogenen Informationssystems des auslagernden Unternehmens sind. Nicht erfasst ist nach ISA 402 Tz. 5 die bloße Abwicklung ausdrücklich autorisierter Transaktionen auf einem Konto bei einem Finanzinstitut, etwa die normale Kontoführung.
Praxistipp: Für deine Auslagerungsübersicht ist entscheidend, welche Auslagerungen rechnungslegungsrelevant sind. Kennzeichne diese im Auslagerungsregister, etwa Kernbankverfahren, Wertpapierabwicklung, Lohn- und Gehaltsabrechnung, Rechenzentrumsbetrieb oder Meldewesen.
Was der Abschlussprüfer von dir wissen will
Nach ISA 402 Tz. 9 muss der Abschlussprüfer verstehen, wie dein Unternehmen den Dienstleister nutzt, insbesondere:
- Art und Bedeutung der Leistungen und ihre Wirkung auf das interne Kontrollsystem,
- Art und Wesentlichkeit der betroffenen Geschäftsvorfälle, Konten und Prozesse,
- den Grad der Interaktion zwischen Unternehmen und Dienstleister,
- die Beziehung einschließlich der relevanten Vertragsbedingungen.
Nach Tz. 10 identifiziert er die Kontrollen bei deinem Unternehmen, die sich auf die Leistungen des Dienstleisters beziehen, und beurteilt deren Ausgestaltung und Einrichtung. Nach Tz. 19 fragt er die Geschäftsleitung, ob der Dienstleister dolose Handlungen, Rechtsverstöße oder nicht korrigierte falsche Darstellungen gemeldet hat oder ob solche bekannt sind. Kann er das nötige Verständnis nicht bei deinem Unternehmen gewinnen, holt er es nach Tz. 12 auf anderem Weg ein: über einen Typ-1- oder Typ-2-Bericht, über Kontakt zum Dienstleister, durch einen Besuch vor Ort oder über einen anderen Prüfer.
Praxistipp: Bereite für jede rechnungslegungsrelevante Auslagerung ein Prüferdossier vor: Leistungsbeschreibung, Vertrag mit SLA, Schnittstellen, eigene Steuerungs- und Kontrollmaßnahmen, aktueller Prüfbericht des Dienstleisters mit deiner Auswertung und eine Liste gemeldeter Vorfälle. Das spart in der Jahresabschlussprüfung Zeit und Rückfragen.
Typ-1- und Typ-2-Berichte: was sie leisten
ISA 402 Tz. 8 unterscheidet zwei Berichtstypen:
| Bericht | Inhalt | Aussagekraft |
|---|---|---|
| Typ 1 | Beschreibung des Systems, der Kontrollziele und Kontrollen durch den Dienstleister zu einem Stichtag; Urteil des Prüfers über die Beschreibung und die Eignung der Ausgestaltung | Aussage zur Angemessenheit, keine Aussage zur Wirksamkeit |
| Typ 2 | Zusätzlich Urteil über die Wirksamkeit der Kontrollen über einen Zeitraum und Beschreibung der durchgeführten Tests mit Ergebnissen | Kann Funktionsprüfungen des Abschlussprüfers ersetzen |
In Deutschland werden diese Berichte nach IDW PS 951 n.F. (03.2021) erstellt, international nach ISAE 3402. Der IDW PS 951 wurde 2021 an ISA [DE] 315 (Revised 2019) angepasst. Der Abschlussprüfer muss sich nach Tz. 13 von der Kompetenz und Unabhängigkeit des Dienstleisterprüfers und von der Angemessenheit der zugrunde gelegten Standards überzeugen. Nach Tz. 17 beurteilt er bei einem Typ-2-Bericht unter anderem, ob der Berichtszeitraum passt, wie viel Zeit seit den Tests vergangen ist und ob die Tests für die relevanten Aussagen geeignet sind.
Praxistipp: Verlange bei rechnungslegungsrelevanten Auslagerungen vertraglich einen Typ-2-Bericht. Der Berichtszeitraum sollte dein Geschäftsjahr möglichst weitgehend abdecken. Endet er vor dem Bilanzstichtag, fordere für die Lücke eine schriftliche Bestätigung des Dienstleisters an, dass sich die Kontrollen nicht wesentlich geändert haben. In der Praxis heißt diese Bestätigung „Bridge Letter“; der Begriff ist in ISA 402 nicht geregelt.
Kontrollen beim Kunden: der häufigste blinde Fleck
Viele Berichte enthalten Kontrollen bei deinem Unternehmen, die der Dienstleister bei der Gestaltung seiner Leistung voraussetzt (Complementary User Entity Controls, ISA 402 Tz. 8 a)). Beispiele sind die Pflege von Berechtigungen, die Abstimmung von Schnittstellendaten oder die Freigabe von Stammdatenänderungen. Der Abschlussprüfer muss nach Tz. 14 c) und Tz. 17 b) prüfen, ob dein Unternehmen diese Kontrollen eingerichtet hat, und bei Typ-2-Berichten gegebenenfalls deren Wirksamkeit testen.
Praxistipp: Übertrage die im Bericht genannten Kundenkontrollen in dein eigenes IKS. Benenne Verantwortliche und dokumentiere die Durchführung. Ein Typ-2-Bericht ohne umgesetzte Kundenkontrollen ist für den Abschlussprüfer nur eingeschränkt verwertbar.
Subdienstleister: Carve-out oder Inclusive
Nutzt der Dienstleister seinerseits Subdienstleister, kann der Bericht diese einbeziehen (Inclusive-Methode) oder ausnehmen (Carve-out-Methode, ISA 402 A40). Nimmt der Bericht relevante Subdienstleister aus, muss der Abschlussprüfer nach Tz. 18 die Anforderungen des ISA 402 auch auf diese anwenden. Aufsichtsrechtlich gelten für Weiterverlagerungen die vertraglichen Regeln nach AT 9 Tz. 7 MaRisk 10.0 und für IKT-Dienstleistungen die Vorgaben zur Unterauftragsvergabe nach DORA.
Praxistipp: Prüfe bei jedem Carve-out-Bericht, welche Subdienstleister ausgenommen sind und ob für diese eigene Berichte vorliegen. Ein typisches Beispiel ist das Rechenzentrum eines Kernbankdienstleisters.
Aufsichtsrecht: Prüfberichte nutzen, aber nicht allein darauf stützen
AT 9 Tz. 4 MaRisk 10.0, Erläuterung: Die Interne Revision kann „auf Nachweise/Zertifikate auf Basis gängiger Standards zurückgreifen. Hierbei sind sowohl die Detailtiefe, Aktualität und Eignung der Nachweise/Zertifikate und der zugehörigen Prüfberichte als auch die Eignung des Zertifizierers oder Prüfers zu berücksichtigen. Allerdings darf sich ein beaufsichtigtes Unternehmen bei wesentlichen Auslagerungen bei der Ausübung seiner Revisionstätigkeit nicht allein hierauf stützen.“
AT 9 Tz. 9 MaRisk 10.0: Das Institut muss die Leistung des Dienstleisters laufend überwachen.
Art. 30 Abs. 3 e) DORA: Für IKT-Dienstleistungen zur Unterstützung kritischer oder wichtiger Funktionen sind uneingeschränkte Zugangs-, Inspektions- und Auditrechte zu vereinbaren. Alternative Bestätigungsniveaus können vereinbart werden, wenn Rechte anderer Kunden des Dienstleisters berührt sind.
Künftig, EBA/GL/2026/09 Rn. 102–107: Die Leitlinien konkretisieren, wie Finanzunternehmen Zertifikate, Prüfberichte und Pool-Prüfungen nutzen dürfen. Bei Leistungen für kritische oder wichtige Funktionen sollen sie sich nicht dauerhaft allein auf Zertifikate und Berichte verlassen (Rn. 103 a)). Berichte dürfen sie nach Rn. 104 nur nutzen, wenn sie unter anderem:
- mit dem Prüfungsplan zufrieden sind,
- sicherstellen, dass der Bericht die relevanten Systeme und Schlüsselkontrollen abdeckt,
- den Inhalt laufend auswerten und auf Aktualität achten,
- die Eignung des Prüfers beurteilen,
- prüfen, ob der Bericht nach anerkannten Standards erstellt ist und einen Test der Wirksamkeit der Schlüsselkontrollen enthält,
- vertraglich eine Erweiterung des Prüfungsumfangs verlangen können,
- das Recht auf eigene Prüfungen behalten.
Die Leitlinien sind noch nicht anwendbar; der Anwendungsbeginn hängt von den Übersetzungen ab.
Praxistipp: Die Kriterien in Rn. 104 eignen sich schon heute als Prüfraster für jeden eingehenden Bericht. Ein Typ-1-Bericht erfüllt das Kriterium „Test der Wirksamkeit“ nicht.
Fristen und Rechtsstände
Mehrere Regelwerke laufen parallel. Die Tabelle trennt, was heute gilt, was im Übergang ist und was künftig kommt.
| Regelwerk | Geltend (Rechtsstand Oktober 2026) | Übergang | Künftig |
|---|---|---|---|
| ISA [DE] 402 | Stand 26.03.2020 als Teil der vom IDW festgestellten GoA; verpflichtend bei Unternehmen von öffentlichem Interesse für Zeiträume ab 15.12.2021, bei allen übrigen Unternehmen ab 15.12.2022 | – | – |
| ISA [DE] 315 (Revised 2019) | Für Zeiträume ab 15.12.2022 | – | – |
| IDW PS 951 n.F. / ISAE 3402 | IDW PS 951 n.F. (03.2021); international ISAE 3402 | – | – |
| MaRisk 10.0 | AT 9 Tz. 4, 7, 9 MaRisk 10.0 (Rundschreiben 06/2026 (BA), Juni 2026) | Zusätzliche Anforderungen der MaRisk 10.0: Übergangsfrist bis 01.01.2027 | – |
| DORA / BAIT | Art. 30 Abs. 3 e) DORA für IKT-Dienstleistungen zur Unterstützung kritischer oder wichtiger Funktionen | BAIT gelten bis zum Ablauf des 31.12.2026 | Ab 01.01.2027 DORA auch für KWG-Institute außerhalb von Art. 2 DORA (§ 1a Abs. 2a KWG) |
| EBA-Leitlinien zu Auslagerungen | EBA/GL/2019/02 | EBA/GL/2026/09 im September 2026 veröffentlicht, noch nicht anwendbar | Rn. 102–107 EBA/GL/2026/09: Anforderungen an Zertifikate, Prüfberichte und Pool-Prüfungen |
| ISA 240 (Revised) | ISA [DE] 240 (Stand 26.03.2020) | ISA 240 (Revised) des IAASB vom Juli 2025, international für Zeiträume ab 15.12.2026 | Übernahme als ISA [DE] 240 (Revised) durch das IDW offen |
Was daraus für 2026/2027 folgt:
- ISA 240 (Revised): Das IAASB hat den überarbeiteten Standard zu dolosen Handlungen im Juli 2025 veröffentlicht. Er gilt international für Zeiträume ab dem 15.12.2026, bei kalenderjahrgleichen Geschäftsjahren also erstmals für Abschlüsse zum 31.12.2027. Ob und wann das IDW eine deutsche Fassung feststellt, ist offen. Rechne mit intensiveren Fragen des Abschlussprüfers zu Betrugsrisiken, auch bei Dienstleistern.
- DORA ab 01.01.2027 für weitere KWG-Institute: Die BAIT entfallen, und die DORA-Vertragsanforderungen einschließlich der Audit-Rechte gelten auch für KWG-Institute außerhalb von Art. 2 DORA.
- EBA/GL/2026/09: Nach Anwendungsbeginn gelten konkretere Anforderungen an die Nutzung von Prüfberichten.
Praxistipp: Prüfe bis Ende 2026, ob deine IKT-Verträge die Vorlage geeigneter Prüfberichte, die Erweiterung des Prüfungsumfangs und eigene Prüfungsrechte vorsehen.
Pflichten nach Funktion
ISA 402 adressiert den Abschlussprüfer. Damit seine Fragen schnell beantwortet sind, brauchen die Funktionen in deinem Unternehmen klar verteilte Aufgaben.
Auslagerungsbeauftragter / zentrales Auslagerungsmanagement
- Rechnungslegungsrelevante Auslagerungen im Register kennzeichnen
- Berichtskalender führen und Berichte rechtzeitig anfordern
- Jeden Bericht nach einheitlichen Schritten auswerten und dokumentieren
- Leistung des Dienstleisters laufend überwachen (AT 9 Tz. 9 MaRisk 10.0)
Interne Revision
- Detailtiefe, Aktualität und Eignung von Nachweisen und Berichten beurteilen (AT 9 Tz. 4 MaRisk 10.0, Erläuterung)
- Eignung des Zertifizierers oder Prüfers berücksichtigen
- Bei wesentlichen Auslagerungen eigene Prüfungshandlungen ergänzen
Rechnungswesen und Finanzvorstand
- Prüferdossier je rechnungslegungsrelevanter Auslagerung bereitstellen
- Kundenkontrollen im IKS verankern und Durchführung belegen
- Bridge Letter für Zeiträume zwischen Berichtsende und Bilanzstichtag anfordern
- Fragen nach gemeldeten Vorfällen beantworten (ISA 402 Tz. 19)
IKT-Verantwortliche und Vertragsmanagement
- Verträge für kritische oder wichtige IKT-Dienstleistungen auf Audit-Rechte prüfen (Art. 30 Abs. 3 e) DORA)
- Vorlage geeigneter Prüfberichte und Erweiterung des Prüfungsumfangs vertraglich verankern
- Subdienstleister und Weiterverlagerungen nachhalten (AT 9 Tz. 7 MaRisk 10.0)
Pain Points in der Praxis
Rechnungslegungsrelevanz ist nicht gekennzeichnet
Das Register zeigt nicht, welche Auslagerungen für den Jahresabschluss relevant sind. Der Prüfer muss nachfragen, und du stellst Unterlagen unter Zeitdruck zusammen.
Normbezug: ISA 402 Tz. 5, 9
Es liegt nur ein Typ-1-Bericht vor
Der Bericht beurteilt die Ausgestaltung, nicht die Wirksamkeit. Funktionsprüfungen entfallen dadurch nicht.
Normbezug: ISA 402 Tz. 8; EBA/GL/2026/09 Rn. 104
Der Berichtszeitraum deckt das Geschäftsjahr nicht ab
Zwischen Berichtsende und Bilanzstichtag bleibt eine Lücke, für die keine Aussage zur Wirksamkeit vorliegt.
Normbezug: ISA 402 Tz. 17
Kundenkontrollen sind nicht umgesetzt
Der Dienstleister setzt Kontrollen bei dir voraus. Fehlen sie oder sind sie nicht belegt, ist der Bericht nur eingeschränkt verwertbar.
Normbezug: ISA 402 Tz. 8 a), 14 c), 17 b)
Subdienstleister sind im Bericht ausgenommen
Beim Carve-out fehlt die Aussage zu wesentlichen Teilen der Leistungskette. Der Prüfer wendet ISA 402 dann auch auf diese Subdienstleister an.
Normbezug: ISA 402 Tz. 18, A40; AT 9 Tz. 7 MaRisk 10.0
Die Revision stützt sich allein auf den Bericht
Bei wesentlichen Auslagerungen genügt der Verweis auf Zertifikate oder Berichte nicht. Detailtiefe, Aktualität und Eignung sind zu beurteilen.
Normbezug: AT 9 Tz. 4 MaRisk 10.0 (Erläuterung)
Vorfälle des Dienstleisters laufen nicht beim Prüfer ein
Meldungen zu dolosen Handlungen, Rechtsverstößen oder nicht korrigierten Fehlern sind nicht erfasst und werden dem Prüfer nicht mitgeteilt.
Normbezug: ISA 402 Tz. 19
Quick-Check: Prüfschema
Das Prüfschema zeigt, wo dein Verfahren Lücken hat. Die Spalte „Typischer Befund“ beschreibt, woran es in der Praxis häufig fehlt.
| Schritt | Prüffeld | Prüffrage | Normbezug | Typischer Befund |
|---|---|---|---|---|
| 1 | Register | Sind rechnungslegungsrelevante Auslagerungen im Register gekennzeichnet? | ISA 402 Tz. 9; § 25b Abs. 1 KWG | Kennzeichnung fehlt oder ist unvollständig |
| 2 | Prüferdossier | Liegt für jede rechnungslegungsrelevante Auslagerung ein Prüferdossier vor? | ISA 402 Tz. 9, 10, 12 | Unterlagen liegen verstreut in Fachbereichen |
| 3 | Berichtstyp | Ist ein Typ-2-Bericht vertraglich vereinbart und liegt er vor? | ISA 402 Tz. 16, 17; IDW PS 951 n.F. | Nur Typ-1-Bericht oder kein vertraglicher Anspruch |
| 4 | Berichtszeitraum | Deckt der Berichtszeitraum das Geschäftsjahr ab, gegebenenfalls mit Bridge Letter? | ISA 402 Tz. 17 | Lücke zwischen Berichtsende und Bilanzstichtag |
| 5 | Subdienstleister | Sind Subdienstleister einbezogen oder gesondert abgedeckt? | ISA 402 Tz. 18, A40 | Carve-out ohne eigenen Bericht für den Subdienstleister |
| 6 | Kundenkontrollen | Sind die Kundenkontrollen umgesetzt und belegt? | ISA 402 Tz. 8 a), 14 c), 17 b) | Kontrollen nicht ins IKS übernommen |
| 7 | Auswertung | Wurden Detailtiefe, Aktualität, Eignung und Prüferqualifikation beurteilt? | AT 9 Tz. 4 MaRisk 10.0 (Erläuterung) | Bericht wird abgelegt, aber nicht ausgewertet |
| 8 | Revision | Stützt sich die Revision bei wesentlichen Auslagerungen nicht allein auf Berichte? | AT 9 Tz. 4 MaRisk 10.0 (Erläuterung) | Eigene Prüfungshandlungen fehlen |
| 9 | Audit-Rechte | Sind Audit-Rechte bei kritischen IKT-Dienstleistungen vereinbart? | Art. 30 Abs. 3 e) DORA | Verträge nennen nur Berichte, keine Rechte |
| 10 | Vorfälle | Werden Vorfälle des Dienstleisters erfasst und dem Abschlussprüfer mitgeteilt? | ISA 402 Tz. 19 | Kein definierter Meldeweg |
| 11 | EBA-Kriterien | Entspricht das Verfahren den künftigen Kriterien der EBA? | EBA/GL/2026/09 Rn. 102–107 | Kriterien aus Rn. 104 sind nicht abgebildet |
Lösungsansätze: No-Regret-Maßnahmen
Ein Typ-2-Bericht kann drei Zwecke gleichzeitig erfüllen: Er stützt die Jahresabschlussprüfung, belegt die laufende Überwachung nach AT 9 Tz. 9 MaRisk 10.0 und unterstützt die Revision. Dafür muss das Auslagerungscontrolling ihn einheitlich auswerten. Diese No-Regret-Maßnahmen lohnen sich unabhängig davon, wie die EBA-Leitlinien am Ende angewendet werden.
Auswertungsschritte für jeden Bericht
- Berichtstyp, Standard und Prüfer erfassen (Typ 1 oder 2, IDW PS 951, ISAE 3402, SOC 1 oder SOC 2)
- Berichtszeitraum mit dem eigenen Geschäftsjahr abgleichen; Lücke durch Bridge Letter schließen
- Abdeckung prüfen: Sind die genutzten Leistungen, Standorte und Systeme enthalten?
- Subdienstleister prüfen: Carve-out oder Inclusive?
- Urteil des Prüfers lesen: uneingeschränkt, eingeschränkt oder versagt?
- Abweichungen in den Testergebnissen bewerten und mit dem Dienstleister klären
- Kundenkontrollen in das eigene IKS übernehmen und deren Durchführung belegen
- Ergebnis dokumentieren und an Auslagerungsbeauftragten, Revision und Abschlussprüfer weitergeben
- Maßnahmen bei Mängeln festlegen und nachverfolgen
Praxistipp: Führe einen Berichtskalender mit dem erwarteten Eingang aller Prüfberichte. Fordere Berichte rechtzeitig vor der Jahresabschlussprüfung an.
Checkliste
- Rechnungslegungsrelevante Auslagerungen im Register kennzeichnen
- Prüferdossier je Auslagerung anlegen
- Typ-2-Bericht vertraglich vereinbaren, Berichtszeitraum festlegen
- Berichtskalender führen
- Auswertungsschritte für jeden Bericht dokumentieren
- Kundenkontrollen in das IKS übernehmen
- Subdienstleister und Carve-outs nachhalten
- Bridge Letter für Zeiträume zwischen Berichtsende und Bilanzstichtag anfordern
- Vorfälle und Mängel an Revision und Abschlussprüfer melden
- IKT-Verträge bis 31.12.2026 auf DORA-Audit-Rechte prüfen
Fazit: ISA 402 als Anlass für ein einheitliches Auswertungsverfahren
- ISA 402 ist ein Prüferstandard mit Folgen für dich. Er regelt nicht dein Auslagerungscontrolling, bestimmt aber, welche Nachweise der Abschlussprüfer von dir erwartet.
- Typ 2 trägt, Typ 1 nicht. Nur der Typ-2-Bericht sagt etwas zur Wirksamkeit der Kontrollen und kann Funktionsprüfungen ersetzen.
- Kundenkontrollen gehören in dein IKS. Ohne sie ist auch ein guter Bericht nur eingeschränkt verwertbar.
- Ein Bericht ersetzt keine eigene Aufsicht. Bei wesentlichen Auslagerungen darf sich die Revision nicht allein darauf stützen, und für kritische IKT-Dienstleistungen brauchst du Audit-Rechte.
- Ein Verfahren genügt. Mit einheitlicher Auswertung bedienst du Abschlussprüfung, MaRisk 10.0, DORA und künftig die EBA/GL/2026/09 mit denselben Unterlagen.
Wer ISA 402 als Anlass nimmt, Register, Verträge und Berichtsauswertung einmal sauber aufzusetzen, spart in jeder Jahresabschlussprüfung Rückfragen.
FAQ
Ist ISA [DE] 402 ein Standard für das Auslagerungscontrolling?
Nein. ISA [DE] 402 richtet sich an den Abschlussprüfer des auslagernden Unternehmens. Er beeinflusst das Auslagerungscontrolling aber, weil der Prüfer Informationen, Prüfberichte und Nachweise über eigene Kontrollen anfordert.
Ist ISA [DE] 402 neu?
Nein. Er gilt bei Unternehmen von öffentlichem Interesse für Zeiträume ab dem 15.12.2021 und bei allen übrigen Unternehmen ab dem 15.12.2022. Der zugrunde liegende ISA 402 des IAASB gilt international seit 2009.
Was ist der Unterschied zwischen Typ 1 und Typ 2?
Ein Typ-1-Bericht beurteilt die Ausgestaltung der Kontrollen zu einem Stichtag. Ein Typ-2-Bericht beurteilt zusätzlich ihre Wirksamkeit über einen Zeitraum und enthält die Testergebnisse.
Reicht ein Prüfbericht des Dienstleisters für die Revision aus?
Bei wesentlichen Auslagerungen nicht allein (AT 9 Tz. 4 MaRisk 10.0, Erläuterung). Die Revision muss Detailtiefe, Aktualität und Eignung beurteilen und eigene Prüfungshandlungen ergänzen.
Was sind Kundenkontrollen?
Kontrollen, die der Dienstleister bei deinem Unternehmen voraussetzt, etwa Berechtigungsprüfungen oder Datenabstimmungen. Ohne diese Kontrollen ist der Bericht nur eingeschränkt verwertbar.
Was gilt für IKT-Dienstleister?
Für kritische oder wichtige Funktionen verlangt Art. 30 Abs. 3 e) DORA uneingeschränkte Zugangs-, Inspektions- und Auditrechte. Prüfberichte ersetzen diese Rechte nicht.
Quellenverzeichnis
Zuerst die Primärquellen mit Link, danach die Aufsichts- und Standardquellen, auf die sich der Beitrag stützt.
- Verordnung (EU) 2022/2554 (DORA), Art. 30 Abs. 3 e)Primärquelle zu Zugangs-, Inspektions- und Auditrechten bei IKT-Dienstleistungen für kritische oder wichtige Funktionen.
- Richtlinie 2006/43/EG (Abschlussprüferrichtlinie)EU-Rahmen für die Annahme internationaler Prüfungsstandards durch die Europäische Kommission.
- § 317 HGB, Gegenstand und Umfang der PrüfungAbsatz 5 verweist auf die von der Europäischen Kommission angenommenen internationalen Prüfungsstandards.
- § 1a KWG, Anwendung der DORAGrundlage für die Geltung der DORA für KWG-Institute außerhalb von Art. 2 DORA ab 01.01.2027.
- § 25b KWG, Auslagerung von Aktivitäten und ProzessenGesetzliche Grundlage für das Management von Auslagerungen.
Aufsichts- und Standardquellen (ohne Link)
- BaFin, MaRisk 10.0, AT 9 (Rundschreiben 06/2026 (BA), Juni 2026)Quelle für Tz. 4 (Erläuterung), 7 und 9 sowie die Übergangsfrist bis 01.01.2027.
- EBA, Leitlinien zu Auslagerungen, EBA/GL/2026/09, Rn. 102–107Quelle für Zertifikate, Prüfberichte und Pool-Prüfungen; noch nicht anwendbar.
- Deutsche Bundesbank, Hinweise zu BAIT und DORAQuelle für das Auslaufen der BAIT zum Ablauf des 31.12.2026.
- IAASB, ISA 402 und ISA 240 (Revised); ISAE 3402Fachstandards zu Dienstleistern, dolosen Handlungen und Berichten über Kontrollen bei Dienstleistern; keine amtlichen Stellen.
- IDW, ISA [DE] 402, ISA [DE] 315 (Revised 2019), IDW PS 951 n.F. (03.2021)Deutsche Fassungen der Standards; Berufsstandsquelle, keine amtliche Stelle.
Verwandte Leistungen und Programme
Auslagerungscontrolling-Seminare
Alle Programme zum Auslagerungscontrolling im Überblick, vom Grundlagenseminar bis zur Qualifizierung.
Lehrgang Auslagerungsbeauftragter
Sachkunde für die Rolle, die Berichte auswertet und Dienstleister laufend überwacht.
Pflichten des Auslagerungsbeauftragten
Fachbeitrag zu den Aufgaben der Rolle, die über ISA 402 hinausgehen.
Trends im Auslagerungscontrolling
Einordnung der Entwicklung im Auslagerungscontrolling nach der MaRisk.
DORA- und NIS-2-Seminare
Qualifizierung zu den Vertrags- und Auditanforderungen bei IKT-Dienstleistungen.
Seminare für die Interne Revision
Methoden für Prüfungshandlungen, die Berichte von Dienstleistern ergänzen.
Fehlen in deinem Unternehmen die Kapazitäten, um ISA 402 im Alltag umzusetzen, übernimmt S+P Compliance auf Wunsch Aufgaben des Auslagerungscontrollings. Mehr dazu auf sp-compliance.com.