Autor: p547795

Vom Experten zum Strategen: Dein Intensiv-Coaching zum Compliance Officer

Vom Experten zum Strategen: Dein Intensiv-Coaching zum Compliance Officer

Die Rolle des Compliance Officers ist eine der anspruchsvollsten im Unternehmen. Du stehst im Spannungsfeld zwischen strenger Regulatorik, operativem Geschäftsinteresse und persönlicher Haftung. Die Flut neuer Gesetze – von DORA über den EU AI Act bis zum HinSchG – bedeutet: Reines Paragrafenwissen reicht längst nicht mehr aus.

Was du heute brauchst, ist kein passives Seminar, sondern ein aktives Coaching für deine Rolle:

  • Wie baust du ein Legal Inventory auf, das DORA und KI-Risiken wirklich abdeckt?

  • Wie reagierst du auf einen Betrugsfall und leitest eine interne Untersuchung, ohne das Unternehmen (oder dich) zu gefährden?

  • Wie verwandelst du Compliance von einer „Pflichtübung“ in einen messbaren strategischen Vorteil?

Genau das ist der Ansatz unseres Lehrgangs Z15: S+P Certified Compliance Officer.

Wir haben dieses 2-Tages-Programm als intensives Praxis-Coaching konzipiert. Statt nur über Theorie zu sprechen, erhältst du die komplette S+P Tool Box: einsatzbereite Checklisten, Kontrollpläne und Leitfäden, mit denen du sofort in die Umsetzung gehst.

Hier lernst du nicht nur die Regeln, sondern auch, wie du sie meisterst.

Lehrgang Z15

Zertifikats-Lehrgang Compliance Officer

Wie baust du ein rechtssicheres Compliance Management System nach ISO 37301 auf? Erwirb die notwendige Sachkunde für die Haftungsprävention und steuere neue Risiken durch DORA, NIS 2 und den EU AI Act.

Key Facts – S+P Lehrgang Compliance Officer

Format

Online-Lehrgang · 2 Seminartage
Prävention & Reaktion

Programmfokus

Rolle · Haftung · Prävention
Non-Compliance & Ermittlungen

Zielgruppe

Compliance Officer
Führungskräfte · Revision

Tag 1

Legal Inventory · OKRs · KPIs · KRIs
DORA · EU AI Act · NIS 2

Tag 2

Anti-Fraud · ESG-Fraud
HinSchG · Internal Investigations

Praxisoutput

Prüfungssichere Dokumentation
Leitfäden & Kontrollpläne

Für wen ist der Lehrgang?

Führungskräfte: Vom Experten zum Strategen.
Update-Sucher: Fokus auf DORA, KI-Regulierung & ESG.
Newcomer: Rechtssicheres Fundament mit S+P Zertifikat.

  • Programm

  • Tag 1

    • Die 3 Säulen der Compliance: Pflichten, Haftung und strategische Positionierung.
    • Neue Risiken durch EU AI Act & DORA steuern

    Tag 2

    • Wirtschaftskriminalität stoppen: Aufbau eines präventiven Anti-Fraud-Managements.
    • Ermittlungs- und Strafverfahren professionell begleiten

  • mehr erfahren

Klassisches Seminar vs. S+P Lehrgang Compliance Officer

Themen 2026

Klassisches Seminar
Allgemeine Compliance

S+P Lehrgang Compliance Officer
DORA · EU AI Act · NIS 2

Methodik

Klassisches Seminar
Theorie & Vortrag

S+P Lehrgang Compliance Officer
S+P Tool Box mit Vorlagen

Abschluss

Klassisches Seminar
Teilnahmebestätigung

S+P Lehrgang Compliance Officer
Zertifikat + Digital Badge

Rechtssicherheit

Klassisches Seminar
Basis-Wissen

S+P Lehrgang Compliance Officer
§15 FAO · Haftungsschutz

  • Jeder Teilnehmer erhält ein Zertifikat und hat optional die Möglichkeit, die „S+P Certified“ Prüfung zur zusätzlichen Qualifizierung abzulegen.

S+P CERTIFIED

Offizieller Lehrgangs-Nachweis 2026: Compliance Officer

Zielgruppe Compliance Officer & Revision

Verantwortliche für CMS, Risikomanagement sowie Fach- und Führungskräfte in Kontrollfunktionen.

Fortbildungsnachweis 12,0 Zeitstunden

Anerkannt gemäß §15 FAO, HinSchG, Art. 5 DORA sowie als Fachkundenachweis für ISO 37301.

Methodik & Standards ISO 37301 zertifiziert

Anerkanntes System zum Aufbau und zur Überwachung eines CMS nach internationalem ISO-Standard.

Thematischer Fokus DORA · AI Act · Anti-Fraud

Umsetzung digitaler Regulatorik, KI-Compliance, ESG-Fraud und interne Untersuchungen.

✔ Offiziell anerkannter Nachweis für ein rechtssicheres CMS nach ISO 37301 inklusive S+P Tool Box (Legal Inventory & Kontrollpläne).
  • Deine Qualifikation

    Zertifikat + Digital Badge · Fortbildungsnachweis (§15 FAO, HinSchG, DORA) · S+P Tool Box

  • mehr erfahren

09.15 bis 17.00
Online

1860 €

Online
Zzgl. gesetzl. MwSt.

In deinem Lehrgang enthalten:

Die S+P Tool Box:

  • Vorträge als PDF: Für ein schnelles Nachschlagen und Auffrischen des Seminarinhalts.
  • Compliance-Management Toolkits: Nutze unsere Toolkits, um sicherzustellen, dass alle wesentlichen Aspekte des Compliance-Managements in deinem Unternehmen berücksichtigt sind und rechtskonform umgesetzt werden.
  • Toolkit Risk Assessment: Mit unserer vorgefertigten Vorlage führst du eine gründliche Risikobewertung durch und entwickelst effektive Maßnahmen zur Risikominimierung in deinem Unternehmen.
  • Working Paper für Compliance-Strategien: Erhalte wertvolle Anleitungen, wie du Compliance-Strategien entwickelst, die speziell auf die Bedürfnisse deines Unternehmens zugeschnitten sind und langfristigen Erfolg gewährleisten.
  • Leitfaden zur Betrugserkennung und -prävention: Unser Leitfaden gibt dir praxisorientierte Handlungsempfehlungen zur Erkennung und Prävention von Betrug in deinem Unternehmen.

Praxisnahes Lernen für deinen Arbeitsalltag: Erfolgreiche Beispiele, sofortige Anwendung.

  • Case Study „Erfolgreiche Implementierung eines Compliance-Programms“: Lerne aus einer realen Fallstudie, wie ein Unternehmen ein effektives Compliance-Programm aufgebaut hat und so Risiken minimiert sowie Compliance-Verstöße verhindert.
  • Case Study „Erfolgreiche Betrugsbekämpfungsmaßnahmen in einem Unternehmen“: Lerne, wie ein Unternehmen erfolgreich Betrugsbekämpfungsmaßnahmen implementiert hat und so potenziellen Betrug effektiv vorbeugt.

– Lehrgang Compliance Officer –

Ort S+P Seminare Datum
Online Z15 – Lehrgang Compliance Officer: Regelverstöße stoppen Jetzt buchen

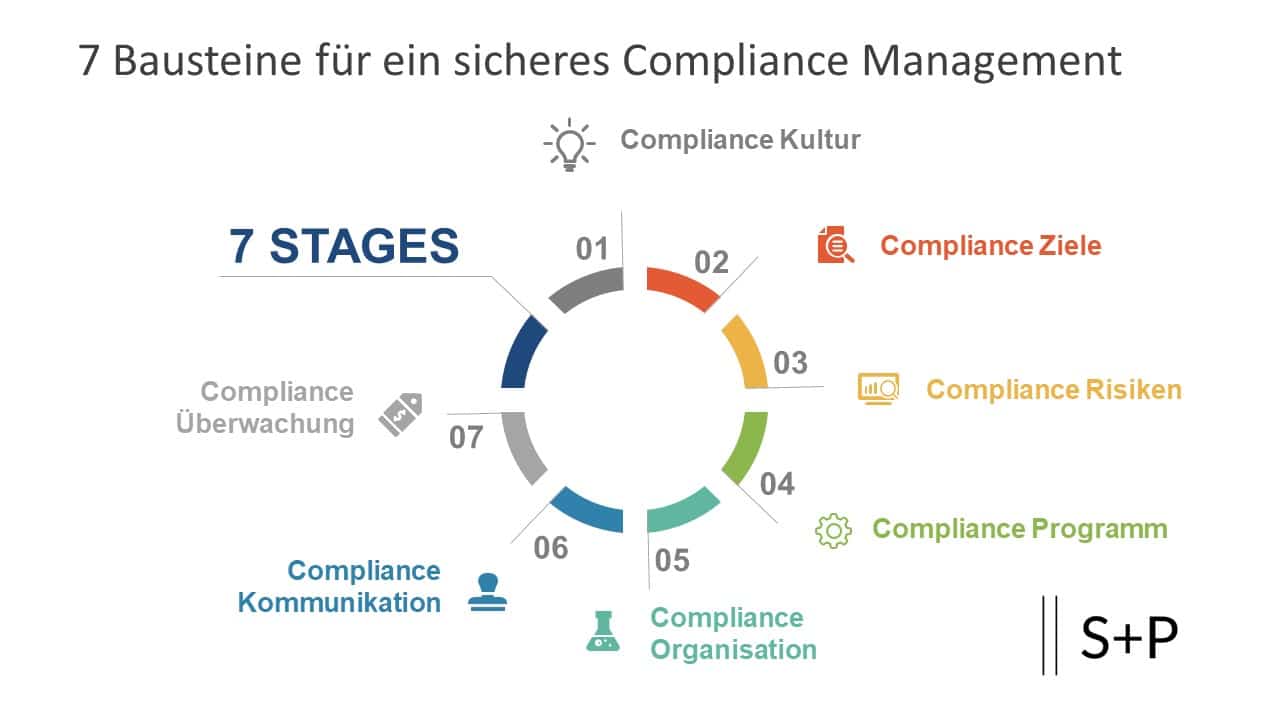
Deine Zielsetzung – Methode – Dein Nutzen im Compliance Officer Lehrgang

Zielsetzung Methode im Lehrgang Konkreter Nutzen
Rolle & Haftung klären Pflichten & Haftungsgrenzen (EBA / EU) Rechtssicher handeln
Regulatorik anwenden DORA, MaRisk, GwG, HinSchG, EU AI Act Prüfungssichere Umsetzung
Compliance-Risiken steuern Risk Assessment & Legal Inventory Risiken frühzeitig erkennen
CMS aufbauen IKS, KPIs, KRIs & OKRs Revisionsfeste Strukturen
Digitale Risiken beherrschen EU AI Act, DORA, NIS 2 Technologie rechtskonform nutzen
Anti-Fraud etablieren Anti-Fraud & ESG-Fraud Best Practices Wirtschaftskriminalität verhindern
Non-Compliance managen Internal Investigations & HinSchG Souverän in Krisen reagieren
Behördenkontakt steuern Leitfäden für Ermittlungsverfahren Rechtssicher kommunizieren
Prüfungen bestehen Auditfähige Dokumentation Aufsicht & Revision meistern
Effizient arbeiten S+P Tool Box (Vorlagen & Pläne) Kein eigener Systemaufbau
Kompetenz nachweisen Zertifikat & Digital Badge Sichtbarkeit & Karrierevorteil

Programm

Was sind die zentralen Aufgaben eines zertifizierten Compliance Officers?

Ein Compliance Officer verantwortet die Einrichtung und Überwachung eines Compliance Management Systems (CMS), um Rechtsverstöße und Haftungsrisiken für das Unternehmen und seine Organe abzuwenden. Grundlage hierfür ist oft die ISO 37301. Im Jahr 2026 umfasst das Pflichtenheft insbesondere die Sicherstellung der digitalen Betriebsstabilität (DORA/NIS 2), die Überwachung der KI-Governance (EU AI Act) sowie die Prävention von Wirtschaftskriminalität und ESG-Fraud. Er agiert als „Second Line of Defense“, führt interne Ermittlungen gemäß HinSchG durch und sichert durch lückenlose Dokumentation die Entlastung der Geschäftsführung im Rahmen der Business Judgement Rule.

Starte deine Karriere als zertifizierter Compliance Officer

Du möchtest den nächsten Schritt zur Führungskraft im Compliance-Bereich machen oder ein rechtssicheres Fundament für deine neue Rolle legen? Unser Lehrgang bereitet dich gezielt auf die Herausforderungen der modernen Unternehmenssteuerung vor.

Deine Karriere-Vorteile auf einen Blick:

  • Führungskompetenz aufbauen: Lerne, wie du ein wirksames Compliance Management System (CMS) im Einklang mit ISO 37301 etablierst und strategisch im Unternehmen positionierst.

  • Modernes Fachwissen: Beherrsche die neuesten Anforderungen aus EU AI Act, DORA und ESG – die Schlüsselthemen für Compliance-Profis in 2026.

  • Haftungssicherheit: Schütze dich und dein Unternehmen durch fundierte Kenntnisse zu Internal Investigations, Anti-Fraud und der Zusammenarbeit mit Behörden.

  • Praxis-Boost: Arbeite mit der S+P Tool Box (Legal Inventory & Kontrollpläne), um regulatorische Pflichten sofort und effizient umzusetzen.

  • Sichtbarer Erfolg: Dokumentiere deine Expertise mit dem anerkannten S+P Zertifikat & Digital Badge für dein LinkedIn-Profil und deinen Lebenslauf.

Der sichere Weg zur Karriere: Werde vom Verwalter zum Gestalter und sichere dir das Rüstzeug für eine verantwortungsvolle Position im Bereich Recht und Compliance.

Programm 1. Seminartag

🔹 Deine Rolle als Compliance Officer klar und haftungssicher definieren

Inhalte:

  • Anforderungen aus EBA/CP/2021/31 und AML/CFT-Rolle

  • Persönliche Haftung vs. Unternehmenshaftung

Dein Nutzen:

  • Du kennst deine Pflichten, Risiken und rechtlichen Grenzen

  • Du agierst sicher im Spannungsfeld zwischen Aufsicht & Unternehmensinteresse


🔹 Legal Inventory & Kontrollplan professionell steuern

Inhalte:

  • Aufbau eines prüfungssicheren Legal Inventory & Ableitung von Maßnahmen

  • Überprüfung der Compliance-Vorgaben mit OKRs, KPIs und KRIs

Dein Nutzen:

  • Du etablierst ein nachhaltiges und nachweisbares Compliance-System

  • Du erkennst neue Risiken frühzeitig und leitest passende Maßnahmen ab


🔹 Aktuelle Regulatorik & Schnittstellen smart umsetzen

Inhalte:

  • Regulatory Monitoring zu DORA, NIS 2, MaRisk, SDG, AML Rulebook & HinSchG

  • Green Compliance & EU AI Act in Legal Inventory und Kontrollsystem integrieren

Dein Nutzen:

  • Du bleibst rechtskonform bei dynamischer Gesetzeslage und neuen EU-Vorgaben

  • Du steuerst Schnittstellen wie Geldwäsche, Auslagerung & KI-Einsatz effizient und sicher

S+P Certified Compliance Officer – der Weg zur Compliance

Programm 2. Seminartag

🔹 Anti-Fraud Management – Betrug erkennen & vorbeugen

Inhalte:

  • Anforderungen und Best Practices im modernen Anti-Fraud Management

  • Integration von ESG-Fraud und digitalen Betrugsmustern ins Risiko-Framework

Dein Nutzen:

  • Du verhinderst proaktiv wirtschaftskriminelle Handlungen in deinem Unternehmen

  • Du etablierst ein robustes Anti-Fraud-System in der Compliance-Struktur


🔹 Von der Meldung zur Maßnahme – Non-Compliance professionell untersuchen

Inhalte:

  • Umgang mit Hinweisen: Ablauf, Dokumentation und Reaktion im Rahmen des Hinweisgeberschutzgesetzes
  • Durchführung interner Untersuchungen bei Compliance-Verstößen (Internal Investigations)

Dein Nutzen:

  • Du reagierst souverän auf Compliance-Vorfälle – von der Hinweisprüfung bis zur Eskalation

  • Du schützt dein Unternehmen vor Folgefehlern, Reputationsverlust und Ermittlungsrisiken


🔹 Strafverfahren souverän begleiten & rechtskonform handeln

Inhalte:

  • Rechte und Pflichten von Beschuldigten, Zeugen und Compliance-Verantwortlichen

  • Kommunikation mit Ermittlungsbehörden und internen Stakeholdern

Dein Nutzen:

  • Du gewährleistest ein sicheres und rechtskonformes Vorgehen bei Ermittlungen

  • Du schützt dein Unternehmen vor Haftungs- und Reputationsrisiken

  • Networking und Austausch: Austausch mit anderen Teilnehmern und Erweiterung des beruflichen Netzwerks.

  • Feedback-Runden: Nach jeder Lerneinheit. Sicherstellung des Verständnisses und Klärung offener Fragen.

  • Deine Vorteile auf einen Blick:

    • Werde ein Compliance-Experte: Lerne, wie du die Rolle des Compliance Officers effektiv ausfüllst und ein rechtssicheres Umfeld schaffst.
    • Optimiere dein Risikomanagement: Erhalte fundierte Kenntnisse zur Identifizierung, Bewertung und Steuerung von Risiken gemäß MaRisk und WpHG.
    • Stärke deine rechtliche Sicherheit: Entwickle ein robustes Compliance-System, um gesetzliche Vorgaben wie ESG-Standards und FISG sicher umzusetzen.
    • Minimiere Haftungsrisiken: Verstehe deine Verantwortlichkeiten als Compliance Officer und reduziere Haftungsrisiken durch präzise Maßnahmen.

  • Melde dich jetzt an und sichere die Zukunft deines Unternehmens mit praxisnahen Strategien und wertvollen Netzwerkmöglichkeiten!


Eine starke Marke für deine Zertifizierung – S+P Certified

  • Weltweites Netzwerk: Verbinde dich mit einem globalen Netzwerk von Fachleuten.
  • Flexible Online-Prüfung: Lege deine Multiple Choice-Prüfung bequem in einer Online-Umgebung ab.
  • Schneller Qualifikationsnachweis: Erhalte in nur 45 Minuten ein markenrechtlich geschütztes Zertifikat.
  • Karrierefördernd: Gib deiner Karriere einen internationalen Impuls mit S+P Certified.

Jetzt zertifiziert & aufsichtsrechtlich abgesichert
Mit S+P Zertifikat zur Vorlage bei der Aufsicht

S+P Lehrgang „Compliance Officer“

Regulatorik sicher anwenden – von DORA bis ESG

Du bekommst ein Update zu allen aktuellen Pflichten – kompakt aufbereitet und direkt umsetzbar:

  • DORA – Digital Operational Resilience Act

  • EU AI Act – Künstliche Intelligenz regulieren

  • ESG – Nachhaltigkeitsanforderungen & Berichtspflichten

  • MaRisk, GwG, WpHG – alles, was du wissen musst

Mit der S+P Tool Box und vielen Praxisbeispielen erarbeitest du dir konkrete Lösungen für deinen Arbeitsalltag.


Megatrends strategisch in Compliance integrieren

Du lernst, wie sich Trends wie Digitalisierung, Künstliche Intelligenz, Nachhaltigkeit und vernetzte Ökosysteme auf deine Compliance-Arbeit auswirken – und wie du damit:

  • Risiken frühzeitig erkennst,

  • Kontrollsysteme smart entwickelst,

  • und Compliance als strategischen Wertbeitrag positionierst.


Praxisnah. Umsetzbar. Zertifiziert.

  • Du arbeitest mit Fallstudien und interaktiven Übungen

  • Du tauschst dich mit anderen Compliance-Verantwortlichen aus

  • Du erhältst ein anerkanntes S+P Zertifikat

Alles in einem kompakten Lehrgang, der dich nicht nur weiterbildet – sondern beruflich stärkt und positioniert.


Für wen ist der Lehrgang gedacht?

Du bist hier richtig, wenn du:

  • (künftig) Compliance Officer oder Beauftragte:r bist

  • im Risikomanagement, in der Internen Revision oder Rechtsabteilung arbeitest

  • dein Fachwissen auf den neuesten Stand bringen willst

  • strategisch mitreden willst, wenn es um Transformation & Regulatorik geht

Zeig, was in dir steckt
Erhalte dein digitales S+P Badge & Zertifikat


Das Digitale Karriere-Zertifikat, auch bekannt als Digital Badge, ist eine moderne Form der Zertifizierung, die dir digital verliehen wird.

Mit diesem Badge kannst du einfach und effektiv in digitalen Netzwerken, auf deinem LinkedIn-Profil oder in deinem Lebenslauf zeigen, dass du proaktiv an deiner beruflichen Entwicklung arbeitest.

E-Learning „Compliance für Mitarbeiter“

Mit dem E-Learning Compliance für Mitarbeiter sensibilisieren Sie Ihre Teams für zentrale Regeln und Richtlinien. Das Training vermittelt praxisnah die wichtigsten Inhalte zu rechtssicherem Verhalten im Berufsalltag und hilft dabei, Risiken für das Unternehmen zu minimieren.

  • Grundlagen der Compliance – verständlich und praxisnah vermittelt
  • Konkrete Beispiele für typische Risiken und Fehlverhalten
  • Rechtssicherheit durch dokumentierte Schulungsteilnahme
  • Flexible Lernzeiten – online und jederzeit verfügbar
  • Zertifikat als Nachweis für Mitarbeiter-Compliance-Trainings

Vorteile des rollenbasierten Lernens mit S+P Seminaren

Vorteil Beschreibung
Praxisnahe Wissensvermittlung Erfahrene Praktiker vermitteln direkt anwendbares Know-how mit Tipps aus dem Arbeitsalltag.
Effektive Karriereentwicklung Gezielte Kompetenzsteigerung schafft spürbare Vorteile im Wettbewerb um neue Positionen.
Netzwerkaufbau Vernetze dich mit anderen Fach- und Führungskräften und erweitere deinen beruflichen Horizont.
Zugang zu aktuellen Trends Immer up-to-date: Neue Themen wie DORA, ESG, KI, MaRisk oder Geldwäsche im Fokus.
Individuelle Förderung Seminare sind exakt auf deine Rolle zugeschnitten – so lernst du nur, was dich wirklich weiterbringt.
Verbesserung der Arbeitsweise Neue Methoden und Strategien machen dich effizienter – vom Kontrollplan bis zur Prozessoptimierung.
Umfassende Vorbereitung Mit der S+P Lounge hast du Zugriff auf Lernmaterialien – vor, während und nach dem Seminar.

FAQ – Dein Lehrgang Compliance Officer (Z15)

Weitere Vorteile auf einen Blick

✔ Aktuelle Regulatorik kompakt & praxisnah
Du erhältst fundiertes Wissen zu DORA, Hinweisgeberschutz und dem EU AI Act – aufbereitet für den direkten Einsatz in deiner Compliance-Praxis.

✔ Fit für Prüfung & Aufsicht
Lerne, wie du Compliance-Maßnahmen professionell dokumentierst und dein Unternehmen gegenüber interner Revision, Wirtschaftsprüfern und Aufsicht souverän vertrittst.

✔ Zukunftsorientierte Themen wie KI & digitale Risiken
Du verstehst, wie der EU AI Act deine Aufgaben als Compliance Officer verändert – und wie du KI-Risiken rechtssicher bewertest und kontrollierst.

✔ Austausch auf Augenhöhe
Profitiere vom Wissen erfahrener Referenten und vernetze dich mit Compliance-Kolleg:innen – für aktuelle Einblicke und praxisbewährte Lösungsansätze.


Im Unterschied zu klassischen Compliance-Seminaren vermittelt der S+P Lehrgang keine Theorie, sondern sofort einsetzbare Kontrollpläne, Legal Inventories und Audit-Dokumentation.

Standard-Seminar vs. S+P Compliance Officer Lehrgang

MERKMAL STANDARD-SEMINAR S+P COMPLIANCE OFFICER LEHRGANG
Inhalte Allgemeine Compliance-Grundlagen DORA, EU AI Act, NIS 2, ESG & Anti-Fraud
Methodik Vortrag & Theorie Praxisfälle, Simulationen & S+P Tool Box
Haftungsfokus Keine klare Abgrenzung der persönlichen Haftung Klare Haftungsabgrenzung nach EBA / DORA
Umsetzung im Alltag Eigene Konzepte und Systeme erforderlich Fertige Kontrollpläne, KPIs, KRIs & OKRs
Prüfungssicherheit Teilnahmebestätigung ohne Nachweis der Fachkunde Prüfungs- und aufsichtsgeeignete Dokumentation
Zeitaufwand nach dem Seminar Hoher Nachbereitungs- und Implementierungsaufwand Sofort einsetzbar – kein Systemaufbau notwendig
Abschluss Teilnahmebestätigung Zertifikat + Digital Badge

Compliance Officer werden?
Starte jetzt deine Karriere mit Zukunft!

Du willst als Compliance Officer durchstarten oder deine bestehende Rolle strategisch und praxisnah stärken?

Mit der S+P Weiterbildung zum Compliance Officer bekommst du das Rüstzeug, um rechtssicher, zukunftsorientiert und effektiv in deiner Funktion zu handeln –egal ob im Finanzsektor oder in der Realwirtschaft (Industrie & Handel).

Ob du neu in der Funktion bist oder bereits Erfahrung in der Compliance-Abteilung mitbringst – dieser Kompaktlehrgang ist dein praxisnahes Update für ein modernes und wirksames Compliance-System.

Was du in 2 Tagen erreichst:

✔ Du verstehst deine Aufgaben als Compliance Officer und erfüllst sie sicher und souverän

✔ Du kennst die regulatorischen Anforderungen aus WpHG, MaRisk, GwG und BAIT

✔ Du integrierst ESG-Risiken, Cybersecurity und KI in dein Compliance-Management

✔ Du entwickelst ein wirksames Kontroll- und Berichtssystem

✔ Du schützt dich gezielt vor persönlichen Haftungsrisiken

S+P Seminare – Deine Karrierevorteile auf einen Blick

Sofort anwendbare Tools

Praxisorientierte Checklisten, Leitfäden und Templates für den direkten Einsatz im Alltag.

Nutzen: Schnelle Umsetzung & hohe Effizienz

Anerkanntes Zertifikat

S+P Certified & Digital Badge als sichtbarer Kompetenznachweis für Karriere und Markt.

Nutzen: Karriere-Booster & Profilstärkung

Exklusives Experten-Netzwerk

Zugang zu Community, LinkedIn-Gruppen und direktem Expertenaustausch.

Nutzen: Networking & neue Kontakte

ISO 9001 & ESG-Rating

Geprüfte Qualität und Nachhaltigkeit durch ISO 9001 Zertifizierung und ESG-Rating.

Nutzen: Vertrauen, Verantwortung & Image

Hohe Kundenzufriedenheit

4,65 von 5 Sternen auf ProvenExpert sprechen für nachhaltige Qualität.

Nutzen: Verlässlichkeit & positive Erfahrungen

Rollenbasiertes Lernen

Inhalte exakt zugeschnitten auf Funktion, Branche und Verantwortung.

Nutzen: Relevanz & zielgenauer Wissenstransfer

Praxisnahe Fallstudien & Simulationen

Training realer Entscheidungssituationen mit direkter Anwendung des Gelernten.

Nutzen: Handlungssicherheit & Praxisnutzen

Mehr zu diesem Thema

Welche Aufgaben haben Geschäftsführer?

Geschäftsführer Aufgaben nach GmbHG (§§ 35–49): Rechte, Pflichten & Praxis-Checkliste

  • S+P Seminare

  • Dein Weg zum Erfolg

In Deutschland regelt das GmbH-Gesetz (GmbHG) die Aufgaben und Verantwortlichkeiten von Geschäftsführern einer Gesellschaft mit beschränkter Haftung (GmbH). Als gesetzliche Vertreter tragen Geschäftsführer eine bedeutende Last der Verantwortung und sind das operative und strategische Zentrum des Unternehmens.

Die Position des Geschäftsführers in einer GmbH ist mit weitreichenden Pflichten verbunden, die im GmbHG festgelegt sind. Der Geschäftsführer handelt im Namen der Gesellschaft und führt deren Geschäfte gemäß den Bestimmungen des Gesetzes und der Satzung der GmbH.

Was bedeutet § 43 GmbHG?

Gesetz vs. Praxis – Aufgaben des Geschäftsführers nach GmbHG

Gesetzliche Anforderung (GmbHG) Praxis-Umsetzung (Kurz-Check)
Vertretung & Geschäftsführung (§ 35)
Du vertrittst die GmbH nach innen & außen, führst die Geschäfte satzungs- & gesetzeskonform.
Geschäftsordnung GF, Zeichnungsregeln, 4-Augen-Prinzip, Delegationsmatrix, Protokollierung von Beschlüssen.
Finanzmanagement (§§ 41–42)
Ordnungsgemäße Buchführung, Jahresabschluss erstellen.
Reporting-Kalender, GoBD-Konformität, Steuer- & Sozialabgaben-Fristen, Liquiditätsplanung, Monats-KPIs (Cash, EBIT, AR/AP).
Gesellschafterversammlung (§ 49)
Einberufen & informieren, Beschlüsse umsetzen.
Quartalsberichte, Ad-hoc-Beschlussvorlagen, saubere Protokolle, Beschluss- & Maßnahmen-Tracking.
Sorgfalt & Haftung (§§ 43–44)
Sorgfalt eines ordentlichen Geschäftsleiters; Schadensersatz bei Pflichtverstoß.
IKS & Risikoregister, Dokumentationspflichten, Interessenkonflikt-Regeln, D&O prüfen, Eskalationspfade definieren.
Compliance & Recht (Satzungs- & Gesetzestreue)
Einhaltung aller relevanten Gesetze & interner Regeln.
CMS etablieren (Richtlinien, Schulungen), Hinweisgebersystem, Datenschutz, Kartell-/Arbeitsrecht-Checks, Lieferanten-Compliance.
Risikomanagement & Kontinuität
Vorausschauende Steuerung von Unternehmensrisiken.
Risikomatrix mit Verantwortlichen, BCM/Notfallplan, regelmäßige Tests (Backup, Cyber-Drills), Versicherungsdeckungen prüfen.
Förderung der Gesellschaftsziele
Im Interesse der GmbH handeln; Strategie & Wertschöpfung sichern.
3–5-Jahres-Ziele, OKR/KPI-System, ESG-Ziele, Strategie-Reviews, transparente Kommunikation an Team & Gesellschafter.

Strategische Ausrichtung und Vertretung (§ 35 GmbHG)

Geschäftsführer sind verpflichtet, die Gesellschaft nach innen und außen zu vertreten. Sie sind das Bindeglied zwischen den Gesellschaftern und dem operativen Geschäft und setzen die strategische Ausrichtung um, die im besten Interesse der Gesellschaft liegt.


Pflichten im Finanzmanagement (§§ 41-42 GmbHG)

Das GmbHG verpflichtet Geschäftsführer zur ordnungsgemäßen Buchführung und zur Erstellung des Jahresabschlusses. Sie müssen auch sicherstellen, dass die erforderlichen Steuern gezahlt und die Sozialabgaben korrekt abgeführt werden.


Einberufung der Gesellschafterversammlung (§ 49 GmbHG)

Geschäftsführer müssen regelmäßig Gesellschafterversammlungen einberufen, insbesondere wenn das Wohl der Gesellschaft dies erfordert. Dort berichten sie über die Lage der GmbH und führen die Beschlüsse der Gesellschafter aus.


Verantwortung für Compliance und Risikomanagement

Neben den gesetzlich definierten Pflichten müssen Geschäftsführer auch dafür sorgen, dass die GmbH alle rechtlichen Anforderungen erfüllt. Dazu zählt die Einhaltung von Gesetzen und Verordnungen, die unternehmensinterne Compliance sowie ein effektives Risikomanagement.


Haftung des Geschäftsführers (§§ 43-44 GmbHG)

Geschäftsführer haften persönlich für Pflichtverletzungen. Das GmbHG stellt klar, dass Geschäftsführer bei der Führung der Geschäfte die Sorgfalt eines ordentlichen Geschäftsmannes anzuwenden haben. Bei Verletzung dieser Sorgfaltspflicht können sie der GmbH gegenüber zum Schadensersatz verpflichtet sein.


Aufgabenübersicht – Quick-Checkliste für Geschäftsführer

Aufgabenfeld Quick-Checkliste (To-dos)
Strategie & Ziele SWOT aktualisieren • 3–5-Jahres-Ziele & OKRs definieren • Strategie an Team & Gesellschafter kommunizieren
Finanzen & Reporting Monatsabschluss-Rhythmus festlegen • KPI-Dashboard (Cash, Marge, Umsatz) • Budget/Forecast vierteljährlich reviewen
Organisation & Prozesse Rollen & Verantwortungen klären • Kernprozesse dokumentieren • 4-Augen-Kontrollen verankern
Personal & Führung 1:1-Gespräche etablieren • Zielvereinbarungen • Talent-/Nachfolgeplan & Schulungsplan aufsetzen
Gesellschafter-Kommunikation Berichtsformat vereinbaren • Einberufung/Protokolle sauber führen • Beschluss-Umsetzung nachhalten
Compliance & Recht CMS & Policies prüfen • Hinweisgebersystem betreiben • Datenschutz & Vertragswesen regelmäßig checken
Risiko & Krisen Risikoregister pflegen • BCM/Notfallplan testen • Versicherungen & D&O jährlich überprüfen
Sales & Markt Pipeline-Review • Preis-/Marge-Kontrollen • Wettbewerbs-/Trendanalyse quartalsweise

Förderung der Gesellschaftsziele

Die Geschäftsführer sind dazu angehalten, im besten Interesse der GmbH zu handeln und deren Ziele und Visionen zu fördern. Dies schließt ein Wachstum und eine positive Entwicklung der Gesellschaft ein.


Geschäftsführer sein – aber richtig! Was du über Verantwortung, Risiko & Strategie wissen musst

S+P Seminare greift regelmäßig aktuelle Themen auf, die für Geschäftsführer relevant sind – insbesondere in Bereichen wie Digitalisierung, Haftungsrisiken und Compliance. Drei wichtige Veröffentlichungen:

  1. Künstliche Intelligenz in der Geldwäscheprävention: Neue Haftungsrisiken ab 2025

    Geschäftsführer geraten durch den Einsatz von KI in der Geldwäscheprävention zunehmend in den Fokus der Aufsicht. Der Artikel beleuchtet, wie sich die Verantwortung verschärft und welche Maßnahmen erforderlich sind:
    👉 Zum Artikel im Sauerlandkurier

  2. Pflichten und persönliche Haftung: Die wachsende Verantwortung der Geschäftsleitung

    Dieser Beitrag von S+P Unternehmerforum erklärt praxisnah, worauf du als Geschäftsführer besonders achten solltest – von Organhaftung bis hin zur D&O-Versicherung:
    👉 Zum Artikel auf sp-unternehmerforum.de

  3. Grundlagenwissen zur Geschäftsführerrolle: Recht, Risiko, Führung

    Ein umfassender Einstieg in die Aufgaben und Herausforderungen eines Geschäftsführers – mit Bezug auf Soft Skills, Führungsverantwortung und Selbstreflexion:
    👉 Zum Artikel auf soft-skills.com

Geschäftsführer: Was das Gesetz verlangt – was heute wirklich zählt

Themenfeld Was das Gesetz verlangt Was heute wirklich zählt (Praxis + Tools)
Vertretung & Geschäftsführung Gesetzliche Vertretung nach § 35 GmbHG, Bindeglied zu den Gesellschaftern Strategische Steuerung, Marktpositionierung und operative Verantwortung
Finanzmanagement Pflicht zur ordnungsgemäßen Buchführung und Erstellung des Jahresabschlusses (§§ 41–42 GmbHG) Digitale Finanzplanung, KI-gestützte Analysen, laufende Steuer- und Liquiditätskontrolle
Gesellschafterversammlung Einberufung und Information gemäß § 49 GmbHG bei besonderen Ereignissen Proaktive Kommunikation, ESG-Berichterstattung und Transparenzpflichten
Compliance & Recht Einhaltung gesetzlicher Vorschriften und der Satzung der GmbH Implementierung eines CMS mit Fokus auf GwG, ESG, Hinweisgebersystem und Datenschutz
Haftung & Sorgfaltspflicht Pflicht zur „Sorgfalt eines ordentlichen Geschäftsmannes“ gemäß § 43 GmbHG D&O-Versicherung, internes Kontrollsystem, Business Continuity und Krisenprävention
Zielverfolgung & Entwicklung Förderung des Gesellschaftszwecks im Sinne der Gesellschafter Purpose-driven Leadership, Innovationsstrategie, nachhaltige Wertschöpfung
Führung & Selbstbild Implizite Pflicht zur ordentlichen Unternehmensführung Leadership-Kompetenzen, Selbstreflexion, Change-Management & Mitarbeiterentwicklung

Geschäftsführer-Wissen & Weiterbildungen

Entdecke die komplette Themenwelt für Geschäftsführer: Von rechtlichen Grundlagen über Führungsverantwortung bis zu praxisnahen Lehrgängen.

1️⃣ Grundlagen – Der zentrale Überblick

2️⃣ Vertiefende Themen – Praxisnah erklärt

3️⃣ Der nächste Schritt – Seminare & Lehrgänge für Geschäftsführer

Du willst dein Wissen direkt anwenden und dein Unternehmen noch erfolgreicher führen? Dann entdecke unsere praxisnahen Seminare, Lehrgänge und Updates speziell für Geschäftsführer.

FAQ: Geschäftsführer Aufgaben nach GmbHG

  • Was sind die Hauptaufgaben eines GmbH-Geschäftsführers laut GmbHG?

    Zu den Kernaufgaben zählen die Vertretung der GmbH nach außen (§ 35), die Führung der laufenden Geschäfte, das Finanzmanagement (Buchführung, Jahresabschluss – §§ 41-42), die Einberufung und Durchführung der Gesellschafterversammlung (§ 49) sowie die generelle Einhaltung der Sorgfaltspflichten (§ 43).

  • Was bedeutet die Vertretungsbefugnis (§ 35 GmbHG)?

    Der Geschäftsführer vertritt die Gesellschaft gerichtlich und außergerichtlich. Er handelt im Namen der GmbH, schließt Verträge ab und ist das „Gesicht“ des Unternehmens nach außen. Intern setzt er die strategische Ausrichtung um.

  • Welche finanziellen Pflichten hat der Geschäftsführer?

    Er ist für die ordnungsgemäße Buchführung verantwortlich, muss den Jahresabschluss aufstellen lassen (§§ 41-42 GmbHG) und sicherstellen, dass Steuern und Sozialabgaben korrekt und fristgerecht abgeführt werden. Dazu gehört auch die Überwachung der Liquidität.

  • Haftet ein Geschäftsführer persönlich?

    Ja, Geschäftsführer haften persönlich gegenüber der GmbH für Schäden, die aus einer Verletzung ihrer Sorgfaltspflichten entstehen (§ 43 GmbHG). In bestimmten Fällen (z.B. Nichtabführung von Sozialabgaben, Insolvenzverschleppung) können sie auch gegenüber Dritten oder strafrechtlich haften.

  • Was bedeutet die „Sorgfalt eines ordentlichen Geschäftsleiters“ (§ 43 GmbHG)?

    Das ist ein unbestimmter Rechtsbegriff, der verlangt, dass der Geschäftsführer informiert, überlegt und im besten Interesse der Gesellschaft handelt. In der Praxis bedeutet das u.a., sich ausreichend zu informieren, Risiken abzuwägen, interne Kontrollsysteme (IKS) zu etablieren, Compliance sicherzustellen und Entscheidungen sorgfältig zu dokumentieren.

  • Wann muss der Geschäftsführer eine Gesellschafterversammlung einberufen?

    Er muss sie mindestens einmal jährlich zur Feststellung des Jahresabschlusses einberufen. Zusätzlich muss er sie einberufen, wenn es im Interesse der Gesellschaft erforderlich ist, insbesondere bei drohender Zahlungsunfähigkeit oder wenn die Hälfte des Stammkapitals verloren ist (§ 49 GmbHG).

  • Welche Rolle spielen Compliance und Risikomanagement?

    Obwohl nicht alle Aspekte explizit im GmbHG stehen, gehört es zur Sorgfaltspflicht des Geschäftsführers, für die Einhaltung aller relevanten Gesetze (Compliance) zu sorgen und ein angemessenes Risikomanagement zu etablieren, um potenzielle Schäden vom Unternehmen abzuwenden.

Mehr zu diesem Thema

Executive Update 2026: Was Manager und Aufsichtsräte jetzt strategisch beherrschen müssen

Executive Update 2026: Was Führungskräfte, Aufsichtsräte und das C-Level jetzt wissen müssen

DORA, ESG und der EU AI Act sind mehr als nur neue Akronyme im aufsichtsrechtlichen Vokabular. Sie stehen für einen tiefgreifenden Wandel in der Art und Weise, wie Unternehmen gesteuert, überwacht und abgesichert werden. Als Manager oder Aufsichtsrat in einem Finanzunternehmen trägst du 2026 eine neue Verantwortung – regulatorisch, strategisch und ethisch.

Aufsichtsrat im Finanzunternehmen 2025: Aktuelle Anforderungen und regulatorische Pflichten im Überblick

Executive Update 2026 – Aufsichtsrat & C-Level im Wandel

Regulatorische Anforderung Praxis-Umsetzung & Handlungsempfehlung
1. Digital Operational Resilience Act (DORA)
Digitale Resilienz wird Führungsaufgabe
  • IKT-Risiken aktiv überwachen, dokumentieren und berichten
  • Aufsichtsrat trägt Mitverantwortung für IT-Governance
  • Drittanbieter (Cloud, Outsourcing) regelmäßig prüfen
  • Resilienzstrategie als festen Bestandteil der Geschäftsordnung verankern
2. ESG-Regulierung
Nachhaltigkeit als Aufsichtspflicht
  • ESG-Risiken in Risikoberichterstattung und Strategie integrieren
  • Greenwashing-Risiken prüfen und Dokumentation sicherstellen
  • Kapitalallokation an ESG-Zielen ausrichten
  • Nachhaltigkeitskennzahlen (KPIs) im Controlling etablieren
3. EU AI Act
KI-Governance wird zur Aufsichtsratspflicht
  • Generative KI-Anwendungen (z. B. ChatGPT, Gemini, Claude) identifizieren
  • Entscheidung dokumentieren, ob System „systemisch relevant“ ist
  • Transparenz-, Urheberrechts- & Meldepflichten erfüllen
  • Code of Practice implementieren und im Prüfbericht referenzieren
4. Business Judgement Rule reloaded
Haftung durch Dokumentation steuern
  • Entscheidungen auf ausreichender Informationsbasis treffen
  • Interessenkonflikte ausschließen & dokumentieren
  • Protokolle mit Entscheidungsgrundlagen & Begründungen ergänzen
  • Haftungsprävention durch transparente Entscheidungsprozesse
5. Proaktive Aufsichtstätigkeit
Von der Kontrolle zur aktiven Steuerung
  • Risikotoleranz regelmäßig überprüfen und Anpassungen fordern
  • Auslagerungsrisiken & Cloud-Governance aktiv begleiten
  • ESG- & DORA-Umsetzung in Sitzungen als Fixpunkte aufnehmen
  • Frühwarnsysteme & Reportinglinien klar definieren
6. Governance & Haftung
Business Judgement Rule als Leitlinie
  • GAP-Analyse zu DORA, ESG und AI-Governance durchführen
  • Kompetenzmatrix im Aufsichtsrat aktualisieren
  • Sitzungsstruktur und Tagesordnung modernisieren
  • Dokumentations- und Nachweispflichten zentral erfassen
7. Executive Education 2026
Weiterbildung als Governance-Pflicht
  • Führungskräfte und Aufsichtsräte regelmäßig zu ESG, DORA & KI schulen
  • Fit-&-Proper-Anforderungen durch Zertifikate (z. B. S+P Certified) belegen
  • Fortlaufendes Lern- & Evaluationsprogramm im Gremium etablieren
  • Strategisches Verständnis mit operativer Umsetzung verknüpfen
8. Die fünf Schlüsselfragen 2026
Selbstcheck für Gremien
  • Wie wird DORA praktisch umgesetzt?
  • Wie wurde der Einsatz generativer KI bewertet?
  • Welche ESG-Risiken bestehen im Geschäftsmodell?
  • Wann greift der Aufsichtsrat aktiv ein?
  • Wie wird die Business Judgement Rule dokumentiert?
9. Fazit 2026
Neue Führungskultur im Aufsichtsrat
  • Regulierung als Chance für Transparenz & Verantwortung verstehen
  • Boardroom-Kompetenzen in IT, ESG und KI ausbauen
  • Governance-Prozesse digitalisieren und interdisziplinär steuern
  • Aufsichtsrat als strategischer Anker des Unternehmens positionieren

1. Warum 2026 ein Wendepunkt ist

In der Vergangenheit konntest du dich auf gewachsene Strukturen, erprobte Prozesse und punktuelle Updates verlassen. Das hat sich geändert. Die neuen Regulierungen greifen tief in die Organisationsverantwortung ein – sie verlangen Transparenz, digitale Resilienz und aktives Mitwirken bei Themen, die früher der IT oder Rechtsabteilung vorbehalten waren.

Deine Rolle verändert sich – vom Kontrollorgan zum aktiven Risikosteuerer, vom Strategen zum Regulierungsmanager.


2. DORA: Die Stunde der digitalen Resilienz

Der Digital Operational Resilience Act (DORA) ist seit 2025 voll in Kraft. Ziel ist es, die Widerstandsfähigkeit digitaler Systeme in der Finanzwirtschaft zu stärken – und das unter direkter Einbeziehung der obersten Leitung.

Was bedeutet das für dich konkret?

  • Du musst sicherstellen, dass IKT-Risiken aktiv überwacht, dokumentiert und gemeldet werden.

  • Der Aufsichtsrat trägt Mitverantwortung für die Angemessenheit der IT-Governance.

  • Drittanbieter, insbesondere Cloud-Dienste, müssen einer strukturierten Due-Diligence-Prüfung unterzogen werden.

DORA verschiebt digitale Resilienz von der IT-Ebene in den Boardroom. Es reicht nicht, Risiken zu kennen – du musst auch zeigen können, wie du darauf reagierst.


3. ESG: Nachhaltigkeit als Aufsichtspflicht

ESG ist nicht mehr freiwillig – sondern Teil deiner Prüf- und Steuerungspflichten.

Umwelt-, Sozial- und Governance-Kriterien sind längst fester Bestandteil der Risikoberichterstattung, Produktentwicklung und Strategieprüfung. Für dich als Führungskraft oder Aufsichtsrat bedeutet das:

  • Du musst beurteilen, ob ESG-Risiken im Risikomanagement angemessen berücksichtigt werden.

  • ESG-Faktoren beeinflussen direkt die Kapitalallokation und Produktstrategie – und damit deinen Entscheidungsspielraum.

  • Greenwashing wird zum Haftungsrisiko, wenn ESG-Aussagen nicht belegt und dokumentiert sind.

Nachhaltigkeit ist keine Imagefrage mehr, sondern Teil deiner regulatorischen DNA.


4. EU AI Act: KI-Governance im Aufsichtsrat angekommen

Mit dem EU AI Act – insbesondere Kapitel V zu General Purpose AI (GPAI) – kommt ein ganz neues Spielfeld auf dich zu. Du musst dich mit Fragen auseinandersetzen wie:

  • Wird in deinem Unternehmen ein generatives KI-Modell eingesetzt (z. B. ChatGPT, Gemini, Claude)?

  • Gibt es eine dokumentierte Entscheidung darüber, ob das Modell systemisch relevant ist?

  • Sind Transparenz-, Urheberrechts- und Meldepflichten erfüllt?

Der Code of Practice wird zur neuen Benchmark.

Er ist zwar formal freiwillig – wird aber de facto zur Prüfungserwartung der Aufsicht, insbesondere für Institute, die KI in Eignungsprüfungen, Produktsteuerung oder Risikoanalysen nutzen.

KI-Governance ist Aufsichtsratssache – nicht nur Technologiethema.


5. Business Judgement Rule reloaded

Mit steigenden Pflichten wächst auch deine potenzielle Haftung – insbesondere bei Unterlassungen, falscher Überwachung oder unzureichender Reaktion. Die Business Judgement Rule schützt dich nur, wenn:

  • Deine Entscheidungen auf ausreichender Informationsbasis getroffen wurden,

  • keine Interessenkonflikte bestanden und

  • du zum Wohl des Unternehmens gehandelt hast.

2026 wird die Beweispflicht schärfer – deine Entscheidungsprozesse müssen dokumentiert, begründet und nachvollziehbar sein.


6. Proaktive Aufsichtsratstätigkeit – wann du eingreifen musst

Ein moderner Aufsichtsrat wartet nicht auf Berichte, sondern agiert proaktiv. Du bist gefordert, wenn:

  • die Risikotoleranz regelmäßig überschritten wird,

  • Auslagerungen unzureichend gesteuert werden,

  • die Geschäftsleitung bei ESG oder DORA nur reaktiv handelt.

Deine Aufsichtspflicht bedeutet, Entwicklungen zu bewerten, kritisch zu hinterfragen und notfalls zu eskalieren – und zwar bevor externe Stellen (z. B. BaFin oder Prüfer) es tun.


7. Die 5 wichtigsten Fragen, die du 2026 beantworten können musst

  1. Wie kontrollieren wir die Einhaltung von DORA-Pflichten im IKT-Risikomanagement?

  2. Wie wurde der Einsatz generativer KI bewertet und dokumentiert?

  3. Welche ESG-Risiken bestehen in unserem Geschäftsmodell – und wie reagieren wir darauf?

  4. Wann und wie greift der Aufsichtsrat aktiv in Strategie- oder Kontrollprozesse ein?

  5. Wie wird die Business Judgement Rule praktisch angewendet und dokumentiert?

Wenn du keine klaren Antworten auf diese Fragen geben kannst, ist dein Gremium nicht ausreichend vorbereitet – weder organisatorisch noch haftungstechnisch.


8. Was du jetzt tun solltest

Wissen allein reicht nicht – du brauchst ein praxistaugliches Governance-Toolkit.

GAP-Analyse durchführen: Wo stehen wir bei DORA, ESG, AI-Governance?
Kompetenzmatrix im Aufsichtsrat überprüfen: Verfügen alle Mitglieder über das nötige Fachwissen?
Sitzungsstruktur überarbeiten: ESG, IT, KI müssen regelmäßige Tagesordnungspunkte werden.
Melde- und Prüfpflichten klar zuordnen: Wer berichtet was, wann, an wen?
Haftungsrelevante Entscheidungen dokumentieren: Entscheidungen immer im Protokoll mit Begründung festhalten.


9. Executive Education statt Risikoverwaltung

Deine Weiterbildung ist keine Kür – sondern Teil deiner persönlichen Governance-Sorgfaltspflicht.
Ob du als CEO strategisch führst oder im Aufsichtsrat überwachst: Du brauchst ein Update, das über Checklisten hinausgeht.

Das bedeutet:

  • Verstehen statt nur Anwenden

  • Steuern statt Reagieren

  • Strategisch denken, operativ begleiten


Fazit: Die neue Führungskultur beginnt im Aufsichtsrat

Die Regulierungswelle 2026 ist kein Bürokratiemonster – sondern eine Chance, Verantwortung, Transparenz und Resilienz neu zu definieren.
Wenn du es richtig machst, wird dein Aufsichtsgremium nicht zum Risikofaktor – sondern zum strategischen Anker deines Unternehmens.

Sei bereit. Sei informiert. Sei voraus.


Jetzt Executive Education entdecken

Mehr zu diesem Thema

Welche Mindestanforderungen gelten für WpHG Compliance Officer?

Welche Mindestanforderungen gelten für WpHG Compliance Officer?

Welche Mindestanforderungen gelten für WpHG Compliance Officer? Die organisatorischen Anforderungen und Aufgaben für die Tätigkeit als WpHG Compliance Officer regeln § 80 Abs. 1 WpHG und Art. 22 DV und Art. 26 Abs. 7 DV.

Die MaComp regeln für die Tätigkeit als WpHG Compliance Officer

  • in BT 1.1 die Mindestanforderungen an die Stellung der Compliance Funktion und
  • in BT 1.2.1.1 die Mindestanforderungen an die durchzuführende Risikoanalyse.
Jahresbericht der FIU 2024

Mindestanforderungen für WpHG-Compliance Officer – Überblick

Die Tabelle bündelt Kernpflichten, Rechtsgrundlagen (z. B. WpHG, MaComp), typische Nachweise und empfohlene Frequenzen.

Pflichtbereich Kernanforderung Rechtsgrundlage Nachweis/Dokumentation Frequenz
Compliance-Funktion & Unabhängigkeit Klare Aufgaben, ausreichende Ressourcen, Berichtsweg zur Geschäftsleitung WpHG, MaComp (AT 4/5) Organigramm, Stellenbeschreibung, Ressourcennachweis Laufend; Review jährlich
Risikoinventur & -bewertung Identifikation und Bewertung aufsichtsrechtlicher Risiken MaRisk/MaComp Compliance-Risikolandkarte, Methodik, Freigabe GL Jährlich; ad hoc bei Änderungen
Kontrollplan & Monitoring Risiko-basierter Jahres-Kontrollplan und wirksames Monitoring MaComp (BT-Module) Prüfprogramme, Stichproben, Maßnahmenprotokoll Quartalsweise/rollierend
Interessenkonflikte & Vergütung Regelwerk, Chinese Walls, unabhängige Kontrollen WpHG, MaComp (BT 1/2) IK-Register, Schulungsnachweise, Eskalationen Laufend; Bericht halbjährlich
Produktgovernance (PoG) Geeignetheit/Zielmarkt, Überwachung Vertrieb WpHG, DelegVO MiFID II PoG-Prozess, Zielmarktfreigaben, Reviews Mind. jährlich; anlassbezogen
Aufzeichnung & Aufbewahrung Vollständige, prüffeste Dokumentation WpHG, MaComp VVL/Nachweise, Revisionssichere Ablage Laufend; Retention gem. Vorgaben
Berichtswesen Unabhängiger Compliance-Bericht an GL/Aufsicht MaComp (AT 5) Quartals-/Jahresbericht inkl. KPI/KRI Quartalsweise/Jährlich
Schulung & Awareness Risikobasierte Pflichtschulungen, Wirksamkeitskontrolle MaComp (AT) Agenda, Teilnahme, Verständnis-Checks Jährlich; zielgruppenspezifisch
Melde-/Eskalationswege Definierte Prozesse zu Verstößen/Whistleblowing WpHG, HinSchG Policy, Fallregister, Maßnahmenverfolgung Laufend; Review jährlich
Auslagerungen Überwachung von Outsourcing-Dienstleistern MaRisk/MaComp SLAs, Kontrollberichte, Risiko-Assessment Mind. jährlich

Welche Mindestanforderungen gelten für die Tätigkeit als WpHG Compliance Officer?

Die MaComp regeln mit BT 1.1 die Stellung der Compliance Funktion. Die Geschäftsleitung eines Wertpapierdienstleistungsunternehmens muss eine angemessene, dauerhafte und wirksame Compliance-Funktion einrichten und ausstatten, die ihre Aufgaben unabhängig wahrnehmen kann. Sie trägt die Gesamtverantwortung für die Compliance-Funktion und überwacht deren Wirksamkeit.

Die Compliance-Funktion ist ein Instrument der Geschäftsleitung. Sie kann auch einem Mitglied der Geschäftsleitung unterstellt sein. Unbeschadet dessen ist sicherzustellen, dass der Vorsitzende des Aufsichtsorgans unter Einbeziehung der Geschäftsleitung direkt beim Compliance-Beauftragten Auskünfte einholen kann.

Das Wertpapierdienstleistungsunternehmen muss einen Compliance-Beauftragten benennen, der unbeschadet der Gesamtverantwortung der Geschäftsleitung für die Compliance-Funktion sowie die Berichte an die Geschäftsleitung und das Aufsichtsorgan verantwortlich ist. Der Compliance-Beauftragte wird von der Geschäftsleitung bestellt bzw. entlassen.

Die Bedeutung der Compliance-Funktion soll sich an ihrer Stellung in der Unternehmensorganisation widerspiegeln.

Das Wertpapierdienstleistungsunternehmen fördert und bestärkt eine unternehmensweite „Compliance-Kultur“, durch die Rahmenbedingungen für eine Förderung des Anlegerschutzes durch die Mitarbeiter und eine angemessene Wahrnehmung von Compliance-Angelegenheiten geschaffen werden.

Risikoanalyse als Grundlage für die Tätigkeit als WpHG Compliance Officer

Die MaComp regeln mit BT 1.2.1.1 die Risikoanalyse, welche durch die WpHG Compliance Funktion durchzuführen ist. Umfang und Schwerpunkt der Tätigkeit der Compliance-Funktion sind auf Basis einer Risikoanalyse festzulegen.

Die Compliance-Funktion führt eine solche Risikoanalyse in regelmäßigen Abständen durch, um die Aktualität und Angemessenheit der Festlegung zu überprüfen. Neben der regelmäßigen Überprüfung identifizierter Risiken ist im Bedarfsfall eine Ad-hoc-Prüfung vorzunehmen, um aufkommende Risiken in die Betrachtung mit einzubeziehen.

Aufkommende Risiken können z.B. solche aus der Erschließung neuer Geschäftsfelder oder aufgrund von Änderungen in der Struktur des Wertpapierdienstleistungsunternehmens sein.

Ermittlung des Risikoprofils durch die WpHG Compliance Funktion

Im Rahmen ihrer regelmäßigen Risikoanalyse ermittelt die Compliance-Funktion das Risikoprofil des Wertpapierdienstleistungsunternehmens im Hinblick auf Compliance-Risiken. Das Risikoprofil wird auf Basis von Art, Umfang und Komplexität der angebotenen Wertpapierdienstleistungen und Wertpapiernebendienstleistungen sowie der Arten der gehandelten und vertriebenen Finanzinstrumente unter Berücksichtigung der aus der Überwachung der Beschwerdeabwicklung resultierenden Informationen bestimmt.

Dabei sind die von dem Wertpapierdienstleistungsunternehmen und seinen Mitarbeitern einzuhaltenden Verpflichtungen nach dem WpHG, die bestehenden Organisations- und Arbeitsanweisungen bzw. -abläufe sowie sämtliche Überwachungs- und Kontrollsysteme im Bereich der Wertpapierdienstleistungen zu berücksichtigen. Darüber hinaus sind die Ergebnisse bisheriger Überwachungshandlungen durch die Compliance-Funktion, durch die interne Revision und die Prüfungsergebnisse externer Wirtschaftsprüfer sowie alle sonstigen relevanten Erkenntnisquellen, wie etwa aggregierte Risikomessungen, in die Risikoanalyse mit einzubeziehen.

Zur Sicherstellung der umfassenden Überwachung der Compliance-Risiken werden Prioritäten festgelegt.

Das könnte Sie zum Thema WpHG-Compliance auch noch interessieren…

Sie suchen ein E-Learning für Ihre Mitarbeiter zur Sicherstellung der Sachkunde. S+amp;P E-Learning bietet Ihnen Compliance-Schulungen mit prüfungs-sicheren Nachweisen zur Teilnahme der zu schulenden Mitarbeiter.


FAQ´s

[faq_import ID=ID018,ID019,ID020,ID021,ID023]

Compliance-Seminare 2025/2026

Erhalte ein vollständiges Update zu DORA, AMLA, ESG, WpHG und internen Kontrollen – praxisnah und regulatorisch fundiert.

Zu den Compliance-Seminaren →

Seminar Compliance Officer

Lerne, wie du Compliance-Risiken erkennst, Haftung vermeidest und ein wirksames CMS aufbaust – mit vielen Praxisbeispielen.

Zum Compliance Officer Seminar →

Compliance Weiterbildung

Erweitere dein Fachwissen mit praxisorientierten Weiterbildungen zu MaRisk, DORA, ESG und Sorgfaltspflichten im Unternehmen.

Zur Compliance-Weiterbildung →

Auslagerung & Third Party Risk

Schulung zur sicheren Umsetzung von Auslagerungen nach MaRisk, BAIT und DORA. Mit Tools zur Risikoanalyse und Kontrolle.

Zur Auslagerungs-Schulung →

Kapitalmarkt-Compliance

WpHG-, MAR- und MiFID-II-Regeln verstehen und anwenden. Vermeide Insiderhandel, Marktmissbrauch und Interessenkonflikte.

Zur Kapitalmarkt-Compliance →

Compliance Officer Lehrgang

Erwerbe das S+P Certified Zertifikat für Compliance Officer – inklusive Fallstudien, Tool Box und Prüfungsvorbereitung.

Zum zertifizierten Lehrgang →

MaRisk & WpHG Compliance Lehrgang

Vertiefe dein Wissen zu MaRisk- und WpHG-Anforderungen. Lerne, wie du regulatorische Prüfungen sicher bestehst.

Zum MaRisk/WpHG Lehrgang →

Mehr zu diesem Thema

Digitalisierung: Executive Seminare für C-Level Manager – Globale Strategie & Innovation


Erfolgsfaktor Digitalisierung: Wie C-Level-Manager die globale Geschäftsentwicklung vorantreiben

Die digitale Transformation hat die Art und Weise, wie Unternehmen weltweit operieren, grundlegend verändert. Für C-Level-Manager – die Entscheidungsträger auf den höchsten Ebenen eines Unternehmens – ist es entscheidend, nicht nur auf diesen Wandel zu reagieren, sondern ihn aktiv zu gestalten.

Technologie hat sich als treibende Kraft für Innovation, Effizienz und Wachstum etabliert, und Führungskräfte müssen den Übergang zu digitalen Prozessen strategisch leiten, um im globalen Wettbewerb erfolgreich zu bleiben.

Die Rolle der digitalen Transformation im globalen Geschäft für C-Level-Manager

Digitalisierung als Grundlage des Erfolgs

Für C-Level-Manager besteht eine der größten Herausforderungen darin, die Digitalisierung nicht als isolierte IT-Aufgabe, sondern als unternehmensweite Transformation zu verstehen. Dieser Wandel betrifft alle Bereiche – von der Produktion und Logistik über den Vertrieb bis hin zum Kundenservice. Dabei muss sichergestellt werden, dass alle Ebenen des Unternehmens von den Vorteilen der neuen Technologien profitieren.

Die folgende Tabelle fasst die wesentlichen Vorteile der digitalen Transformation zusammen:

Vorteile

Beschreibung

Kostenreduktion

Automatisierung von Prozessen und effizientere Ressourcennutzung senken Betriebskosten.

Steigerung der Effizienz

Schnellere und präzisere Verarbeitung von Daten ermöglicht eine zügigere Reaktion auf Marktveränderungen.

Verbesserte Kundenerfahrung

Personalisierte Angebote und optimierte Serviceleistungen steigern die Zufriedenheit und Bindung der Kunden.

Neue Umsatzmöglichkeiten

Einsatz digitaler Plattformen und Geschäftsmodelle schafft zusätzliche Einnahmequellen.

Führungsrolle in der digitalen Transformation

Für den langfristigen Erfolg der digitalen Transformation ist die Rolle der C-Level-Führungskräfte entscheidend. Sie müssen als Vorreiter agieren, eine klare digitale Vision entwickeln und diese effektiv kommunizieren. Laut einer Studie von McKinsey sind Unternehmen, deren Führungskräfte aktiv in den Transformationsprozess eingebunden sind, deutlich erfolgreicher in der Umsetzung ihrer digitalen Strategien.

C-Level-Manager müssen nicht nur technologische Trends verstehen, sondern auch die Auswirkungen auf die Unternehmenskultur und die Arbeitsweise der Mitarbeiter. Die Einführung neuer Technologien erfordert oft einen kulturellen Wandel, der von der Unternehmensführung vorangetrieben werden muss. Es ist wichtig, eine Innovationskultur zu schaffen, in der Mitarbeiter ermutigt werden, neue Ideen zu entwickeln und sich aktiv an der Transformation zu beteiligen.

Herausforderungen der digitalen Transformation

Neben den Chancen bringt die digitale Transformation auch Herausforderungen mit sich. Eine der größten Hürden ist die Integration neuer Technologien in bestehende Geschäftsprozesse. Viele Unternehmen kämpfen mit der Anpassung an neue Systeme, insbesondere wenn ältere IT-Infrastrukturen noch im Einsatz sind.

Die folgende Tabelle zeigt die typischen Herausforderungen und mögliche Lösungsansätze:

Herausforderung

Beschreibung

Lösungsansatz

Integration neuer Technologien

Schwierigkeit, neue Systeme in bestehende Prozesse zu integrieren.

Schaffung flexibler IT-Infrastrukturen und schrittweise Integration.

Mangel an digitalen Fachkräften

Engpässe bei der Implementierung aufgrund fehlender Kompetenzen.

Investition in Schulungen und Umschulungsprogramme für Mitarbeiter.

Finanzielle Investitionen

Hohe Kosten für Technologie und Infrastruktur.

Langfristige Budgetplanung und Priorisierung von Investitionen.

Cybersecurity-Bedrohungen

Zunehmendes Risiko durch Cyberangriffe und Datendiebstahl.

Stärkung der IT-Sicherheitsmaßnahmen und Sensibilisierung der Mitarbeiter.

Ein weiteres Problem ist der Mangel an digitalen Fachkräften. Laut einer Umfrage von Gartner gaben 64 % der Unternehmen an, dass der Fachkräftemangel eine der größten Barrieren bei der Implementierung digitaler Lösungen darstellt. C-Level-Manager müssen daher sicherstellen, dass ihre Unternehmen in die Weiterbildung und Umschulung ihrer Mitarbeiter investieren, um den Anforderungen des digitalen Zeitalters gerecht zu werden.

Darüber hinaus erfordert die digitale Transformation erhebliche Investitionen in Technologie und Infrastruktur. Dies stellt für viele Unternehmen eine finanzielle Herausforderung dar, insbesondere in Branchen, die unter starkem Kostendruck stehen. C-Level-Manager müssen daher eine Balance zwischen den notwendigen Investitionen und der Rentabilität finden.

Cybersecurity: Eine Priorität für C-Level-Führungskräfte

Mit der zunehmenden Digitalisierung steigt auch das Risiko von Cyberangriffen. Laut einer Studie des Weltwirtschaftsforums gehört Cyberkriminalität zu den größten Risiken für Unternehmen weltweit. C-Level-Manager müssen sicherstellen, dass die IT-Sicherheitsstrategien ihres Unternehmens robust genug sind, um den steigenden Bedrohungen standzuhalten. Dies erfordert nicht nur den Einsatz von Technologie, sondern auch Schulungen und Bewusstseinsschärfung bei den Mitarbeitern.

Die Schaffung einer sicheren digitalen Infrastruktur ist entscheidend, um das Vertrauen von Kunden und Partnern zu gewährleisten. Der Schutz sensibler Daten und die Einhaltung regulatorischer Vorgaben wie der Datenschutz-Grundverordnung (DSGVO) sind zentrale Aufgaben, die C-Level-Manager im Blick behalten müssen.

Der Einfluss der digitalen Transformation auf die Wettbewerbsfähigkeit

Die Digitalisierung hat den Wettbewerb auf globaler Ebene verschärft. Unternehmen, die technologische Innovationen nicht frühzeitig adaptieren, laufen Gefahr, von agilen Wettbewerbern überholt zu werden. C-Level-Manager müssen proaktiv digitale Strategien entwickeln, um die Wettbewerbsfähigkeit ihres Unternehmens zu sichern. Dazu gehört die Analyse neuer Markttrends, die Implementierung flexibler Geschäftsmodelle und die Nutzung digitaler Plattformen, um neue Kunden zu erreichen.

Die folgende Tabelle verdeutlicht den Einfluss der digitalen Transformation auf die Wettbewerbsfähigkeit:

Aspekt

Auswirkung auf die Wettbewerbsfähigkeit

Beispiel

Technologische Innovation

Frühzeitige Implementierung ermöglicht Vorsprung gegenüber Mitbewerbern.

Amazon nutzt KI und Big Data für personalisierte Angebote.

Flexibilität und Agilität

Anpassungsfähige Unternehmen reagieren schneller auf Markttrends und Änderungen.

Startups wie Uber haben durch agile Geschäftsmodelle traditionelle Märkte verändert.

Kundenerlebnis

Optimierte digitale Lösungen verbessern die Kundenzufriedenheit.

Online-Dienste wie Netflix bieten ein maßgeschneidertes Nutzererlebnis.

Skalierbarkeit

Digitale Plattformen erleichtern die Expansion in neue Märkte und Regionen.

Unternehmen wie Airbnb können weltweit operieren, ohne physischen Bestand.

Ein erfolgreiches Beispiel für die Umsetzung digitaler Transformation ist Amazon, dessen datengetriebene Geschäftsstrategie das Unternehmen zu einem der wertvollsten Konzerne der Welt gemacht hat. Durch die Nutzung von Big Data und KI kann Amazon personalisierte Angebote erstellen, die Kundenzufriedenheit steigern und die Effizienz der Lieferkette verbessern.

Weiterbildung als Schlüssel zum Erfolg

C-Level-Manager, die die digitale Transformation erfolgreich steuern wollen, müssen sich kontinuierlich weiterbilden. Technologische Entwicklungen schreiten rasant voran, und die Anforderungen an Führungskräfte ändern sich entsprechend. Seminare und Fortbildungen sind eine wichtige Möglichkeit, um auf dem neuesten Stand zu bleiben und sich mit anderen Führungskräften auszutauschen.

Das S+P Unternehmerforum bietet speziell auf C-Level-Manager zugeschnittene Seminare zur digitalen Transformation an. Diese Programme vermitteln nicht nur technisches Know-how, sondern auch Strategien zur erfolgreichen Umsetzung digitaler Projekte im Unternehmen. Mehr Informationen finden Sie unter S+P Unternehmerforum – Digitale Transformation.

Fazit

Die digitale Transformation bietet enorme Chancen, stellt aber auch hohe Anforderungen an C-Level-Manager. Eine erfolgreiche Transformation erfordert nicht nur technisches Wissen, sondern auch strategisches Denken, Führungskompetenz und die Fähigkeit, kulturelle Veränderungen im Unternehmen zu steuern. Um im globalen Wettbewerb bestehen zu können, müssen Führungskräfte die Digitalisierung aktiv vorantreiben und sich kontinuierlich weiterbilden. Das S+P Unternehmerforum bietet hierfür maßgeschneiderte Seminare an, die C-Level-Managern das nötige Rüstzeug für eine erfolgreiche digitale Zukunft geben.

Für weitere Informationen über Seminare zur digitalen Transformation besuchen Sie bitte S+P Unternehmerforum – Digitale Transformation.


Mehr zu diesem Thema