
Autor: p547795

Compliance Officer: Generalist oder Spezialist?

Compliance Officer: Generalist oder Spezialist? Welcher Lehrgang der richtige für Deine Karriere ist

Stehst Du an einer Weggabelung in Deiner Compliance-Karriere? Oder vielleicht ganz am Anfang und fragst Dich, welcher Pfad Dich am sichersten zum Ziel führt? Die Welt der Compliance ist in den letzten Jahren nicht nur wichtiger, sondern auch unendlich komplexer geworden. Unternehmen suchen händeringend nach Experten, die sie sicher durch den Dschungel aus Gesetzen, Richtlinien und ethischen Anforderungen navigieren.

Dabei kristallisiert sich immer deutlicher eine zentrale Frage heraus, die über Deinen zukünftigen Erfolg entscheiden kann: Solltest Du Dich als Compliance-Generalist breit aufstellen oder als Compliance-Spezialist tief in eine Nische eintauchen?

Es ist die klassische Frage zwischen dem Architekten, der das gesamte Bauwerk im Blick hat, und dem Fachingenieur, der jeden Millimeter des Fundaments kennt. Beides ist entscheidend, aber was ist der richtige Weg für Dich?

Dieser Artikel ist Dein persönlicher Karriere-Kompass. Wir leuchten beide Pfade detailliert aus, zeigen Dir die jeweiligen Chancen und Herausforderungen und helfen Dir, die entscheidende Frage zu beantworten: Welcher Lehrgang katapultiert Deine Karriere auf das nächste Level?
Jahresbericht der FIU 2024

Generalist vs. Spezialist: Welcher Weg passt zu Dir?

Merkmal Compliance-Generalist Compliance-Spezialist
Rolle / Metapher Der Architekt, der das große Ganze im Blick hat. Der Chirurg, der jedes kritische Detail beherrscht.
Aufgabenfokus Aufbau des CMS, unternehmensweite Risikoanalysen, Schulungen. Überwachung nach MaRisk/WpHG und Umsetzung von BaFin-Vorgaben.
Ideale Branche Industrie, Handel, IT, Mittelstand – Branchen ohne dominante Einzelregulierung. Stark regulierte Branchen, v. a. der Finanzsektor.
Perfekt für … … den Berufseinstieg, Quereinsteiger und strategische Planer. … Fachkräfte im Finanzsektor, die ihre Expertise vertiefen wollen.
Persönlichkeitstyp Du liebst den Helikopterblick und die strategische Planung. Du blühst auf, wenn du tief in komplexe Details eintauchst.
Passender Lehrgang Compliance Officer Lehrgang
(Das breite Fundament)
MaRisk/WpHG Compliance Lehrgang
(Der tiefe Experten-Einblick)

Der Compliance-Generalist: Architekt des integren Unternehmens

Stell Dir vor, Du bist der Architekt eines Unternehmens. Deine Aufgabe ist es nicht nur, einen einzelnen Raum zu gestalten, sondern das gesamte Gebäude so zu konstruieren, dass es stabil, sicher und funktional ist. Du sorgst dafür, dass die Elektrik mit der Sanitärinstallation harmoniert, die Statik stimmt und die Notausgänge richtig platziert sind.

Genau das ist die Rolle des Compliance-Generalisten. Du bist das strategische Gehirn des Compliance Management Systems (CMS). Du baust das System auf, überwachst es und sorgst dafür, dass alle Rädchen reibungslos ineinandergreifen.

Was sind Deine zentralen Aufgaben als Generalist?

Als Generalist hast Du einen 360-Grad-Blick auf alle relevanten Compliance-Themen, die ein Unternehmen betreffen. Dein Spielfeld ist breit und abwechslungsreich:

  • Aufbau des Fundaments: Du entwickelst, implementierst und überwachst das gesamte Compliance Management System (CMS). Du legst die Grundsteine, auf denen die gesamte Compliance-Kultur des Unternehmens ruht.
  • Risiko-Radar: Du führst unternehmensweite Risikoanalysen durch, um potenzielle Gefahren zu identifizieren – sei es Korruption, Kartellrechtsverstöße, Datenschutzpannen oder Verstöße gegen das neue Hinweisgeberschutzgesetz (HinSchG).
  • Wissenstransfer: Du bist der zentrale Ansprechpartner für die Geschäftsführung, die Führungskräfte und die Mitarbeiter. Du schulst, informierst und schaffst ein Bewusstsein für die Bedeutung von Compliance im gesamten Unternehmen.
  • Interdisziplinäre Zusammenarbeit: Du arbeitest eng mit anderen Abteilungen zusammen – von der Rechtsabteilung über die Personalabteilung bis hin zum Datenschutzbeauftragten –, um eine kohärente und lückenlose Compliance-Struktur zu gewährleisten.
  • Themenvielfalt: Dein Themenspektrum reicht von Anti-Korruptionsrichtlinien über das Lieferkettensorgfaltspflichtengesetz (LkSG) bis hin zu den Grundlagen des Datenschutzes und der IT-Compliance.

Für wen ist der generalistische Weg ideal?

Der Pfad des Generalisten ist perfekt für Dich, wenn Du:

  • am Anfang Deiner Compliance-Karriere stehst und ein solides, breites Fundament legen möchtest, auf dem Du später aufbauen kannst.
  • den „Helikopterblick“ liebst und es Dich reizt, die Zusammenhänge zwischen verschiedenen rechtlichen und ethischen Themen zu verstehen.
  • in einer Branche ohne eine extrem dominante Einzelregulierung arbeitest, wie zum Beispiel im Maschinenbau, im Handel, in der IT-Dienstleistung oder in vielen mittelständischen Unternehmen.
  • eine zentrale Stabsstelle im Unternehmen anstrebst, von der aus Du das große Ganze steuern und gestalten kannst.

Deine Ausbildung zum Generalisten: Der umfassende Überblick

Um diese anspruchsvolle Rolle auszufüllen, brauchst Du eine Ausbildung, die Dir genau diesen umfassenden Überblick verschafft. Du musst die Prinzipien eines effektiven CMS verstehen und die wichtigsten Compliance-Risiken kennen.

Genau hier setzt unser Compliance Officer Lehrgang an. Er ist wie das Architekturstudium für angehende Compliance-Manager. Wir vermitteln Dir nicht nur isoliertes Wissen, sondern das gesamte Rüstzeug, um ein funktionierendes und praxistaugliches Compliance-System von Grund auf zu konzipieren und zu steuern. Du lernst, wie Du Risiken analysierst, Richtlinien formulierst und eine nachhaltige Compliance-Kultur im Unternehmen verankerst.

Wenn Du das Fundament für eine erfolgreiche Compliance-Karriere legen und das große Ganze verstehen willst, ist dieser Lehrgang Dein perfekter Startpunkt.

Der Compliance-Spezialist: Meister der kritischen Details

Verlassen wir nun den Architekten und wenden uns dem Fachingenieur zu – oder besser noch: dem Chirurgen. Während der Allgemeinmediziner ein breites Wissen über den gesamten Körper hat, ist der Herzchirurg der absolute Meister eines hochkomplexen Organs. Sein Wissen ist tief, präzise und in seinem Bereich überlebenswichtig.

Das ist die Welt des Compliance-Spezialisten. Besonders in stark regulierten Branchen wie dem Finanzsektor reicht ein allgemeines Wissen nicht aus. Hier geht es um spezifische Gesetze und Verordnungen, bei denen jeder Fehler existenzbedrohende Konsequenzen für das Unternehmen haben kann.

Paradebeispiel Finanzsektor: Warum MaRisk & WpHG alles verändern

Im Finanzsektor ist Compliance kein „Nice-to-have“, sondern die Lizenz zum Operieren. Zwei Regelwerke stehen hier im Zentrum:

  • MaRisk (Mindestanforderungen an das Risikomanagement): Von der BaFin erlassen, geben die MaRisk den Banken und Finanzdienstleistern detailliert vor, wie sie ihre Risikomanagement-Systeme aufbauen müssen. Es geht um Kreditrisiken, Marktrisiken und operationelle Risiken. Ein Verstoß ist kein Kavaliersdelikt, sondern führt zu direkten Konsequenzen durch die Aufsichtsbehörde.
  • WpHG (Wertpapierhandelsgesetz): Dieses Gesetz regelt den Wertpapierhandel und zielt darauf ab, Insiderhandel und Marktmanipulation zu verhindern. Die WpHG-Compliance-Funktion ist eine gesetzlich vorgeschriebene, zentrale Säule in jedem Wertpapierdienstleistungsunternehmen.

Hier reicht es nicht, die Prinzipien von Compliance zu kennen. Du musst die spezifischen Paragraphen, die Rundschreiben der BaFin und die aktuelle Rechtsprechung im Schlaf beherrschen.

Was sind Deine zentralen Aufgaben als Spezialist?

Als MaRisk/WpHG-Spezialist tauchst Du tief in die Materie ein:

  • Detailgenaue Risikoanalyse: Du bewertest nicht allgemeine Unternehmensrisiken, sondern die spezifischen Risiken, die aus einzelnen Finanzprodukten oder Handelsstrategien entstehen.

  • Aufsichtsrechtliches Monitoring: Du überwachst Handelsaktivitäten auf verdächtige Transaktionen (z.B. nach MaComp) und stellst sicher, dass alle gesetzlichen Meldepflichten erfüllt werden.

  • Implementierung von Regulatorik: Du bist dafür verantwortlich, neue Anforderungen der BaFin oder der ESMA direkt in die Prozesse und Systeme des Unternehmens zu „übersetzen“ und zu implementieren.

  • Spezialisierte Beratung: Du bist der Go-to-Experte für den Vorstand, wenn es um komplexe aufsichtsrechtliche Fragestellungen geht. Deine Einschätzung ist entscheidend für strategische Geschäftsentscheidungen.

Für wen ist der spezialisierte Weg ideal?

Der Pfad des Spezialisten ist die richtige Wahl für Dich, wenn Du:

  • bereits im Finanzsektor (Bank, Versicherung, Finanzdienstleister) arbeitest oder eine Karriere in dieser hochdynamischen Branche anstrebst.

  • eine Leidenschaft für komplexe, detailreiche Regelwerke hast und es Dich reizt, in Deinem Gebiet unschlagbares Wissen aufzubauen.

  • gerne analytisch und detailorientiert arbeitest und Dich nicht scheust, tief in Gesetzestexte und Verordnungen einzutauchen.

  • eine Karriere als gefragter Fachexperte anstrebst, dessen Wissen für das Unternehmen von entscheidender Bedeutung ist.
Jahresbericht der FIU 2024

Deine Ausbildung zum Spezialisten: Der tiefe Einblick

Um in dieser Liga mitzuspielen, benötigst Du eine Ausbildung, die weit über die Grundlagen hinausgeht. Du brauchst das Expertenwissen, das Dich befähigt, die spezifischen Anforderungen der Finanzaufsicht souverän zu meistern.

Unser MaRisk/WpHG Compliance Lehrgang ist genau dieser Tiefgang. Wir bringen Dir nicht nur bei, was in MaRisk und WpHG steht, sondern wie Du diese Anforderungen in der Praxis umsetzt. Von den spezifischen Aufgaben der Compliance-Funktion nach AT 4.4.2 MaRisk bis zu den Anforderungen an die Überwachung von Wertpapiergeschäften – hier bekommst Du das Detailwissen, das Dich zum anerkannten Spezialisten macht.

Wenn Du bereits im Finanzsektor tätig bist oder dorthin wechseln möchtest und der anerkannte Experte für aufsichtsrechtliche Compliance werden willst, führt kein Weg an dieser Spezialisierung vorbei

Die strategische Kombination: Muss man sich überhaupt entscheiden?

Vielleicht fragst Du Dich jetzt: „Muss ich mich wirklich für einen Weg entscheiden? Wäre nicht beides optimal?“ Die Antwort ist ein klares „Jein“.

In der Praxis sieht eine typische Compliance-Karriere oft so aus:

  1. Das Fundament legen (Generalist): Die meisten erfolgreichen Compliance-Experten beginnen mit einer breiten, generalistischen Ausbildung. Sie lernen die grundlegenden Mechanismen, die Sprache und die Denkweise von Compliance. Dies gibt ihnen die Fähigkeit, in nahezu jeder Branche Fuß zu fassen.

  2. Die Spezialisierung wählen (Spezialist): Mit wachsender Erfahrung und je nach Branche, in der man landet, ergibt sich oft die Notwendigkeit oder der Wunsch nach einer Spezialisierung. Ein Compliance Manager, der zu einer Bank wechselt, wird sich zwangsläufig spezialisieren müssen. Jemand in der Pharmaindustrie wird sich vielleicht auf Healthcare Compliance fokussieren.

Es ist also weniger eine „Entweder-oder“-Entscheidung als vielmehr eine Frage des richtigen Timings. Den Spezialisten-Lehrgang zu absolvieren, ohne das generalistische Fundament zu haben, ist wie zu versuchen, das Dach eines Hauses zu bauen, bevor die Wände stehen.

Deine persönliche Entscheidungshilfe: Welcher Typ bist Du?

Um Dir die Entscheidung zu erleichtern, stell Dir die folgenden Fragen und beantworte sie ehrlich für Dich selbst:

  • Branche: Wo stehe ich heute und wo will ich morgen sein?

    • A: Ich arbeite in der Industrie, im Handel, im Dienstleistungssektor oder im Mittelstand. -> Starte als Generalist.

    • B: Ich bin bereits fest im Finanzsektor verankert und will dort den nächsten Schritt machen. -> Werde zum Spezialisten.

  • Karrierestufe: An welchem Punkt meiner Reise befinde ich mich?

    • A: Ich stehe am Anfang oder wechsle aus einem anderen Bereich in die Compliance. -> Starte als Generalist.

    • B: Ich habe bereits Compliance-Erfahrung und möchte meine Expertise nun vertiefen. -> Werde zum Spezialisten.

  • Persönlichkeit: Wie arbeite und denke ich am liebsten?

    • A: Ich liebe es, den Überblick zu behalten, Zusammenhänge zu erkennen und strategisch zu planen. -> Starte als Generalist.

    • B: Ich blühe auf, wenn ich mich tief in ein komplexes Thema einarbeiten und jedes Detail verstehen kann. -> Werde zum Spezialisten.

Fazit: Es gibt keinen besseren Weg – nur den richtigen für Dich

Die Entscheidung zwischen Generalist und Spezialist ist keine Frage von „besser“ oder „schlechter“. Es ist eine strategische Weichenstellung für Deine persönliche Karriere.

Der Compliance Officer Lehrgang ist Dein universeller Schlüssel zur Welt der Compliance. Er gibt Dir das stabile Fundament und die Vogelperspektive, um in fast jeder Branche erfolgreich zu sein.

Der MaRisk/WpHG Compliance Lehrgang ist Dein Meisterbrief. Er macht Dich zum gefragten Experten in der anspruchsvollen und lukrativen Welt der Finanzdienstleistungen.

Egal, für welchen Weg Du Dich entscheidest: Eine fundierte Ausbildung ist der wichtigste Beschleuniger für Deine Karriere. Sie gibt Dir nicht nur das nötige Wissen, sondern auch die Sicherheit und das Selbstvertrauen, die anspruchsvollen Herausforderungen des Compliance-Alltags zu meistern.

Wenn Du Dir immer noch unsicher bist, welcher Weg der richtige für Dich ist, sprich uns an! Unser Team aus Experten berät Dich gerne persönlich, um den perfekten Lehrgang für Deine individuellen Ziele zu finden. Denn unser Ziel ist es, Dich auf Deinem Weg zu begleiten – egal, ob Du gerade das Fundament legst oder den Gipfel der Spezialisierung erklimmst.

FAQ: Compliance Officer – Generalist oder Spezialist?

  • Was bedeutet es, ein Compliance-Generalist zu sein?

    Als Generalist bist du der Architekt des Compliance-Systems. Du koordinierst, schulst und überwachst die Einhaltung aller relevanten Vorschriften im Unternehmen – von Antikorruption bis Datenschutz. Dein Fokus liegt auf breitem Überblick und strategischer Steuerung.

  • Wann ist der Weg zum Compliance-Spezialisten sinnvoll?

    Wenn du im Finanzsektor arbeitest oder dorthin wechseln möchtest, ist der Spezialisierungsweg ideal. Der Fokus liegt auf aufsichtsrechtlicher Expertise zu MaRisk, WpHG und BaFin-Vorgaben – perfekt für Fachkräfte, die sich als anerkannte Experten positionieren wollen.

  • Welcher Lehrgang ist für mich der richtige Start?

    Starte als Generalist mit dem Compliance Officer Lehrgang, wenn du neu in Compliance einsteigst oder einen breiten Überblick suchst.
    Werde Spezialist mit dem MaRisk/WpHG Compliance Lehrgang, wenn du deine Karriere im Finanzsektor gezielt ausbauen willst.

  • Kann ich beide Wege kombinieren?

    Ja! Viele starten mit der generalistischen Ausbildung und vertiefen später ihr Wissen im Spezialgebiet. So legst du zuerst das Fundament und setzt dann den „Fach-Turm“ obendrauf – die ideale Kombination aus Breite und Tiefe.

  • Wie praxisnah sind die Lehrgänge?

    Beide Lehrgänge sind stark praxisorientiert. Du arbeitest mit realen Fallstudien, Simulationen und Checklisten. Zusätzlich erhältst du die S+P Tool Box – mit Templates und Prüfplänen für deine tägliche Arbeit.

  • Welchen Abschluss erhalte ich?

    Nach erfolgreicher Teilnahme erhältst du das Zertifikat S+P Certified plus Digital Badge für dein LinkedIn-Profil. So machst du deine Qualifikation sichtbar und dokumentierst deine Fachkompetenz auch gegenüber Aufsicht und Arbeitgebern.

  • Wie aktuell sind die Inhalte?

    Alle Module werden regelmäßig an neue Gesetze und BaFin-Verlautbarungen angepasst – z. B. AMLA, MaRisk-Novellen, DORA, ESG und KI-Richtlinien. Damit bleibst du immer auf regulatorischem Top-Niveau.

  • Wie finde ich heraus, welcher Weg zu mir passt?

    Frag dich:
    – Willst du vernetzt und strategisch arbeiten? → Wähle den Generalistenpfad.
    – Liebst du Detailarbeit und Regulatorik? → Werde Spezialist.

    Wenn du unsicher bist, beraten wir dich persönlich – gemeinsam finden wir deinen idealen Karrierepfad in der Compliance.

Was ist Compliance? – Der Themen-Hub

Dein zentraler Einstiegspunkt in die Welt von Compliance, Governance und Risk Management. Entdecke praxisnahe Artikel, Tools und Programme, die dir helfen, regulatorische Anforderungen erfolgreich umzusetzen und Compliance als strategischen Erfolgsfaktor zu nutzen.

1. Grundlagen & Rollenverständnis
Was ist Compliance?

Was bedeutet Compliance wirklich? Grundlagen, Aufgaben und strategische Bedeutung für Unternehmen.

Compliance Officer: Generalist oder Spezialist?

Das moderne Rollenverständnis – zwischen strategischer Führung, Regulatorik und Unternehmenskultur.

Neu als Compliance Officer – Dein Fahrplan für die ersten 100 Tage

Ein klarer Einstieg: Prioritäten, Tools und Checklisten für die ersten Monate in der Compliance-Verantwortung.

2. Regulatorik, Risiko & Aufsicht
Compliance 2.0 – Wenn Pflicht zum Wettbewerbsvorteil wird

Wie du Compliance strategisch in Unternehmensprozesse und Leistungsziele integrierst.

Compliance in der Praxis – Seminar mit sofortigem Umsetzungsnutzen

Erfahre, wie du regulatorische Vorgaben direkt in operative Prozesse überführst.

Neue Compliance-Anforderungen sicher und wirksam umsetzen

Reagiere souverän auf neue Pflichten, Meldeverfahren und Kontrollsysteme.

Regulatory Update: Handlungsbedarf für die Compliance-Funktion

So setzt du aktuelle regulatorische Anforderungen effizient und prüfungssicher um.

WpHG-Compliance für Banken – Online Training

Praxisorientierte Weiterbildung für Mitarbeitende im Wertpapiergeschäft.

3. Zukunft, Spezialisierung & Governance-Exzellenz
Kurs: Der Geldwäsche-Beauftragte

Pflichten, Risikoanalyse und Meldeprozesse – kompakt erklärt für AML-Verantwortliche.

Megatrends für Compliance Officer: Dein Update für die Zukunft

Wie ESG, KI, DORA und Globalisierung die Compliance-Funktion transformieren.

Die besten Tipps für einen erfolgreichen Start als WpHG-Compliance Officer

Praktische Handlungsempfehlungen und Strategien für neue Verantwortliche.

Die Aufgaben eines Chief Compliance Officers

Leitfaden für CCOs – Verantwortlichkeiten, Organisation und Kommunikation auf C-Level.

Future Governance & Performance Hub

Dein ergänzender Hub für moderne Führungskräfte: DORA, ESG & KI in Governance und Performance.
Mehr zu diesem Thema

Geldwäsche in der Praxis – Seminar für alle Branchen mit realen Beispielen


S+P Certified: Dein Karriere-Boost – bis zu 40 % schneller ans Ziel

Geldwäsche in der Praxis – Seminar für alle Branchen

Geldwäscheprävention ist kein reines Finanzthema. Ob Immobilien, Handel, Beratung, Leasing, Payment oder Krypto-nahe Geschäftsmodelle – jedes Unternehmen kann betroffen sein. In unserem Seminar lernst Du, Risiken zu erkennen, Pflichten sicher umzusetzen und Verdachtsmomente professionell zu handeln. Der Referent bereitet sich standardmäßig auf die Branchen der Teilnehmenden vor und integriert praxisnahe Beispiele. Der Diskurs ist lebhaft – alle werden aktiv eingebunden.

Warum betrifft das Thema alle Branchen?

  • Querschnittsrisiken: Zahlungswege, Zwischenunternehmen, internationale Lieferketten
  • Rechtliche Pflichten (GwG) für zahlreiche Verpflichtete und funktionale Schnittstellen
  • Image- & Haftungsrisiken bei fehlender Risikoanalyse, Schulung oder Meldung

Was Du im Seminar lernst – kompakt & praxisnah

BereichPraxisnutzen
Risikobewertung & Branchenbesonderheiten Risikoanalyse nach Kundengruppen, Produkten, Regionen und Vertriebswegen; Ableitung konkreter Maßnahmen für Deine Branche.
Kundensorgfaltspflichten (KYC) Identifizierung, wirtschaftlich Berechtigte, Monitoring; Do’s & Don’ts bei PEPs, komplexen Strukturen & Drittstaatenbezug.
Verdachtsmeldungen § 43 GwG Erkennen typischer Red Flags, Meldewege an die FIU, Dokumentation & Tipping-off vermeiden – praxisnah geübt.
Interne Sicherungsmaßnahmen Rollen, Kontrollen, Schulung & Awareness; Vorlagen/Checklisten für den direkten Einsatz im Alltag.

Geldwäsche in der Praxis: Immobilien, Finanztransaktionen & Kryptowährungen

Fälle und Muster, die wir im Seminar gemeinsam analysieren:

  • Immobilien: Verschleierung über Kauf-/Verkaufsketten, Zwischengesellschaften, überhöhte Baranteile.
  • Finanztransaktionen: Smurfing, Verschachtelung, Auslandsbezug, Scheindienstleistungen.
  • Krypto: Wallet-Hopping, Mixing-Dienste; Pseudonymität vs. Nachvollziehbarkeit.

Praxisbeispiel: Branchenmix im Seminar

Ausgangssituation

Teilnehmende aus Immobilien, Beratung und Zahlungsdienstleistung. Unterschiedliche Prozesse, ähnliche Red Flags.

Ansatz & Zusammenarbeit

  • Vorab-Erhebung der Branchen & Erwartungshaltungen
  • Gruppenarbeit mit realen Fallmustern (Immobilien, Transaktionen, Krypto)
  • Gemeinsamer Maßnahmenplan: KYC-Schärfung, Meldewege, Awareness

Ergebnis

  • Höhere Sicherheit im Erkennen von Verdachtsmomenten
  • Besser abgestimmte interne Prozesse & Dokumentation
  • Direkter Transfer in unterschiedliche Unternehmenskontexte
Jahresbericht der FIU 2024 1. Karriere-Beschleuniger Weiterbildung

Studien zeigen klar: Weiterbildung steigert deine Chancen auf Beförderung und Gehaltssprünge deutlich.

  • 40 % höhere Beförderungschancen innerhalb von 3 Jahren (BIBB).

  • +19 % höhere Innovationserlöse und +9 % bessere EBIT-Margen bei Firmen mit Weiterbildungskultur (Harvard Business Review).

  • 94 % der Mitarbeitenden bleiben länger im Unternehmen, wenn Weiterbildung geboten wird (LinkedIn Learning).

👉 Mit S+P Certified bringst du diese Zahlen in deine persönliche Karriere-Praxis: du lernst genau das, was dich in deiner Rolle schneller voranbringt.


2. S+P Certified in Zahlen – dein Karriere-Boost

Unsere interne Erhebung unter Alumni und die Verprobung mit internationalen Studien zeigen:

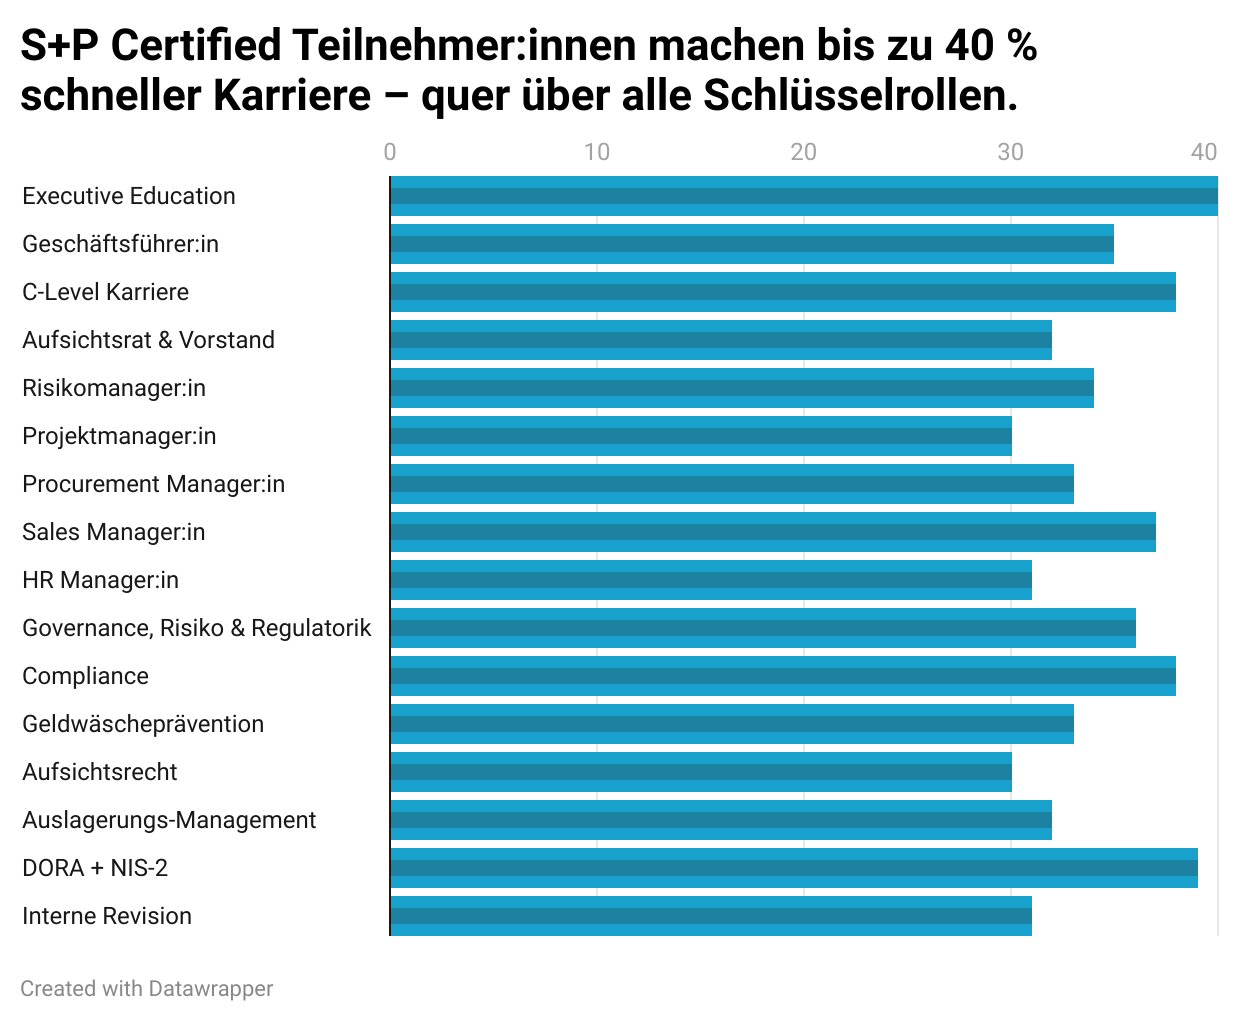
Teilnehmer:innen von S+P Certified Programmen machen im Schnitt 30–40 % schneller Karriere.

Das bedeutet:

  • schnellere Beförderungen

  • frühere Übernahme von Führungsrollen

  • größere Chancen auf C-Level oder Aufsichtsrat

  • stärkere Gehaltsentwicklung

Übersicht: Karriere-Beschleunigung nach Funktionsbereichen
Karriere-Beschleunigung nach Funktionsbereichen (S+P Certified)
Funktionsbereich Karriere-Boost
Executive Education +40 %
Geschäftsführer:in +35 %
C-Level Karriere +38 %
Aufsichtsrat & Vorstand +32 %
Risikomanager:in +34 %
Projektmanager:in +30 %
Procurement Manager:in +33 %
Sales Manager:in +37 %
HR Manager:in +31 %
Governance, Risiko & Regulatorik +36 %
Compliance +38 %
Geldwäscheprävention +33 %
Aufsichtsrecht +30 %
Auslagerungs-Management +32 %
DORA + NIS-2 +39 %
Interne Revision +31 %
Geschäftsführer: Aufgaben, Pflichten & Weiterbildung

Was ist Geldwäsche? – Interner Themen-Hub

Dieser Themen-Hub verlinkt alle zentralen Inhalte zur Geldwäscheprävention, den gesetzlichen Grundlagen und praktischen Umsetzungsbeispielen.

Abschnitt Inhalt Interner Link
1. Was bedeutet Geldwäsche? Definition nach § 261 StGB und EU-Kontext zur Bekämpfung der Geldwäsche Zur Übersicht
2. Drei Phasen der Geldwäsche Placement, Layering und Integration – typische Abläufe und Warnsignale Artikel öffnen
3. Geldwäschegesetz (GwG) – rechtlicher Rahmen Überblick über Pflichten, betroffene Branchen und Aufsicht durch die BaFin Artikel öffnen
4. Aufgaben des Geldwäschebeauftragten Rolle, Verantwortung, Haftung und Organisation im Unternehmen Artikel öffnen
5. Verdachtsmeldung & Strafanzeige Wann, wie und an wen Verdachtsmeldungen abzugeben sind Artikel öffnen
6. Risikoanalyse & Prävention Risikobasierter Ansatz, Kontrollsysteme und interne Verfahren Artikel öffnen
7. Geldwäsche in der Praxis (Beispiele) Immobilien, Finanztransaktionen und Kryptowährungen im Fokus Artikel öffnen
8. Seminare & Zertifizierungen Weiterbildung, Tool Box & Zertifikate für Geldwäschebeauftragte Zum Lehrgang

Mehr zu diesem Thema

Compliance 2.0 – Wenn Pflicht zum Wettbewerbsvorteil wird

Compliance 2.0 – Wenn Pflicht zum Wettbewerbsvorteil wird

Compliance war lange Zeit eine Last – ein notwendiges Übel, um Bußgelder, Reputationsverlust und Haftungsprobleme zu vermeiden. Doch im Zeitalter der Digitalisierung, immer schärferer Regularien und wachsender Erwartungen von Kunden, Investoren und Geschäftspartnern wird Compliance 2.0 relevant: ein Ansatz, bei dem die Einhaltung rechtlicher Vorgaben nicht nur Pflicht, sondern strategischer Vorteil sein kann.

Dieser Artikel zeigt:

  1. Warum du heute über Compliance 2.0 nachdenken solltest

  2. Welche Veränderungen (intern und extern) Compliance-Anforderungen mit sich bringen

  3. Wie du diese Pflicht in einen echten Wettbewerbsvorteil verwandelst

  4. Konkrete Maßnahmen und Best Practices

  5. Einen Ausblick, was sich künftig weiterentwickeln könnte

Außerdem findest du eine Vergleichstabelle: „Bisherige Regelung“ vs. „Neue Regelung (Compliance 2.0)“.

Hinweis: Wenn du dich intensiver mit Compliance befassen willst oder eine Ausbildung als Compliance Officer suchst, schau dir unbedingt den Compliance Officer Lehrgang bei S+P Seminare an:
https://sp-unternehmerforum.de/compliance-seminare-2025-2026/compliance-officer-lehrgang/

Megatrends Compliance

RegTech & Mensch – die neue Verbindung

Problem / Grenze Lösung durch Mensch-+-KI-Integration Risiken, wenn RegTech nicht passend angepasst wird
Automatisierte Tools machen „Blindflug“
KI trifft Entscheidungen ohne Kontextverständnis.
Hybridmodell mit menschlichem Review
Ein Compliance-Experte prüft Ausreißer, KI liefert Vorschläge.
Falsch positive/negative Entscheidungen, Vertrauensverlust, unnötige Eskalationen.
Standard-Module ohne Anpassung
Plug-&-Play-Systeme ohne Bezug auf Unternehmensprozesse.
Customizing & Modularität
Module, die auf Branche, Prozesse und Risikoappetit zugeschnitten sind.
System passt nicht zur Realität – hoher Aufwand für manuelle Nacharbeit.
Technologie getrieben, Fachwissen schwach
Tool erhöht, aber Compliance-Verständnis fehlt.
Regulatorisches Know-how + KI-Kompetenz
Experten steuern Regeln, KI übernimmt Routine.
Fehleranfälligkeit, mangelnde Anpassung an neue Regularien, Compliance-Lücken.
Skalierungsprobleme
Tool funktioniert gut in kleinem Setting, scheitert bei Wachstum.
Skalierbare RegTech-Architektur
Mit API, Cloud, modularen Erweiterungen.
Performance-Probleme, Integrationsaufwand, Systembrüche.
Audit & Nachweisbarkeit unvollständig
KI-Prozesse lassen sich schwer nachvollziehen.
Audit-Trail & Dokumentation durch Mensch + System
Jede Entscheidung wird nachvollziehbar gemacht.
Fehlende Beweisführung bei Prüfungen, Revisionsschwierigkeiten.
Keine kontinuierliche Anpassung
Regulatorik oder Geschäftsmodell ändern sich, Tool bleibt statisch.
Lernendes System + Fachliche Updates
RegTech mit Update-Mechanismen und Mensch-Feedbackschleifen.
Veraltete Prozesse, Compliance-Defizite, Nachrüstungsaufwand.
Mangelnde Akzeptanz bei Mitarbeitenden
Tool wird als Überwachung empfunden.
Transparenz & Schulung
KI-Ergebnisse werden erklärt und Mitarbeitende beteiligt.
Widerstand, Fehlnutzung, Umgehung von Systemen.

Quelle & Inspiration: S+P Compliance Services – RegTech für digitale Compliance – dort wird das Zusammenspiel von menschlicher Kompetenz und KI-Automatisierung als zentraler Erfolgsfaktor hervorgehoben.

1. Warum heute Compliance 2.0?

Der regulatorische Druck wächst

In den letzten Jahren sind neue EU-Regelwerke und Richtlinien hinzugekommen (z. B. DORA, NIS 2.0) – insbesondere im Bereich IT-Sicherheit und Datenschutz. 
NIS 2.0 etwa erweitert den Geltungsbereich auf mehr Unternehmen, verschärft Bußgelder und setzt strengere Anforderungen an das Risikomanagement und Meldepflichten.
Das heißt: Compliance ist nicht mehr nur für große Konzerne, sondern zunehmend auch für den Mittelstand unverzichtbar.

Digitalisierung & neue Technologien erzwingen Anpassungen

Mit Automatisierung, künstlicher Intelligenz, Cloud-Lösungen, IoT und Plattformmodellen verändern sich Geschäftsprozesse rasant. Compliance muss hier mitwachsen, Verantwortlichkeit und Nachweisbarkeit neu definieren.

Beispiel: Ein Algorithmus trifft Entscheidungen – wer haftet? Wie dokumentierst du die Entscheidungsfindung? Wer ist verantwortlich? Das sind neue Fragestellungen, die über einfache formale Regeln hinausgehen.

Erwartungen von Markt, Partnern und Kunden

Investoren, Geschäftspartner und große Auftraggeber verlangen zunehmend Nachweise über Compliance-Reife (z. B. Cybersecurity, Datenschutz, Nachhaltigkeit). Wer hier defensiv handelt, kann ins Hintertreffen geraten.

Auch im Wettbewerb kann Compliance zum Differenzierungsmerkmal werden: Ein vertrauenswürdiges, rechtskonformes Unternehmen kann stärker werben, Union mit Partnern eingehen und Risiken im Vorfeld eliminieren – und so effizienter agieren.


2. Was ändert sich im Übergang zu Compliance 2.0?

Compliance 2.0 – Wandel von der Pflicht zum Wettbewerbsvorteil

Bisherige Regelung Neue Regelung (Compliance 2.0)
Reaktive Kontrolle
Compliance diente vor allem der Schadensbegrenzung und Bußgeldvermeidung.
Proaktives Risikomanagement
Frühzeitige Identifikation und Steuerung von Risiken zur Stärkung der Unternehmenssicherheit.
Einmalige Audits & Berichte
Dokumentation nur zu bestimmten Stichtagen.
Echtzeit-Monitoring
Laufende Überwachung und digitale Nachweisführung über Compliance-Dashboards.
Zentrale Verantwortlichkeit
Eine Compliance-Stelle oder ein Beauftragter trägt alleinige Verantwortung.
Geteilte Verantwortung
Alle Fachbereiche – von IT bis Einkauf – sind aktiv eingebunden (Integrated Governance).
Formale Erfüllung
Fokus auf gesetzliche Mindestanforderungen und Dokumentationspflichten.
Wertschöpfende Compliance
Compliance wird zum strategischen Erfolgsfaktor für Kundenvertrauen, Reputation und Wettbewerbsvorteil.
Manuelle Prozesse
Excel-Listen, Checklisten, papierbasierte Abläufe.
Automatisierte Systeme
KI, Datenanalysen und Workflow-Tools sorgen für Effizienz und Nachvollziehbarkeit.
Getrennte Systeme
Compliance läuft unabhängig von IT, HR und Einkauf.
Integrierte Prozesse
Compliance ist Teil des gesamten Geschäftsprozesses – von der Lieferkette bis zur Produktentwicklung.
Reaktion nach Vorfällen
Maßnahmen erst nach eingetretenem Schaden.
Früherkennung & Prävention
Risiken werden kontinuierlich erkannt, bewertet und gemeldet (z. B. NIS 2-Meldepflichten).
Begrenzte Kommunikation
Compliance-Themen bleiben intern und technokratisch.
Transparenz & Kommunikation
Compliance wird aktiv in Berichterstattung, Marketing und Partnerkommunikation integriert.
Pflichtbewusstsein
„Wir müssen das tun, weil es das Gesetz verlangt.“
Engagement & Kultur
„Wir tun das, weil Vertrauen und Integrität unseren Erfolg sichern.“
Juristischer Fokus
Rechtskonformität stand im Mittelpunkt.
Interdisziplinärer Ansatz
Technologie, Governance, Psychologie und Datenmanagement werden integriert.

3. So wird aus Pflicht ein Vorteil

Hier sind zentrale Hebel, mit denen du Compliance nicht nur „erfüllst“, sondern strategisch nutzt:

a) Governance & klare Verantwortlichkeiten

Richte eine klare Governance-Struktur mit definierten Rollen, Gremien und Eskalationswegen ein. Compliance darf nicht eine isolierte Aufgabe sein – Geschäftsführer, IT-Leitung, Fachbereiche, Einkauf müssen eingebunden sein.

Dadurch stellst du sicher, dass Risiken systematisch adressiert und Verantwortlichkeiten nachweisbar sind.

b) Risikomanagement statt Checklisten

Verlasse die starre Compliance-Checklistenwelt und gestalte ein dynamisches Risikomanagement:

  • Identifiziere Risiken (z. B. Cyber, Datenschutz, Lieferkette)

  • Bewerte und priorisiere

  • Lege Maßnahmen fest, messe Wirksamkeit

  • Überwache und aktualisiere permanent

Compliance 2.0 heißt: Risiken antizipieren und steuern, nicht nur reagieren.

c) Automatisierung & digitale Tools

Nutze Tools für Monitoring, Audit Trails, Workflows, Anomalieerkennung oder KI-Unterstützung. So lassen sich Prozesse effizienter gestalten und Nachweise in Echtzeit liefern.

Beispiel: Ein automatisiertes Compliance-Dashboard, das Abweichungen sofort meldet – statt monatlicher Reports.

d) Integration in Kernprozesse & Lieferkette

Compliance darf nicht im Elfenbeinturm stehen. Sie muss in Einkauf, IT, Vertrieb, HR, Produktentwicklung verankert sein. Ebenso wichtig: Lieferketten-Compliance (Supplier Due Diligence, Cyberanforderungen) – insbesondere wenn gesetzliche Regelungen wie NIS 2 oder andere IT-Sicherheitsvorgaben greifen.

e) Transparenz & Kommunikation als Asset

Zeige nach außen, dass du Compliance ernst nimmst: in Berichten, Marketing, bei Ausschreibungen. Für Geschäftspartner ist das ein Indikator von Vertrauenswürdigkeit.

Gerade in sensiblen Bereichen wie Datenschutz, IT-Sicherheit oder Umweltschutz kann dies zu einem deutlichen Differenzierungsmerkmal führen.

f) Mitarbeiter & Kultur

Compliance 2.0 lebt von gelebter Kultur. Schulungen, Awareness, klare Anreizsysteme und Aufzeigen von Beispielen (positiv und negativ) sind essentiell. Compliance darf nicht „Top-down“ sein, sondern muss auf allen Ebenen verstanden und gelebt werden.

g) Kontinuierliche Verbesserung & Audit-Feedback

Ein statisches System reicht nicht mehr. Du brauchst Feedback-Mechanismen, Lessons Learned, interne Audits und Verbesserungszyklen – idealerweise automatisiert unterstützt.


4. Praxisbeispiele & Best Practices

  • Früherkennung von Cyberrisiken
    Ein mittelständisches Unternehmen nutzt ein Monitoring-System, das abnormales Netzwerkverhalten erkennt. Dadurch konnte eine Attacke frühzeitig gemeldet und neutralisiert werden – bevor Schaden entstand. So wurde Compliance zu Sicherheit + Wettbewerbsfaktor.

  • Lieferketten-Compliance als Verkaufsargument
    Ein Zulieferbetrieb integriert in Verträge mit Abnehmern und eigenen Lieferanten Cyber- und Datenschutzklauseln und Nachweispflichten. Für Großkunden ist das Bestandteil der Zulassung.

  • Transparenz im Datenschutz
    Ein Softwareanbieter veröffentlicht regelmäßig einen “Privacy & Compliance Report” – inklusive Audit­ergebnissen, Maßnahmen und Roadmaps. Potenzielle Kunden sehen hier: Hier wird mit Verantwortung gehandelt.

  • Regulatorischer Wandel nutzen
    Bei Einführung von NIS 2 oder neuen IT-Sicherheitsgesetzen investiert das Unternehmen früh in Prozesse, Governance und Compliance-Roadmap – und tritt damit auf Ausschreibungen als besonders zertifiziert auf.


5. Herausforderungen & Stolpersteine

  • Kosten & Budgetdruck
    Compliance-Investitionen (Tools, Personal, Schulung) sind nicht immer sofort quantifizierbar. Gute Argumentation und Kosten-Nutzen-Rechnungen sind essenziell.

  • Komplexität & Fragmentierung
    Unterschiedliche Regulatorien (DSGVO, IT-Sicherheitsgesetze, EU-Richtlinien etc.) parallel zu managen, bringt Komplexität. Hier hilft ein integrierter Compliance-Ansatz.

  • Technologie-Abhängigkeit & Datenschutz
    Tools müssen datenschutzkonform sein, besonders wenn sie Nutzerverhalten analysieren. Auch hier ist Compliance gefragt.

  • Widerstand intern
    Manche Mitarbeitende sehen Compliance als Hindernis. Daher ist Kommunikation, Einbindung und Incentivierung wichtig.

  • Sanktionen und Haftung
    Fehler, verspätete Meldungen oder fehlende Nachweise können zu Bußgeldern oder persönlicher Haftung der Geschäftsführung führen (z. B. bei NIS 2).


6. Ausblick: Compliance der Zukunft

  • KI und Generative Modelle in Compliance
    KI kann in Zukunft bei Risikoanalysen, Anomalieerkennung oder Entscheidungsunterstützung helfen – aber auch neue Rechtsfragen aufwerfen (Haftung, Transparenz).

  • Compliance as Service / Plattformlösungen
    Compliance-Plattformen, SaaS-Lösungen, modulare Compliance-Bausteine könnten Standard werden, gerade für KMU.

  • Internationalisierung & Harmonisierung
    Im globalen Umfeld werden harmonisierte Standards wichtiger (z. B. EU-Regulatorik, internationale ISO-Normen). Cross-Border-Compliance wird zum Wettbewerbsvorteil.

  • Nachhaltigkeits-Compliance (ESG, CSR)
    Compliance wird erweitert auf ökologische und soziale Aspekte – Unternehmen müssen zeigen, dass sie nachhaltig, ethisch und rechtskonform agieren.


Fazit & Handlungsplan

Compliance 2.0 ist kein Buzzword, sondern eine notwendige Evolution. Wenn du Compliance nicht nur als Pflicht, sondern als strategische Chance begreifst, gewinnt dein Unternehmen:

  • höhere Sicherheit (Cyber, Datenschutz etc.)

  • besseres Image und Vertrauensvorsprung

  • Zugang zu Partnern/Kunden, die Compliance verlangen

  • reduzierte Haftungs- und Bußgeldrisiken

Dein Mini-Handlungsplan:

  1. Bestandsaufnahme / Gap-Analyse: Wo stehst du heute?

  2. Governance strukturieren: Rollen, Prozesse, Verantwortungen

  3. Risikomanagement definieren und integrieren

  4. Automatisierungs-/Monitoringtools evaluieren

  5. Compliance in Prozesse & Lieferkette einbetten

  6. Schulung & Kultur aufbauen

  7. Kontinuierliche Verbesserung & Audit-Zyklen

Wenn du tiefer einsteigen willst, etwa mit Ausbildung oder Vertiefung, empfehle ich dir den Compliance Officer Lehrgang des SP Unternehmerforum – eine gute Möglichkeit, dich gut aufzustellen:
https://sp-unternehmerforum.de/compliance-seminare-2025-2026/compliance-officer-lehrgang/

FAQ: Compliance 2.0 – Wenn Pflicht zum Wettbewerbsvorteil wird

  • Was bedeutet Compliance 2.0 konkret?

    Compliance 2.0 beschreibt den Wandel von reaktiver Regelbefolgung hin zu einem proaktiven, technologiegestützten und wertschöpfenden Compliance-Management. Es geht darum, Risiken frühzeitig zu erkennen und Compliance als strategischen Erfolgsfaktor zu nutzen.

  • Warum ist Compliance heute wichtiger denn je?

    Durch neue EU-Regulierungen wie DORA, NIS 2 und die CSRD steigen die Anforderungen an Governance, IT-Sicherheit und Nachhaltigkeit. Unternehmen müssen Compliance systematisch in ihre Prozesse integrieren, um rechtliche Risiken, Reputationsschäden und Bußgelder zu vermeiden.

  • Wie kann Compliance zu einem Wettbewerbsvorteil werden?

    Unternehmen, die Compliance aktiv leben, schaffen Vertrauen bei Kunden, Investoren und Partnern. Sie sind auditfähig, reagieren schneller auf Marktveränderungen und positionieren sich als verlässliche und sichere Geschäftspartner – das wird zunehmend kaufentscheidend.

  • Welche Rolle spielt Technologie in der Compliance 2.0?

    Digitale Tools, KI und automatisierte Monitoring-Systeme ermöglichen Echtzeit-Kontrollen, Risikoanalysen und Dokumentation. Das reduziert den manuellen Aufwand und erhöht die Nachvollziehbarkeit von Entscheidungen – ein Kernelement moderner Compliance-Systeme.

  • Wie fördere ich eine Compliance-Kultur im Unternehmen?

    Durch klare Kommunikation, Schulungen, Vorbilder im Management und transparente Prozesse. Mitarbeitende müssen verstehen, dass Compliance kein Hindernis ist, sondern ein Sicherheitsnetz, das Vertrauen schafft und langfristig den Erfolg des Unternehmens stärkt.

  • Wo kann ich mich zum Compliance Officer weiterbilden?

    Im Compliance Officer Lehrgang beim S+P Unternehmerforum lernst du, wie du Compliance 2.0 praxisnah umsetzt. Der Lehrgang vermittelt aktuelle regulatorische Anforderungen, digitale Tools und Strategien für wirksames Compliance-Management.

Was ist Compliance? – Der Themen-Hub

Dein zentraler Einstiegspunkt in die Welt von Compliance, Governance und Risk Management. Entdecke praxisnahe Artikel, Tools und Programme, die dir helfen, regulatorische Anforderungen erfolgreich umzusetzen und Compliance als strategischen Erfolgsfaktor zu nutzen.

1. Grundlagen & Rollenverständnis

Was ist Compliance?

Was bedeutet Compliance wirklich? Grundlagen, Aufgaben und strategische Bedeutung für Unternehmen.

Compliance Officer: Generalist oder Spezialist?

Das moderne Rollenverständnis – zwischen strategischer Führung, Regulatorik und Unternehmenskultur.

Neu als Compliance Officer – Dein Fahrplan für die ersten 100 Tage

Ein klarer Einstieg: Prioritäten, Tools und Checklisten für die ersten Monate in der Compliance-Verantwortung.

2. Regulatorik, Risiko & Aufsicht

Compliance 2.0 – Wenn Pflicht zum Wettbewerbsvorteil wird

Wie du Compliance strategisch in Unternehmensprozesse und Leistungsziele integrierst.

Compliance in der Praxis – Seminar mit sofortigem Umsetzungsnutzen

Erfahre, wie du regulatorische Vorgaben direkt in operative Prozesse überführst.

Neue Compliance-Anforderungen sicher und wirksam umsetzen

Reagiere souverän auf neue Pflichten, Meldeverfahren und Kontrollsysteme.

Regulatory Update: Handlungsbedarf für die Compliance-Funktion

So setzt du aktuelle regulatorische Anforderungen effizient und prüfungssicher um.

WpHG-Compliance für Banken – Online Training

Praxisorientierte Weiterbildung für Mitarbeitende im Wertpapiergeschäft.

3. Zukunft, Spezialisierung & Governance-Exzellenz

Kurs: Der Geldwäsche-Beauftragte

Pflichten, Risikoanalyse und Meldeprozesse – kompakt erklärt für AML-Verantwortliche.

Megatrends für Compliance Officer: Dein Update für die Zukunft

Wie ESG, KI, DORA und Globalisierung die Compliance-Funktion transformieren.

Die besten Tipps für einen erfolgreichen Start als WpHG-Compliance Officer

Praktische Handlungsempfehlungen und Strategien für neue Verantwortliche.

Die Aufgaben eines Chief Compliance Officers

Leitfaden für CCOs – Verantwortlichkeiten, Organisation und Kommunikation auf C-Level.

Future Governance & Performance Hub

Dein ergänzender Hub für moderne Führungskräfte: DORA, ESG & KI in Governance und Performance.
Mehr zu diesem Thema

Von Kurs zu Karriere: 40 % schneller mit S+P Certified

S+P Certified: Dein Karriere-Boost – bis zu 40 % schneller ans Ziel

Warum Weiterbildung heute entscheidend ist

Die Arbeitswelt verändert sich rasant. Digitalisierung, Regulierung, Nachhaltigkeit und neue Führungsmodelle stellen Unternehmen vor enorme Herausforderungen. Gleichzeitig entstehen Chancen – für alle, die bereit sind, ihre Kompetenzen zu erweitern und Verantwortung zu übernehmen.

Genau hier setzt S+P Certified an: Mit unseren Programmen beschleunigst du deine Karriere nachweislich. Unsere Teilnehmer:innen machen im Schnitt bis zu 40 % schneller Karriere – quer durch zentrale Rollen von Geschäftsführung über Risikomanagement bis hin zu Compliance und Aufsichtsräten.

In diesem Artikel erfährst du:

Jahresbericht der FIU 2024

1. Karriere-Beschleuniger Weiterbildung

Studien zeigen klar: Weiterbildung steigert deine Chancen auf Beförderung und Gehaltssprünge deutlich.

  • 40 % höhere Beförderungschancen innerhalb von 3 Jahren (BIBB).

  • +19 % höhere Innovationserlöse und +9 % bessere EBIT-Margen bei Firmen mit Weiterbildungskultur (Harvard Business Review).

  • 94 % der Mitarbeitenden bleiben länger im Unternehmen, wenn Weiterbildung geboten wird (LinkedIn Learning).

👉 Mit S+P Certified bringst du diese Zahlen in deine persönliche Karriere-Praxis: du lernst genau das, was dich in deiner Rolle schneller voranbringt.


2. S+P Certified in Zahlen – dein Karriere-Boost

Unsere interne Erhebung unter Alumni und die Verprobung mit internationalen Studien zeigen:

Teilnehmer:innen von S+P Certified Programmen machen im Schnitt 30–40 % schneller Karriere.

Das bedeutet:

  • schnellere Beförderungen

  • frühere Übernahme von Führungsrollen

  • größere Chancen auf C-Level oder Aufsichtsrat

  • stärkere Gehaltsentwicklung

Übersicht: Karriere-Beschleunigung nach Funktionsbereichen

Karriere-Beschleunigung nach Funktionsbereichen (S+P Certified)
Funktionsbereich Karriere-Boost
Executive Education +40 %
Geschäftsführer:in +35 %
C-Level Karriere +38 %
Aufsichtsrat & Vorstand +32 %
Risikomanager:in +34 %
Projektmanager:in +30 %
Procurement Manager:in +33 %
Sales Manager:in +37 %
HR Manager:in +31 %
Governance, Risiko & Regulatorik +36 %
Compliance +38 %
Geldwäscheprävention +33 %
Aufsichtsrecht +30 %
Auslagerungs-Management +32 %
DORA + NIS-2 +39 %
Interne Revision +31 %

Geschäftsführer:in & C-Level Karriere

Als Geschäftsführer:in oder angehende Führungskraft im C-Level profitierst du von +35 bis +38 % schnellerem Aufstieg. Du lernst, wie du:

  • deine Organisation strategisch ausrichtest,

  • Risikomanagement & Compliance im Griff behältst,

  • Transformation & Leadership erfolgreich kombinierst.

Aufsichtsrat & Vorstand

Mit +32 % Beschleunigung positionierst du dich für Mandate im Aufsichtsrat oder Vorstand.

  • Du erhältst rechtliche Sicherheit in Haftungsfragen.

  • Du lernst Governance-Tools, die dich für Investoren und Stakeholder attraktiv machen.

Risikomanager:in & Interne Revision

+31 % bis +34 % schneller übernimmst du Führungsverantwortung in Risk & Audit.

  • Du setzt regulatorische Anforderungen (MaRisk, DORA, NIS-2) professionell um.

  • Du stärkst deine Rolle als unabhängige Kontrollinstanz im Unternehmen.

Compliance & Geldwäscheprävention

Mit +38 % Karriere-Boost steigst du deutlich schneller zum Chief Compliance Officer oder MLRO auf.

  • Du lernst, wie du ein Compliance Management System prüfungssicher aufbaust.

  • Du positionierst dich als Schlüsselperson für Aufsicht & Governance.

Projektmanager:in & Procurement Manager:in

Mit +30 bis +33 % Beschleunigung machst du schneller den Schritt zu Programmleiter oder Einkaufsleitung.

  • Du setzt hybrides Projektmanagement ein.

  • Du führst Procurement strategisch & resilient – mit Fokus auf Kosten, Lieferketten & ESG.

Sales & HR Manager:in

Ob +37 % schneller in Sales oder +31 % schneller in HR:

  • Im Vertrieb stärkst du deine Leadership- und KPI-Kompetenz.

  • Im HR machst du dich fit für Talentmanagement, DEI & Transformation.


4. Praxisnutzen: Was macht S+P Certified besonders?

S+P Tool Box

  • Checklisten

  • Vorlagen

  • Methoden
    👉 Alles sofort im Alltag einsetzbar.

Praxisnah & regulatorisch fundiert

Unsere Inhalte sind direkt auf die aktuellen Gesetze & Aufsichtsanforderungen zugeschnitten.

Zertifikat & Digital Badge

  • S+P Certified Abschluss als sichtbares Karriere-Signal.

  • Digital Badge für LinkedIn & CV – sofort für deine Sichtbarkeit nutzbar.

Flexibilität

  • Live-Online-Seminare

  • Inhouse-Lösungen

  • Internationale Formate (S+P Certified Executive Education).


5. Quick Wins: So startest du sofort

  • Schritt 1: Wähle deine Rolle (CEO, CFO, Risk, Compliance etc.).

  • Schritt 2: Buche dein S+P Certified Programm.

  • Schritt 3: Setze erste Tools innerhalb von 24 Stunden in der Praxis ein.

  • Schritt 4: Stärke dein Profil mit Zertifikat & Badge.

  • Schritt 5: Profitiere von 30–40 % schnelleren Karriereschritten.


6. Typische Fehler – und wie du sie vermeidest

Nur auf Fachwissen setzen: Karriere beschleunigst du durch Fach- UND Führungskompetenz.
Einmalige Trainings: Erfolg entsteht durch Zyklus aus Lernen – Anwenden – Messen.
Kein Networking: Nutze die Chance, im Seminar Peers & Expert:innen kennenzulernen.
Kein Zertifikat nutzen: Sichtbarkeit ist entscheidend – dein S+P Badge gehört auf LinkedIn.


7. Dein Vorteil mit S+P Certified

  • 30–40 % schneller Karriere

  • Exklusives Netzwerk aus Führungskräften & Expert:innen

  • Prüfungssichere Inhalte – direkt nutzbar in deiner Rolle

  • Internationale Standards (DORA, NIS-2, ESG, Compliance)

  • Flexible Formate: online, inhouse, international


Fazit: Dein nächster Karriereschritt beginnt hier

Die Zahlen sprechen für sich: Mit S+P Certified beschleunigst du deine Karriere in jeder Schlüsselrolle – von CEO über Risikomanager bis hin zu Compliance Officer.

👉 Deine Karriereziele erreichst du 30–40 % schneller.
👉 Du profitierst von praxisnahen Tools & Methoden.
👉 Du erhältst ein sichtbares Zertifikat & Badge für deine Positionierung.

Jetzt starten – und den Karriere-Boost sichern!
👉 Zu den Seminaren


Jahresbericht der FIU 2024

Mehr zu diesem Thema

Was müssen Sie als Aufsichtsrat wissen?

Was müssen Sie als Aufsichtsrat wissen? Mit BGH Urteil vom 18. September 2018 erfolgte eine richtungsweisende Entscheidung: Aufsichtsratsmitglieder haften länger als der Vorstand. Bereits mit dem ARAG/Garmenbeck-Urteil wurde die Überwachungs- und Schutzfunktion des Aufsichtsrats bei Pflichtverletzung der Vorstands hervorgehoben. Mit BGH Urteil vom 18. 09.2018 wurden folgende 8 Punkte festgestellt:
  1. Der BGH legt den Verjährungsbeginn der Haftung des Aufsichtsrats bei Verjährenlassen von Ersatzansprüchen einer AG gegen den Vorstand auf den Zeitpunkt der Verjährung des Ersatzanspruchs der AG gegen den Vorstand fest.
  2. Die BGH Rechtsprechung zum Verjährungsbeginn für die Haftung des GmbH Geschäftsführers werden nicht für die AG übertragbar erklärt.
  3. Dies führt dazu, daß Aufsichtsratsmitglieder bei Pflichtverletzung des Vorstands doppelt so lange haften können wie die Vorstandsmitglieder selbst.
  4. Ersatzansprüche gegen Vorstandsmitglieder verjähren nach 5 bzw. 10 Jahren bei börsennotierten Gesellschaften und Kreditinstituten.
  5. Bei Mitgliedern des Aufsichtsrats beläuft sich dieser Zeitraum bei börsennotierten Gesellschaften gemäß §§116 Satz 1, 93 Abs. 6 AktG und bei Banken gemäß § 51a Abs. 1 KWG auf 20 Jahre. Bei nicht börsennotierten Aktiengesellschaften beträgt der Verjährungszeitraum 10 Jahre.
  6. Aufsichtsratsmitglieder haben eigenverantwortlich das Bestehen von Schadenersatzansprüchen zu prüfen
  7. Regeln zur Verjährung bei GmbH Geschäftsführern sind auf Aktiengesellschaft nicht übertragbar
  8. Für den Aufsichtsrat gilt ein besonders abgestuftes Prüfungskonzept
  Was müssen Sie als Aufsichtsrat wissen?  

Was müssen Sie als Aufsichtsrat wissen? – BGH-Urteil vom 18. September 2018

Kernaussage Erläuterung
1. Verjährungsbeginn der Aufsichtsrats-Haftung Die Verjährung der Haftung eines Aufsichtsrats beginnt erst mit der Verjährung der Ersatzansprüche der AG gegen den Vorstand (§ 200 Satz 1 BGB). Dadurch haftet der Aufsichtsrat potenziell doppelt so lange wie der Vorstand.
2. Keine Übertragbarkeit auf GmbH-Geschäftsführer Die Rechtsprechung zum Verjährungsbeginn bei GmbH-Geschäftsführern (§ 43 GmbHG) ist auf Aktiengesellschaften nicht anwendbar. Für Aufsichtsräte gelten strengere Haftungsmaßstäbe.
3. Verlängerte Haftungsfristen Ersatzansprüche gegen Vorstände verjähren nach 5 bzw. 10 Jahren. Für Aufsichtsräte beträgt die Verjährungsfrist:
  • 20 Jahre bei börsennotierten Gesellschaften und Banken (§§ 116 Satz 1, 93 Abs. 6 AktG, § 51a KWG)
  • 10 Jahre bei nicht börsennotierten Aktiengesellschaften
4. Eigenverantwortliche Prüfungspflicht Aufsichtsräte müssen selbstständig prüfen, ob Schadensersatzansprüche gegen den Vorstand bestehen – und diese bei Vorliegen der Voraussetzungen aktiv verfolgen (§ 111 Abs. 1, § 116 AktG).
5. Abgestuftes Prüfungskonzept Der Aufsichtsrat hat ein strukturiertes Prüfungskonzept anzuwenden:
  • Prüfung des Anspruchsgrunds und der Beweislage
  • Bewertung des Prozessrisikos
  • Entscheidung über Durchsetzung oder Ausnahmegründe
Grundlage: BGH, ARAG/Garmenbeck, Urteil vom 21.04.1997.
6. Pflicht zur nachträglichen Überwachung Der Aufsichtsrat muss Schadensersatzansprüche gegen Vorstände grundsätzlich verfolgen. Ein Absehen ist nur zulässig, wenn gewichtige Interessen der Gesellschaft dagegen sprechen.
7. Keine unternehmerische Ermessensfreiheit Bei der Anspruchsverfolgung steht dem Aufsichtsrat kein unternehmerisches Ermessen zu. Er ist allein dem Gesellschaftsinteresse verpflichtet – also der Wiederherstellung des geschädigten Vermögens.
8. Unterschied zur Pflichtverletzung des Vorstands Die Haftung des Aufsichtsrats knüpft an eine eigenständige Pflichtverletzung an (Unterlassen der Anspruchsverfolgung). Sie ist unabhängig von der Vorstandshaftung und verjährt gesondert.
Praxis-Tipp: Prüfungskonzept & Haftungsvermeidung Mit der S+P Tool Box erhältst du ein abgestuftes Prüfungskonzept für deine laufende und nachträgliche Überwachungstätigkeit als Aufsichtsrat. Damit erfüllst du prüfungssicher deine Sorgfaltspflichten gemäß § 116 AktG.
 

Was müssen Sie als Aufsichtsrat wissen? Aufsichtsratsmitglieder haften länger als der Vorstand

Mit BGH Urteil vom 18. September 2018 wurden zum Thema Aufsichtsratsmitglieder haften länger als der Vorstand folgende rechtliche Leitlinien erarbeitet: a) Die Verjährung von Schadensersatzansprüchen einer Aktiengesellschaft gegen ein Aufsichtsratsmitglied gemäß § 116 Satz 1, § 93 Abs. 2, Abs. 6 AktG wegen Verjährenlassens von Ersatzansprüchen der Gesellschaft gegen ein Vorstandsmitglied beginnt gemäß § 200 Satz 1 BGB mit dem Zeitpunkt der Verjährung des Ersatzanspruchs der Gesellschaft gegen das Vorstandsmitglied. b) Das gilt auch dann, wenn der Ersatzanspruch der Gesellschaft gegen das Vor-standsmitglied darauf beruht, dass diese Einlagen an das Aufsichtsratsmitglied zurückgewährt hat. Entgegen der Ansicht des Berufungsgerichts sind etwaige Schadensersatzansprüche der Klägerin gegen den Beklagten gemäß § 116 Satz 1, § 93 Abs. 2 Satz 1 AktG wegen Verletzung seiner Aufsichtsratspflichten durch Verjährenlassen von Ersatzansprüchen der Klägerin gegen den Vorstand aufgrund verbotener Einlagenrückgewähr bzw. Rückzahlung eigenkapitalersetzender Darlehen nicht verjährt. Für den Beginn der Verjährung ist insoweit nicht auf den Zeitpunkt der jeweiligen Zahlung bzw. deren Annahme durch den Aufsichtsrat abzustellen, sondern auf den Zeitpunkt der Verjährung des Ersatzanspruchs der Gesellschaft gegen den Vorstand.  

Mitglieder des Aufsichtsrats haben eigenverantwortlich das Bestehen von Schadenersatzansprüchen zu prüfen

Als Aufsichtsrat war der Beklagte verpflichtet, eigenverantwortlich das Bestehen von Schadensersatzansprüchen der Gesellschaft gegenüber Vorstandsmitgliedern aus ihrer organschaftlichen Tätigkeit zu prüfen und, soweit die gesetzlichen Voraussetzungen dafür vorlagen, solche unter Beachtung des Gesetzes- und Satzungsrechts und der von ihm vorgegebenen Maßstäbe zu verfolgen. Diese Verpflichtung ergibt sich
  • einmal aus der Aufgabe des Aufsichtsrats, die Geschäftsführung des Vorstands zu überwachen (§ 111 Abs. 1 AktG), wovon auch abgeschlossene Geschäftsvorgänge erfasst werden (BGH, Urteil vom 25. März 1991 II ZR 188/89, BGHZ 114, 127, 129),
  • zum anderen daraus, dass der Aufsichtsrat die Gesellschaft gegenüber Vorstandsmitgliedern gerichtlich und außergerichtlich vertritt (vgl. BGH, Urteil vom 21. April 1997 II ZR 175/95, BGHZ 135, 244, 252 f. ARAG/Garmenbeck).
Kommt er dieser Pflicht nicht nach, kann er der Gesellschaft nach § 116 Satz 1, § 93 Abs. 2 Satz 1 AktG zum Schadensersatz verpflichtet sein. In diesem Fall haften Aufsichtsratsmitglieder länger als der Vorstand.  

Längere Verjährungsfristen bei Schadenersatzansprüchen: Was müssen Sie als Aufsichtsrat wissen?

Die Verjährung dieses Schadensersatzanspruchs richtet sich nach § 116 Abs. 1 Satz 1, § 93 Abs. 6 AktG und beginnt nach allgemeinen Grundsätzen gemäß § 200 Satz 1 BGB mit der Entstehung des Anspruchs. Das war hier der Zeitpunkt, in dem etwaige Ersatzansprüche der Klägerin gegen den Vorstand wegen der streitgegenständlichen Zahlungen verjährt sind. Liegt die haftungsbegründende Pflichtverletzung nicht in einem einmaligen, anlassbedingten, sondern wie hier in einem fortdauernden Unterlassen, ist für die Bestimmung des Verjährungsbeginns nach der Rechtsprechung des Bundesgerichtshofs danach zu differenzieren, ob das fortdauernde Unterlassen als einheitliche Dauerhandlung zu betrachten ist, oder es sich ähnlich wie bei der Wiederholung von schädigenden Handlungen in Fällen positiven Tuns um mehrere, sich wiederholende neue Eingriffe handelt. Bei einer einheitlichen Dauerhandlung kann die Verjährung nicht beginnen, solange der Eingriff noch andauert. Bei mehreren, sich wiederholenden einzelnen Eingriffen bzw. Unterlassungen beginnt die Verjährung dagegen für jeden infolge der Unterlassung eintretenden Schaden gesondert (vgl. BGH, Urteil vom 28. September 1973 I ZR 136/71, NJW 1973, 2285; Urteil vom 14. Februar 1978 X ZR 19/76, BGHZ 71, 86, 94; Urteil vom 11. Januar 2007 III ZR 302/05, BGHZ 170, 260 Rn. 25 ff.; Urteil vom 4. Juni 2009 III ZR 144/05, BGHZ 181, 199 Rn. 29 ff.; Urteil vom 17. Februar 2010 VIII ZR 104/09, BGHZ 184, 253 Rn. 17).  

Regeln zur Verjährung bei GmbH Geschäftsführern sind auf Aktiengesellschaft nicht übertragbar

Die Rechtsprechung des Senats zum Verjährungsbeginn für die Haftung des GmbH-Geschäftsführers wegen Verjährenlassens von Rückforderungsansprüchen der Gesellschaft nach § 31 GmbHG (vgl. BGH, Urteil vom 29. September 2008 II ZR 234/07, ZIP 2008, 2217 Rn. 15 ff.) gibt entgegen der Ansicht des Berufungsgerichts keinen Anlass zu einer anderen Beurteilung. Die dortigen Erwägungen sind auf die Haftung des Aufsichtsrats einer Aktiengesellschaft nach § 116 Satz 1, § 93 Abs. 2 AktG wegen Verjährenlassens von Schadensersatzansprüchen gegen den Vorstand aufgrund verbotener Einla-genrückgewähr nicht übertragbar. Unterlässt ein GmbH-Geschäftsführer die Geltendmachung von Rückforderungsansprüchen nach § 31 Abs. 1 GmbHG gegen den Zahlungsempfänger, wird keine weitere Schadensersatzverpflichtung des Geschäftsführers nach § 43 Abs. 2 GmbHG mit eigener Verjährungsfrist zusätzlich zu seiner bereits bestehenden Haftung nach § 43 Abs. 3 GmbHG wegen der verbotenen Auszahlung begründet. Der Schaden der GmbH liegt in diesem Fall bereits in dem Liquiditätsabfluss durch die Auszahlung. Durch die Nichtbeitreibung wird nicht erneut ein Schaden dem Grunde nach bzw. ein weiterer Schadensersatz-anspruch nach § 43 Abs. 2 GmbHG ausgelöst, der einer eigenen Verjährung unterliegen könnte, sondern es verbleibt bei dem Anspruch aus § 43 Abs. 3 GmbHG mit Verjährung nach § 43 Abs. 4 GmbHG ab der verbotenen Auszah-lung (BGH, Urteil vom 29. September 2008 II ZR 234/07, ZIP 2008, 2217 Rn. 16 f.). Einer solchen verjährungsrechtlichen Gleichbehandlung steht bei der Aktiengesellschaft die besondere Funktion des Aufsichtsrats als Überwachungsorgan entgegen. Nach § 111 Abs. 1 AktG hat der Aufsichtsrat in erster Linie die Geschäftsführung zu überwachen (vgl. BGH, Urteil vom 25. März 1991 II ZR 188/89, BGHZ 114, 127, 129) und in diesem Rahmen aufgrund seiner Eigenschaft als Vertreter gegenüber Vorstandsmitgliedern gemäß § 112 AktG ggf. auch Schadensersatzansprüche gegen diese zu verfolgen (vgl. BGH, Urteil vom 21. April 1997 II ZR 175/95, BGHZ 135, 244, 249 f. ARAG/ Garmenbeck). Dem widerspräche es, würde man die Haftung wegen Verletzung dieser besonderen Pflicht zur Anspruchsverfolgung allein wegen wirtschaftlicher Identität des verursachten Schadens generell bereits ab dem Zeit-punkt der Entstehung des Anspruchs gegen den Vorstand verjähren lassen. Da diese wirtschaftliche Identität in den meisten Fällen zumindest teilweise gegeben sein dürfte, würde die Pflicht zur Anspruchsverfolgung damit weitgehend leerlaufen. Maßgeblich ist insbesondere im Hinblick auf den besonderen Schutzzweck der Aufsichtspflicht daher vielmehr, wann die Verletzung der Pflicht zur Anspruchsverfolgung ihrerseits zu einem Schaden der Gesellschaft dem Grunde nach geführt hat. Besteht dieser Schaden in der Undurchsetzbarkeit eines Ersatzanspruchs gegen den Vorstand wegen Verjährung, ist maßgeblicher Zeitpunkt auch erst der Eintritt dieser Verjährung.  

Für den Aufsichtsrat gilt ein besonders abgestuftes Prüfungskonzept

Die Pflicht des Aufsichtsrats, vorbeugend Verstöße des Vorstands gegen § 93 Abs. 3 Nr. 1 AktG zu verhindern, ist von seiner Pflicht, nachträglich aus solchen Verstößen resultierende Ansprüche der Gesellschaft gegen den Vorstand zu verfolgen und durchzusetzen, zu unterscheiden. Diese Pflichten knüpfen nicht nur an verschiedene Lebenssachverhalte vorbeugende Überwachung bzw. Verhinderung der Vorstandspflichtverletzung einerseits und die anschließende Durchsetzung von Ersatzansprüchen in unverjährter Zeit andererseits an, sondern sind auch inhaltlich unterschiedlich ausgestaltet. So besteht etwa für die Pflicht zur Anspruchsverfolgung durch den Aufsichtsrat ein besonderes abgestuftes Prüfungskonzept, bei dem nicht nur zu prüfen ist, ob der Ersatzanspruch in tatsächlicher und rechtlicher Hinsicht besteht, sondern auch, wie das Prozessrisiko und die Durchsetzbarkeit des Anspruchs zu bewerten sind und schließlich, ob ausnahmsweise wegen gewichtiger Interessen und Belange der Gesellschaft oder aber in besonderen Ausnahmefällen aus anderen Gründen von der Verfolgung des Anspruchs abgesehen werden soll (vgl. BGH, Urteil vom 21. April 1997 II ZR 175/95, BGHZ 135, 244, 253 ff. ARAG/Garmenbeck). Insofern handelt es sich bei der Pflicht zur Verfolgung von Schadensersatzansprüchen gegen den Vorstand um eine gesonderte Pflicht mit eigenem Prüfungsumfang, die an die vorherige Pflicht zur Verhinderung von Vorstandspflichtverletzungen anschließt und somit auch zu einem selbständig verjährenden Schadensersatzanspruch führt (vgl. BGH, Urteil vom 1. Dezember 2005 IX ZR 115/01, ZIP 2006, 194 Rn. 24 zur Verjährung der Pflicht des Konkursverwalters, Schadensersatzansprüche eines zuvor aussonderungsberechtigten Gläubigers nach § 82 KO zu erfüllen). Tipp zur Überwachungstätigkeit: Mit der S+P Tool Box erhalten Sie ein abgestuftes Prüfungskonzept für Ihre laufende Überwachung sowie für die nachträgliche Überwachungstätigkeit als Aufsichtsrat. Mit den S+P Checks erfüllen Sie prüfungssicher Ihre Tätigkeit als Aufsichtsratsmitglied.  

Pflicht zu einer nachträglichen Überwachungstätigkeit des Aufsichtsrats

Im Rahmen seiner nachträglichen Überwachungstätigkeit ist der Aufsichtsrat grundsätzlich verpflichtet, Schadensersatzansprüche gegen ein Vorstandsmitglied zu verfolgen, ohne dass ihm dabei ein unternehmerisches Ermessen zusteht. Er ist vielmehr allein dem Unternehmenswohl verpflichtet, das grundsätzlich die Wiederherstellung des geschädigten Gesellschaftsvermögens verlangt, und darf daher ausnahmsweise nur dann von der Geltendmachung voraussichtlich begründeter Schadensersatzansprüche absehen, wenn gewichtige Interessen der Gesellschaft dafür sprechen, den ihr entstandenen Schaden ersatzlos hinzunehmen. Aufsichtsratsmitglieder haften länger als der Vorstand: Andere Gesichtspunkte, wie etwa die Schonung eines verdienten Aufsichtsratsmitglieds oder das Ausmaß der mit der Beitreibung für das Mitglied und seine Familie verbundenen sozialen Konsequenzen, können nur in Ausnahmefällen in Betracht kommen (vgl. BGH, Urteil vom 21. April 1997 II ZR 175/95, BGHZ 135, 244, 255 ARAG/Garmenbeck). Ausgehend davon vermag das rein persönliche Interesse des Beklagten, sich durch die Verfolgung der Ersatzansprüche gegen den Vorstand nicht mittelbar zugleich seiner eigenen damit zusammenhängenden Pflichtverletzungen durch Entgegennahme der streitgegenständlichen Zahlungen sowohl als Aktionär gemäß § 57 Abs. 1, § 62 Abs. 1 AktG als auch als Aufsichtsrat gemäß § 116 Satz 1, § 93 Abs. 3 Nr. 1 AktG bezichtigen und einem Schadensersatz- bzw. Rückzahlungsanspruch aussetzen zu müssen, keine Ausnahme von seiner Pflicht zur Anspruchsverfolgung zu begründen.  

Aufsichtsratsmitglieder haften länger als der Vorstand: Diese Fristen müssen Sie kennen

Ersatzansprüche gegen Vorstandsmitglieder verjähren nach 5 bzw. 10 Jahren bei börsennotierten Gesellschaften und Kreditinstituten. Bei Mitgliedern des Aufsichtsrats beläuft sich dieser Zeitraum bei börsennotierten Gesellschaften und bei Banken auf 20 Jahre. Bei nicht börsennotierten Aktiengesellschaften beträgt der Verjährungszeitraum 10 Jahre.  

Gesetzliche Schulungsanforderungen vs. Best Practices für Aufsichtsräte

Aspekt Finanzsektor (gesetzliche Anforderungen) Industriesektor (empfohlene Best Practices)
Rechtsgrundlage § 25d KWG, § 36 VAG, § 25c KAGB, MaRisk AT 5, EBA-Leitlinien zur internen Governance (GL 44). Keine gesetzliche Verpflichtung – Orientierung an Deutschem Corporate Governance Kodex (DCGK) und ESG-Anforderungen.
Verpflichtung zur Schulung Pflicht zur fachlichen Eignung und laufenden Fortbildung. Schulungen sind regelmäßig zu absolvieren und zu dokumentieren. Empfohlene Teilnahme an Fortbildungen zur Stärkung von Governance-, Risiko- und Nachhaltigkeitskompetenz.
Schulungsinhalte Risikomanagement, MaRisk, DORA, Geldwäsche, ESG, interne Kontrollen, Vergütungssysteme, IT-Sicherheit. Strategie, Nachhaltigkeit, Digitalisierung, Haftung, Compliance, Corporate Governance, Krisenmanagement.
Nachweis der Eignung Erforderlich gegenüber BaFin oder Bundesbank durch Lebenslauf, Schulungsnachweise und Kompetenzmatrix. Empfohlen durch interne Selbstevaluierung oder Nachweis von Zertifikaten (z. B. S+P Certified Supervisory Board Professional).
Kontrollinstanz Aufsichtsbehörden (BaFin, EZB, Bundesbank) prüfen Eignung und Fortbildungspflichten regelmäßig. Überwachung meist durch den Vorsitzenden des Aufsichtsrats oder das Nominierungskomitee.
Turnus der Weiterbildung Mindestens jährlich oder bei wesentlichen regulatorischen Änderungen (z. B. neue EU-Verordnungen). Empfohlen alle 1–2 Jahre oder anlassbezogen (z. B. Strategieanpassung, ESG-Initiativen, neue Märkte).
Folgen bei Nichteinhaltung Beanstandung oder Ablehnung der Bestellung durch BaFin; Reputations- und Haftungsrisiken für Institut und Mitglieder. Reputationsrisiken, mögliche Haftung bei Organisationsverschulden, Schwächung der Governance-Qualität.
Verantwortung für Schulung Gesellschaft muss Fortbildung sicherstellen; jedes Mitglied bleibt für eigene Qualifikation verantwortlich. Aufsichtsrat organisiert Schulungen eigenverantwortlich; oft über Aufsichtsratsvorsitzenden oder HR-Abteilung.
Zielsetzung Sicherstellung der Aufsichtsfähigkeit gemäß regulatorischen Standards und Risikokomplexität des Instituts. Förderung einer effektiven, zukunftsorientierten Unternehmensüberwachung und Entscheidungsqualität.
Empfohlene Umsetzung S+P Lehrgang: Aufsichtsrat bei Finanzunternehmen (Z18) – mit Fokus auf MaRisk, KWG, DORA & ESG. S+P Lehrgang: Aufsichtsrat bei Industrieunternehmen (B15) – mit Fokus auf Strategie, Governance & Haftung.