Autor: p547795

Was ist Projektmanagement? Definition, Bausteine und Standards

Projektmanagement Grundlagen

Was ist Projektmanagement? Definition, Bausteine und Standards

  • Stand: September 2026
  • Lesezeit: 11 Minuten
  • Einstiegsseite zum Themenbereich Projektmanagement

Was ist Projektmanagement? Es ist das planvolle Führen eines zeitlich befristeten Vorhabens auf ein definiertes Ziel hin, mit eigener Organisation und zugewiesenen Mitteln. Die Abgrenzung zum Tagesgeschäft ist dabei keine Formsache, sondern entscheidet darüber, welche Regeln gelten.

Diese Seite gibt dir die Begriffe mit Normbezug, die Abgrenzung von Projekt, Programm und Portfolio, die drei Bausteine, die Rollen und einen Überblick der Standards. Von hier aus führt sie dich in die vertiefenden Beiträge des Themenbereichs.

Management Summary

Ein Projekt ist nach ISO 21502 sinngemäß ein zeitlich befristetes Vorhaben zur Erreichung eines oder mehrerer definierter Ziele. Entscheidend sind Befristung und Zielbezug, nicht Größe oder Budget. Ein kleines Vorhaben kann ein Projekt sein, eine große Daueraufgabe ist keines.

Projektmanagement bezeichnet die Führungs-, Organisations- und Steuerungsaufgaben, mit denen dieses Vorhaben geplant, überwacht und abgeschlossen wird. DIN 69901-1 fasst die dafür eingesetzten Richtlinien, Strukturen, Prozesse und Methoden unter dem Begriff Projektmanagementsystem zusammen.

Die drei klassischen Bausteine sind Zeit, Kosten und Qualität. Sie bilden kein Zielbündel, sondern einen Zielkonflikt: Wer an einer Ecke zieht, verschiebt mindestens eine andere. Genau das macht das magische Dreieck zum Steuerungsinstrument und nicht zur Merkhilfe.

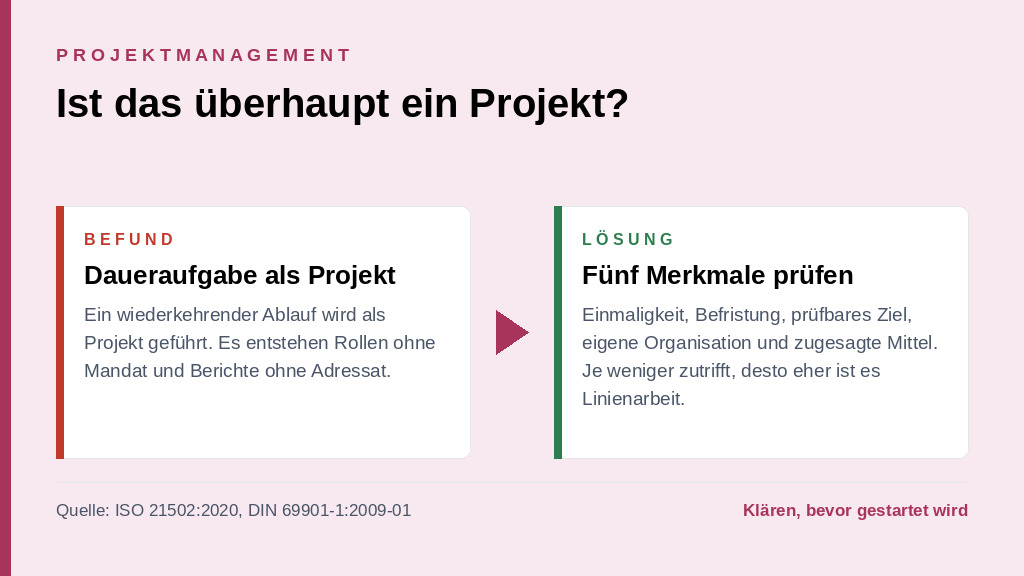
Für die Praxis zählt vor allem eine Frage: Ist das Vorhaben überhaupt ein Projekt? Wird Linienarbeit als Projekt geführt, entstehen Rollen ohne Mandat und Berichte ohne Adressat. Der Quick-Check weiter unten klärt das in fünf Fragen.

Was ist Projektmanagement? Definition mit Normbezug

Die meisten Definitionen im Netz sind redaktionell formuliert. Belastbarer wird es, wenn du auf die Normen zurückgreifst, die im deutschsprachigen Raum tatsächlich gelten.

Projekt

Ein zeitlich befristetes Vorhaben, das ein oder mehrere definierte Ziele erreichen soll.

Sinngemäß nach ISO 21502:2020. Die Norm gilt ausdrücklich für jede Organisationsform und jede Projektart, unabhängig von Zweck, Vorgehensweise, Lebenszyklusmodell, Komplexität, Größe, Kosten und Dauer.

Projektmanagementsystem

Das Zusammenspiel aus Richtlinien, organisatorischen Strukturen, Prozessen und Methoden, mit denen eine Organisation ihre Projekte plant, überwacht und steuert.

Sinngemäß nach DIN 69901-1:2009-01. Dokumentiert wird es üblicherweise in einem Projektmanagement-Handbuch.

Aus beiden Definitionen folgt dasselbe: Projektmanagement ist keine Methode und kein Werkzeug, sondern die Summe der Führungs- und Steuerungsaufgaben, mit denen ein befristetes Vorhaben zu seinem Ziel gebracht wird. Welche Methode du dafür wählst, ist eine nachgelagerte Entscheidung.

Warum Größe kein Kriterium ist

Weder ISO 21502 noch DIN 69901 knüpfen den Projektbegriff an ein Mindestbudget oder eine Mindestdauer. Entscheidend sind Einmaligkeit, Befristung und ein definiertes Ziel. Viele Organisationen führen daher Schwellenwerte ein, ab denen ein Vorhaben formal als Projekt behandelt wird. Das ist eine interne Festlegung, keine Vorgabe der Norm, und sie sollte schriftlich stehen.

Projekt, Linie, Programm, Portfolio

Die vier Begriffe werden im Alltag durcheinandergebracht, mit Folgen für Zuständigkeit und Berichtswesen. Die ISO-21500-Reihe trennt sie sauber und widmet jeder Ebene ein eigenes Dokument.

Ebene Merkmal Zielgröße Typische Fehlzuordnung
Linie, Tagesgeschäft Wiederkehrend, unbefristet, in der bestehenden Aufbauorganisation Stabiler Betrieb, Effizienz Eine Daueraufgabe wird als Projekt gestartet, weil Aufmerksamkeit und Budget daran hängen
Projekt Einmalig, befristet, eigene Organisation, zugewiesene Mittel Ein definiertes Ergebnis Ein Vorhaben ohne Endtermin wird Projekt genannt und läuft dann jahrelang
Programm Bündel zusammenhängender Projekte mit gemeinsamem Nutzenziel Nutzen, der sich aus dem Zusammenspiel ergibt Mehrere Projekte werden Programm genannt, obwohl sie nur denselben Auftraggeber haben
Portfolio Gesamtheit der Vorhaben einer Organisation, nach Priorität gesteuert Ressourcenverteilung und strategische Ausrichtung Das Portfolio wird als Liste geführt statt als Steuerungsinstrument mit Priorisierung

Die ISO-Reihe bildet diese Ebenen ab: ISO 21500 liefert Kontext und Begriffe, ISO 21502 den Leitfaden für das Projektmanagement, weitere Teile behandeln Portfoliomanagement und Governance. Einzelne Teile der Reihe wurden überarbeitet oder zurückgezogen; den jeweils geltenden Stand findest du auf der ISO-Übersicht im Quellenverzeichnis.

Die drei Bausteine und das magische Dreieck

Zeit, Kosten und Qualität gelten als die drei Größen, die jedes Projekt bestimmen. Der häufigste Denkfehler besteht darin, sie als drei Ziele zu behandeln, die man gleichzeitig maximiert.

Das Dreieck beschreibt einen Zielkonflikt

Die drei Größen hängen zusammen. Wird der Termin vorgezogen, steigen entweder die Kosten oder die Qualität sinkt. Wird der Umfang erweitert, verschieben sich Termin und Budget. Der Wert des Modells liegt nicht in der Merkhilfe, sondern darin, dass du jede Entscheidung als bewussten Tausch führen kannst statt als Zusage an allen drei Ecken.

Baustein 1

Zeit

Ablauf- und Terminplanung, Meilensteine, Pufferbildung und Fortschrittsmessung. Die Terminologie dafür ist in DIN 69900 geregelt, von der Netzplantechnik bis zum kritischen Weg.

Baustein 2

Kosten

Schätzung, Budgetierung und laufende Überwachung. Entscheidend ist weniger die Genauigkeit der ersten Schätzung als die Regelmäßigkeit des Soll-Ist-Abgleichs.

Baustein 3

Qualität

Erfüllung der vereinbarten Anforderungen. Diese Ecke wird je nach Darstellung auch Leistung oder Umfang genannt. Lege für dein Haus fest, welcher Begriff gilt, sonst reden Projektleitung und Fachbereich aneinander vorbei.

In der Praxis kommen Aufwand und Risiko als weitere Steuerungsgrößen hinzu. Dafür kursieren erweiterte Darstellungen, die Umfang, Qualität, Aufwand, Risiko und Zeit gemeinsam abbilden. Sie sind als Präsentationshilfe brauchbar, haben aber keine normative Grundlage und sollten deshalb nicht als Standard ausgegeben werden.

Rollen im Projekt

ISO 21502 beschreibt die Rollen, die in einem Projekt zusammenwirken. Die häufigste Schwachstelle ist nicht eine fehlende Rolle, sondern eine besetzte Rolle ohne Entscheidungsbefugnis.

Rolle Verantwortung Entscheidet über Woran es scheitert
Auftraggeber, Sponsor Nutzen des Vorhabens, Bereitstellung der Mittel, Rückendeckung nach innen Start, Fortsetzung, Umfang, Budget, Abbruch Der Sponsor lässt sich berichten, statt zu entscheiden
Lenkungsausschuss Aufsicht über den Verlauf, Schlichtung zwischen Bereichen Freigaben an den Phasenübergängen, Eskalationen Das Gremium tagt ohne Beschluss und wird zur Informationsrunde
Projektleitung Planung, tägliche Steuerung, Fortschrittsmessung, Meldung von Abweichungen Vorgehen innerhalb des freigegebenen Rahmens Verantwortung ohne Weisungsbefugnis und ohne zugesagte Kapazität
Projektteam und Fachbereich Fachliche Arbeit, Anforderungen, spätere Übernahme des Ergebnisses Fachliche Lösungswege im zugewiesenen Arbeitspaket Der aufnehmende Bereich kommt erst zur Abnahme dazu

Zur Rolle der Projektleitung im Einzelnen, samt Kompetenzprofil und Führung ohne disziplinarische Weisungsbefugnis, findest du weiter unten im Themenbereich eigene Beiträge.

Standards im Vergleich

Drei Regelwerke prägen den deutschsprachigen Raum, und sie setzen an unterschiedlichen Stellen an: an den Prozessen, an den Praktiken oder an den Personen. Keines schließt die anderen aus.

Regelwerk Stand und Umfang Ansatz Wofür du es heranziehst
DIN 69901, Teile 1 bis 5 Januar 2009; Teil 2 mit 52 Seiten beschreibt 59 Prozesse in elf Prozessuntergruppen und fünf Projektmanagementphasen Prozessorientiert Ein internes Projektmanagement-Handbuch mit abgestimmten Begriffen und Prozessen
ISO 21502 Dezember 2020, 52 Seiten, erarbeitet von ISO/TC 258 Praxis- und leitfadenorientiert, nicht zertifizierbar Internationale Zusammenarbeit, Governance, Entscheidungspunkte und Gates
IPMA ICB 4.0 Deutsche Fassung, herausgegeben von der GPM; drei Domänen und 28 Kompetenzelemente Kompetenzorientiert, ohne Vorgehensmodell Qualifizierung und Zertifizierung von Projektpersonal
DIN 69900 Januar 2009, 30 Seiten Terminologisch Einheitliche Begriffe für Ablauf- und Terminplanung, etwa Netzplan und kritischer Weg

International kommen PRINCE2 und der PMBOK Guide des Project Management Institute hinzu. Beide sind für Projekte mit internationalen Partnern relevant. Weil uns dafür keine Primärquelle der Herausgeber vorliegt, führen wir sie hier nur als Hinweis und nicht im Quellenverzeichnis.

Klassisch, agil oder hybrid

Die Wahl des Vorgehens ist keine Glaubensfrage, sondern eine Folge der Rahmenbedingungen. Entscheidend ist, wie stabil die Anforderungen sind und wie teuer eine späte Änderung wäre.

Klassisch

Umfang zuerst

Der Umfang wird früh festgelegt, Termin und Kosten folgen daraus. Passend bei stabilen Anforderungen, hohen Abhängigkeiten oder regulatorischen Vorgaben, etwa in Bau-, Anlagen- und Zulassungsprojekten.

Agil

Termin und Team zuerst

Zeitrahmen und Kapazität stehen fest, der Umfang wird laufend priorisiert. Passend, wenn Anforderungen sich während der Umsetzung klären und früher Nutzen möglich ist.

Hybrid

Freigaben außen, Iteration innen

Die Organisation behält Phasenfreigaben und Budgetgates, das Team arbeitet innerhalb der Umsetzung iterativ. Der häufigste Aufbau in größeren Unternehmen und der, der die klarsten Absprachen braucht.

ISO 21502 ist dafür ausdrücklich offen formuliert und gilt gleichermaßen für prädiktive, inkrementelle, iterative, adaptive und hybride Vorgehensweisen. Welche Methode zu welchem Projekt passt, behandelt der eigene Beitrag zu den Projektmanagement-Methoden weiter unten.

Quick-Check: Ist dein Vorhaben überhaupt ein Projekt?

Fünf Fragen entlang der Merkmale, die Norm und Praxis heranziehen. Wähle je Frage den Zustand, der zutrifft. Die Einordnung erscheint unmittelbar darunter. Es werden keine Eingaben gespeichert oder übertragen.

1. Ist das Vorhaben in dieser Form neu, also nicht Teil eines wiederkehrenden Ablaufs?

Trifft zu. Einmaligkeit ist das erste Merkmal. Prüfe als Nächstes die Befristung.

Teilweise. Wiederkehrende Vorhaben mit wechselndem Inhalt, etwa jährliche Standortverlagerungen, lassen sich als Projekt führen. Dann aber mit einer Vorlage, nicht jedes Mal von vorn.

Trifft nicht zu. Ein wiederkehrender Ablauf gehört in die Linie. Wird er als Projekt geführt, entstehen Rollen ohne Mandat und Berichte ohne Adressat.

2. Gibt es einen definierten Endzeitpunkt oder ein Ereignis, mit dem das Vorhaben endet?

Trifft zu. Halte fest, woran das Ende erkennbar ist: an einem Datum, an einer Abnahme oder an einer Übergabe.

Teilweise. Ein Zieltermin ohne Abnahmekriterium endet nicht, er verschiebt sich. Ergänze, was zum Endtermin vorliegen muss.

Trifft nicht zu. Ohne Endpunkt ist es kein Projekt, sondern eine Daueraufgabe. Das ist kein Makel, aber es gelten andere Regeln für Steuerung und Berichtswesen.

3. Ist das Ziel so beschrieben, dass sich die Zielerreichung prüfen lässt?

Trifft zu. Verknüpfe das Ziel mit Abnahmekriterien, damit am Ende nicht verhandelt werden muss.

Teilweise. Ziele wie Effizienz steigern oder Transparenz schaffen sind Absichten, keine Ziele. Ergänze eine Größe, an der sich das prüfen lässt.

Trifft nicht zu. Ohne prüfbares Ziel gibt es keinen Abschluss. Das ist der häufigste Grund für Vorhaben, die auslaufen statt zu enden.

4. Gibt es eine eigene Organisation mit benannter Leitung außerhalb der Linienhierarchie?

Trifft zu. Prüfe, ob die Leitung auch eine Entscheidungsbefugnis hat und nicht nur eine Berichtspflicht.

Teilweise. Eine Projektleitung ohne benannten Auftraggeber hat niemanden, an den sie eskalieren kann. Benenne beide Seiten.

Trifft nicht zu. Ohne eigene Organisation entscheidet im Zweifel die Linie nach Tagesdringlichkeit. Das Vorhaben verliert dann regelmäßig gegen das Tagesgeschäft.

5. Sind Budget und Arbeitszeit verbindlich zugesagt, nicht nur in Aussicht gestellt?

Trifft zu. Halte die zugesagte Kapazität je Person und Zeitraum fest, nicht nur die Gesamtsumme.

Teilweise. Budget ohne zugesagte Arbeitszeit ist der häufigere Fall und der gefährlichere. Geld lässt sich nachsteuern, belegte Kapazität nicht.

Trifft nicht zu. Ohne zugewiesene Mittel fehlt das vierte Merkmal. Kläre das vor dem Start, nicht im ersten Statusbericht.

Drei- bis fünfmal zutreffend: Es ist ein Projekt, und die Regeln des Projektmanagements greifen. Ein- bis zweimal: Prüfe, ob eine Linienaufgabe mit klarem Auftrag der ehrlichere Weg ist.

Erste Schritte

Maßnahmen, die sich unabhängig von Projektgröße und Vorgehensmodell lohnen.

Aufwand gering

Projekt und Linie schriftlich abgrenzen

Lege fest, ab wann ein Vorhaben bei euch als Projekt geführt wird. Eine Schwelle aus Dauer, Aufwand und Bereichsbeteiligung genügt. Ohne diese Festlegung entscheidet die Lautstärke des Anforderers.

Aufwand gering

Auftraggeber benennen, nicht nur informieren

Jedes Projekt braucht eine Person, die über Umfang, Budget und Abbruch entscheidet. Ohne sie wird die Projektleitung für Entscheidungen verantwortlich gemacht, die sie nicht treffen darf.

Aufwand gering

Ziel prüfbar formulieren

Ein Ziel, dessen Erreichung sich nicht feststellen lässt, verhindert den Abschluss. Formuliere es mit einer Größe und einem Termin und hinterlege Abnahmekriterien.

Aufwand mittel

Begriffe einmal verbindlich klären

Legt fest, welche Begriffe gelten, insbesondere bei der dritten Ecke des Dreiecks und bei Projekt gegen Programm. DIN 69901-5 liefert dafür abgestimmte Definitionen.

Aufwand mittel

Kapazität zusagen lassen

Nicht in Prozent einer Stelle, sondern in Tagen je Zeitraum und je Person, bestätigt von der jeweiligen Führungskraft. Das ist der Unterschied zwischen Plan und Absichtserklärung.

Aufwand mittel

Vorgehen bewusst wählen

Entscheide anhand der Stabilität der Anforderungen, nicht anhand dessen, was zuletzt gut lief. Halte die Begründung im Projektauftrag fest, damit sie später nachvollziehbar bleibt.

Fazit: Was ist Projektmanagement in einem Satz?

  • 1.Projektmanagement ist das planvolle Führen eines befristeten Vorhabens auf ein definiertes Ziel, mit eigener Organisation und zugewiesenen Mitteln.
  • 2.Ein Projekt erkennst du an Einmaligkeit, Befristung, prüfbarem Ziel, eigener Organisation und zugesagten Ressourcen. Größe und Budget sind keine Kriterien.
  • 3.Zeit, Kosten und Qualität bilden einen Zielkonflikt, kein Zielbündel. Jede Zusage an einer Ecke ist eine Entscheidung gegen eine andere.
  • 4.Die Rollen sind klar verteilt: Der Auftraggeber entscheidet, die Projektleitung steuert, der Lenkungsausschuss gibt frei, der Fachbereich übernimmt.
  • 5.DIN 69901 ist prozessorientiert, ISO 21502 praxisorientiert, die IPMA ICB 4.0 kompetenzorientiert. Sie ergänzen sich, statt sich auszuschließen.
  • 6.Klassisch, agil oder hybrid entscheidet sich an der Stabilität der Anforderungen, nicht an der Vorliebe des Teams.

Was du daraus mitnimmst

Bevor du ein Vorhaben startest, kläre zwei Dinge: ob es überhaupt ein Projekt ist und wer darüber entscheidet. Alles Weitere, von der Phasenplanung bis zur Methodenwahl, baut darauf auf.

Häufige Fragen
Was ist Projektmanagement kurz erklärt?+

Projektmanagement umfasst alle Führungs-, Organisations- und Steuerungsaufgaben, mit denen ein zeitlich befristetes Vorhaben geplant, überwacht und abgeschlossen wird. DIN 69901-1 fasst die dafür eingesetzten Richtlinien, Strukturen, Prozesse und Methoden sinngemäß als Projektmanagementsystem zusammen.

Was macht ein Vorhaben zum Projekt?+

Fünf Merkmale: Einmaligkeit, zeitliche Befristung, ein prüfbares Ziel, eine eigene Organisation außerhalb der Linienhierarchie und verbindlich zugewiesene Mittel. Nach ISO 21502 sind Befristung und Zielbezug ausschlaggebend, nicht Größe, Budget oder Dauer.

Worin unterscheidet sich ein Projekt vom Tagesgeschäft?+

Linienarbeit ist wiederkehrend, unbefristet und läuft in der bestehenden Aufbauorganisation. Ein Projekt ist einmalig, befristet und bringt eine eigene Organisation mit. Wird eine Daueraufgabe als Projekt geführt, entstehen Rollen ohne Mandat und Berichte ohne Adressat.

Welche drei Bausteine hat jedes Projekt?+

Zeit, Kosten und Qualität, dargestellt als magisches Dreieck. Die dritte Ecke wird je nach Darstellung auch Leistung oder Umfang genannt. Wichtig ist, dass die drei Größen einen Zielkonflikt beschreiben: Wer an einer Ecke zieht, verschiebt mindestens eine andere.

Welche Standards gelten im Projektmanagement?+

Im deutschsprachigen Raum vor allem DIN 69901 mit fünf Teilen, prozessorientiert, sowie ISO 21502 als internationaler Leitfaden. Die IPMA ICB 4.0 ist kompetenzorientiert und richtet sich an Personen statt an Prozesse. International kommen PRINCE2 und der PMBOK Guide hinzu.

Wann ist agiles Vorgehen die bessere Wahl?+

Wenn sich die Anforderungen erst während der Umsetzung klären und früher Teilnutzen möglich ist. Sind die Anforderungen stabil, die Abhängigkeiten hoch oder regulatorische Vorgaben zu erfüllen, ist klassisches Vorgehen tragfähiger. ISO 21502 gilt für beide Wege gleichermaßen.

Quellen

Normgeber zuerst. DIN- und ISO-Normen sind kostenpflichtig; verlinkt sind die Seiten der Herausgeber mit Titel, Ausgabestand und Umfang.

  • ISO 21502:2020, Guidance on project management

    Internationaler Leitfaden, Ausgabe Dezember 2020, 52 Seiten, erarbeitet von ISO/TC 258. Steht für die Projektdefinition, die Rollen und die Offenheit gegenüber prädiktiven wie agilen Vorgehensweisen.

    iso.org/standard/74947.html
  • ISO, Improving project management

    Übersicht der ISO-Normenfamilie zu Projekt-, Programm- und Portfoliomanagement. Steht für die Abgrenzung der Ebenen und für den jeweils geltenden Stand der einzelnen Teile.

    iso.org/news/ref2645.html
  • DIN 69901-1:2009-01, Projektmanagementsysteme, Teil 1: Grundlagen

    Ausgabe Januar 2009, 10 Seiten. Steht für die Definition des Projektmanagementsystems und für die Gliederung der Normenreihe in fünf Teile, darunter Teil 5 mit den Begriffen.

    dinmedia.de/de/norm/din-69901-1/113428320
  • DIN 69901-2:2009-01, Projektmanagementsysteme, Teil 2: Prozesse, Prozessmodell

    Ausgabe Januar 2009, 52 Seiten. Steht für die 59 Projektmanagementprozesse, ihre Gliederung in elf Prozessuntergruppen und die fünf Projektmanagementphasen.

    dinmedia.de/en/standard/din-69901-2/113428357
  • DIN 69900:2009-01, Netzplantechnik, Beschreibungen und Begriffe

    Ausgabe Januar 2009, 30 Seiten. Steht für die Terminologie der Ablauf- und Terminplanung, die beim Baustein Zeit zum Tragen kommt.

    dinmedia.de/de/norm/din-69900/113428266
  • IPMA Individual Competence Baseline 4.0, deutsche Fassung (PDF)

    Herausgegeben von der GPM Deutsche Gesellschaft für Projektmanagement e. V. Steht für den kompetenzorientierten Zugang mit drei Domänen und 28 Kompetenzelementen.

    gpm-ipma.de/fileadmin/user_upload/ICB4_Projektmanagement.pdf [PDF]
Was ist Projektmanagement? Definition, Rollen und Standards

Mehr zu diesem Thema

Sektorspezifische Risikoanalyse Geldwäsche 2026: Risiken bei GmbH, UG und Auslandsgesellschaften


Neue sektorspezifische Risikoanalyse 2026: GmbH, UG und grenzüberschreitende Strukturen im Fokus der Geldwäscheprävention

I. Management Summary

Die im Juli 2026 veröffentlichte sektorspezifische Risikoanalyse zu juristischen Personen des Privatrechts, Personengesellschaften und Rechtsgestaltungen konkretisiert die behördliche Einschätzung der Geldwäsche- und Terrorismusfinanzierungsrisiken, die aus dem Missbrauch von Gesellschaften und sonstigen Rechtseinheiten resultieren. Sie ist ein erstes Teilprodukt der Aktualisierung der deutschen Nationalen Risikoanalyse und richtet den Fokus insbesondere auf Möglichkeiten zur Verschleierung wirtschaftlich Berechtigter sowie auf die Nutzung komplexer gesellschaftsrechtlicher Strukturen für kriminelle Zwecke.

Für Verpflichtete nach § 2 GwG ist die Analyse kein eigenständiger Tatbestand für verstärkte Sorgfaltspflichten. Sie ist jedoch als relevante externe Erkenntnisquelle bei der Erstellung, Aktualisierung und Dokumentation der unternehmenseigenen Risikoanalyse zu berücksichtigen. Dies gilt besonders, wenn Geschäftsbeziehungen, Transaktionen oder Kundenstrukturen Merkmale aufweisen, die in der Analyse als risikosteigernd beschrieben werden. Die Rechtsform allein begründet dabei weder automatisch eine Hochrisikoeinstufung noch die Anwendung verstärkter Sorgfaltspflichten; maßgeblich bleiben die konkrete Risikobewertung und die gesetzlichen Voraussetzungen, insbesondere nach §§ 10, 15 GwG.

Die Risikoanalyse kommt zu dem Ergebnis, dass flexible und weit verbreitete Kapitalgesellschaften – insbesondere GmbHs und vergleichbare ausländische Rechtsformen – einem erhöhten Missbrauchsrisiko ausgesetzt sein können. Die GmbH ist nach der behördlichen Auswertung in Geldwäschefällen überdurchschnittlich vertreten; die Untersuchung erfasst daneben auch UGs, Aktiengesellschaften, Personengesellschaften, Vereine, Stiftungen, Genossenschaften, Trusts und vergleichbare in- und ausländische Rechtsgestaltungen. Die Bewertung ist ausdrücklich kontextbezogen: Keine Rechtsform ist per se kriminogen oder weist allein aufgrund ihrer Existenz ein inhärentes Geldwäscherisiko auf.

Vor diesem Hintergrund beleuchten die nachfolgenden Ausführungen die für die Praxis wesentlichen Konsequenzen der neuen sektorspezifischen Risikoanalyse: den risikoorientierten Umgang mit besonders missbrauchsanfälligen Strukturen (1.), die Gatekeeper-Rolle bei der Ermittlung und Plausibilisierung wirtschaftlich Berechtigter (2.), typische Missbrauchsphänomene und daraus folgende Organisations- und Haftungsrisiken (3.) sowie die Abgrenzung des geldwäscherechtlichen Adressatenkreises (4.).

Sektorspezifische Risikoanalyse
Fristen und Vorgaben

Aus der Risikoanalyse ergeben sich mehrere konkrete Stichtage, gesetzliche Übergangsfristen sowie operative Zeitfenster, die für Compliance-Verantwortliche und das C-Level zwingend zu beachten sind. Diese lassen sich in kommende regulatorische Deadlines, kürzlich in Kraft getretene Änderungen und gesellschaftsrechtliche Fristen unterteilen:

1.) Kommende Stichtage (Regulierung)

  • 10. Juli 2027: Die neue EU-Geldwäscheverordnung (AMLR) wird anwendbar. Dies bringt EU-weit einheitliche Regeln für die Ermittlung „wirtschaftlicher Eigentümer“ sowie erweiterte Meldepflichten für sämtliche „Nominee-Strukturen“ (Strohmänner).

  • 1. Januar 2028: Start des neuen bundesweiten Stiftungsregisters mit formaleren Anmeldepflichten.

2.) Kürzlich in Kraft getreten (Prüfbedarf)

  • Seit 2024/2025: Verschärfte FIU-Meldepflichten (z. B. für Notare) bei Immobilien-Share-Deals sowie zwingende Registerpflichten für die GbR (als eGbR) beim Erwerb von Immobilien oder Anteilen.

3.) Operative Zeitfenster (Überwachung)

  • 10-Jahres-Frist: Bei Immobilientransaktionen über Share Deals relevant, wenn innerhalb von 10 Jahren mindestens 90 Prozent der Gesellschaftsanteile übertragen werden.

  • 1-jährige Sperrfrist: Bei Firmenliquidationen dürfen Gelder erst nach einem Jahr (Sperrjahr) ausgeschüttet werden – hier warnt die Analyse vor gezieltem Missbrauch durch fingierte Gläubiger oder „Firmenbestatter“.

Pflichten der verantwortlichen Personen

Die nachfolgenden Pflichten betreffen vorrangig Geschäftsleiter, Geldwäschebeauftragte und sonstige Funktionsträger von Verpflichteten nach § 2 GwG. Soweit auch nicht verpflichtete Gesellschaften angesprochen werden, handelt es sich nicht um unmittelbare Pflichten des Geldwäschegesetzes, sondern um allgemeine Organisations-, Präventions- und Sorgfaltsanforderungen.

1.) Pflichten des Leitungsorgans (C-Level / Geschäftsführung / Vorstand)

Bei Verpflichteten nach § 2 GwG trägt das Leitungsorgan die Verantwortung dafür, dass die gesetzlich erforderlichen organisatorischen Voraussetzungen für eine wirksame Geldwäscheprävention geschaffen und überwacht werden. Aus den allgemeinen gesellschaftsrechtlichen Leitungs- und Sorgfaltspflichten (§ 43 Abs. 1 GmbHG, § 76 Abs. 1, § 93 Abs. 1 AktG) sowie dem Geldwäschegesetz (GwG) und dem künftigen EU-Geldwäscherecht (VO (EU) 2024/1624 – AMLR) folgen insbesondere:

  • Organisations- und Aufsichtspflicht (§ 4 Abs. 3 GwG, § 130 OWiG):
    Das Leitungsorgan muss ein angemessenes, wirksames und risikobasiertes Risikomanagement einrichten, betreiben und laufend überwachen. „Soweit nach § 7 GwG oder aufgrund einer aufsichtsbehördlichen Anordnung ein Geldwäschebeauftragter zu bestellen ist, muss dieser fachlich geeignet und mit den für seine Tätigkeit erforderlichen Befugnissen und Ressourcen ausgestattet werden. Darüber hinaus sind die zur Erfüllung der gesetzlichen Pflichten erforderlichen personellen, finanziellen, organisatorischen und technischen Ressourcen bereitzustellen.

  • Genehmigung der unternehmensweiten Risikoanalyse (§ 5 Abs. 1, 4 GwG):
    Die Geschäftsleitung hat die institutsspezifische Risikoanalyse zu genehmigen und deren regelmäßige Aktualisierung zu veranlassen. Die einschlägigen behördlichen Risikoanalysen sind als externe Risikoinformationen angemessen zu berücksichtigen. Feststellungen zu bestimmten Rechtsformen, grenzüberschreitenden Beteiligungsketten oder intransparenten Rechtsgestaltungen können die Risikobewertung erhöhen, ersetzen jedoch nicht die unternehmensindividuelle Prüfung des jeweiligen Sachverhalts.

  • Sicherstellung gruppenweiter Compliance (§ 9 GwG, Art. 14 AMLR):
    Soweit die Voraussetzungen für gruppenweite Pflichten nach § 9 GwG beziehungsweise künftig nach den einschlägigen Vorgaben der AMLR vorliegen, sind angemessene gruppenweite Strategien, Verfahren und Kontrollen zur Geldwäscheprävention einzurichten und umzusetzen.

  • Verhinderung von Unternehmensmissbrauch und Haftungsbegrenzung (§§ 30, 130 OWiG, §§ 73 ff. StGB):
    Das Leitungsorgan muss Vorkehrungen treffen, um zu verhindern, dass die Gesellschaft als Durchlauf- oder Scheinvehikel missbraucht wird (z. B. bei drohender Zahlungsunfähigkeit oder Reaktivierung von Mantelgesellschaften). Werden erforderliche Aufsichts- oder Organisationsmaßnahmen pflichtwidrig unterlassen, können – sofern die jeweiligen gesetzlichen Voraussetzungen erfüllt sind – persönliche ordnungswidrigkeitenrechtliche Verantwortlichkeit, Geldbußen gegen das Unternehmen sowie Einziehungsmaßnahmen hinsichtlich aus Straftaten erlangter Vermögenswerte in Betracht kommen.

2.) Pflichten des Geldwäschebeauftragten (GwB) und der AML-Compliance

Der Geldwäschebeauftragte (§ 7 GwG) beziehungsweise die zuständige Compliance-Funktion nimmt im Rahmen der gesetzlichen und unternehmensinternen Zuständigkeitsordnung zentrale operative Aufgaben der Geldwäscheprävention wahr und unterstützt die Geschäftsleitung bei deren Umsetzung und Überwachung.

  • Erstellung und Fortentwicklung der internen Risikoanalyse (§ 5 GwG):
    Die Compliance-Funktion muss die Risiken der Geschäftstätigkeit, der Produkte, der Kundenstruktur sowie der Vertriebswege erfassen. Die in behördlichen und unternehmensinternen Analysen identifizierten Risikofaktoren sollten in konkrete Kriterien für die Kunden-, Geschäftsbeziehungs- und Transaktionsrisikobewertung übersetzt werden. Ausländische Briefkastengesellschaften, schwer nachvollziehbare Beteiligungsketten sowie intransparente Stimmbindungs- oder Treuhandabreden können dabei – jeweils unter Berücksichtigung der konkreten Umstände – risikoverstärkende Faktoren darstellen.

Durchführung der Kundensorgfaltspflichten (CDD / KYC) (§§ 10 ff. GwG, künftig Art. 19 ff. AMLR):
  • Durchführung der Kundensorgfaltspflichten (CDD / KYC) (§§ 10 ff. GwG, künftig Art. 19 ff. AMLR):

    • Identifizierung und Verifizierung des Vertragspartners und des wirtschaftlich Berechtigten (§ 10 Abs. 1 Nr. 1, 2 GwG): Feststellung sämtlicher natürlicher Personen, die letztlich Eigentümer sind oder Kontrolle ausüben.

    • Struktur- und Kontrollprüfungen (künftig Art. 20 Abs. 1 lit. b AMLR): Risikobasierte Prüfung und Plausibilisierung verschachtelter Beteiligungs- und Kontrollstrukturen sowie – bei entsprechenden Anhaltspunkten – weitergehende Aufklärung möglicher informeller Kontroll- oder Nominee-Strukturen. Die bloße Erfassung deklaratorischer Registereinträge genügt nicht, wenn Anhaltspunkte für informelle Nominee-Strukturen (Strohpersonen) oder fiktive Berechtigte vorliegen.

    • Besondere Offenlegung des wirtschaftlich Berechtigten bei Rechtsgestaltungen und Treuhandabreden.

  • Ermittlung wirtschaftlich Berechtigter, Registerabgleich und Unstimmigkeitsmeldungen (§§ 10 ff., 19 ff., 23, 23a GwG):
    Bei der Begründung und im Verlauf einer Geschäftsbeziehung sind die gesetzlich erforderlichen Angaben zum Vertragspartner und zu den wirtschaftlich Berechtigten zu erheben, zu überprüfen und nachvollziehbar zu dokumentieren. Soweit die Voraussetzungen des § 23 GwG erfüllt sind, sind die im Transparenzregister zugänglichen Angaben in die Prüfung einzubeziehen und mit den eigenen KYC-Erkenntnissen zu plausibilisieren. Stellen hierzu verpflichtete Personen Unstimmigkeiten zwischen den verfügbaren Registerangaben und ihren eigenen Erkenntnissen fest, sind diese gemäß § 23a GwG unverzüglich an die registerführende Stelle zu melden. Eine Unstimmigkeit kann insbesondere vorliegen, wenn Angaben fehlen, von den Angaben nach § 19 Abs. 1 GwG abweichen oder abweichende wirtschaftlich Berechtigte ermittelt wurden.

  • Transaktionsmonitoring und Verdachtsmeldewesen (§ 43 GwG, GwGMeldV-Immobilien, Art. 69 AMLR):
    • Laufende Überwachung von Transaktionen auf Plausibilität (§ 10 Abs. 1 Nr. 5 GwG) unter Berücksichtigung branchenspezifischer Verhaltensmuster (z. B. abweichende Mittelherkunft, Scheinrechnungen, Bareinzahlungen).

    • Verdachtsmeldungen (§ 43 GwG): Liegen Tatsachen vor, die darauf hindeuten, dass ein Vermögensgegenstand aus einer strafbaren Handlung stammen könnte, ein Geschäftsvorfall, eine Transaktion oder ein Vermögensgegenstand mit Terrorismusfinanzierung zusammenhängt oder ein weiterer in § 43 Abs. 1 GwG genannter Sachverhalt vorliegt, ist der Sachverhalt unverzüglich an die FIU zu melden. Bloße Mutmaßungen, Spekulationen oder ausschließlich ungewöhnliche Transaktionen ohne objektive Anhaltspunkte genügen hierfür nicht.

    • Beachtung der spezialgesetzlichen Meldepflichten bei Immobilientransaktionen und Share Deals gemäß § 1 GwGMeldV-Immobilien i. V. m. § 1 GrEStG (auch für Notare und Rechtsanwälte im Rahmen der engen Ausnahmen von der Verschwiegenheitspflicht, § 43 Abs. 2 GwG).

  • Monitoring künftiger Rechtsentwicklungen (AMLR / AMLD6):
    Frühzeitige technische und prozessuale Vorbereitung auf die ab dem 10. Juli 2027 unmittelbar anwendbaren Vorgaben der VO (EU) 2024/1624 (u. a. einheitliche Berechnungsstandards für wirtschaftliche Eigentümer, lückenlose Transparenzpflichten für formelle Nominees nach Art. 66 AMLR) sowie die Anbindung an das bundesweite Stiftungsregister ab 1. Januar 2028.

Potentielle pain points, haftungskritische Felder bei der operativen Umsetzung

1. Nachweis und Aufdeckung informeller Strohmann-Verhältnisse (Nominee Arrangements)

  • Fehlende Dokumentationslage: Informelle Treuhandabreden basieren regelmäßig auf mündlichen oder konspirativen Absprachen ohne greifbare Schriftstücke oder Registerspuren.

  • Hohe Beweishürden: Für Verpflichtete und Strafverfolger ist es in der Praxis extrem aufwendig nachzuweisen, wer im Hintergrund als faktischer Geschäftsführer agiert. Die schwierige Beweislage kann Ermittlungen und aufsichtsrechtliche Bewertungen erheblich erschweren und die belastbare Zuordnung tatsächlicher Kontroll- und Leitungsverhältnisse verzögern.

  • Regulatorische Lücke bei Leitungspersonen: Es fehlt an einer gesetzlichen Begrenzung, wie viele Geschäftsführerposten eine Einzelperson innehaben darf, und Gewerbezentralregisterauszüge werden bei Bestellungen nicht flächendeckend herangezogen.

2. Datenqualität, Lücken und fiktive wirtschaftlich Berechtigte im Transparenzregister

  • Hohe Quote „fiktiver“ wirtschaftlich Berechtigter: Die Risikoanalyse weist auf einen erheblichen Anteil von Registerfällen hin, in denen anstelle eines konkret ermittelten tatsächlichen wirtschaftlich Berechtigten gesetzliche Vertreter oder andere fiktive wirtschaftlich Berechtigte ausgewiesen werden.

  • Unplausible Angaben: Bei GmbHs ist die Eintragung „Ermittlung nicht möglich“ deutlich überrepräsentiert, was vor allem auf verschachtelte oder grenzüberschreitende Ketten zurückzuführen ist.

  • Registerbrüche und dezentrale Strukturen:
  • Die Grundbücher der 16 Bundesländer sind nicht zentral vernetzt, weshalb bundesweite Eigentümerabfragen komplex bleiben.

  • Für Stiftungen existiert bis 2028 kein einheitliches bundesweites Register, weshalb die Datenlage unvollständig ist.

  • Auch bei neu eingetragenen eGbRs weist die Analyse auf noch bestehende Lücken bei der Vollständigkeit der Transparenzregisterdaten hin.

3. Schwierigkeiten bei der Aufklärung der Mittelherkunft (Source of Funds)

Eingeschränkte Verifikationsmöglichkeiten:

Kreditinstitute und Notare stoßen bei der lückenlosen Überprüfung der finanziellen Herkunft der Mittel schnell an praktische Grenzen, da ihnen der Einblick in vorgeschaltete ausländische Transaktionsstufen fehlt.

Verschleierung durch Legendenbildung:

Scheinrechnungen, Bareinzahlungen in bargeldintensiven Branchen (z. B. Bau, Gastronomie) oder Back-to-Back-Darlehen lassen inkriminierte Gelder in den Büchern oft formal plausibel erscheinen.

4. Grenzüberschreitende Intransparenz und Informationsblockaden (Drittstaaten & OFCs)

  • Informationsabriss im Ausland: Inländische Register erfassen Beteiligungsketten regelmäßig nur bis zum ersten ausländischen Anknüpfungspunkt.

  • Erschwerte Rechtshilfe: Bei grenzüberschreitenden Beteiligungsketten kann die Aufklärung erschwert sein, wenn in beteiligten Jurisdiktionen Eigentums- und Kontrollinformationen nicht in vergleichbarer Weise öffentlich oder kurzfristig zugänglich sind oder Informationen nur über behördliche beziehungsweise internationale Auskunftsverfahren erlangt werden können.

  • Rechtliche Besonderheiten bei Trusts: Da Trusts nach deutschem Sachenrecht kein direktes Eigentum halten können, treten sie fast ausschließlich mittelbar über zwischengeschaltete ausländische Kapitalgesellschaften auf, was die Ermittlung des wirtschaftlichen Eigentümers erschwert.

5. Umgehung von Kontrollpunkten bei Immobilien (Share Deals)

  • Eingeschränkte Transparenz des Grundstücksbezugs: Bei Share Deals wird nicht das Grundstück selbst, sondern die Beteiligung an einer grundstückshaltenden Gesellschaft übertragen. Dadurch ist der Eigentümerwechsel im Grundbuch regelmäßig nicht unmittelbar sichtbar. Dies kann die Nachvollziehbarkeit von Kontrollwechseln, wirtschaftlich Berechtigten und mittelbaren Grundstücksbezügen gegenüber einem Asset Deal erschweren. Bei der Abtretung von GmbH-Geschäftsanteilen bleibt jedoch die notarielle Form gemäß § 15 Abs. 3 GmbHG grundsätzlich erforderlich.

  • Verzögerte Sichtbarkeit: Gesellschafterwechsel bei grundstückshaltenden Gesellschaften werden im Grundbuch selbst nicht sichtbar.

6. Spannungsverhältnis zwischen Berufsgeheimnis und Meldepflichten

  • Gatekeeper-Dilemma bei Berufsgeheimnisträgern: Rechtsanwälte, Notare und Steuerberater sind durch strenge berufsrechtliche Verschwiegenheitspflichten gebunden. Für bestimmte Berufsgeheimnisträger enthält § 43 Abs. 2 GwG besondere Regelungen zum Verhältnis zwischen Verschwiegenheitspflicht und Verdachtsmeldepflicht. Die Abgrenzung der meldepflichtigen Sachverhalte kann insbesondere in komplexen Mandats- und Immobilientransaktionen anspruchsvoll sein; ergänzend sind die Vorgaben der GwGMeldV-Immobilien zu berücksichtigen.

7. Geringer Sanktionsdruck bei Rechnungslegungs- und Registerverstößen

  • In der Risikoanalyse stellt sich daher die Frage, inwieweit bestehende Ordnungsgeldmechanismen bei gezielt missbräuchlich eingesetzten Gesellschaftsstrukturen eine ausreichende präventive Wirkung entfalten.

  • Missbrauch inaktiver Mäntel: Anders als in Ländern mit automatischen Registerlöschungen (wie dem UK) können inaktive deutsche Vorrats- oder Altgesellschaften mit bestehender Bankverbindung verhältnismäßig leicht für kriminelle Zwecke reaktiviert oder „bestattet“ werden.

Quick-Check: Sektorspezifische GwG-Risikoanalyse 2026

Check Zentrale Fragestellung zur Vermeidung von GwG-, KYC- und Haftungsrisiken
Sektorspezifische Risikoanalyse berücksichtigt?
Sind die Erkenntnisse der sektorspezifischen Risikoanalyse 2026 nachvollziehbar in die unternehmenseigene Risikoanalyse eingeflossen und wurden daraus konkrete Risikofaktoren für Kunden, Produkte, Länder, Vertriebswege und Transaktionen abgeleitet?
Kritische Rechts- und Gesellschaftsstrukturen erkannt?
Werden GmbH-, UG- und vergleichbare Gesellschaftsstrukturen bei zusätzlichen Risikofaktoren wie komplexen Beteiligungsketten, ungewöhnlichen Kontrollverhältnissen oder grenzüberschreitenden Konstruktionen einer vertieften risikobasierten Prüfung unterzogen?
Wirtschaftlich Berechtigte belastbar festgestellt?
Werden Eigentums- und Kontrollstrukturen über formale Registerangaben hinaus plausibilisiert und sämtliche natürlichen Personen ermittelt, die letztlich Eigentum oder Kontrolle ausüben?
Nominee- und Strohmann-Risiken adressiert?
Bestehen geeignete Prüfkriterien, um informelle Treuhand-, Nominee- oder Strohmann-Strukturen zu erkennen, insbesondere bei auffälligen Geschäftsführerprofilen, fehlendem wirtschaftlichem Detailwissen oder nicht nachvollziehbaren Kontrollverhältnissen?
Transparenzregister kritisch plausibilisiert?
Werden insbesondere fiktive wirtschaftlich Berechtigte, unvollständige Angaben und Einträge wie „Ermittlung nicht möglich“ als mögliche Risikofaktoren erkannt und bei Bedarf durch weitergehende Prüfungen aufgeklärt?
Unstimmigkeitsmeldungen organisatorisch abgesichert?
Besteht ein dokumentierter Prozess, um Abweichungen zwischen eigenen KYC-Erkenntnissen und Angaben des Transparenzregisters zu bewerten, zu dokumentieren und bei Vorliegen der gesetzlichen Voraussetzungen unverzüglich nach § 23a GwG zu melden?
Mittelherkunft risikobasiert geprüft?
Werden bei erhöhtem Risiko geeignete Nachweise zur Source of Funds eingeholt und insbesondere Scheinrechnungen, ungewöhnliche Bareinzahlungen, Back-to-Back-Darlehen und nicht nachvollziehbare Finanzierungsketten kritisch hinterfragt?
Immobilien-Share-Deals angemessen überwacht?
Werden Veränderungen bei Beteiligungs-, Eigentums- und Kontrollstrukturen grundstückshaltender Gesellschaften sowie auffällige Finanzierungs- und Zahlungsströme risikobasiert überwacht und auf wirtschaftliche Plausibilität geprüft?
Transaktionsmonitoring auf Schein- und Durchlaufunternehmen ausgerichtet?
Erkennt das Monitoring Auffälligkeiten wie fehlende geschäftstypische Betriebsausgaben, ungewöhnliche Durchlauftransaktionen, Virtual-Office-Adressen oder nicht plausible Zahlungsströme?
AMLR-Readiness bis Juli 2027 sichergestellt?
Besteht ein dokumentierter Umsetzungsplan, um Prozesse, Verantwortlichkeiten, KYC-Systeme und Datenstrukturen rechtzeitig auf die ab 10. Juli 2027 anwendbaren Vorgaben der EU-Geldwäscheverordnung vorzubereiten?

🚦 Status der GwG-Risiko- und Compliance-Governance

ROT
Kritische Lücken bei Risikoanalyse, KYC oder Kontrollprozessen – erhöhtes Prüfungs-, Bußgeld- und Organisationsrisiko
GELB
Wesentliche Grundlagen vorhanden, risikobasierte Verzahnung und Nachweisführung jedoch noch nicht vollständig
GRÜN
Risikoanalyse, KYC, Monitoring und Governance sind integriert und nachvollziehbar dokumentiert

Lösungsansätze zur Haftungsminimierung

Basierend auf den identifizierten Risiken und Pain Points der sektorspezifischen Risikoanalyse 2026 empfiehlt sich ein zielgerichteter Maßnahmenkatalog. Dieser sollte darauf abzielen, die internen Präventionssysteme auf die spezifischen Bedrohungsszenarien (Hochrisiko-Rechtsformen, Share Deals, Strohmann-Konstrukte) zu kalibrieren.

1. Strategisches Risiko- und Governance-Management

  • Berücksichtigung der sektorspezifischen Risikoanalyse:
    Die Ergebnisse der sektorspezifischen Risikoanalyse sind im Rahmen der eigenen, dokumentierten Risikoanalyse angemessen zu berücksichtigen. Ob daraus für einzelne Kunden-, Produkt-, Vertriebsweg-, Länder- oder Transaktionskonstellationen eine erhöhte oder hohe Risikoeinstufung folgt, ist anhand des konkreten Geschäftsmodells sowie risikoverstärkender und risikomindernder Faktoren nachvollziehbar zu begründen. Die staatliche Risikoanalyse ist ein gewichtiger externer Risikofaktor, ersetzt jedoch nicht die unternehmensindividuelle, risikobasierte Bewertung.

  • Sensibilisierung für „Firmenbestattungen“:
    Risikobasierte Sensibilisierung für mögliche Firmenbestattungs- und Mantelgesellschaftskonstellationen: Auffällige Veränderungen bei wirtschaftlich angeschlagenen Unternehmen – etwa kurzfristige Geschäftsführer- oder Gesellschafterwechsel, ungewöhnliche Zahlungsströme oder nicht plausibilisierte Änderungen des Geschäftszwecks – sollten bei Vorliegen weiterer Risikofaktoren einer vertieften Prüfung unterzogen werden.

  • AMLR-Readiness-Projekt initiieren:
    Frühzeitige Bereitstellung von Budgets durch das C-Level, um IT-Systeme und Prozesse bis zum 10. Juli 2027 an die neuen EU-einheitlichen Vorgaben zur Ermittlung wirtschaftlicher Eigentümer und formeller Nominees anzupassen.

2. Verschärfung der KYC- und CDD-Prozesse

  • Kritische Prüfung fiktiver wirtschaftlich Berechtigter:
    Zeigt das Transparenzregister bei einer GmbH nur fiktive Berechtigte mit der Begründung „Ermittlung nicht möglich“ an, kann dies insbesondere bei weiteren Auffälligkeiten einen relevanten Risikofaktor darstellen und Anlass zu einer vertieften Prüfung der Eigentums- und Kontrollstruktur geben. Dies sollte Anlass für eine vertiefte risikobasierte Prüfung der Eigentums- und Kontrollstruktur geben. Ergibt die Risikobewertung ein höheres Risiko und liegen die gesetzlichen Voraussetzungen vor, sind die entsprechenden verstärkten Sorgfaltspflichten anzuwenden.

  • Identifizierung informeller Nominees (Strohleute):
    Da formale Registerauszüge hier ins Leere laufen, muss das Front-Office auf Auffälligkeiten trainiert werden (z. B. fehlendes wirtschaftliches Detailwissen des Geschäftsführers, Diskrepanz zwischen Alter/Profil und Geschäftsvolumen).

  • Strenge Herkunftsnachweise (Source of Funds):
    Bei Immobilientransaktionen und kapitalintensiven Bargeschäften ist die Mittelherkunft tiefergehend zu verifizieren, um die Legendenbildung durch Back-to-Back-Darlehen oder Scheinrechnungen zu durchbrechen.

3. Optimierung des Transaktionsmonitorings

  • Erkennung von Durchlauf- und Scheinunternehmen:
    Das Transaktionsmonitoring sollte – abhängig vom jeweiligen Geschäftsmodell und Risikoprofil – auch Indikatoren berücksichtigen, die auf Durchlauf- oder Scheinunternehmen hindeuten können. Hierzu können etwa das Fehlen geschäftstypischer betrieblicher Ausgaben, auffällige Durchlauftransaktionen oder die Nutzung von Sammel- beziehungsweise Virtual-Office-Adressen gehören.

  • Risikoorientierte Prüfung grenzüberschreitender Strukturen:
    Zahlungsströme mit Bezug zu Jurisdiktionen, die durch geringe Transparenz, schwer überprüfbare Eigentums- und Kontrollstrukturen, fehlende Kooperation oder sonstige konkrete Risikofaktoren gekennzeichnet sind, sollten einer verstärkten risikobasierten Prüfung unterzogen werden. Dabei sind insbesondere die tatsächliche wirtschaftliche Funktion der Gesellschaft, die Plausibilität des Geschäftszwecks, die Eigentums- und Kontrollkette, der Sitzstaat, die Mittelherkunft und die Transaktionslogik zu würdigen. Eine pauschale Hochrisikoeinstufung allein aufgrund eines Staatenbezugs ist zu vermeiden.

  • Überwachung von Immobilien-Share-Deals:
    Bei risikorelevanten Immobilien-Share-Deals sollten Veränderungen der Beteiligungs-, Eigentums- und Kontrollstrukturen sowie damit zusammenhängende Zahlungsströme risikobasiert überwacht und auf wirtschaftliche Plausibilität geprüft werden. Besondere Aufmerksamkeit ist insbesondere komplexen Beteiligungsketten, kurzfristigen Gesellschafterwechseln, nicht nachvollziehbaren Kontrollverhältnissen und auffälligen Finanzierungsstrukturen zu widmen.

4. Konsequentes Meldewesen

  • Dokumentierter Unstimmigkeits-Prozess:
    Für Verpflichtete sollte ein dokumentierter Prozess sicherstellen, dass Abweichungen zwischen eigenen KYC-Erkenntnissen und den zugänglichen Angaben des Transparenzregisters identifiziert, fachlich bewertet, nachvollziehbar dokumentiert und – soweit die Voraussetzungen des § 23a GwG vorliegen – unverzüglich an die registerführende Stelle gemeldet werden. Eine Unstimmigkeitsmeldung ersetzt weder die weitere KYC-Aufklärung noch eine gegebenenfalls erforderliche risikobasierte Eskalation.

  • Zeitnahe Eskalation und dokumentierte Meldeentscheidung:
    Unklare Mittelherkunft, nicht nachvollziehbare grenzüberschreitende Strukturen, widersprüchliche wirtschaftliche Erklärungen oder fehlende Kooperationsbereitschaft sind risikoverstärkende Tatsachen und in einem strukturierten Eskalationsprozess zu würdigen. Lassen sich diese Auffälligkeiten nach angemessener, risikobasierter Aufklärung nicht plausibilisieren und verdichten sie sich zu Tatsachen im Sinne des § 43 Abs. 1 GwG, ist unverzüglich eine Verdachtsmeldung an die FIU abzugeben. Die Sachverhaltsaufklärung, die Eskalationsentscheidung und gegebenenfalls die Meldeentscheidung sind nachvollziehbar zu dokumentieren.

Fazit: Management- und Umsetzungsdokumentation zur Reduzierung von Organisations- und Nachweisrisiken

Die aktuelle sektorspezifische Risikoanalyse weist darauf hin, dass bestimmte Gesellschafts- und Transaktionsstrukturen – darunter GmbH- und UG-Strukturen in risikobehafteten Konstellationen, Immobilien-Share-Deals sowie grenzüberschreitende Strohmann- und Nominee-Konstruktionen – für Geldwäsche missbraucht werden können und deshalb besondere Aufmerksamkeit in der risikobasierten Bewertung verdienen. Für das C-Level und die Compliance-Abteilungen bedeutet dies einen akuten und zwingenden Handlungsbedarf. Sie sollten die Auswirkungen der sektorspezifischen Risikoanalyse auf ihre unternehmensindividuelle Risikobewertung nachvollziehbar prüfen, KYC- und Kontrollprozesse für komplexe Eigentums- und Kontrollstrukturen risikoorientiert weiterentwickeln sowie die Umsetzung der AMLR frühzeitig vorbereiten. Eine belastbare Governance-, Entscheidungs- und Umsetzungsdokumentation kann dazu beitragen, Organisations-, Aufsichts- und Nachweisrisiken zu reduzieren; sie ersetzt jedoch keine wirksame tatsächliche Umsetzung.

FAQ: Sektorspezifische Risikoanalyse 2026 – § 15 GwG, KYC & Hochrisiko-Strukturen

Welche Rechtsformen stehen nach der sektorspezifischen Risikoanalyse 2026 besonders im Fokus?

Die Risikoanalyse weist insbesondere bei GmbH- und UG-Strukturen sowie bei komplexen grenzüberschreitenden Gesellschaftskonstruktionen auf erhöhte Geldwäscherisiken hin. Entscheidend bleibt jedoch stets die konkrete risikobasierte Bewertung des Einzelfalls.

Führt eine GmbH oder UG automatisch zu verstärkten Sorgfaltspflichten nach § 15 GwG?

Nein. Die Rechtsform allein führt nicht automatisch zu einer Hochrisikoeinstufung. Entscheidend sind zusätzliche Risikofaktoren wie komplexe Beteiligungsstrukturen, intransparente Kontrollverhältnisse oder auffällige Transaktionen.

Warum sind komplexe Beteiligungsketten besonders kritisch?

Mehrstufige und grenzüberschreitende Beteiligungsketten können die Ermittlung der tatsächlichen Eigentums- und Kontrollverhältnisse erheblich erschweren und deshalb eine vertiefte risikobasierte Prüfung erforderlich machen.

Welche Bedeutung hat der wirtschaftlich Berechtigte für die KYC-Prüfung?

Die Identifizierung und Verifizierung des wirtschaftlich Berechtigten gehört zu den zentralen Kundensorgfaltspflichten. Verpflichtete müssen nachvollziehen, welche natürlichen Personen letztlich Eigentum oder Kontrolle ausüben.

Was ist bei auffälligen Angaben im Transparenzregister zu beachten?

Fiktive wirtschaftlich Berechtigte oder Angaben wie „Ermittlung nicht möglich“ können zusammen mit weiteren Auffälligkeiten Anlass für eine vertiefte Prüfung der Eigentums- und Kontrollstruktur geben.

Was sind Nominee Arrangements oder Strohmann-Strukturen?

Dabei tritt eine Person formal als Gesellschafter, Geschäftsführer oder Berechtigter auf, während die tatsächliche Kontrolle möglicherweise von einer anderen Person ausgeübt wird.

Wann ist eine Unstimmigkeitsmeldung nach § 23a GwG relevant?

Werden relevante Abweichungen zwischen eigenen KYC-Erkenntnissen und den Angaben des Transparenzregisters festgestellt, sind die Voraussetzungen einer Unstimmigkeitsmeldung zu prüfen und die Entscheidung nachvollziehbar zu dokumentieren.

Warum ist die Prüfung der Mittelherkunft besonders wichtig?

Unklare oder nicht plausible Finanzierungsquellen können ein wesentlicher Risikofaktor sein. Besondere Aufmerksamkeit können Scheinrechnungen, ungewöhnliche Bareinzahlungen oder Back-to-Back-Darlehen erfordern.

Welche Risiken bestehen bei grenzüberschreitenden Gesellschaftsstrukturen?

Unterschiedliche Registersysteme, eingeschränkte Informationszugänge und zwischengeschaltete Gesellschaften können die Ermittlung tatsächlicher Eigentums- und Kontrollverhältnisse erheblich erschweren.

Warum gelten Immobilien-Share-Deals als besonders risikorelevant?

Bei Share Deals wird nicht unmittelbar das Grundstück, sondern eine Beteiligung an der grundstückshaltenden Gesellschaft übertragen. Veränderungen der wirtschaftlichen Kontrolle sind deshalb im Grundbuch nicht unmittelbar sichtbar.

Welche Auffälligkeiten sollte das Transaktionsmonitoring berücksichtigen?

Je nach Geschäftsmodell können auffällige Durchlauftransaktionen, ungewöhnliche Bareinzahlungen, fehlende geschäftstypische Ausgaben oder wirtschaftlich nicht plausible Zahlungsströme relevant sein.

Wann sind verstärkte Sorgfaltspflichten nach § 15 GwG anzuwenden?

Verstärkte Sorgfaltspflichten sind anzuwenden, wenn die gesetzlichen Voraussetzungen vorliegen und die Risikobewertung ein höheres Geldwäscherisiko ergibt. Die sektorspezifische Risikoanalyse ersetzt dabei nicht die individuelle Bewertung.

Welche Verantwortung trägt die Geschäftsleitung?

Bei GwG-Verpflichteten trägt das Leitungsorgan Verantwortung für die angemessene Organisation und Überwachung des Risikomanagements sowie für ausreichende personelle, organisatorische und technische Ressourcen.

Wann muss eine Verdachtsmeldung an die FIU abgegeben werden?

Liegen Tatsachen vor, die einen gesetzlichen Verdachtstatbestand des § 43 Abs. 1 GwG erfüllen, ist unverzüglich eine Meldung an die FIU abzugeben. Bloße Mutmaßungen reichen nicht aus.

Was ändert sich mit der EU-Geldwäscheverordnung AMLR?

Die AMLR schafft stärker vereinheitlichte EU-Vorgaben zur Geldwäscheprävention, unter anderem zur Ermittlung wirtschaftlicher Eigentümer und zu formellen Nominee-Strukturen. Sie wird ab dem 10. Juli 2027 anwendbar.


Quellenverzeichnis

Europäisches Recht (Amtsblatt der Europäischen Union) Verordnungen:

Behördliche Berichte und Risikoanalysen (National) Sektorspezifische Risikoanalyse zur Bekämpfung von Geldwäsche und Terrorismusfinanzierung 2026 – Bundesministerium der Finanzen (BMF) und Bundesministerium der Justiz und für Verbraucherschutz (BMJV) vom Juni 2026: https://www.bundesfinanzministerium.de/Content/DE/Downloads/Broschueren_Bestellservice/sektorspezifische-risikoanalyse.html , abgerufen am 26.08.2026.

Internationale Standards und Berichte Mutual Evaluation Report Germany – Bericht der Financial Action Task Force (FATF) aus dem Jahr 2022: https://www.fatf-gafi.org/en/publications/Mutualevaluations/Mer-germany-2022.html, abgerufen am 26.08.2026.

Final Report des EU More Projektes: Mapping the risk of serious and organised crime infiltration in Europe – Transcrime (Università Cattolica del Sacro Cuore) aus dem Jahr 2018 (stellvertretend herangezogen für die europäische Bedrohungslage): https://www.transcrime.it/wp-content/uploads/2018/12/MORE_FinalReport.pdf [PDF], abgerufen am 26.08.2026.

Europäisches Recht (Amtsblatt der Europäischen Union) Verordnung (EU) 2024/1624 zur Vermeidung der Nutzung des Finanzsystems zum Zwecke der Geldwäsche und der Terrorismusfinanzierung (AMLR): https://eur-lex.europa.eu, abgerufen am 26.08.2026.

Nationales Recht Deutschland (Bundesgesetzblatt) Gesetz über das Aufspüren von Gewinnen aus schweren Straftaten (Geldwäschegesetz - GwG) vom 23.06.2017 (BGBl. I S. 1822): https://www.gesetze-im-internet.de/gwg_2017/, abgerufen am 26.08.2026.

AI Compliance Officer – S+P Seminare
Verwandte Hubs & Programme
Future Governance & Performance Hub

Steuere DORA, ESG und KI mit System. Der zentrale Hub für C-Level-Führungskräfte, die Governance in messbare Performance übersetzen.

Zum Hub
DORA Compliance Expert

Baue IKT-Resilienz auf und erfülle die Anforderungen des DORA Acts mit praxiserprobten Tools.

Zum Lehrgang
KI-Governance & AI Act

Setze KI rechtskonform ein und erfülle die Anforderungen des EU AI Acts.

Mehr zu diesem Thema
ESG-Compliance Manager

Integriere ESG- und CSRD-Anforderungen wirksam in deine Governance-Struktur.

Zum ESG-Lehrgang
Compliance Excellence (C-Level)

Strategische Compliance-Kompetenz für Geschäftsführung und Aufsichtsorgane.

Zu den Seminaren
Cyber & Mentale Resilienz

Stärkung der organisatorischen Widerstandskraft durch BCM und Krisenmanagement.

Zum Resilience-Lehrgang
AI Compliance Officer

Praxisnahe Umsetzung des EU AI Acts mit Policies, Vorlagen und Governance-Frameworks.

Zum Seminar
S+P C.O.R.E.

Strategische Exzellenz auf C-Level erfordert kontinuierliche Orientierung. Damit du nach deinem Lehrgang nicht allein gelassen wirst, haben wir S+P C.O.R.E. entwickelt.

S+P Mehrwert-Garantie: Dein Wissens-Vorsprung für 2026

Jede Buchung eines S+P Seminars beinhaltet automatisch den kostenfreien Zugang zum quartalsweisen S+P C.O.R.E. Executive Update. Warum? Weil wir wissen, dass die regulatorische Welt nicht stillsteht. Wir halten dein Wissen aktuell – garantiert.

S+P C.O.R.E.
Dein Mehrwert mit S+P C.O.R.E.
Fokusbereich Dein konkreter Mehrwert
Compliance Sicherheit im Handeln: Einordnung aktueller Anforderungen (z. B. DORA / NIS 2, EU AI Act, ESG, Compliance), damit du genau weißt, was für Haftung und Praxis tatsächlich relevant ist.
Optimization Effizienz statt Bürokratie: Umsetzung regulatorischer Vorgaben mit smarten Prozessen, geeigneten Tools und effizienten Outsourcing-Strukturen.
Regulatory Frühwarnsystem nutzen: Strukturierte Bewertung neuer Aufsichtsschwerpunkte und regulatorischer Trends, bevor sie zum akuten Handlungsdruck werden.
Exchange Vorsprung durch Dialog: Austausch im geschützten Raum mit Fach- und Führungskräften auf Augenhöhe – mit praxiserprobten Lösungsansätzen aus dem Kreis deiner Peers.
Bekannt aus
S+P als Fachexperte in den Medien – Governance & Haftung für Geschäftsführer

Mehr zu diesem Thema

MaRisk 6.0: Verschärfte Anforderungen an das Notfallmanagement

Fachbeitrag Aufsichtsrecht

Anforderungen an das Notfallmanagement nach MaRisk 10.0

  • Rechtsstand: September 2026
  • Fundstelle: AT 7.3 MaRisk, Rundschreiben 06/2026 (BA)
  • Lesezeit: rund 11 Minuten

Die Anforderungen an das Notfallmanagement sind mit der MaRisk 10.0 nicht einfach verschärft worden. Sie sind neu konstruiert: AT 7.3 knüpft nicht mehr an zeitkritische Prozesse an, sondern an kritische oder wichtige Funktionen, und verzichtet zugleich auf die Detailvorgaben, an denen sich viele Häuser bisher orientiert haben.

Dieser Beitrag zeigt dir, was AT 7.3 in der Fassung vom 30. Juni 2026 verlangt, worin sich diese Fassung von der bisherigen unterscheidet, welche Funktion in deinem Haus welche Pflicht trägt und wie du den eigenen Stand in wenigen Minuten einordnest.

Das Wichtigste in Kürze

Die MaRisk 10.0 wurde am 30. Juni 2026 als Rundschreiben 06/2026 (BA) veröffentlicht und ist mit der Veröffentlichung in Kraft getreten. Sie ist das Ergebnis der 9. MaRisk-Novelle. Nach Angaben der Aufsicht gilt für zusätzliche Anforderungen, die sich im Einzelfall ergeben, eine Übergangsfrist bis zum 1. Januar 2027.

Der Anknüpfungspunkt von AT 7.3 hat sich geändert. Vorsorge durch ein Notfallkonzept ist für Aktivitäten und Prozesse zu treffen, die kritische oder wichtige Funktionen darstellen. Der Begriff zeitkritisch, der die bisherige Fassung getragen hat, kommt im gesamten Rundschreiben nicht mehr vor. Das erweitert den Kreis der erfassten Prozesse, denn eine Funktion kann wichtig sein, ohne dass ihr Ausfall innerhalb einer definierten Frist zu einem nicht mehr akzeptablen Schaden führt.

Gleichzeitig fällt ein erheblicher Teil der Detailsteuerung weg. Der Mindestkatalog an Notfallszenarien, die Aufzählung der Übungsarten, der eigenständige Schritt der Risikoanalyse und die ausformulierten Anforderungen an Geschäftsfortführungs- und Wiederherstellungspläne stehen nicht mehr in den MaRisk. Die Aufsicht beschreibt diesen Ansatz als Paradigmenwechsel hin zu mehr Prinzipienorientierung.

Für die Praxis heißt das: Der Umfang der Pflichten sinkt nicht, die Begründungslast steigt. Wer bisher den Katalog abgearbeitet hat, muss künftig darlegen, warum die eigene Auswahl an Funktionen, Szenarien und Überprüfungen angemessen ist. Die Aufsicht weist ausdrücklich darauf hin, dass mit dem stärker prinzipienorientierten Ansatz keine grundsätzliche Absenkung des Anforderungsniveaus verbunden ist.

Anforderungen an das Notfallmanagement: was AT 7.3 heute verlangt

AT 7.3 der MaRisk 10.0 besteht aus vier Textziffern. Sie regeln Gegenstand und Analysegrundlage, den Inhalt des Notfallkonzepts, die Pläne und die Kommunikation sowie die Überprüfung.

Tz. 1: Gegenstand und Auswirkungsanalyse

Für Aktivitäten und Prozesse, die kritische oder wichtige Funktionen darstellen, ist Vorsorge durch ein Notfallkonzept zu treffen. Die Maßnahmen müssen geeignet sein, mögliche Schäden zu begrenzen. Das Notfallkonzept ist jährlich und anlassbezogen zu aktualisieren und angemessen zu kommunizieren.

Die Geschäftsleitung ist mindestens quartalsweise und anlassbezogen schriftlich über den Zustand des Notfallmanagements zu informieren.

Das Institut muss Auswirkungsanalysen durchführen, um Risiken für schwerwiegende Störungen kritischer oder wichtiger Funktionen, ihrer notwendigen Unterstützungsprozesse, der hierfür notwendigen IKT-Systeme und sonstiger notwendiger Ressourcen sowie potenzielle Gefährdungen zu identifizieren. Basis ist eine Übersicht über alle Funktionen.

Tz. 2: Inhalt des Notfallkonzepts

Im Notfallkonzept werden Verantwortlichkeiten, Ziele und Maßnahmen zur Fortführung beziehungsweise Wiederherstellung derjenigen Aktivitäten und Prozesse bestimmt, die kritische oder wichtige Funktionen darstellen. Das umfasst auch deren notwendige Unterstützungsprozesse.

Zusätzlich sind Kriterien für die Einstufung und für das Auslösen der Pläne zu definieren.

Tz. 3: Pläne, Kommunikation, Auslagerung

Das Notfallkonzept muss Geschäftsfortführungs- und Wiederherstellungspläne umfassen und auf plausiblen Szenarien und vernünftigen Annahmen beruhen. Bei Notfällen ist eine geeignete interne und externe Kommunikation sicherzustellen.

Bei Auslagerungen von Aktivitäten und Prozessen, die kritische oder wichtige Funktionen unterstützen, müssen Institut und Auslagerungsunternehmen über abgestimmte Notfallkonzepte verfügen.

Tz. 4: Überprüfung

Die Wirksamkeit und Angemessenheit des Notfallkonzepts ist regelmäßig zu überprüfen, für kritische oder wichtige Funktionen jährlich. Überprüfungen sind zu protokollieren.

Ergebnisse sind auf Verbesserungsbedarf zu analysieren, Risiken angemessen zu steuern und die Ergebnisse den jeweiligen Verantwortlichen schriftlich mitzuteilen. Nach der Erläuterung richten sich Häufigkeit und Umfang der Überprüfungen grundsätzlich an der Gefährdungslage aus; Dienstleister sind angemessen einzubinden.

Den Begriff der kritischen oder wichtigen Funktion definiert das Rundschreiben nicht. Er stammt aus dem europäischen Rahmen zur digitalen operationalen Resilienz und wird dort bestimmt. Wer die Abgrenzung im Haus neu aufsetzt, sollte diese Definition zugrunde legen und sie nicht aus der bisherigen Betrachtung der Zeitkritikalität fortschreiben.

Was sich gegenüber der bisherigen Fassung ändert

Die folgende Gegenüberstellung bezieht sich auf die Fassung, die dieser Beitrag bisher beschrieben hat, und auf AT 7.3 der MaRisk 10.0 vom 30. Juni 2026.

Punkt Bisherige Fassung MaRisk 10.0, AT 7.3
Anknüpfungzeitkritische Aktivitäten und ProzesseAktivitäten und Prozesse, die kritische oder wichtige Funktionen darstellen
Vorgelagerter ProzessZiele zum Notfallmanagement definieren, daraus abgeleitet einen Notfallmanagementprozess festlegennicht mehr enthalten
AnalyseschritteAuswirkungsanalysen und gesonderte RisikoanalysenAuswirkungsanalysen, die auch potenzielle Gefährdungen identifizieren
BasisübersichtÜbersicht über alle Aktivitäten und Prozesse, etwa als ProzesslandkarteÜbersicht über alle Funktionen
PläneErsatzlösungen zeitnah verfügbar, Rückkehr zum Normalbetrieb innerhalb eines angemessenen ZeitraumsPläne beruhen auf plausiblen Szenarien und vernünftigen Annahmen
SzenarienMindestkatalog mit vier Szenarien in der Erläuterungkein Katalog; Auswahl und Begründung liegen beim Institut
Nachweis der Wirksamkeitfür zeitkritische Prozesse für alle relevanten Szenarien mindestens jährlich und anlassbezogen nachzuweisenfür kritische oder wichtige Funktionen jährlich zu überprüfen
ÜbungsartenTechniktests, Kommunikations-, Krisenstabs- und Alarmierungsübungen, Ernstfall- oder Vollübungennicht mehr enthalten; Orientierung an der Gefährdungslage
Auslagerungabgestimmte Notfallkonzepte bei Auslagerung zeitkritischer Aktivitäten und Prozesseabgestimmte Notfallkonzepte bei Auslagerungen, die kritische oder wichtige Funktionen unterstützen
SystembegriffIT-SystemeIKT-Systeme
Unverändertquartalsweise schriftliche Unterrichtung der Geschäftsleitung, jährliche Aktualisierung, Protokollierung, schriftliche Mitteilung der Ergebnissegleichlautend übernommen

Die Streichungen lassen sich am Text belegen: Die Begriffe zeitkritisch, Prozesslandkarte, Notfallmanagementprozess, Ersatzlösung, Normalbetrieb, Vollübung, Krisenstab und Alarmierung kommen im Rundschreiben 06/2026 (BA) an keiner Stelle mehr vor.

Eine weitere Änderung betrifft den Anwenderkreis insgesamt: Nach AT 2.1 gelten die MaRisk nicht für Institute, die als bedeutende Institute im Sinne der SSM-Verordnung eingestuft sind und damit der direkten Aufsicht der EZB unterliegen. Ergänzend differenziert die Novelle nach Größenklassen und führt neben den kleinen Instituten die sehr kleinen Institute ein, deren Bilanzsumme im Vierjahresdurchschnitt eine Milliarde Euro nicht überschreitet.

Fristen und Zeitpunkte

Zeitpunkt Was gilt
30. Juni 2026Veröffentlichung der MaRisk 10.0 als Rundschreiben 06/2026 (BA). Die Fassung tritt mit der Veröffentlichung in Kraft.
1. Januar 2027Ende der Übergangsfrist, die nach Angaben der Aufsicht für zusätzliche Anforderungen gewährt wird, die sich in Einzelfällen aus der neuen Fassung ergeben.
quartalsweiseSchriftliche Unterrichtung der Geschäftsleitung über den Zustand des Notfallmanagements, zusätzlich anlassbezogen.
jährlichAktualisierung des Notfallkonzepts sowie Überprüfung der Wirksamkeit und Angemessenheit für kritische oder wichtige Funktionen.
anlassbezogenAktualisierung des Notfallkonzepts und Unterrichtung der Geschäftsleitung, sobald der Anlass eintritt.

Pflichten nach Funktion

Geschäftsleitung

Trägt die Gesamtverantwortung für die ordnungsgemäße Geschäftsorganisation. Sie nimmt die mindestens quartalsweise schriftliche Unterrichtung über den Zustand des Notfallmanagements entgegen und entscheidet, ob die abgeleiteten Maßnahmen ausreichen. Mit dem Wegfall der Detailvorgaben verlagert sich ihre Rolle von der Kenntnisnahme zur Entscheidung über Angemessenheit.

Notfall- und BCM-Verantwortliche

Führen die Auswirkungsanalysen durch, pflegen die Übersicht über alle Funktionen, halten das Notfallkonzept jährlich und anlassbezogen aktuell und verantworten die Geschäftsfortführungs- und Wiederherstellungspläne samt Szenarienauswahl und deren Begründung.

Risikocontrolling-Funktion

Bindet die Erkenntnisse aus den Auswirkungsanalysen in die Risikoidentifikation und in die Berichterstattung ein. Sie ist die Stelle, an der die Abgrenzung kritischer oder wichtiger Funktionen gegen das Gesamtrisikoprofil gespiegelt wird.

Auslagerungsmanagement

Stellt sicher, dass bei Auslagerungen, die kritische oder wichtige Funktionen unterstützen, abgestimmte Notfallkonzepte vorliegen, und bindet Dienstleister in die Überprüfungen ein. Bei Gruppen und Finanzverbünden kommen die Vorgaben zu gemeinsamen Notfallkonzepten hinzu.

Informationssicherheit und IKT

Liefert die Zuordnung der notwendigen IKT-Systeme und sonstigen Ressourcen zu den Funktionen. Die MaRisk sprechen nicht mehr von IT-, sondern von IKT-Systemen; die Abstimmung mit dem Rahmen zur digitalen operationalen Resilienz ist damit auch begrifflich angelegt.

Interne Revision

Prüft risikoorientiert, ob die Abgrenzung der Funktionen, die Szenarienauswahl und der Überprüfungsturnus nachvollziehbar begründet und protokolliert sind. Gerade weil der Katalog entfällt, wird die Begründung zum Prüfgegenstand.

Typische Schwachstellen

Abgrenzung nach Wiederanlaufzeit fortgeschrieben

Wer die Liste der zeitkritischen Prozesse unverändert weiterführt und nur das Etikett tauscht, bildet den neuen Anwendungsbereich nicht ab. AT 7.3 Tz. 1 stellt auf kritische oder wichtige Funktionen ab, nicht auf Fristen.

AT 7.3 Tz. 1

Prozesslandkarte statt Funktionsübersicht

Basis der Auswirkungsanalyse ist nach der neuen Fassung eine Übersicht über alle Funktionen. Eine Prozesslandkarte ist dafür eine Vorarbeit, aber kein Ersatz, solange Funktionen darin nicht ausgewiesen sind.

AT 7.3 Tz. 1

Szenarien ohne dokumentierte Begründung

Mit dem Wegfall des Mindestkatalogs entfällt die einfache Rechtfertigung. Verlangt wird, dass die Pläne auf plausiblen Szenarien und vernünftigen Annahmen beruhen. Plausibilität ohne Herleitung ist in der Prüfung schwer zu halten.

AT 7.3 Tz. 3

Quartalsbericht ohne Aussagegehalt

Die Pflicht zur mindestens quartalsweisen schriftlichen Unterrichtung besteht unverändert. Ein Statusbericht ohne offene Punkte, Testergebnisse und Maßnahmenstand erfüllt sie formal, aber nicht ihren Zweck.

AT 7.3 Tz. 1

Dienstleister nicht in Überprüfungen eingebunden

Die Erläuterung verlangt eine angemessene Einbindung der Dienstleister. Abgestimmte Notfallkonzepte auf dem Papier ohne gemeinsame Überprüfung sind der häufigste Befund in diesem Feld.

AT 7.3 Tz. 3 und Tz. 4

Ergebnisse nicht schriftlich zurückgespielt

Überprüfungen sind zu protokollieren, Ergebnisse auf Verbesserungsbedarf zu analysieren und den jeweiligen Verantwortlichen schriftlich mitzuteilen. Der letzte Schritt fehlt in der Praxis am häufigsten.

AT 7.3 Tz. 4

Quick-Check zur Selbsteinschätzung

Sechs Fragen entlang von AT 7.3. Wähle je Frage den Zustand, der auf dein Haus zutrifft. Die Einschätzung erscheint direkt darunter. Es werden keine Daten übertragen oder gespeichert.

1. Ist die Abgrenzung der kritischen oder wichtigen Funktionen neu hergeleitet und nicht aus der Zeitkritikalität fortgeschrieben?

AT 7.3 Tz. 1

Erfüllt: Die Grundlage stimmt. Prüfe im nächsten Schritt, ob Unterstützungsprozesse und IKT-Systeme je Funktion zugeordnet sind.

Teilweise: Eine gemischte Herleitung fällt in der Prüfung auf. Dokumentiere, nach welchem Kriterium jede Funktion eingestuft wurde.

Offen: Das ist der Ausgangspunkt der Novelle. Ohne neue Abgrenzung bleiben alle nachgelagerten Schritte auf der alten Grundlage.

2. Liegt eine Übersicht über alle Funktionen als Basis der Auswirkungsanalyse vor?

AT 7.3 Tz. 1

Erfüllt: Halte die Übersicht bei Organisations- und Systemänderungen nach, sonst veraltet sie zwischen zwei Jahresaktualisierungen.

Teilweise: Häufig existiert eine Prozesslandkarte, aber keine Funktionsübersicht. Ergänze die Funktionsebene, bevor du die Analyse wiederholst.

Offen: Ohne diese Basis ist die Vollständigkeit der Auswirkungsanalyse nicht darstellbar.

3. Sind die gewählten Notfallszenarien und die Annahmen dahinter schriftlich begründet?

AT 7.3 Tz. 3

Erfüllt: Verknüpfe die Begründung mit der Gefährdungslage, dann trägt sie auch den Überprüfungsturnus.

Teilweise: Szenarien ohne Herleitung wirken wie ein fortgeschriebener Katalog. Ergänze je Szenario einen Satz zur Auswahl.

Offen: Mit dem Wegfall des Mindestkatalogs ist die Begründung der eigene Nachweis. Das ist der größte Handlungsbedarf aus der Novelle.

4. Erhält die Geschäftsleitung mindestens quartalsweise einen schriftlichen Bericht mit Testergebnissen und offenen Punkten?

AT 7.3 Tz. 1

Erfüllt: Diese Pflicht ist unverändert geblieben. Ergänze die Berichte um die neue Funktionsabgrenzung, damit der Übergang dokumentiert ist.

Teilweise: Wird nur bei Anlass berichtet, fehlt der Turnus. Der Mindestrhythmus ist quartalsweise, unabhängig vom Anlass.

Offen: Das ist eine ausdrückliche Anforderung des Wortlauts und in der Prüfung unmittelbar feststellbar.

5. Liegen für Auslagerungen, die kritische oder wichtige Funktionen unterstützen, abgestimmte Notfallkonzepte vor?

AT 7.3 Tz. 3

Erfüllt: Prüfe, ob der erweiterte Anwendungsbereich neue Auslagerungen erfasst, die bisher nicht als zeitkritisch galten.

Teilweise: Konzepte liegen vor, sind aber nicht abgestimmt oder nicht gemeinsam getestet. Beides verlangt der Wortlaut.

Offen: Hier greifen AT 7.3 und die Vorgaben zur Auslagerung ineinander. Beginne mit den wesentlichen Auslagerungen.

6. Werden Überprüfungen protokolliert und die Ergebnisse den Verantwortlichen schriftlich mitgeteilt?

AT 7.3 Tz. 4

Erfüllt: Damit ist der Regelkreis geschlossen. Achte darauf, dass der Verbesserungsbedarf in die Maßnahmenverfolgung eingeht.

Teilweise: Protokolle allein genügen nicht. Der Wortlaut verlangt zusätzlich die schriftliche Mitteilung an die jeweiligen Verantwortlichen.

Offen: Dieser Punkt ist mit geringem Aufwand zu schließen und fällt in Prüfungen regelmäßig auf.

No-Regret-Maßnahmen

Die folgenden Schritte sind unabhängig davon sinnvoll, wie dein Haus die Proportionalität auslegt. Sie kosten wenig und tragen in jeder Auslegung.

1. Funktionsübersicht aufsetzen

Leite aus der bestehenden Prozesslandkarte eine Übersicht auf Funktionsebene ab und markiere je Funktion, ob sie kritisch oder wichtig ist und warum. Das ist die Basis für alles Weitere.

2. Delta-Liste erstellen

Stelle die bisherigen zeitkritischen Prozesse der neuen Funktionsabgrenzung gegenüber. Die Differenzmenge zeigt dir den tatsächlichen Umsetzungsaufwand bis zum 1. Januar 2027.

3. Szenarienauswahl begründen

Behalte die bisher genutzten Szenarien, aber hinterlege je Szenario die Herleitung aus der Gefährdungslage. Der Katalog ist entfallen, die Szenarien bleiben fachlich richtig.

4. Berichtsvorlage schärfen

Ergänze den Quartalsbericht an die Geschäftsleitung um Teststand, offene Punkte und Maßnahmenfortschritt. Damit erfüllt er nicht nur den Turnus, sondern auch seinen Zweck.

5. Dienstleister einbinden

Prüfe bei Auslagerungen, die kritische oder wichtige Funktionen unterstützen, ob die Notfallkonzepte abgestimmt sind und ob eine gemeinsame Überprüfung terminiert ist.

6. Rückmeldeschleife schließen

Lege fest, wer Protokoll, Auswertung und schriftliche Mitteilung an die Verantwortlichen verantwortet. Der Schritt ist klein und wird am häufigsten übersehen.

Fazit

Die Anforderungen an das Notfallmanagement sind mit der MaRisk 10.0 nicht länger geworden, sondern offener. Der Wortlaut von AT 7.3 ist kürzer als zuvor, der Anwendungsbereich aber weiter, weil er an kritische oder wichtige Funktionen anknüpft statt an Zeitkritikalität.

Drei Punkte tragen die Umsetzung. Erstens die neue Funktionsabgrenzung samt Übersicht über alle Funktionen. Zweitens die Begründung der Szenarien und des Überprüfungsturnus, die den weggefallenen Mindestkatalog ersetzen muss. Drittens der geschlossene Regelkreis aus Protokoll, Analyse und schriftlicher Rückmeldung an die Verantwortlichen.

Wer die Novelle nur als Textpflege behandelt, übersieht die eigentliche Verschiebung: Die Aufsicht prüft künftig stärker das Prinzip als das Detail, und das verlagert die Nachweislast in dein Haus. Die Übergangsfrist bis zum 1. Januar 2027 ist dafür der Zeitrahmen.

Häufige Fragen

Gilt AT 7.3 MaRisk 10.0 nur noch für zeitkritische Prozesse?+

Nein. Der Begriff zeitkritisch kommt in der MaRisk 10.0 nicht mehr vor. Maßgeblich sind Aktivitäten und Prozesse, die kritische oder wichtige Funktionen darstellen. Das ist keine Verengung, sondern eine Ausweitung: Eine Funktion kann wichtig sein, ohne dass ihre Beeinträchtigung schon nach kurzer Zeit einen nicht mehr akzeptablen Schaden auslöst. Wer seine Abgrenzung weiterhin allein aus Wiederanlaufzeiten ableitet, wird Funktionen übersehen.

Welche Berichtspflichten hat die Geschäftsleitung beim Notfallmanagement?+

Die Geschäftsleitung ist nach AT 7.3 Tz. 1 mindestens quartalsweise und anlassbezogen schriftlich über den Zustand des Notfallmanagements zu informieren. Diese Pflicht hat die Novelle unverändert übernommen. Sie ist damit einer der wenigen Punkte in AT 7.3, an denen sich für die Praxis nichts ändert.

Müssen wir weiterhin Risikoanalysen für das Notfallkonzept durchführen?+

Als eigenständiger Schritt neben der Auswirkungsanalyse sind Risikoanalysen in AT 7.3 nicht mehr vorgesehen. Die Identifikation potenzieller Gefährdungen ist jetzt Bestandteil der Auswirkungsanalyse. Wer bereits getrennte Analysen fährt, muss sie nicht abschaffen: Die MaRisk verlangt nur nicht mehr, beide Schritte formal getrennt zu führen.

Gilt der Szenarienkatalog aus der alten Fassung weiter?+

Der Katalog mit Standortausfall, Ausfall von IT-Systemen, Ausfall einer kritischen Anzahl von Mitarbeitern und Ausfall von Dienstleistern steht nicht mehr in den MaRisk. Das entbindet nicht von Szenarien: AT 7.3 Tz. 3 verlangt, dass die Pläne auf plausiblen Szenarien und vernünftigen Annahmen beruhen. Die Auswahl und ihre Begründung liegen jetzt beim Institut und sind damit prüfungsrelevant.

Bis wann müssen die Anforderungen umgesetzt sein?+

Die MaRisk 10.0 ist mit ihrer Veröffentlichung am 30. Juni 2026 in Kraft getreten. Soweit sich im Einzelfall zusätzliche Anforderungen ergeben, wird nach Angaben der Aufsicht eine Übergangsfrist bis zum 1. Januar 2027 gewährt. Die Übergangsfrist greift für diese zusätzlichen Anforderungen, nicht pauschal für den gesamten Abschnitt.

Was gilt beim Notfallmanagement für ausgelagerte Leistungen?+

Bei Auslagerungen von Aktivitäten und Prozessen, die kritische oder wichtige Funktionen unterstützen, müssen Institut und Auslagerungsunternehmen nach AT 7.3 Tz. 3 über abgestimmte Notfallkonzepte verfügen. Für Gruppen und Finanzverbünde ergänzt AT 9 die Vorgaben zu gemeinsamen Notfallkonzepten. Ausgelagerte oder fremdbezogene IKT-Dienstleistungen, die dem IKT-Drittparteienrisikomanagement nach DORA unterliegen, fallen nach der Erläuterung zu AT 9 nicht in dessen Anwendungsbereich.

Quellen

  • BaFin, Rundschreiben 06/2026 (BA) – Mindestanforderungen an das Risikomanagement (MaRisk), Stand 30.06.2026

    Primärquelle für den Wortlaut von AT 7.3 sowie für den Anwenderkreis nach AT 2.1 und die Größenklassen. PDF, 82 Seiten.

  • BaFin, Fachartikel zur 9. MaRisk-Novelle

    Einordnung der Novelle durch die Aufsicht, einschließlich der Ziele Komplexitätsreduktion und Stärkung der Proportionalität.

  • BaFin, Interview zur 9. MaRisk-Novelle

    Aufsichtliche Sicht auf die Prinzipienorientierung und auf die Erwartungen an die Prüfungspraxis.

  • Deutsche Bundesbank und BaFin, Digitales Aufsichtsbriefing im Fokus: Die 10. MaRisk, Juni 2026

    Quelle für den Zeitplan der Novelle und für die Übergangsfrist bis zum 1. Januar 2027. Präsentationsunterlage, 15 Seiten.

Passende Seminare und Fachbeiträge

Seminare und Lehrgänge

Weiterführende Fachbeiträge

Anforderungen an das Notfallmanagement sicher umsetzen

In den Aufsichtsrecht-Seminaren von S+P Seminare arbeitest du die Funktionsabgrenzung, die Szenarienbegründung und die Berichtslinie an deinen eigenen Unterlagen durch. Du gehst mit einer Delta-Liste für dein Haus aus dem Seminar, nicht mit einer Foliensammlung.

Mehr zu diesem Thema

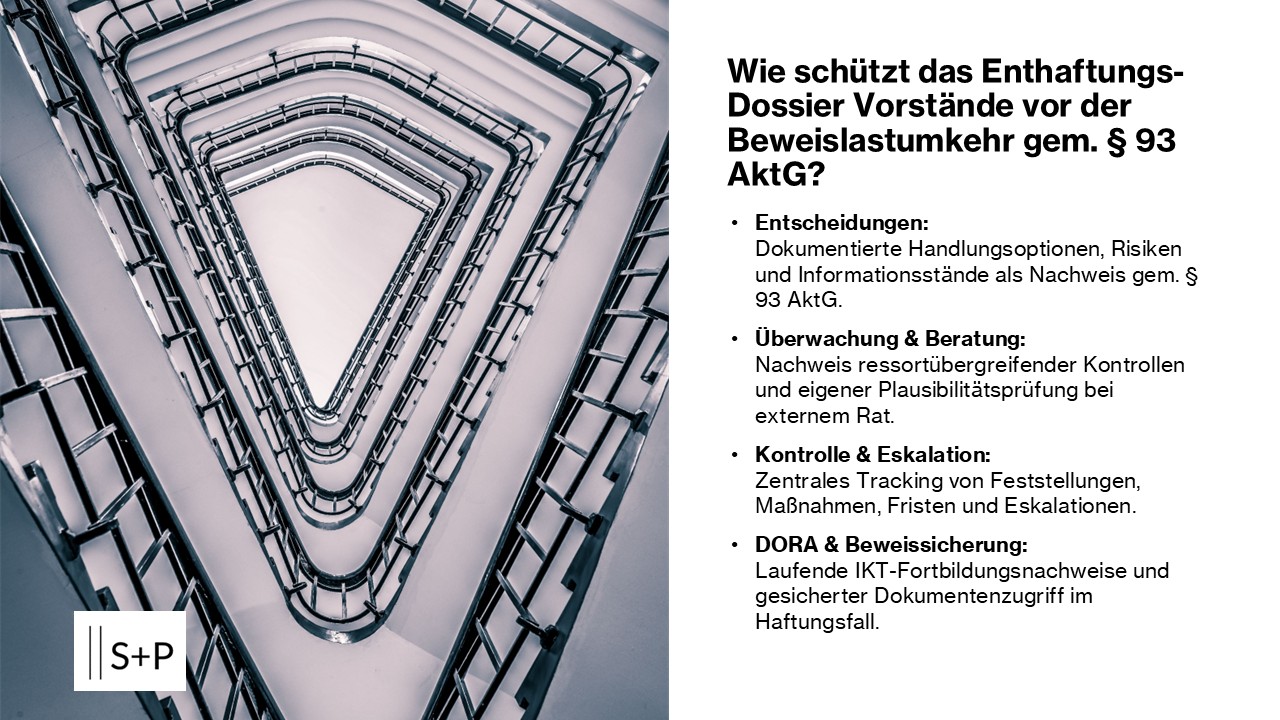
Wie schützt das Enthaftungs-Dossier Vorstände und Aufsichtsräte vor der strengen Beweislastumkehr gemäß § 93 AktG?


Wie schützt das Enthaftungs-Dossier Vorstände und Aufsichtsräte vor § 93 AktG?

I. I. Hinführung zum Thema

Geschäftsleiter können bei schuldhaften Pflichtverletzungen persönlich auf Schadensersatz haften. Für Vorstandsmitglieder bestimmt § 93 Abs. 2 Satz 2 AktG, dass sie im Streitfall darlegen und beweisen müssen, die Sorgfalt eines ordentlichen und gewissenhaften Geschäftsleiters angewandt zu haben. Für GmbH-Geschäftsführer gelten insbesondere § 43 Abs. 1 und 2 GmbHG sowie die hierzu entwickelten Beweisgrundsätze.

Da sich Entscheidungsabläufe nach Jahren häufig nur schwer rekonstruieren lassen, kommt einer zeitnahen und nachvollziehbaren Dokumentation erhebliche Beweisfunktion zu. Das Enthaftungs-Dossier bündelt entscheidungs-, kontroll- und risikobezogene Unterlagen in acht Registern und unterstützt damit eine geordnete Darlegung der Wahrnehmung organschaftlicher Pflichten.

Die Kernbausteine Ihrer Absicherung:

  • Entscheidungen und Informationen: Nachvollziehbare Dokumentation der geprüften Handlungsoptionen, wesentlichen Chancen und Risiken sowie der zum Entscheidungszeitpunkt verfügbaren Informationen. Dies unterstützt den Nachweis der Voraussetzungen des § 93 Abs. 1 Satz 2 AktG.

  • Überwachung und Beratung: Dokumentation ressortübergreifender Informations- und Überwachungshandlungen sowie einer eigenständigen Plausibilitätsprüfung, wenn Entscheidungen auf externem fachlichem oder rechtlichem Rat beruhen.

  • Kontrolle und Eskalation: Konsolidierte Erfassung wesentlicher Prüfungsfeststellungen, Verantwortlichkeiten, Fristen und Abhilfemaßnahmen sowie nachvollziehbare Dokumentation erforderlicher Eskalationen.

  • DORA und Beweissicherung: Nachweise über die laufende Aktualisierung der Kenntnisse des Leitungsorgans zu IKT-Risiken sowie vertragliche und organisatorische Vorkehrungen, die einen rechtlich zulässigen Zugriff auf relevante Unterlagen während möglicher Haftungszeiträume ermöglichen.

Der folgende Beitrag zeigt im Detail, wie diese acht Register in der Praxis aufgebaut sein müssen, um im Haftungs- und Prüfungsfall als unerschütterlicher Schutzschild zu dienen.

Enthaftungs-Dossier
[index]

Fristen und Vorgaben

Für die Geschäftsleitung (C-Level) sind die Fristen wie folgt aufzuschlüsseln – gegliedert in gesetzliche Verjährungs– und Aufbewahrungsfristen einerseits sowie operative Reaktionsfristen andererseits:

1.) Gesetzliche Verjährungsfristen (Organhaftung)

Diese Fristen definieren den Zeitraum, in dem Aufsichtsrat, Insolvenzverwalter oder die Gesellschaft Ansprüche gegen die Geschäftsleitung gerichtlich geltend machen können.

  • Fünf Jahre: Ansprüche der Gesellschaft gegen Vorstandsmitglieder verjähren bei nicht börsennotierten Aktiengesellschaften gemäß § 93 Abs. 6 AktG in fünf Jahren. Ansprüche gegen GmbH-Geschäftsführer nach § 43 GmbHG verjähren gemäß § 43 Abs. 4 GmbHG ebenfalls in fünf Jahren.

  • Zehn Jahre: Ansprüche aus § 93 AktG verjähren in zehn Jahren, wenn die Gesellschaft im Zeitpunkt der Pflichtverletzung börsennotiert war; im Übrigen beträgt die Frist fünf Jahre (§ 93 Abs. 6 AktG).

  • Der Beginn der Verjährung ist anhand des jeweiligen Anspruchs und der Umstände des Einzelfalls zu bestimmen. Deshalb können Haftungsrisiken auch nach dem Ausscheiden eines Organmitglieds fortbestehen. Ausgeschiedene Organmitglieder haften auch nach ihrem Weggang für diese Zeiträume voll weiter.

2.) Gesetzliche Aufbewahrungsfristen (Beweissicherung)

Um der prozessualen Beweislastumkehr nach Jahren noch standhalten zu können, muss das Enthaftungs-Dossier an die handels- und steuerrechtlichen Fristen gekoppelt werden.

  • Sechs Jahre: Empfangene und abgesandte Handels- oder Geschäftsbriefe sowie bestimmte sonstige Unterlagen sind grundsätzlich sechs Jahre aufzubewahren (§ 257 Abs. 1, Abs. 4 HGB; § 147 Abs. 1, Abs. 3 AO).

  • Acht beziehungsweise zehn Jahre: Buchungsbelege sind grundsätzlich acht Jahre aufzubewahren. Für Handelsbücher, Inventare, Jahresabschlüsse, Lageberichte und die zu ihrem Verständnis erforderlichen Organisationsunterlagen gilt grundsätzlich eine Frist von zehn Jahren. Für bestimmte beaufsichtigte Institute bestehen Sonder- und Übergangsregelungen (§ 257 Abs. 4 HGB; § 147 Abs. 3 AO).

  • Die Aufbewahrungsdauer jedes Dokuments ist anhand der einschlägigen gesetzlichen, regulatorischen und vertraglichen Vorgaben festzulegen. Haftungsrelevante Unterlagen sollten jedenfalls so lange verfügbar, lesbar und eindeutig zuordenbar bleiben, wie ihre Nutzung zur Rechtsverteidigung erforderlich und datenschutzrechtlich zulässig sein kann.

3.) Operative Reaktions- und Vorlagefristen (Prüfungspraxis & Haftungsvermeidung)

Diese Fristen sind entscheidend, um den Vorwurf der groben Fahrlässigkeit (und damit den Verlust des D&O-Versicherungsschutzes) abzuwenden.

  • Interne Reaktionsfrist: Wesentliche Risiken und Feststellungen sind unverzüglich zu bewerten, adressatengerecht zu eskalieren und innerhalb einer risikoorientiert festgelegten Frist zu bearbeiten. Eine interne 30-Tage-Frist kann als Höchstfrist vorgesehen werden, ersetzt jedoch nicht die Pflicht zu früherem Handeln, wenn Art oder Dringlichkeit des Risikos dies erfordern.

  • Interner Bereitstellungsstandard: Das Institut sollte für wesentliche haftungs- und prüfungsrelevante Unterlagen eine angemessene interne Bereitstellungsfrist definieren. Ein Zwei-Stunden-SLA kann als organisatorisches Qualitätsziel festgelegt werden, stellt jedoch keine allgemeine gesetzliche oder aufsichtsrechtliche Vorlagefrist dar.

4.) Regulatorische Turnus-Fristen (DORA & Governance)

Fristen zur Aufrechterhaltung der persönlichen Fachkunde und der ordnungsgemäßen Geschäftsorganisation.

  • Regelmäßige Fortbildung: Die Mitglieder des Leitungsorgans müssen ihre Kenntnisse und Fähigkeiten zu IKT-Risiken auf einem für ihre Aufgaben ausreichenden Stand halten. Umfang und Turnus der Fortbildung sind risikoorientiert festzulegen und nachvollziehbar zu dokumentieren (Art. 5 Abs. 4 DORA; ergänzend § 25c Abs. 4 KWG).
    • Fortschreibung und Abzeichnung des Geschäftsverteilungsplans.

    • Management-Review des konsolidierten Findings-Trackers.

    • Formelle Bestätigung der Vollständigkeit des Enthaftungs-Dossiers.

Vertragliche Handlungsempfehlung: Im Dienstvertrag sollte geprüft werden, ob dem Organmitglied nach seinem Ausscheiden ein zweckgebundenes Einsichts- oder Auskunftsrecht eingeräumt werden kann. Dieses ist mit Geheimhaltungs-, Datenschutz-, Aufsichts- und Schutzinteressen der Gesellschaft abzustimmen.

Pflichten für verantwortlich handelnde Personen

Aus dem rechtlichen Rahmen des „Enthaftungs-Dossiers“ und den korrespondierenden Aufsichtsgesetzen ergeben sich für die beteiligten Rollen (C-Level, Compliance, Geldwäschebeauftragter) streng voneinander abzugrenzende, aber ineinandergreifende Pflichten.
Obwohl das Organhaftungsrisiko letztlich die Geschäftsleitung (C-Level) trägt, lassen sich diese acht Pflichten in der Praxis nur erfüllen, wenn die Rollen ineinandergreifen. Compliance und der Geldwäschebeauftragte (GwB) fungieren hierbei als Informationsgeber, Kontrollinstanz oder haben spiegelbildliche eigene Pflichten.

Hier ist die strukturieret Einordnung der 8 Pflichten zu den jeweiligen zuständigen Funktion:

1. Die Abwägungspflicht (Register 1)

  • C-Level (Primär): Trägt die volle Pflicht zur Dokumentation der Entscheidungsalternativen und der Chancen-Risiko-Abwägung (Business Judgement Rule, § 93 AktG).

  • Compliance & GwB (Zuarbeit): Müssen bei regulatorischen Entscheidungen dem C-Level die rechtlichen „Leitplanken“ definieren. Sie liefern oft die Risikobewertung für die jeweiligen Alternativen (inkl. der regulatorischen Konsequenzen einer „Null-Option“).

2. Die Informationsbeschaffungspflicht (Register 2)

  • C-Level (Primär): Muss sicherstellen und beweisen, dass vor der Entscheidung ausreichend Informationen (mit Zeitstempel) vorlagen.

  • Compliance & GwB (Informationsbereitsteller): Tragen die Pflicht, dem C-Level die notwendigen Risikoanalysen, Berichte und Sachverhalte rechtzeitig, vollständig und unverfälscht zur Verfügung zu stellen, damit dieses überhaupt fundiert entscheiden kann.

3. Die horizontale Überwachungspflicht (Register 3)

  • C-Level: Die Geschäftsleiter tragen trotz einer internen Ressortverteilung gemeinsam Verantwortung für die ordnungsgemäße Geschäftsorganisation. Sie müssen sich über wesentliche Entwicklungen in den anderen Ressorts angemessen informieren, erkennbare Fehlentwicklungen hinterfragen und bei konkreten Anhaltspunkten erforderliche Kontroll- oder Interventionsmaßnahmen einleiten. Maßgeblich sind insbesondere § 25c Abs. 3 KWG und § 93 Abs. 1 AktG.

  • Compliance (Unterstützend): Liefert dem C-Level die institutsweiten Querschnittsdaten (Dashboards, Compliance-Berichte), die es einem Vorstandsmitglied erst ermöglichen, Fehlentwicklungen in einem anderen Ressort zu erkennen und dort einzugreifen.

  • GwB: Trägt keine direkte horizontale Überwachungspflicht auf C-Level, überwacht aber institutsweit die Einhaltung der GwG-Vorgaben über alle Ressorts hinweg.

4. Die Plausibilisierungspflicht (Register 4)

  • C-Level (Primär): Muss zwingend einen eigenen Plausibilitätsvermerk zu externen Gutachten erstellen und darf sich nicht blind auf externe Berater verlassen (ISION-Rechtsprechung).

  • Compliance & GwB (Fachliche Prüfinstanz): Geht es um externe Gutachten zu Geldwäsche, Sanktionen oder Regulatorik, sind Compliance und GwB in der Pflicht, diese externen Ratschläge vorab auf Machbarkeit im eigenen Institut zu prüfen und dem C-Level bei der Erstellung des Plausibilitätsvermerks fachlich zuzuarbeiten.

5. Die Fortbildungspflicht (Register 5)

  • C-Level (Primär): Hat die persönliche Pflicht zum Nachweis der eigenen Fachkunde (insb. zu IKT-Risiken nach Art. 5 und 13 DORA) durch jährliche Schulungen.

  • Compliance & GwB (Spiegelbildliche Pflicht & Planung): Unterliegen selbst extrem strengen, eigenen Fortbildungspflichten (MaRisk, GwG). Zudem sind sie in der Praxis meist dafür verantwortlich, den jährlichen Schulungsplan für das C-Level zu erstellen und die Durchführung zu überwachen.

6. Die Mängelbeseitigungs- und Abhilfepflicht (Register 6)

  • C-Level: Die Geschäftsleitung muss eine ordnungsgemäße Geschäftsorganisation gewährleisten und festgestellte wesentliche Mängel angemessen adressieren. Aufsichtliche Anordnungen zur Mängelbeseitigung sind innerhalb der von der Bundesanstalt gesetzten angemessenen Frist umzusetzen (§§ 25a, 25c Abs. 4c KWG).

  • Compliance & GwB (Tracking-Pflicht): Sind primär dafür verantwortlich, den konsolidierten Findings-Tracker zu führen, Fristen streng zu überwachen und das C-Level rechtzeitig vor Fristablauf zu warnen.

7. Die Reaktions- und Interventionspflicht (Register 7)

  • C-Level: Nach Kenntniserlangung von wesentlichen Risiken oder Pflichtverletzungen muss die Geschäftsleitung Art, Dringlichkeit und mögliche Auswirkungen bewerten und erforderliche Maßnahmen ohne schuldhaftes Zögern einleiten. Die Reaktion und ihre Entscheidungsgrundlagen sollten nachvollziehbar dokumentiert werden.

  • Compliance & GwB (Eskalationspflicht): Compliance und Geldwäschebeauftragter: Wesentliche Risiken, Verstöße und Kontrollmängel sind nach Maßgabe der gesetzlichen, aufsichtsrechtlichen und internen Berichtswege zeitnah an die zuständigen Stellen zu berichten. Der Geldwäschebeauftragte berichtet der Geschäftsleitung unmittelbar (§ 7 Abs. 5 GwG); für die Compliance-Funktion gelten ergänzend die einschlägigen MaRisk-Vorgaben. Wichtig: Mit ihrer Meldung setzen sie den juristischen „Timer“ für die Reaktionspflicht des C-Levels in Gang.

8. Die Beweissicherungs- und Aufbewahrungspflicht (Register 8)

  • C-Level (Primär): Muss sicherstellen, dass das eigene Enthaftungs-Dossier über die Verjährungsfrist (5 bis 10 Jahre) unangetastet, zuordenbar und lesbar bleibt (inkl. der Verhandlung eines vertraglichen Einsichtsrechts).

  • Compliance & GwB (Dokumentationspflicht): Haben eigene, strenge gesetzliche Aufbewahrungsfristen (z. B. 5 Jahre für GwG-relevante Unterlagen nach § 8 GwG). Sie müssen sicherstellen, dass ihre Berichte revisionssicher archiviert werden, da diese als Beweismittel im Dossier des C-Levels dienen.

Potentielle „pain points“ und haftungskritische Felder bei der operativen Umsetzung

Bei der operativen Umsetzung der Pflichten rund um das „Enthaftungs-Dossier“ eröffnen sich in der Praxis konkrete haftungskritische Felder. Sobald die Verzahnung zwischen C-Level, Compliance und Geldwäschebeauftragtem (GwB) fehlschlägt oder Dokumentationen lückenhaft sind, exponieren sich die Beteiligten gegenüber erheblichen zivil-, aufsichts- und teils strafrechtlichen Vorwürfen.

Hier ist die juristisch belastbare Aufschlüsselung der zentralen Haftungsfelder, des konkreten Vorwurfs, der zugrunde liegenden Pflichtverletzung und der einschlägigen Normen:

Haftungsfeld 1: Das fehlerhafte unternehmerische Ermessen (Entscheidungsvorbereitung)

Betrifft primär: C-Level (Zuarbeit durch Compliance/GwB mangelhaft)

  • Der konkrete Vorwurf: Willkürliche, unsachgemäße oder völlig uninformierte Entscheidungsfindung zum finanziellen oder regulatorischen Nachteil der Gesellschaft.

  • Die Pflichtverletzung: Unterlassene Abwägung vernünftiger Handlungsalternativen und/oder das Treffen einer Entscheidung ohne angemessene Informationsgrundlage (Verlust des Schutzes der Business Judgement Rule).

  • Einschlägige Normen: § 93 Abs. 1 S. 1 und 2 AktG (Sorgfaltspflicht und Business Judgement Rule) bzw. § 43 Abs. 1 GmbHG; ergänzend § 25c Abs. 4a KWG (ordnungsgemäße Geschäftsorganisation).

Haftungsfeld 2: Ungeprüfte Delegation und „Gekaufte Absicherung“ (Berater-Gutachten)

Betrifft primär: C-Level (unterstützt durch Compliance/GwB)

  • Der konkrete Vorwurf: Unzulässige Delegation von Leitungsverantwortung an externe Dritte („blindes Vertrauen“) zur Umgehung der eigenen Entscheidungsverantwortung.

  • Die Pflichtverletzung: Unterlassene eigenverantwortliche, kritische Plausibilitätsprüfung des externen fachlichen Rates vor der finalen Beschlussfassung.

  • Einschlägige Normen: § 93 Abs. 1 AktG in ständiger Rechtsprechung des BGH (insb. „ISION“-Entscheidung, Az. II ZR 276/10), wonach die unreflektierte Übernahme externer Gutachten einen schweren Sorgfaltspflichtverstoß darstellt.

Haftungsfeld 3: Organisationsverschulden und Kontrollversagen im Gremium

Betrifft primär: C-Level

  • Der konkrete Vorwurf: Systematischer „Blindflug“ innerhalb des Leitungsgremiums und bewusstes Wegschauen bei Fehlentwicklungen in den Ressorts der Vorstandskollegen.

  • Die Pflichtverletzung: Verletzung der horizontalen Überwachungspflicht und der Gesamtverantwortung. Ein Geschäftsverteilungsplan entlastet nur, wenn die darin definierte gegenseitige Kontrolle auch nachweisbar ausgeübt wird.

  • Einschlägige Normen: § 25c Abs. 3 KWG (Gesamtverantwortung trotz Geschäftsverteilung), § 93 Abs. 1 AktG (i.V.m. den BGH-Grundsätzen zur Ressortaufteilung, z. B. „ARAG/Garmenbeck“ hinsichtlich der Verfolgung von Pflichtverletzungen).

Haftungsfeld 4: Untätigkeit nach Mängel- und Risikokenntnis (Aussitzen von Findings)

Betrifft primär: C-Level (sowie Compliance/GwB bei unzureichendem Tracking)

  • Der konkrete Vorwurf: Grob fahrlässige oder bedingt vorsätzliche Duldung von Compliance-Verstößen, Geldwäscherisiken oder Revisionsfeststellungen.

  • Die Pflichtverletzung: Unterlassung unverzüglicher Gegen- und Abhilfemaßnahmen nach Kenntniserlangung einer Risikolage (Verletzung der Reaktions- und Abhilfepflicht).

  • Einschlägige Normen: § 25c Abs. 4c KWG (Aufsichtliche Befugnis zur Verwarnung und Abberufung bei Untätigkeit), § 130 OWiG (Verletzung der Aufsichtspflicht in Unternehmen), MaRisk AT 4.4 (Maßnahmenverfolgung).

Haftungsfeld 5: Fehlende IKT- und Resilienz-Kompetenz (Das DORA-Risiko)

Betrifft primär: C-Level (Planung durch Compliance/GwB)

  • Der konkrete Vorwurf: Veraltetes Fachwissen und mangelnde Qualifikation zur Leitung eines stark IT-abhängigen Finanzinstituts („Kompetenzdefizit“).

  • Die Pflichtverletzung: Verstoß gegen die zwingende persönliche Fortbildungspflicht im Bereich IKT-Risiken und digitale Resilienz, was strategische Fehlentscheidungen im IT-Risikomanagement begründet.

  • Einschlägige Normen: Art. 5 Abs. 4 DORA (persönliche Pflicht zur Kenntniserhaltung) und Art. 13 Abs. 6 DORA (verpflichtendes Resilienz-Schulungsmodul für die Geschäftsleitung) i.V.m. § 25c Abs. 1 KWG (Fachliche Eignung).

Haftungsfeld 6: Versagen der internen Eskalation (Spezifisch für GwB / Compliance)

Betrifft primär: GwB und Compliance-Funktion

  • Der konkrete Vorwurf: Organisationsversagen auf der Second Line of Defense; Agieren als „zahnloser Tiger“ bei drohenden Rechtsverstößen des Instituts.

  • Die Pflichtverletzung: Unterlassene, unvollständige oder verspätete Ad-hoc-Meldung bzw. Eskalation gravierender Risiken oder Geldwäscheverdachtsmomente an das C-Level.

  • Einschlägige Normen: § 7 Abs. 4 GwG (Unmittelbare Unterstellung und Berichtspflicht des GwB), MaRisk AT 4.4.2 (Berichts- und Eskalationspflichten der Compliance-Funktion).

  • Strafrechtliche Risiken: Eine strafrechtliche Verantwortlichkeit wegen Unterlassens setzt insbesondere eine konkrete Garantenpflicht, die tatsächliche und rechtliche Möglichkeit zur Verhinderung der Tat sowie zumindest den für das jeweilige Delikt erforderlichen Vorsatz voraus (§ 13 StGB). Ob diese Voraussetzungen bei einem Geldwäschebeauftragten vorliegen, ist stets anhand seiner konkreten Stellung, Befugnisse und Kenntnis im Einzelfall zu prüfen.

Quick-Check: Enthaftungs-Dossier & Haftungsschutz (§ 93 AktG)

Check Zentrale Fragestellung zur Beweisführung und Haftungsvermeidung
Informationsgrundlage (Business Judgment Rule) gesichert?
Sind vor unternehmerischen Entscheidungen alle relevanten Informationen, Marktanalysen, Alternativen und Risikobewertungen objektiv und nachweisbar zusammengetragen worden?
Externe Gutachten plausibilisiert?
Werden rechtliche, steuerliche oder technische Expertisen nicht blind übernommen, sondern vom Vorstand auf Plausibilität, Vollständigkeit und Unabhängigkeit des Beraters geprüft und dies dokumentiert?
Sitzungsprotokolle revisionssicher und diskursiv?
Spiegeln die Aufsichtsrats- und Vorstandsprotokolle den Abwägungsprozess, kritische Rückfragen (Diskurse), abweichende Meinungen und die genaue Beschlussfassung lückenlos wider?
Organisationsverschulden präventiv ausgeschlossen?
Existieren aktuelle, klare Ressortaufteilungen (Geschäftsordnungen), Vertretungsregelungen und Dokumentationen, die eine ordnungsgemäße Unternehmensorganisation belegen?
Kontroll- und Überwachungspflichten dokumentiert?
Ist dokumentiert, dass bei der Delegation von Aufgaben (an Bereichsleiter, Prokuristen) eine sorgfältige Auswahl, regelmäßige Einweisung und stichprobenartige Kontrolle durch den Vorstand stattfindet?
Compliance-Management-System (CMS) effektiv?
Ist ein angemessenes, wirksames und nachweislich vom Vorstand überwachtes CMS implementiert, um systematische Rechtsverstöße aus dem Unternehmen heraus zu verhindern?
Risikofrüherkennung (§ 91 Abs. 2 AktG) funktional?
Werden bestandsgefährdende Risiken systematisch erfasst, bewertet und an den Aufsichtsrat berichtet, und sind die daraus resultierenden Gegenmaßnahmen dokumentiert?
Interessenkonflikte transparent gemanagt?
Werden potenzielle Interessenkonflikte von Vorstands- und Aufsichtsratsmitgliedern unverzüglich offengelegt, im Protokoll vermerkt und bei Abstimmungen rechtssicher gehandhabt?
Aufsichtsratszustimmungen rechtzeitig eingeholt?
Ist sichergestellt und dokumentiert, dass für zustimmungspflichtige Geschäfte (gemäß Satzung/Geschäftsordnung) die Freigabe des Aufsichtsrats vor der verbindlichen Umsetzung eingeholt wird?
Enthaftungs-Dossier im Ernstfall sofort abrufbar?
Sind alle enthaftenden Dokumente (Entscheidungsvorlagen, Protokolle, Gutachten, E-Mails) systematisch, unveränderbar und im Haftungsfall sofort abrufbar archiviert, um der Beweislastumkehr standzuhalten?

🚦 Status der Enthaftungs- und Beweisvorsorge (§ 93 AktG)

ROT
Kritische Dokumentationslücken, extrem hohes persönliches Haftungsrisiko durch Beweislastumkehr.
GELB
Teildokumentation vorhanden, aber Schwachstellen in der lückenlosen Beweiskette (BJR).
GRÜN
Revisionssicheres Enthaftungs-Dossier etabliert, starker Schutz bei Haftungsinanspruchnahme.

Lösungsansätze zur Reduktion des Haftungsrisikos

Um den aufgezeigten haftungskritischen Feldern wirksam zu begegnen und die Vorgaben der Beweislastumkehr (§ 93 Abs. 2 S. 2 AktG) rechtssicher zu erfüllen, müssen die theoretischen Pflichten in belastbare, operative Unternehmensprozesse übersetzt werden.

Hier sind die juristisch belastbaren Lösungsvorschläge, strukturiert nach den Kernrisiken, um das „Enthaftungs-Dossier“ in der Praxis wasserdicht aufzustellen:

1. Institutionalisierung der „Business Judgement Rule“ (Entscheidungsvorbereitung)

Maßnahme: Einführung eines zwingenden, standardisierten Abwägungsrasters für alle Vorstands- bzw. Geschäftsführungsbeschlüsse.

  • Operative Umsetzung: Keine Beschlussvorlage darf das C-Level erreichen, ohne dass (a) mindestens zwei Handlungsalternativen (inklusive Null-Option) skizziert sind, (b) eine Chancen-Risiko-Abwägung dokumentiert ist und (c) ein Anlagenverzeichnis mit exaktem Zeitstempel (Informationsstand) beigefügt ist.

  • Juristischer Zweck: Gerichtsfester Nachweis des unternehmerischen Ermessens gemäß § 93 Abs. 1 S. 2 AktG. Eine dokumentierte Prüfung vertretbarer Handlungsoptionen kann wesentlich dazu beitragen, nachzuweisen, dass die Entscheidung auf angemessener Information und am Wohl der Gesellschaft ausgerichtet getroffen wurde (§ 93 Abs. 1 Satz 2 AktG). Art und Umfang der erforderlichen Prüfung richten sich nach Bedeutung, Dringlichkeit und Risikogehalt der Entscheidung.
  • Rollen: Compliance und GwB fungieren als „Gatekeeper“, die unvollständige Vorlagen (aus regulatorischer Sicht) vor der Gremienbefassung rügen müssen.

2. Standardisierter Plausibilitätsvermerk für externe Expertise

Maßnahme: Einführung eines verbindlichen „Prüfvermerk-Blattes“ bei der Einholung externer Gutachten (Rechtsanwälte, Wirtschaftsprüfer, IT-Forensiker).

  • Operative Umsetzung: Das C-Level darf sich nicht nur auf das Gutachten stützen. Es muss ein einseitiges Formular unterzeichnen, das folgende Fragen bejaht: Wurde der Sachverhalt vollständig offengelegt? Beantwortet das Gutachten die gestellte Frage? Ist das Ergebnis für das Institut in sich schlüssig? Welche operativen Maßnahmen folgen daraus?

  • Juristischer Zweck: Erfüllung der strengen BGH-Kriterien (ISION-Rechtsprechung). Der Vermerk beweist den eigenverantwortlichen Führungsakt und widerlegt den Vorwurf der unzulässigen Delegierung der Leitungsverantwortung.

  • Rollen: Compliance/GwB bereiten den Plausibilitätsvermerk fachlich vor; das C-Level zeichnet ihn als Nachweis der eigenen geistigen Durchdringung ab.

3. Zwangseskalation und „Comply-or-Explain“-Tracking

Maßnahme: Etablierung eines institutsweiten, konsolidierten Findings-Trackers und eines Ereignisregisters mit harten Service-Level-Agreements (SLA).

  • Operative Umsetzung: Alle Feststellungen (Revision, Aufsicht, Compliance) fließen in ein zentrales Register. Bei Risikomeldungen durch den GwB oder Compliance greift eine harte 30-Tage-Frist. Innerhalb dieser Frist muss das C-Level eine dokumentierte Erstmaßnahme verabschieden. Bei Fristüberschreitungen offener Findings greift ein formaler „Comply-or-Explain“-Beschluss auf Vorstandsebene (Begründung der Verzögerung und Beschluss der Fristverlängerung).
  • Juristischer Zweck: Abwehr des Vorwurfs des Organisationsverschuldens und der grob fahrlässigen Untätigkeit (§ 25c Abs. 4c KWG, § 130 OWiG). Eine dokumentierte Befassung mit Verzögerungen kann belegen, dass Risiken erkannt, bewertet und gesteuert wurden. Sie beseitigt jedoch weder bestehende Rechtsverstöße noch rechtfertigt sie die Überschreitung gesetzlicher, aufsichtsrechtlicher oder verbindlich gesetzter Fristen.

  • Rollen: GwB und Compliance lösen die Eskalation aus (Nachweis der eigenen Pflichtenerfüllung nach § 7 Abs. 4 GwG); das C-Level dokumentiert die Reaktion.

4. Nachweisbare Ausübung der horizontalen Überwachung

Maßnahme: Formale Verankerung von „Überwachungs-Protokollierungen“ in den Geschäftsordnungen der Leitungsgremien.

  • Operative Umsetzung: Der Geschäftsverteilungsplan muss jährlich formell bestätigt werden. In den Sitzungsprotokollen des C-Levels wird ein Standard-Tagesordnungspunkt verankert, unter dem ressortübergreifende kritische Rückfragen (z. B. des Vertriebsvorstands an den Risikovorstand) explizit und namentlich protokolliert werden.

  • Juristischer Zweck: Beweisführung zur Wahrnehmung der Gesamtverantwortung gem. § 25c Abs. 3 KWG. Ein Papier-Geschäftsverteilungsplan entlastet nur, wenn die darin angelegte wechselseitige Kontrolle als „gelebte Praxis“ vor Gericht bewiesen werden kann (ARAG/Garmenbeck-Grundsätze).

5. DORA-konformes Qualifikations-Board

Maßnahme: Beschluss und Durchführung eines zielgerichteten, dokumentierten Schulungsplans für das Leitungsorgan.

  • Operative Umsetzung: Führung eines separaten Schulungsregisters im Enthaftungs-Dossier (Register 5). Für jedes Mitglied des Leitungsorgans sollten Inhalt, Zeitpunkt, Dauer und IKT-Risikobezug der absolvierten Fortbildungen nachvollziehbar dokumentiert werden. Die Ausgestaltung ist an Funktion, Vorkenntnissen und Risikoprofil des Instituts auszurichten (Art. 5 Abs. 4 DORA; § 25c Abs. 4 KWG).

  • Juristischer Zweck: Präventive Erfüllung der Art. 5 Abs. 4 und Art. 13 Abs. 6 DORA. Fehlt dieser Nachweis, kann die Aufsicht (BaFin/EZB) künftig bei jedem IKT-Vorfall (z.B. Cyber-Angriff) argumentieren, der Geschäftsleitung habe bereits die grundlegende gesetzliche Fachkunde zur präventiven Risikoabwehr gefehlt.

6. Vertragliche Sicherung des post-vertraglichen Beweiszugriffs

Maßnahme: Ergänzung der Vorstands- bzw. Geschäftsführeranstellungsverträge (Dienstverträge) um eine nachvertragliche Klausel.

  • Operative Umsetzung: Aufnahme eines Passus: Die Gesellschaft gewährt dem Organmitglied nach Beendigung des Dienstverhältnisses auf begründetes Verlangen Zugang zu denjenigen Unterlagen aus seiner Amtszeit, die zur Abwehr konkret drohender oder geltend gemachter Haftungsansprüche erforderlich sind. Der Zugang erfolgt unter Wahrung gesetzlicher Aufbewahrungs-, Datenschutz-, Geheimhaltungs- und Aufsichtspflichten sowie berechtigter Interessen der Gesellschaft und Dritter. Dieses Recht überdauert die Beendigung des Dienstverhältnisses und gilt bis zum Ablauf der gesetzlichen Verjährungsfristen.“

  • Juristischer Zweck: Da die Haftung nach § 93 Abs. 6 AktG zwischen 5 und 10 Jahren verjährt, der Manager nach seinem Ausscheiden aber sofortigen Systemzugriff verliert, sichert diese Klausel die faktische prozessuale Waffengleichheit im späteren Haftungsprozess. Ohne diese Daten ist die geforderte Beweisführung unmöglich.

Fazit: Das Enthaftungs-Dossier als unabdingbarer rechtlicher Schutzschild

Das Enthaftungs-Dossier ist ein wesentliches Instrument zur strukturierten Dokumentation der Entscheidungs-, Überwachungs- und Organisationspflichten der Geschäftsleitung. Es kann die Darlegung und Beweisführung im Haftungs- oder Prüfungsfall unterstützen, ersetzt jedoch weder pflichtgemäßes Handeln noch eine einzelfallbezogene rechtliche Prüfung. Dreh- und Angelpunkt der Organhaftung ist die prozessuale Beweislastumkehr (§ 93 Abs. 2 S. 2 AktG / § 43 Abs. 2 GmbHG): Im Ernstfall muss das C-Level die eigene Sorgfalt lückenlos beweisen. Nur durch zeitnah dokumentierte Abwägungen und Informationsstände lässt sich der Haftungsschirm der Business Judgement Rule (§ 93 Abs. 1 S. 2 AktG) aktivieren.

Dies erzwingt eine operative Schicksalsgemeinschaft: Compliance und Geldwäschebeauftragter (GwB) legen durch revisionssicheres Tracking und Ad-hoc-Meldungen das zwingende Beweisfundament. Ignoriert das C-Level diese Eskalationen, manifestiert sich aus der Untätigkeit unmittelbar ein grob fahrlässiges Organisationsverschulden (z. B. nach § 25c Abs. 4c KWG).

Schlussfolgerung: Die systematische Umsetzung der acht Dossier-Register ist juristisch alternativlos. Nur durch sofort vorlagefähige Beweise, nachgewiesene IKT-Kompetenz (DORA) und vertraglich gesicherte, post-vertragliche Einsichtsrechte wandelt die Geschäftsleitung das Risiko der unbeschränkten persönlichen Haftung in rechtlich geschütztes unternehmerisches Handeln um.

FAQ: Enthaftungs-Dossier, Beweislastumkehr & Haftungsschutz (§ 93 AktG)

Was ist ein Enthaftungs-Dossier im Sinne des § 93 AktG?

Ein Enthaftungs-Dossier (oft auch "Defense File" genannt) ist eine strukturierte, lückenlose und rechtssichere Sammlung von Dokumenten. Es dient dazu, bei späteren Streitigkeiten zweifelsfrei zu belegen, dass Vorstände und Aufsichtsräte bei ihren Entscheidungen pflichtgemäß gehandelt haben.

Warum gibt es im Aktienrecht eine Beweislastumkehr?

Gemäß § 93 Abs. 2 Satz 2 AktG muss nicht das Unternehmen beweisen, dass der Vorstand einen Fehler gemacht hat. Im Haftungsfall muss der Vorstand beweisen, dass er die Sorgfalt eines ordentlichen und gewissenhaften Geschäftsleiters angewandt hat (Beweislastumkehr).

Was besagt die Business Judgment Rule (BJR)?

Die Business Judgment Rule (§ 93 Abs. 1 Satz 2 AktG) schafft einen haftungsfreien Ermessensspielraum (Safe Harbor). Handelt der Vorstand frei von Sonderinteressen, auf Basis angemessener Information und zum Wohle der Gesellschaft, liegt keine Pflichtverletzung vor, selbst wenn die Entscheidung später zu Verlusten führt.

Welche Dokumente gehören zwingend in das Enthaftungs-Dossier?

Dazu zählen vor allem Vorstands- und Aufsichtsratsprotokolle, fundierte Entscheidungsvorlagen, Risikobewertungen, Wirtschaftlichkeitsberechnungen, rechtliche und steuerliche Expertisen sowie Dokumentationen von Handlungsalternativen.

Wann sollte das Enthaftungs-Dossier angelegt werden?

Das Dossier muss proaktiv und fortlaufend angelegt werden (ex ante). Eine nachträgliche Dokumentation (ex post) im Moment der Inanspruchnahme ist oft lückenhaft, unglaubwürdig und hält gerichtlich meist nicht stand.

Welche Rolle spielen externe Gutachten zur Haftungsvermeidung?

Externe Gutachten sind zentral, um die „angemessene Informationsgrundlage“ zu belegen. Der Vorstand darf sich jedoch nicht blind darauf verlassen. Das Gutachten muss auf Plausibilität geprüft, der Berater unabhängig und fachkundig sein (sog. Plausibilitätskontrolle).

Reicht ein einfaches Ergebnisprotokoll zur Enthaftung aus?

Nein. Nur reine Beschlüsse festzuhalten, reicht bei kritischen Entscheidungen nicht aus. Es braucht ein Diskussions- oder Verlaufsprotokoll, das die Abwägung von Risiken, gestellte Rückfragen und die tatsächliche Entscheidungsfindung widerspiegelt.

Wie müssen abweichende Meinungen im Vorstand dokumentiert werden?

Stimmt ein Vorstands- oder Aufsichtsratsmitglied gegen eine Entscheidung, sollte dies zwingend und mit Begründung im Protokoll vermerkt werden. Nur so kann sich das überstimmte Mitglied vor der gesamtschuldnerischen Haftung schützen.

Was passiert, wenn kein Enthaftungs-Dossier existiert?

Ohne belastbare Dokumentation kann der Manager seiner Darlegungs- und Beweislast gemäß § 93 AktG kaum nachkommen. Der Vorwurf der Pflichtverletzung gilt dann als zugestanden, was zur persönlichen unbeschränkten Haftung mit dem Privatvermögen führt.

Schützt das Dossier auch bei Vorwürfen zum Organisationsverschulden?

Ja, sofern im Dossier auch Geschäftsordnungen, Ressortverteilungspläne, Delegationsrichtlinien und Überwachungsnachweise abgelegt sind. Der Vorstand muss beweisen können, dass er das Unternehmen ordnungsgemäß organisiert und kontrolliert hat.

Gilt die Beweislastumkehr auch für Aufsichtsräte?

Ja, gemäß § 116 AktG in Verbindung mit § 93 AktG gelten für Aufsichtsräte dieselben Sorgfalts- und Beweislastregeln. Auch Aufsichtsräte müssen durch Protokolle und Vorlagen beweisen, dass sie ihre Überwachungspflichten erfüllt haben.

Wie verhält sich das Enthaftungs-Dossier zur D&O-Versicherung?

Die D&O-Versicherung übernimmt Schadensersatzforderungen, prüft im Schadensfall jedoch extrem streng, ob eine grobe Pflichtverletzung vorliegt. Ein sauberes Enthaftungs-Dossier ist essenziell, damit die D&O-Versicherung den Deckungsschutz nicht verweigert.

Wie muss das Dossier archiviert werden?

Es muss manipulationssicher, zentral und strukturiert gespeichert sein. Idealerweise in einem geschützten Board-Room oder Compliance-Archiv, zu dem auch nach dem Ausscheiden aus dem Unternehmen (zur Verteidigung im Haftungsfall) Zugang rechtlich geregelt ist.

Welche Fristen (Verjährung) sind bei der Aufbewahrung zu beachten?

Ersatzansprüche gegen Vorstandsmitglieder verjähren bei börsennotierten Gesellschaften nach zehn Jahren, ansonsten in der Regel nach fünf Jahren ab Entstehung des Anspruchs (§ 93 Abs. 6 AktG). Entsprechend lange muss das Dossier verfügbar bleiben.

Wer ist für die Führung des Enthaftungs-Dossiers zuständig?

Grundsätzlich ist jedes Organmitglied selbst für seine Absicherung verantwortlich. Praktisch wird die systematische Dokumentation meist durch das Vorstandssekretariat, das Legal Department oder den Chief Compliance Officer (CCO) organisiert und archiviert.


Quellenverzeichnis

Europäisches Recht (Amtsblatt der Europäischen Union)
Verordnung (EU) 2022/2554 über die digitale operationale Resilienz im Finanzsektor (DORA) vom 14.12.2022 (ABl. L 333 vom 27.12.2022, S. 1): https://eur-lex.europa.eu/eli/reg/2022/2554/oj, abgerufen am 06.08.2026.

Nationales Recht Deutschland (Bundesgesetzblatt)
Aktiengesetz (AktG) vom 06.09.1965 (BGBl. I S. 1089): https://www.gesetze-im-internet.de/aktg/, abgerufen am 06.08.2026.

Gesetz über das Kreditwesen (Kreditwesengesetz - KWG) vom 09.09.1998 (BGBl. I S. 2776): https://www.gesetze-im-internet.de/kredwg/, abgerufen am 06.08.2026.

Gesetz über das Aufspüren von Gewinnen aus schweren Straftaten (Geldwäschegesetz - GwG) vom 23.06.2017 (BGBl. I S. 1822): https://www.gesetze-im-internet.de/gwg_2017/, abgerufen am 06.08.2026.

Aufsichtsrechtliche Vorgaben
Mindestanforderungen an das Risikomanagement (MaRisk) – Rundschreiben der Bundesanstalt für Finanzdienstleistungsaufsicht (BaFin): https://www.bafin.de/DE/Aufsicht/BankenFinanzdienstleister/Risikomanagement/risikomanagement_node.html, abgerufen am 06.08.2026.

Höchstrichterliche Rechtsprechung (Bundesgerichtshof)
Bundesgerichtshof (BGH), Urteil vom 20. September 2011 – Az. II ZR 276/10 („ISION-Entscheidung“ zu den Voraussetzungen der Inanspruchnahme externen Rats): https://www.bundesgerichtshof.de, abgerufen am 06.08.2026.

AI Compliance Officer – S+P Seminare
Verwandte Hubs & Programme
Future Governance & Performance Hub

Steuere DORA, ESG und KI mit System. Der zentrale Hub für C-Level-Führungskräfte, die Governance in messbare Performance übersetzen.

Zum Hub
DORA Compliance Expert

Baue IKT-Resilienz auf und erfülle die Anforderungen des DORA Acts mit praxiserprobten Tools.

Zum Lehrgang
KI-Governance & AI Act

Setze KI rechtskonform ein und erfülle die Anforderungen des EU AI Acts.

Mehr zu diesem Thema
ESG-Compliance Manager

Integriere ESG- und CSRD-Anforderungen wirksam in deine Governance-Struktur.

Zum ESG-Lehrgang
Compliance Excellence (C-Level)

Strategische Compliance-Kompetenz für Geschäftsführung und Aufsichtsorgane.

Zu den Seminaren
Cyber & Mentale Resilienz

Stärkung der organisatorischen Widerstandskraft durch BCM und Krisenmanagement.

Zum Resilience-Lehrgang
AI Compliance Officer

Praxisnahe Umsetzung des EU AI Acts mit Policies, Vorlagen und Governance-Frameworks.

Zum Seminar
S+P C.O.R.E.

Strategische Exzellenz auf C-Level erfordert kontinuierliche Orientierung. Damit du nach deinem Lehrgang nicht allein gelassen wirst, haben wir S+P C.O.R.E. entwickelt.

S+P Mehrwert-Garantie: Dein Wissens-Vorsprung für 2026

Jede Buchung eines S+P Seminars beinhaltet automatisch den kostenfreien Zugang zum quartalsweisen S+P C.O.R.E. Executive Update. Warum? Weil wir wissen, dass die regulatorische Welt nicht stillsteht. Wir halten dein Wissen aktuell – garantiert.

S+P C.O.R.E.
Dein Mehrwert mit S+P C.O.R.E.
Fokusbereich Dein konkreter Mehrwert
Compliance Sicherheit im Handeln: Einordnung aktueller Anforderungen (z. B. DORA / NIS 2, EU AI Act, ESG, Compliance), damit du genau weißt, was für Haftung und Praxis tatsächlich relevant ist.
Optimization Effizienz statt Bürokratie: Umsetzung regulatorischer Vorgaben mit smarten Prozessen, geeigneten Tools und effizienten Outsourcing-Strukturen.
Regulatory Frühwarnsystem nutzen: Strukturierte Bewertung neuer Aufsichtsschwerpunkte und regulatorischer Trends, bevor sie zum akuten Handlungsdruck werden.
Exchange Vorsprung durch Dialog: Austausch im geschützten Raum mit Fach- und Führungskräften auf Augenhöhe – mit praxiserprobten Lösungsansätzen aus dem Kreis deiner Peers.
Bekannt aus
S+P als Fachexperte in den Medien – Governance & Haftung für Geschäftsführer

Mehr zu diesem Thema

DORA, NIS-2 & CRA: Wie verhindert integrierte Governance rechtliche Normen-Fallen?

DORA, NIS-2 & CRA: Wie verhindert integrierte Governance rechtliche Normen-Fallen?

I. Einleitung

Cyber-Resilienz wird in der Praxis häufig fälschlicherweise mit reiner IT-Sicherheit gleichgesetzt. Während IT-Sicherheit das operative Mittel darstellt, ist Cyber-Resilienz ein durchgängiger Verantwortungsstrang, der sich über Produktentwicklung, Beschaffung, Vertragsgestaltung, Incident Management, Leitungsorganpflichten und den Marktzugang erstreckt.

Eine isolierte Betrachtungsweise greift hier zu kurz, da vier zentrale Bausteine den EU-Regelungsrahmen bilden und untrennbar miteinander verzahnt sind:

  • Der Cyber Resilience Act (CRA) regelt den Marktzugang und die Sicherheit von Produkten mit digitalen Elementen.

  • Die NIS-2-Richtlinie adressiert als Organisationsregime das Risikomanagement und die Meldewesen-Pflichten der Einrichtungen.

  • Der EU Data Act fungiert als Datenzugangs- und Portabilitätsregime.

  • Die EU-KI-Verordnung wirkt an den Schnittstellen zu Produkt- und Governancepflichten mit
DORA; NIS-2 & CRA
[index]

Gesamtüberblick über die bevorstehenden Stichtage

  • Stichtag: 02.08.25
    Regelwerk: EU- KI- Verordnung 
    Relevante Pflichten: Anwendung der Pflichten für General Purpose AI (GPAI)

  • Stichtag: 12.09.25
    Regelwerk: EU Data Act
    Relevante Pflichten: Anwendung der Pflichten zu Datenzugang, Portabilität und Cloud-Switching.
  • Stichtag: 06.12.25
    Regelwerk: NIS-2 (BSIG-neu)
    Relevante Pflichten: Inkrafttreten der nationalen Umsetzung in Deutschland.
  • Stichtag: 06.03.26
    Regelwerk: NIS-2 (BSIG-neu)
    Relevante Pflichten: Offizielle Registrierungsfrist für betroffene Einrichtungen (BSI-Nachfrist bis 31.07.2026).
  • Stichtag: 17.07.26
    Regelwerk: KRITIS-DachG
    Relevante Pflichten: Start der Registrierung für betroffene Betreiber kritischer Anlagen beim BBK.
  • Stichtag: 11.09.26
    Regelwerk: Cyber Resilience Act (CRA)
    Relevante Pflichten: Start der Meldepflichten für ausgenutzte Schwachstellen und Sicherheitsvorfälle.
  • Stichtag: 11.12.27
    Regelwerk: Cyber Resilience Act (CRA)
    Relevante Pflichten: Vollanwendung der Hauptpflichten (Security by Design, Updates, CE-Kennzeichnung).

Pflichten für Compliance, C-Level und sonstige Beteiligte

Um den Anforderungen der vernetzten Regulierung gerecht zu werden, müssen verschiedene Unternehmensbereiche orchestriert zusammenarbeiten. Daraus ergeben sich konkrete operative Pflichten:

1. Zentrale Steuerung durch das Leitungsorgan

  • Geschäftsleitung und Aufsichtsorgane müssen sich fortlaufend schulen lassen und ihre Überwachungspflichten wahrnehmen (§ 38 BSIG).

  • Es müssen belastbare Beschlusslagen, Reportings und Eskalationsmatrizen vorliegen.

2. Integration in die Produktentwicklung (R&D)

  • Die Prinzipien „Security by Design“ und „Security by Default“ müssen zwingend in den Software Development Life Cycle (SDLC) und die Freigabeworkflows eingebettet werden.

  • Technische Dokumentationen (z.B. SBOM) müssen konsistent gepflegt werden, um zeitgleich die Anforderungen des CRA und des Data Acts zu erfüllen.

3. Anpassung der Vertrags- und Datensteuerung

  • Vertragsmuster und Produktbedingungen sind hinsichtlich des Data Acts auf unfaire Klauseln zu prüfen.

  • Prozesse für den Datenexport und den Cloud-Wechsel (Cloud-Switching) müssen technisch und operativ vorbereitet sein.

4. Koordiniertes Incident Management

  • Meldewege an Behörden (ENISA, CSIRT, BSI und ggf. BBK) müssen sauber abgegrenzt, fristgerecht organisiert und dokumentiert sein.

  • Ein Vulnerability-Handling mit klarer Triage, Patch-Steuerung und Kontaktpunkt ist essenziell.

Pain Points

Die Umstellung auf dieses ganzheitliche Aufsichtsregime bringt massive operative Herausforderungen mit sich. In Audits und Gap-Analysen zeigen sich aktuell folgende kritische Schwachstellen:

  • Fehlende Rollenklarheit: Unternehmen haben oft ein unvollständiges Produktinventar und die Abgrenzung der Pflichten zwischen Hersteller, Importeur und Händler ist nicht eindeutig definiert.

  • Unzureichendes Schwachstellenmanagement: Es fehlt an einer belastbaren Update- und Patch-Governance, die gesetzlichen Vorgaben standhält.

  • Isolierte KI-Initiativen: Künstliche Intelligenz wird oft ohne direkten Anschluss an die allgemeine Security-Governance eingesetzt, wodurch Transparenz- und Dokumentationspflichten ins Leere laufen.

  • Regulatorische Doppel- oder Unterregulierung: Branchenspezifische Sonderregime (wie DORA für den Finanzsektor oder das KRITIS-DachG für kritische Infrastrukturen) werden häufig übersehen oder falsch abgegrenzt.

  • Verzahnungslücken: CRA-Meldeprozesse sind oft nicht mit dem allgemeinen Incident Management verbunden, und Verträge sind nicht an den Data Act angepasst.

Die identifizierten Schwachstellen sind nicht lediglich operative Defizite, sondern entfalten unmittelbare haftungsrechtliche Relevanz. Unklare Rollenverteilungen können zu einer fehlerhaften Herstellerzuordnung im Sinne des Cyber Resilience Act führen und damit Vertriebsverbote auslösen. Defizite im Schwachstellen- und Patch-Management erhöhen das Risiko verspäteter oder unterlassener Meldungen und begründen Organisationsverschulden. Unzureichende Dokumentation, insbesondere im Kontext von KI-Systemen, führt regelmäßig zu Beweislastnachteilen gegenüber Aufsichtsbehörden.

Quick-Check: Integrierte Cyber-Resilienz-Governance 2026

Check Zentrale Fragestellung zur Vermeidung regulatorischer Normen-Fallen
Regulatorisches Scope-Mapping vollständig?
Sind alle betroffenen Gesellschaften, Produkte und Rollen erfasst und die Anwendungsbereiche von DORA, NIS-2, CRA, Data Act, EU-KI-Verordnung und KRITIS-DachG nachvollziehbar abgegrenzt?
Rollen und Verantwortlichkeiten eindeutig geregelt?
Besteht eine integrierte Verantwortungsmatrix, die Hersteller-, Importeur-, Händler-, Betreiber- und Leitungsorganpflichten eindeutig zuordnet?
Cyber-Risiken auf Leitungsebene verankert?
Werden Cyber-Resilienz, wesentliche Risiken, Eskalationen und Umsetzungsfortschritte regelmäßig durch Geschäftsleitung und Aufsichtsorgane überwacht und dokumentiert?
Security by Design im Produktprozess integriert?
Sind Sicherheitsanforderungen, Schwachstellenmanagement und Freigabekontrollen verbindlich in Produktentwicklung, Software Development Life Cycle und Änderungsprozesse eingebettet?
Technische Dokumentation harmonisiert?
Werden SBOM, Konformitätsunterlagen, CE-Dokumentation, KI-Inventar, Logging-Nachweise und Datenzugangsanforderungen konsistent und revisionssicher gepflegt?
Koordiniertes Incident Management etabliert?
Steuern Incident Playbooks und Decision Trees zuverlässig, ob und innerhalb welcher Frist ein Vorfall nach CRA, NIS-2, DORA oder KRITIS-DachG gemeldet werden muss?
Schwachstellen- und Patch-Governance belastbar?
Bestehen klare Prozesse für Triage, Sicherheitsupdates, Patch-Steuerung, Kontaktstellen und die Meldung aktiv ausgenutzter Schwachstellen?
Verträge und Datensteuerung angepasst?
Sind Vertragsmuster, Produktbedingungen, Datenzugangsprozesse, Cloud-Switching und Portabilitätsanforderungen auf den EU Data Act und angrenzende Regime abgestimmt?
IKT-Drittdienstleister wirksam gesteuert?
Werden Cloud-, Software- und sonstige IKT-Dienstleister risikobasiert geprüft, vertraglich kontrolliert und in das Incident- und Exit-Management einbezogen?
Haftungsentlastende Dokumentation vorhanden?
Sind wesentliche Entscheidungen, Risikobewertungen, Beschlüsse, Eskalationen und Abgrenzungen so dokumentiert, dass die ordnungsgemäße Wahrnehmung der Leitungs- und Überwachungspflichten nachgewiesen werden kann?

🚦 Status der integrierten Cyber-Resilienz-Governance

ROT
Kritische Governance-Lücken, erhöhtes Haftungs- und Marktzugangsrisiko
GELB
Wesentliche Grundlagen vorhanden, regulatorische Verzahnung noch unvollständig
GRÜN
Integrierte Steuerung etabliert, Verantwortlichkeiten und Nachweise belastbar

Konkrete Lösungsansätze

Technologie, Produktentwicklung, Recht und Geschäftsleitung müssen ineinandergreifen, um Marktzugangsrisiken abzuwenden. Folgender Maßnahmenplan ist unabdingbar:

1. Regulatorisches Scope-Mapping

Identifizieren Sie vollständig Ihre betroffenen Produkte und Gesellschaften.

Prüfen und dokumentieren Sie gezielt branchenspezifische Anschlusspflichten wie DORA, CER/KRITIS-DachG und etwaige CRA-Ausschlüsse (z.B. für Medizinprodukte oder Automotive) in einem Abgrenzungsvermerk.

2. Aufbau einer zentralen Governance

Etablieren Sie ein integriertes Steuerungsmodell (RACI) für CRA, NIS-2, Data Act und KI, inklusive Board-Reporting und Fristensteuerung.

Die Ausgestaltung des Governance-Systems muss explizit auch der haftungsrechtlichen Entlastung dienen. Hierzu ist eine revisionssichere Dokumentation sämtlicher wesentlicher Entscheidungen, Risikobewertungen und Eskalationen erforderlich. Nur wenn Entscheidungsgrundlagen nachvollziehbar festgehalten und Verantwortlichkeiten eindeutig zugewiesen sind, kann das Leitungsorgan im Sinne der Business Judgement Rule eine ordnungsgemäße Wahrnehmung seiner Pflichten darlegen.

3. Harmonisierung der Dokumentation

Überarbeiten Sie die technische Dokumentation, die Konformitätsunterlagen und die CE-Logik so, dass sie für alle überschneidenden Gesetze verwendbar sind.

Führen Sie ein KI-Inventar ein und integrieren Sie Transparenz- sowie Logging-Pflichten in die bestehenden Produktprozesse.

4. Härtung der Reaktionsprozesse

Implementieren Sie ein koordiniertes Meldewesen (Incident Playbooks, Decision Trees), das genau aussteuert, ob ein Vorfall nach CRA, NIS-2 oder KRITIS-DachG gemeldet werden muss.

Besondere Aufmerksamkeit erfordern regulatorische Überschneidungen und Sonderkonstellationen. Für Finanzunternehmen ist insbesondere das Verhältnis von NIS-2 zu DORA zu klären, da hier parallele, aber teilweise speziellere Anforderungen bestehen. Zudem sind mögliche Ausnahmen vom Anwendungsbereich des Cyber Resilience Act, etwa für regulierte Produktkategorien wie Medizinprodukte, sauber zu dokumentieren. In Mehrrollen-Konstellationen, in denen Unternehmen gleichzeitig als Hersteller, Importeur und Händler auftreten, kumulieren die jeweiligen Pflichten und sind entsprechend integriert abzubilden.

Fazit

Ohne ein integriertes Cyber-Resilienz-Governance-Modell ist eine haftungsrechtliche Entlastung der Geschäftsleitung faktisch nicht mehr darstellbar. Gleichzeitig wird Governance zur unmittelbaren Voraussetzung für den Marktzugang, insbesondere unter dem Cyber Resilience Act. Unternehmen, die die regulatorischen Regime nicht konsistent verzahnen, riskieren daher nicht nur operative Ineffizienzen, sondern konkrete Vertriebsverbote sowie persönliche Haftungsrisiken auf Leitungsebene.

FAQ: DORA, NIS-2 & CRA – Cyber-Resilienz, Governance und C-Level-Haftung

Warum müssen DORA, NIS-2 und der Cyber Resilience Act gemeinsam betrachtet werden?

Die Regelwerke greifen ineinander. Während der Cyber Resilience Act Anforderungen an Produkte mit digitalen Elementen stellt, regelt NIS-2 das Cyber-Risikomanagement von Organisationen und DORA die digitale operationale Resilienz im Finanzsektor. Eine integrierte Governance verhindert Doppelarbeit und Compliance-Lücken.

Welche Rolle spielt die Geschäftsleitung?

Geschäftsführer und Vorstände tragen die Gesamtverantwortung für eine wirksame Cyber-Resilienz-Governance. Dazu gehören angemessene Organisation, Überwachung, Dokumentation sowie regelmäßige Schulungen und Berichte.

Warum reicht klassische IT-Sicherheit allein nicht mehr aus?

Cyber-Resilienz umfasst den gesamten Lebenszyklus digitaler Produkte und Dienstleistungen – von Entwicklung und Beschaffung über Incident Management bis hin zu Compliance, Lieferkettenmanagement und Governance.

Welche Fristen sollten Unternehmen besonders beachten?

Wichtige Termine betreffen unter anderem die Anwendung des EU Data Acts, die nationale Umsetzung der NIS-2-Richtlinie, die Registrierungsfristen nach dem BSIG sowie die Meldepflichten und Vollanwendung des Cyber Resilience Acts bis Ende 2027.

Was bedeutet Security by Design und Security by Default?

Bereits während der Produktentwicklung müssen Sicherheitsanforderungen systematisch berücksichtigt werden. Sichere Standardeinstellungen sowie ein sicherer Software Development Life Cycle gehören künftig zu den zentralen Compliance-Anforderungen.

Warum ist eine Software Bill of Materials (SBOM) wichtig?

Eine SBOM dokumentiert sämtliche Software-Komponenten eines Produkts. Sie erleichtert Schwachstellenmanagement, regulatorische Nachweise und die Erfüllung von Dokumentationspflichten nach dem Cyber Resilience Act.

Welche Bedeutung hat ein integriertes Incident Management?

Unternehmen benötigen klar definierte Meldewege, Entscheidungsprozesse und Eskalationsregeln, damit Sicherheitsvorfälle fristgerecht an die jeweils zuständigen Behörden gemeldet werden können.

Welche Schwachstellen zeigen Audits derzeit besonders häufig?

Typische Defizite sind unklare Rollen, fehlende Produktinventare, unzureichendes Patch-Management, isolierte KI-Projekte sowie nicht aufeinander abgestimmte Compliance-Prozesse.

Warum ist ein regulatorisches Scope-Mapping erforderlich?

Unternehmen müssen feststellen, welche Produkte, Gesellschaften und Geschäftsbereiche von CRA, NIS-2, DORA, Data Act oder weiteren Spezialregelungen tatsächlich erfasst werden.

Was ist ein integriertes Governance-Modell?

Ein gemeinsames Governance-Modell bündelt Verantwortlichkeiten, Fristen, Dokumentation und Reporting über alle relevanten Cyber-Regelwerke hinweg und schafft Transparenz für Management und Aufsicht.

Warum ist eine RACI-Matrix sinnvoll?

Eine RACI-Matrix definiert eindeutig, wer verantwortlich, rechenschaftspflichtig, beratend oder zu informieren ist. Dadurch werden Überschneidungen und Organisationsrisiken reduziert.

Welche Rolle spielt die Dokumentation?

Entscheidungen, Risikobewertungen, Eskalationen und Compliance-Maßnahmen sollten revisionssicher dokumentiert werden. Eine vollständige Dokumentation erleichtert Nachweise gegenüber Aufsichtsbehörden.

Wie wirkt sich der EU Data Act auf Unternehmen aus?

Der Data Act verlangt unter anderem Prozesse für Datenzugang, Datenportabilität sowie Cloud-Wechsel. Verträge und technische Systeme sollten entsprechend angepasst werden.

Welche Bedeutung hat die EU-KI-Verordnung?

Unternehmen sollten KI-Systeme inventarisieren und Transparenz-, Dokumentations- sowie Logging-Pflichten in bestehende Produkt- und Governance-Prozesse integrieren.

Welche Anforderungen gelten für das Schwachstellenmanagement?

Ein strukturiertes Vulnerability Management umfasst Erkennung, Bewertung, Priorisierung, Patch-Management, Verantwortlichkeiten sowie die Dokumentation sicherheitsrelevanter Maßnahmen.

Welche Besonderheiten gelten für Finanzunternehmen?

Finanzunternehmen müssen insbesondere das Zusammenspiel von DORA und NIS-2 berücksichtigen. DORA enthält für den Finanzsektor zahlreiche speziellere Anforderungen an IKT-Risikomanagement und Resilienz.

Warum ist das Management von IKT-Drittdienstleistern wichtig?

Externe IT-Dienstleister und Softwarelieferanten können erhebliche Cyber-Risiken verursachen. Verträge, Sicherheitsanforderungen und Überwachungsprozesse sollten daher regelmäßig überprüft werden.

Welche Haftungsrisiken bestehen für das C-Level?

Fehlende Governance, mangelhafte Organisation oder unzureichende Überwachung können zu aufsichtsrechtlichen Maßnahmen, Bußgeldern sowie zivilrechtlichen Haftungsrisiken für die Unternehmensleitung führen.

Welche Sofortmaßnahmen sollten Unternehmen jetzt umsetzen?

Empfohlen werden ein vollständiges Scope-Mapping, der Aufbau einer integrierten Governance-Struktur, die Überarbeitung der technischen Dokumentation, klare Incident-Playbooks sowie regelmäßige Management-Reportings.

Was ist der wichtigste Quick-Check für die Cyber-Resilienz?

Unternehmen sollten kurzfristig prüfen, ob Verantwortlichkeiten eindeutig geregelt, regulatorische Anforderungen vollständig erfasst, Meldeprozesse definiert, technische Dokumentationen aktuell und sämtliche Governance-Entscheidungen nachvollziehbar dokumentiert sind.


Quellenverzeichnis

Europäisches Recht (Amtsblatt der Europäischen Union) Verordnungen:

Verordnung (EU) 2024/1689 zur Festlegung harmonisierter Vorschriften für künstliche Intelligenz (Gesetz über künstliche Intelligenz / EU-KI-Verordnung) vom 13.06.2024 (ABl. L, 2024/1689):https://eur-lex.europa.eu/eli/reg/2024/1689/oj, abgerufen am 22.07.2026.

Verordnung (EU) 2023/2854 über harmonisierte Vorschriften für einen fairen Datenzugang und eine faire Datennutzung (Datenverordnung / EU Data Act) vom 13.12.2023 (ABl. L, 2023/2854):https://eur-lex.europa.eu/eli/reg/2023/2854/oj, abgerufen am 22.07.2026.

Verordnung (EU) 2022/2554 über die digitale operationale Resilienz im Finanzsektor (DORA) vom 14.12.2022 (ABl. L 333 vom 27.12.2022, S. 1):https://eur-lex.europa.eu/eli/reg/2022/2554/oj, abgerufen am 22.07.2026. Vorschlag für eine Verordnung über horizontale Cybersicherheitsanforderungen für Produkte mit digitalen Elementen (Cyber Resilience Act - CRA) vom 15.09.2022 (COM/2022/454 final):https://eur-lex.europa.eu/legal-content/DE/TXT/?uri=CELEX:52022PC0454, abgerufen am 22.07.2026.

Richtlinien:

Richtlinie (EU) 2022/2555 über Maßnahmen für ein hohes gemeinsames Cybersicherheitsniveau in der Union (NIS-2-Richtlinie) vom 14.12.2022 (ABl. L 333 vom 27.12.2022, S. 80):https://eur-lex.europa.eu/eli/dir/2022/2555/oj, abgerufen am 22.07.2026.

Richtlinie (EU) 2022/2557 über die Resilienz kritischer Einrichtungen (CER-Richtlinie / Vorlage für das KRITIS-DachG) vom 14.12.2022 (ABl. L 333 vom 27.12.2022, S. 164):https://eur-lex.europa.eu/eli/dir/2022/2557/oj, abgerufen am 22.07.2026.

Nationales Recht Deutschland (Bundesgesetzblatt)

Gesetz über das Bundesamt für Sicherheit in der Informationstechnik (BSI-Gesetz - BSIG) vom 14.08.2009 (BGBl. I S. 2821):https://www.gesetze-im-internet.de/bsig_2009/, abgerufen am 22.07.2026. (Hinweis zu "NIS-2 / BSIG-neu" und "KRITIS-DachG":

Hierbei handelte es sich zum Zeitpunkt der initialen Entwürfe um noch laufende Gesetzgebungsverfahren zur Umsetzung der oben genannten EU-Richtlinien. Die offiziellen Entwürfe und Publikationen werden primär über das Bundesministerium des Innern und für Heimat zur Verfügung gestellt:https://www.bmi.bund.de, abgerufen am 22.07.2026.)

AI Compliance Officer – S+P Seminare

Verwandte Hubs & Programme

Future Governance & Performance Hub

Steuere DORA, ESG und KI mit System. Der zentrale Hub für C-Level-Führungskräfte, die Governance in messbare Performance übersetzen.

Zum Hub

DORA Compliance Expert

Baue IKT-Resilienz auf und erfülle die Anforderungen des DORA Acts mit praxiserprobten Tools.

Zum Lehrgang

KI-Governance & AI Act

Setze KI rechtskonform ein und erfülle die Anforderungen des EU AI Acts.

Mehr zu diesem Thema

ESG-Compliance Manager

Integriere ESG- und CSRD-Anforderungen wirksam in deine Governance-Struktur.

Zum ESG-Lehrgang

Compliance Excellence (C-Level)

Strategische Compliance-Kompetenz für Geschäftsführung und Aufsichtsorgane.

Zu den Seminaren

Cyber & Mentale Resilienz

Stärkung der organisatorischen Widerstandskraft durch BCM und Krisenmanagement.

Zum Resilience-Lehrgang

AI Compliance Officer

Praxisnahe Umsetzung des EU AI Acts mit Policies, Vorlagen und Governance-Frameworks.

Zum Seminar

S+P C.O.R.E.

Strategische Exzellenz auf C-Level erfordert kontinuierliche Orientierung. Damit du nach deinem Lehrgang nicht allein gelassen wirst, haben wir S+P C.O.R.E. entwickelt.

S+P Mehrwert-Garantie: Dein Wissens-Vorsprung für 2026

Jede Buchung eines S+P Seminars beinhaltet automatisch den kostenfreien Zugang zum quartalsweisen S+P C.O.R.E. Executive Update. Warum? Weil wir wissen, dass die regulatorische Welt nicht stillsteht. Wir halten dein Wissen aktuell – garantiert.

S+P C.O.R.E.

Dein Mehrwert mit S+P C.O.R.E.

Fokusbereich Dein konkreter Mehrwert
Compliance Sicherheit im Handeln: Einordnung aktueller Anforderungen (z. B. DORA / NIS 2, EU AI Act, ESG, Compliance), damit du genau weißt, was für Haftung und Praxis tatsächlich relevant ist.
Optimization Effizienz statt Bürokratie: Umsetzung regulatorischer Vorgaben mit smarten Prozessen, geeigneten Tools und effizienten Outsourcing-Strukturen.
Regulatory Frühwarnsystem nutzen: Strukturierte Bewertung neuer Aufsichtsschwerpunkte und regulatorischer Trends, bevor sie zum akuten Handlungsdruck werden.
Exchange Vorsprung durch Dialog: Austausch im geschützten Raum mit Fach- und Führungskräften auf Augenhöhe – mit praxiserprobten Lösungsansätzen aus dem Kreis deiner Peers.
Bekannt aus

S+P als Fachexperte in den Medien – Governance & Haftung für Geschäftsführer

Mehr zu diesem Thema