
Autor: p547795

Mit DORA gegen systemische Risiken: Wie Europa seine digitale Finanzstabilität stärkt

Mit DORA gegen systemische Risiken: Wie Europa seine digitale Finanzstabilität stärkt

Management Summary: DORA gegen systemische Risiken

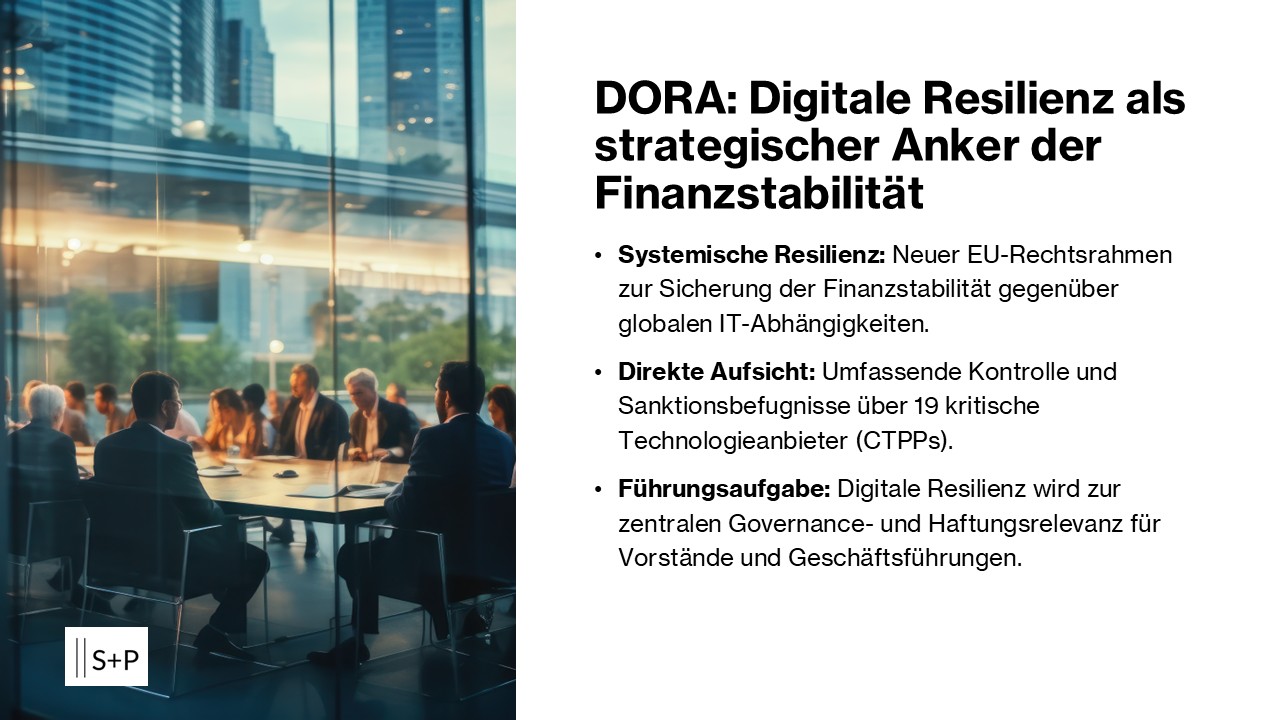
Der Digital Operational Resilience Act (DORA) schafft erstmals einen einheitlichen europäischen Rechtsrahmen zur Stärkung der digitalen Finanzstabilität. Ziel ist es, systemische Risiken aus der zunehmenden Abhängigkeit von wenigen globalen IKT-Drittdienstleistern frühzeitig zu erkennen und wirksam zu begrenzen.

Die wichtigsten Punkte auf einen Blick:

  • Regulatorischer Paradigmenwechsel:
    Digitale Resilienz wird von einer institutsbezogenen IT-Frage zu einer systemweiten Stabilitäts- und Governance-Aufgabe auf EU-Ebene.

  • Direkte Aufsicht über kritische Anbieter:
    Erstmals unterliegen kritische IKT-Drittdienstleister (CTPPs) einer unmittelbaren europäischen Aufsicht durch EBA, ESMA und EIOPA.

  • CTPP-Liste veröffentlicht:
    Die ESAs haben im November 2025 eine erste Liste mit 19 systemrelevanten Technologieanbietern (u. a. Cloud-, Software- und Infrastrukturdienstleister) benannt.

  • Weitreichende Durchsetzungsbefugnisse:
    Die Aufsicht kann Prüfungen, Tests und Vor-Ort-Kontrollen anordnen sowie bei Verstößen empfindliche Sanktionen verhängen.

  • Verantwortung bleibt bei den Instituten:
    Finanzunternehmen haften weiterhin für ihr Drittparteien-, Konzentrations- und Auslagerungsrisikomanagement, inklusive Exit-Strategien und Business Continuity.

  • Management- und Haftungsrelevanz:
    DORA macht digitale Resilienz zur klaren Führungsaufgabe von Vorstand, Geschäftsleitung und Aufsichtsrat – insbesondere im Zusammenspiel mit Cloud Computing und Künstlicher Intelligenz.


Die Digitalisierung hat den europäischen Finanzsektor in den vergangenen Jahren tiefgreifend verändert. Moderne Finanzdienstleistungen sind ohne Informations- und Kommunikationstechnologie (IKT) längst nicht mehr vorstellbar. Gleichzeitig wächst jedoch die Abhängigkeit von einigen wenigen, häufig global agierenden Technologieanbietern. Diese Entwicklung birgt nicht nur Effizienzpotenziale, sondern auch erhebliche systemische Risiken. Genau an dieser Stelle setzt der Digital Operational Resilience Act (DORA) an. Ein europäischer Rechtsrahmen, der erstmals einen umfassenden, sektorenübergreifenden Ansatz zur digitalen Resilienz des Finanzmarktes verfolgt.

Dieser Fachartikel verbindet zentrale Aussagen aus dem Interview der BaFin („Mit DORA gegen systemische Risiken“ vom 18. November 2025), wesentliche Inhalte der Presseerklärung der ESAs zu den kritischen IKT-Drittdienstleistern und wichtige weiterführende Dokumente aus Praxis und Forschung. Dabei werden verschiedene Themen rund um die digitale Finanzstabilität, regulatorische Anforderungen und DORA behandelt.
DORA: Digitale Resilienz als strategischer Anker der Finanzstabilität

1. Warum moderne Finanzdienstleistungen ohne IKT nicht mehr funktionieren

Digitale Technologien durchdringen jede Facette des Finanzsektors. Banken, Versicherer, Zahlungsdienstleister und Investmentfirmen setzen verstärkt auf:

  • Cloud-Computing für KI-Anwendungen, Geldwäscheprävention oder Risikomodellierung

  • Plattformen für den Zahlungsverkehr

  • Kernbanksysteme, die das operative Herz moderner Banken bilden

  • Telekommunikations- und Infrastrukturservices, die globale Finanztransaktionen erst ermöglichen

Diese Entwicklung betrifft die gesamte Branche und unterstreicht die zentrale Rolle, die Innovation und Digitalisierung für die Wettbewerbsfähigkeit und Stabilität der Finanz- und Versicherungswirtschaft spielen. Gerade Versicherungen nehmen im digitalen Wandel eine Schlüsselposition ein, da sie regulatorische Anforderungen und neue Technologien miteinander verbinden.

Wie Dr. Sibel Kocatepe von der BaFin im Interview erläutert, ist diese Entwicklung nicht überraschend: Skalierbarkeit, Kostenoptimierung, Innovationsfähigkeit und Sicherheitsaspekte machen externe IKT-Dienste attraktiv. Gleichzeitig eröffnen sie Zugang zu Technologien, die intern nicht wirtschaftlich zu betreiben wären – etwa KI oder hoch performante Rechenzentren.

Auch der Kapitalmarkt profitiert von der Digitalisierung, da moderne IKT-Dienste die Effizienz, Transparenz und Sicherheit von Kapitalmarkttransaktionen erhöhen und so die Entwicklung der EU-Kapitalmarktunion unterstützen.

Doch gerade in diesem Bereich hat sich eine starke Marktkonzentration entwickelt: Wenige globale Player bedienen große Teile des europäischen Finanzsystems. Das erhöht die Effizienz – macht den Sektor aber auch verwundbarer.


2. Die Kehrseite: Konzentrationsrisiken und ein fragiles

Trotz aller Vorteile gibt es ein deutliches „Aber“. Einige wenige globale IKT-Unternehmen – darunter große Cloud- und Softwareanbieter – dominieren den Markt. Viele von ihnen haben ihren Sitz außerhalb der Europäischen Union. Das erschwert nicht nur die Durchsetzung europäischer Compliance-Anforderungen, sondern schafft auch gefährliche Abhängigkeiten.

Der Ausfall des Dienstleisters Crowdstrike im Sommer 2024 hat die Verletzlichkeit der digitalisierten Finanzwelt sichtbar gemacht. Zwar blieben die unmittelbaren Auswirkungen auf den Finanzmarkt begrenzt, doch das Ereignis war ein Weckruf: Ein technischer Ausfall bei einem systemrelevanten IKT-Dienstleister kann schnell zu einem Dominoeffekt führen, der weit über einzelne Institute hinausreicht. Neben operationellen Risiken spielen auch Kreditrisiken eine zentrale Rolle, da sie im Falle systemischer Schocks die Stabilität des gesamten Finanzsystems gefährden können.

Jens Obermöller von der BaFin bringt es klar auf den Punkt: Der Finanzmarkt muss künftig mit echten systemischen Schocks rechnen, zu denen auch die zunehmende Bedrohung durch Cyberangriffe zählt. Und genau deshalb wurde DORA geschaffen.


3. DORA: Ein Paradigmenwechsel in der Regulierung

DORA verfolgt das Ziel, die digitale Widerstandsfähigkeit des europäischen Finanzmarkts ganzheitlich zu stärken. Während früher ausschließlich die Finanzunternehmen selbst für das Management ihrer IKT-Risiken verantwortlich waren, schlägt die Regulierung nun einen neuen Weg ein:

Erstmals werden kritische IKT-Drittdienstleister auf europäischer Ebene direkt beaufsichtigt.

Dieser Paradigmenwechsel ist tiefgreifend: Die Aufsicht wird von einem mikroprudenziellen, unternehmensbezogenen Ansatz zu einer makroprudenziellen, systemweiten Perspektive erweitert. Neue Vorschriften im Rahmen von DORA schaffen dabei einen einheitlichen regulatorischen Rahmen, der die Komplexität der europäischen und internationalen Gesetzeslagen adressiert und die Einhaltung der Vorschriften für Finanzunternehmen und ihre Dienstleister verbindlich macht.

Im Kontext der makroprudenziellen Aufsicht spielen politische Entscheidungen und die Politik eine zentrale Rolle, da sie maßgeblich die Entwicklung und Umsetzung regulatorischer Strategien zur Stärkung der Finanzstabilität in der EU beeinflussen.


4. Die 19 kritischen IKT-Drittanbieter: Wer ist betroffen?

TECHNOLOGIEFELD SYSTEMRELEVANTE ANBIETER (BEISPIELE)
Cloud-Infrastruktur Amazon Web Services (AWS), Google Cloud, Microsoft Ireland
Software & Beratung SAP SE, Oracle, Accenture, IBM, Capgemini
Daten & Analyse Bloomberg L.P., LSEG Data and Risk Limited
Telekommunikation Deutsche Telekom AG, Orange SA, Colt Technology Services
Spezialisierte IT Kyndryl, NTT DATA, Equinix, Fidelity National Information Services (FIS)

5. Die Presseerklärung der ESAs: Der Weg zur Auswahl der CTPPs

Die Presseerklärung vom 18. November 2025 beschreibt detailliert den dreistufigen Prozess, mit dem die ESAs die kritischen Anbieter ausgewählt haben:

  1. Dateneinsammlung

Aus den EU-weit geführten Registern zu vertraglichen IKT-Dienstleistungen wurden umfangreiche Informationen zusammengetragen.

  1. Kritikalitätsbewertung

In Zusammenarbeit mit nationalen Aufsichtsbehörden prüften die ESAs die Anbieter anhand von DORA-Kriterien, darunter:

  • Systemische Bedeutung

  • Betroffene kritische oder wichtige Funktionen

  • Substituierbarkeit

  • Reichweite der Abhängigkeiten im Finanzsektor

Anhörung und finale Entscheidung

    Die als kritisch eingestuften Anbieter wurden formal benachrichtigt und konnten Stellung nehmen. Im Rahmen dieses Prozesses haben die ESAs auch Vorschläge für die Einstufung der Anbieter unterbreitet, bevor nach Prüfung aller Erwägungen die endgültige Einstufung erfolgte.

    Die Presseerklärung betont:

    Ziel ist es, Risiken zu erkennen, bevor sie den europäischen Finanzmarkt destabilisieren können.


    6. Wie die neue europäische Aufsicht funktioniert

    Mit der CTPP-Liste beginnt der operative Teil der DORA-Aufsicht. Die ESAs richten dafür europaweite Überwachungsteams ein. Diese können:

    • umfassende Informationen einfordern

    • Vor-Ort-Prüfungen durchführen

    • technische Tests anordnen

    • Governance- und Risikomanagementstrukturen prüfen

    Besonders bemerkenswert ist die Durchsetzbarkeit: Bei mangelnder Kooperation können Strafen bis zu 1 % des weltweiten täglichen Umsatzes pro Tag verhängt werden – und das bis zu 180 Tage. Diese Dimension sorgt für die nötige Verbindlichkeit, insbesondere bei Big-Tech-Unternehmen.


    7. Was bedeutet die neue Aufsicht für Finanzunternehmen?

    Auch wenn kritische Anbieter künftig überwacht werden, entbindet das die Finanzunternehmen nicht von ihrer Verantwortung. DORA erhöht die Anforderungen an das Drittparteienrisikomanagement deutlich:

    • Identifikation und Bewertung aller IKT-Risiken

    • Management und Überwachung von Auslagerungen

    • Reduktion interner Konzentrationsrisiken

    • Erarbeitung belastbarer Exit-Strategien

    • Stärkung der operativen Resilienz

    • Nachweis der Geschäftskontinuität im Ernstfall

    Finanzunternehmen müssen insbesondere prüfen, ob sie selbst zu stark von einem einzelnen Dienstleister abhängig sind – unabhängig davon, wie viele andere Institute denselben Anbieter nutzen. Die neuen Anforderungen dienen dabei dem Interesse der Kunden und stärken die Stabilität des Marktes. Zudem bleibt eine qualifizierte Beratung für Finanzunternehmen weiterhin eine zentrale Voraussetzung, um regulatorische Vorgaben zu erfüllen und eine faire, verständliche Betreuung der Kunden sicherzustellen.


    8. Künstliche Intelligenz in der Finanzbranche: Chancen und Herausforderungen

    Technologische Transformation & Regulierung – DORA und EU AI Act im Überblick

    Diese Übersicht zeigt, wie Finanzinstitute den Spagat zwischen technologischer Innovation und strengen regulatorischen Anforderungen (DORA und EU AI Act) bewältigen können.

    FOKUSBEREICH CHANCEN & INNOVATIONEN REGULATORISCHE HERAUSFORDERUNGEN
    Effizienz & Automatisierung Prozessautomatisierung und deutliche Steigerung der operativen Effizienz. Notwendigkeit einer lückenlosen Governance und kontinuierlichen Systemüberwachung.
    Risikomanagement Frühzeitige Erkennung von Risiken und automatisierte Kredit- und Risikoanalysen. Sicherstellung von Transparenz, Erklärbarkeit und Nachvollziehbarkeit von KI-Entscheidungen.
    Sicherheit Intelligente Systeme zur Echtzeit-Betrugserkennung (Fraud Detection). Schutz vor Manipulationen, Cyberangriffen und unerwünschten Nebenwirkungen.
    Kundenzentrierung Personalisierte Beratung und innovative, datengetriebene Finanzdienstleistungen. Einhaltung von Datenschutz- und Datensicherheitsanforderungen bei sensiblen Massendaten.
    Wettbewerbsfähigkeit Aktive Gestaltung der digitalen Transformation und nachhaltige Marktpositionierung. Ausschluss diskriminierender Bias (Voreingenommenheit) in Algorithmen.
    Governance Skalierbare Lösungen zur Unterstützung komplexer Managemententscheidungen. Klare Verantwortlichkeiten für Implementierung, Überwachung und Kontrolle.

    9. Die strategische Bedeutung: Resilienz durch Kooperation

    Digitale Resilienz ist nicht nur ein Thema für Banken und Versicherer, sondern betrifft alle digitalisierten Sektoren und umfasst vor allem alle kritischen Bereiche. Die Stärkung der digitalen Finanzstabilität erfordert umfassende Spar- und Investitionsstrategien, die zur Vermögensbildung und zur Stabilität des europäischen Finanzsystems beitragen. Auch der Immobiliensektor spielt eine zentrale Rolle, da Entwicklungen im Immobilienmarkt direkte Auswirkungen auf die digitale Resilienz und das Risikomanagement haben. Deshalb setzt Europa auf:

    • Kooperation zwischen nationalen und europäischen Behörden

    • gemeinsame Strategien in internationalen Arbeitsgruppen

    • Formate wie das deutsche Digital Cluster Bonn

    • Austausch über beste Praktiken und technische Entwicklungen

    DORA wird durch diese Vernetzung zu einem zentralen Baustein europäischer digitaler Sicherheitsarchitektur.


    10. Chancen nutzen, Risiken kontrollieren

    Der Finanzmarkt lebt von Innovationen. KI, Cloud, Automatisierung und datengetriebene Geschäftsmodelle schaffen Wettbewerbsfähigkeit. Doch sie bringen Risiken mit sich, die bewusst und methodisch gemanagt werden müssen.

    DORA stellt sicher, dass die Vorteile moderner Technologien genutzt werden können, ohne die Finanzstabilität zu gefährden – ein Balanceakt, der angesichts zunehmender Cyberbedrohungen und globaler Abhängigkeiten wichtiger ist denn je. Dabei ist der Zugang zum Recht und die Einhaltung rechtlicher Vorgaben ein zentraler Bestandteil, um digitale Finanzstabilität nachhaltig zu sichern.


    Zukunft der digitalen Finanzstabilität: Trends und Perspektiven

    • Technologische Treiber: Cloud Computing, Künstliche Intelligenz (KI) und Prozessautomatisierung etablieren sich als unverzichtbare Standard-Bausteine der Finanzbranche.

    • Fokus Cyber-Sicherheit: Aufgrund steigender Bedrohungslagen wird die Investition in resiliente IT-Infrastrukturen zum kritischen Erfolgsfaktor für die Marktstabilität.

    • Regulatorische Leitplanken: DORA und begleitende EU-Initiativen zwingen Institute zu einer kontinuierlichen Überprüfung ihrer Compliance- und Governance-Strukturen.

    • Dynamische Anpassung: Die Fähigkeit, flexibel auf neue digitale Risiken zu reagieren, entscheidet künftig über die Wettbewerbsfähigkeit von Banken und Versicherern.

    • Balance-Akt: Der langfristige Erfolg hängt von der Ausgewogenheit zwischen technologischem Fortschritt und verantwortungsvoller Regulierung ab.

    • Vertrauensbildung: Frühzeitige Adaption regulatorischer Standards wird zum strategischen Vorteil, um das Vertrauen von Kunden und Partnern nachhaltig zu stärken.

    • Europäische Vorreiterrolle: Europa positioniert sich global als Taktgeber für digitale Resilienz und eine nachhaltige Finanzmarktregulierung.


    Haftungsfalle DORA vermeiden?

    Sichere dir jetzt deinen Vorsprung und setze die neuen Anforderungen der BaFin und ESAs rechtssicher um. Unser Experten-Seminar unterstützt dich praxisnah bei der Umsetzung deiner digitalen Resilienz-Strategie.

    👉 Jetzt zum Seminar: DORA Compliance – Neueste Entwicklungen

    FAQ: DORA gegen systemische Risiken

    • Was ist das Kernziel von DORA?

      DORA soll die digitale operationelle Resilienz im europäischen Finanzsektor stärken. Ziel ist, dass Finanzunternehmen IT-Störungen, Cyberangriffe und Ausfälle beherrschen und ihren Betrieb auch im Krisenfall stabil aufrechterhalten können.

    • Warum sind IKT-Drittdienstleister ein systemisches Risiko?

      Viele Institute nutzen dieselben wenigen globalen Cloud-, Software- und Infrastrukturanbieter. Diese Konzentration erhöht die Effizienz – macht den Markt aber anfällig: Ein Ausfall kann Dominoeffekte über zahlreiche Institute hinweg auslösen.

    • Was ist der Paradigmenwechsel durch DORA?

      Neu ist die direkte europäische Aufsicht über kritische IKT-Drittdienstleister. Damit geht DORA über die reine Verantwortung einzelner Institute hinaus und verfolgt eine systemweite Perspektive auf digitale Stabilität.

    • Was bedeutet die CTPP-Liste mit 19 kritischen Anbietern?

      Die ESAs haben erstmals 19 kritische IKT-Drittdienstleister benannt. Diese Anbieter liefern zentrale Technologien (z. B. Cloud, Infrastruktur, Software), von denen große Teile des Finanzsystems abhängen – und stehen damit künftig im Fokus der Aufsicht.

    • Wie läuft die Auswahl der kritischen Anbieter ab?

      Die Auswahl erfolgt strukturiert anhand eines Prozesses aus Datensammlung, Kritikalitätsbewertung (u. a. systemische Bedeutung, Substituierbarkeit, Reichweite) sowie Anhörung und finaler Einstufung.

    • Welche Befugnisse hat die neue Aufsicht?

      Die Aufsicht kann Informationen anfordern, Vor-Ort-Prüfungen durchführen, technische Tests anordnen und Governance-Strukturen bewerten. Bei fehlender Kooperation drohen spürbare Sanktionen – auch gegenüber globalen Big-Tech-Anbietern.

    • Was müssen Finanzunternehmen jetzt konkret tun?

      Institute müssen ihr Drittparteien- und IKT-Risikomanagement nachweisbar stärken: Risiken identifizieren, Auslagerungen steuern, Konzentrationen reduzieren, Exit-Strategien definieren und Business-Continuity im Ernstfall belegen.

    DORA- & NIS-2-Seminare – Der zentrale Umsetzungs-Hub

    Seminare, Praxisleitfäden und Umsetzungshilfen für Führungskräfte, Compliance, IT und Revision – kompakt gebündelt an einem Ort.

    DORA 2026 – Der S+P Themen-Hub

    Dein zentraler Einstieg in den Digital Operational Resilience Act (DORA) und angrenzende regulatorische Kernthemen. Dieser Hub bündelt Wissen, Praxis-Tools und Weiterbildungen – von DORA über KI-Compliance bis zu EU-Digitalstandards.

    1. Von BAIT zu DORA – Das Wissenszentrum
    Von BAIT zu DORA – Das Wissenszentrum

    Der strategische Überblick: Warum DORA die BAIT nahezu vollständig ersetzt, welche Pflichten 2026 gelten und wie du den Umstieg sicher steuerst.

    2. Governance, Führung & Regulierung
    Umsetzung der NIS-2-Richtlinie für Führungskräfte

    Synergie zwischen DORA und NIS-2 im Kontext von IKT-Resilienz, Organisationspflichten und Governance für Leitungsgremien.

    Compliance 2.0 – Wettbewerbsvorteil durch Resilienz

    Wie DORA und andere regulatorische Standards strategisch integriert werden können, um Wettbewerbsvorteile zu schaffen.

    3. Tools, Checklisten & Umsetzung
    DORA-Checkliste 2026

    Dein zentraler Lead-Magnet: Alle DORA-Pflichten, Fristen und Umsetzungsschritte auf einen Blick.

    4. Datenschutz, IT & KI-Compliance
    Seminare Datenschutz & DSGVO

    Wie IKT-Vorfälle, Datenpannen und Meldepflichten im DORA-Kontext mit DSGVO-Pflichten verknüpft sind.

    AI Compliance Officer

    KI-Regulierung, Modellrisiken und Verantwortlichkeiten aus Sicht der Compliance.

    EU AI Act Set-Up Package

    Praxis-Package zu EU-KI-Regulierung: Aufbau, Audit & Umsetzung nach EU AI Act und Schnittstellen zu DORA.

    Mehr zu diesem Thema

    Effiziente DORA-Umsetzung: Erleichterungen für Leasing- und Factoring-Unternehmen

    Proportionalität in der DORA-Umsetzung: Wie Leasing- und Factoring-Unternehmen ihre Anforderungen effizient erfüllen können

    Was bedeutet Proportionalität bei DORA für Leasing und Factoring? Gemäß Artikel 4 DORA und dem deutschen FinmaDiG dürfen Leasing- und Factoring-Unternehmen die Anforderungen zur digitalen Resilienz verhältnismäßig umsetzen. Dies umfasst einen vereinfachten IKT-Risikomanagementrahmen (Art. 16), die Befreiung von TLPT-Tests sowie eine verlängerte Umsetzungsfrist bis zum 1. Januar 2027. Die Maßnahmen orientieren sich dabei an der Größe, dem Risikoprofil und der Komplexität des Instituts.

    DORA-Check: Erleichterungen für Leasing & Factoring

    DORA-Anforderungen: Vollanwendung vs. Erleichterungen

    Anforderung nach DORA Voll-Anwendung
    (Banken & Versicherer)
    Erleichterungen
    (Leasing & Factoring)
    IKT-Risikomanagement
    • Umfassende Governance- und Kontrollpflichten
    • Vollständiges IKT-Risikomanagement
    • Anforderungen gemäß Art. 5–15 DORA
    • Vereinfachtes Risikomanagement
    • Reduzierte Dokumentation
    • Proportionalitätsansatz nach Art. 16 DORA
    TLPT-Penetrationstests
    • Verpflichtende Threat-Led Penetration Tests
    • Aufsichtliche Steuerung
    • Regelungen nach Art. 26/27 DORA
    • Vollständige Befreiung
    • Keine TLPT-Pflicht vorgesehen
    Umsetzungsfrist
    • Verbindliche Anwendung ab
    • 17. Januar 2025
    • Verlängerte Übergangsfrist
    • bis 01. Januar 2027
    Berichtspflichten
    • Voller Umfang aller Meldepflichten
    • IKT-Vorfälle, Schwellenwerte, Reports
    • Risikobasierte Reduzierung
    • Berichte abhängig von Größe & Komplexität
    Drittparteien-Risiken
    • Vollständiges Drittparteienregister
    • Audit-, Zugriffs- & Exit-Rechte
    • Grundlegendes Informationsregister
    • Keine umfassenden Auditpflichten
    Effiziente DORA-Umsetzung: Erleichterungen für Leasing- und Factoring-Unternehmen

    1. Proportionalität als Grundprinzip

    Die DORA-Verordnung betont in Artikel 4 den Grundsatz der Verhältnismäßigkeit. Dieser soll sicherstellen, dass kleinere und weniger komplexe Institute ihre Verpflichtungen in einem angemessenen Rahmen erfüllen können. Für Leasing- und Factoring-Unternehmen bedeutet dies:

    • Erleichterte Anforderungen: Weniger strenge Vorgaben im Vergleich zu großen Finanzinstituten.
    • Risikobasierte Anpassung: Maßnahmen müssen an die Größe, den Umfang und die Komplexität der Unternehmen angepasst werden.

    2. Erleichterungen für Leasing- und Factoring-Unternehmen

    Vereinfachter IKT-Risikomanagementrahmen (Artikel 16 DORA)

    Leasing- und Factoring-Unternehmen müssen keinen umfassenden IKT-Risikomanagementrahmen implementieren, wie er in Artikeln 5–15 der DORA vorgesehen ist. Stattdessen gilt ein vereinfachter Rahmen:

    • Grundlegende Mechanismen: Einfache Prozesse zur Identifikation, Bewertung und Steuerung von IKT-Risiken.
    • Dokumentation und Monitoring: Verhältnismäßig reduzierte Anforderungen an die Dokumentation und Überwachung.

    Ausnahme von TLPT-Tests (Artikel 26 und 27 DORA)

    • Bedrohungsgeleitete Penetrationstests (Threat-Led Penetration Tests, TLPT) sind für diese Unternehmen nicht verpflichtend.
    • Dadurch entfallen erhebliche technische und finanzielle Belastungen.

    Längere Übergangsfristen

    • Der vereinfachte IKT-Risikomanagementrahmen muss erst ab dem 1. Januar 2027 angewendet werden.
    • Dies gibt Unternehmen Zeit, sich auf die Anforderungen vorzubereiten und interne Prozesse anzupassen.

    3. Praktische Strategien zur Umsetzung

    1. Priorisierung von Kernanforderungen

    • Unternehmen sollten sich zunächst auf Meldepflichten und die Grundsätze des vereinfachten IKT-Risikomanagementrahmens konzentrieren.
    • Ein Informationsregister zur Dokumentation von Vorfällen und Drittanbieterbeziehungen kann helfen, mehrere Anforderungen effizient abzudecken.

    2. Nutzung externer Expertise

    • Insbesondere kleinere Unternehmen können durch Zusammenarbeit mit spezialisierten Dienstleistern die Anforderungen schneller und kosteneffizienter erfüllen.
    • Externe Beratung kann auch dabei helfen, die Meldepflichten gemäß Kapitel III DORA zu automatisieren.

    3. Fokus auf Schulung und Awareness

    • Die Einbindung der Mitarbeitenden ist essenziell, um Risiken frühzeitig zu erkennen und Prozesse effektiv umzusetzen.
    • Schulungsprogramme zu IKT-Risiken und Meldeverfahren können dabei helfen, regulatorische Vorgaben in die tägliche Praxis zu integrieren.

    4. Vorteile der proportionalen Umsetzung

    Die verhältnismäßige Anwendung von DORA bietet Leasing- und Factoring-Unternehmen folgende Vorteile:

    • Kostenersparnis: Durch den vereinfachten Rahmen und die TLPT-Ausnahme können erhebliche Kosten vermieden werden.
    • Fokus auf das Wesentliche: Unternehmen können sich auf relevante Risiken und Meldepflichten konzentrieren, ohne mit unnötigen Anforderungen belastet zu werden.
    • Zeitliche Flexibilität: Die Übergangsfristen ermöglichen eine schrittweise Implementierung, die intern besser koordiniert werden kann.

    Fazit

    Die DORA-Umsetzung bietet Leasing- und Factoring-Unternehmen dank des FinmaDiG die Möglichkeit, ihre Anforderungen proportional und kosteneffizient zu erfüllen. Mit einem vereinfachten IKT-Risikomanagementrahmen, klaren Prioritäten und einer strategischen Herangehensweise können auch kleinere Unternehmen die digitale Resilienz stärken und regulatorische Vorgaben erfüllen. Die lange Übergangsfrist bis 2027 bietet zusätzlichen Spielraum, um nachhaltige und effektive Lösungen zu entwickeln.

    👉 Du willst bei DORA und Compliance auf dem neuesten Stand bleiben? Diese Beiträge bringen dich auf Resilienz-Kurs:

    🛠 Mit den S+P Seminaren bist du regulatorisch up to date – praxisnah, kompakt und direkt umsetzbar.

    🧰 DORA-Doku kompakt:
    Alle Pflichten auf einen Blick ➡️ Jetzt ansehen


    DORA- & NIS-2-Seminare – Der zentrale Umsetzungs-Hub

    Seminare, Praxisleitfäden und Umsetzungshilfen für Führungskräfte, Compliance, IT und Revision – kompakt gebündelt an einem Ort.

    DORA 2026 – Der S+P Themen-Hub

    Dein zentraler Einstieg in den Digital Operational Resilience Act (DORA) und angrenzende regulatorische Kernthemen. Dieser Hub bündelt Wissen, Praxis-Tools und Weiterbildungen – von DORA über KI-Compliance bis zu EU-Digitalstandards.

    1. Von BAIT zu DORA – Das Wissenszentrum

    Von BAIT zu DORA – Das Wissenszentrum

    Der strategische Überblick: Warum DORA die BAIT nahezu vollständig ersetzt, welche Pflichten 2026 gelten und wie du den Umstieg sicher steuerst.

    2. Governance, Führung & Regulierung

    Umsetzung der NIS-2-Richtlinie für Führungskräfte

    Synergie zwischen DORA und NIS-2 im Kontext von IKT-Resilienz, Organisationspflichten und Governance für Leitungsgremien.

    Compliance 2.0 – Wettbewerbsvorteil durch Resilienz

    Wie DORA und andere regulatorische Standards strategisch integriert werden können, um Wettbewerbsvorteile zu schaffen.

    3. Tools, Checklisten & Umsetzung

    DORA-Checkliste 2026

    Dein zentraler Lead-Magnet: Alle DORA-Pflichten, Fristen und Umsetzungsschritte auf einen Blick.

    4. Datenschutz, IT & KI-Compliance

    Seminare Datenschutz & DSGVO

    Wie IKT-Vorfälle, Datenpannen und Meldepflichten im DORA-Kontext mit DSGVO-Pflichten verknüpft sind.

    AI Compliance Officer

    KI-Regulierung, Modellrisiken und Verantwortlichkeiten aus Sicht der Compliance.

    EU AI Act Set-Up Package

    Praxis-Package zu EU-KI-Regulierung: Aufbau, Audit & Umsetzung nach EU AI Act und Schnittstellen zu DORA.

    Mehr zu diesem Thema

    Die neue EU-Durchführungsverordnung 2027 zur Transparenz wirtschaftlicher Eigentümer


    Die neue EU-Durchführungsverordnung zur Transparenz wirtschaftlicher Eigentümer: Ein Wegweiser für die Praxis

    Management Summary: Die neue EU-Durchführungsverordnung zur Transparenz wirtschaftlicher Eigentümer vereinheitlicht die Standards für nationale Transparenzregister (wie das WiEReG) grundlegend. Ziel ist die EU-weite Interoperabilität der Daten zur effektiven Bekämpfung von Geldwäsche.

    Die wichtigsten Fakten auf einen Blick:

    • Stichtag: Die Verordnung ist ab dem 10. Juli 2027 verbindlich anzuwenden.

    • Zentrale Neuerung: Einführung EU-weit einheitlicher Datenformate und technischer Mindestanforderungen für Meldungen.

    • Erweiterte Kontrolle: Wirtschaftliche Eigentümer (UBO) werden künftig auch über Vetorechte, Ernennungsrechte oder faktische Kontrolle ohne Kapitalmehrheit identifiziert.

    • Offenlegungspflicht: Komplexe Beteiligungsstrukturen müssen zwingend durch strukturierte Organigramme belegt werden.

    • Nominee-Strukturen: Volle Transparenzpflicht für Nominee-Aktionäre und deren Hintermänner zur Vermeidung von Strohmann-Geschäften.

    Online Schulung Lehrgang mit Zertifizierung E-Learning Seminare News Contact Start  Seminare News  Seminare  Seminare-News  Die neue EU-Durchführungsverordnung zur Transparenz wirtschaftlicher Eigentümer: Ein Wegweiser für die Praxis Aus dem Risk Hub Autor: Achim Schulz – Compliance & Risk Analyst (S+P Hub) Achim Schulz schreibt über Compliance-Transformation, DORA und die AMLA-Reformen für Finanz- und Unternehmensverantwortliche. Die Expertise unterstützt den S+P Compliance Hub mit Beiträgen zu regulatorischen Strategien und operativer Resilienz, um komplexe Vorgaben in zukunftssichere Prozesse zu übersetzen.  30. November -0001  Lesezeit: 5 Minuten Die neue EU-Durchführungsverordnung zur Transparenz wirtschaftlicher Eigentümer: Ein Wegweiser für die Praxis

    Was ändert sich durch die neue EU-Durchführungsverordnung 2027?

    In einer globalisierten Wirtschaft ist die Verschleierung von Eigentumsverhältnissen eines der größten Hindernisse bei der Bekämpfung von Geldwäsche und Terrorismusfinanzierung. Die Europäische Union hat dies erkannt und geht mit einer neuen Durchführungsverordnung einen entscheidenden Schritt weiter in Richtung vollkommener Transparenz. Ziel ist es, die Datenqualität in den nationalen Transparenzregistern nicht nur zu erhöhen, sondern EU-weit zu vereinheitlichen.

    Definition: Ein wirtschaftlicher Eigentümer ist die natürliche Person, die letztlich Eigentum oder Kontrolle über ein Unternehmen, eine Gesellschaft oder eine Stiftung ausübt. Das Register der wirtschaftlichen Eigentümer ist ein zentrales, öffentliches Register, das geschaffen wurde, um die Transparenz von Eigentumsverhältnissen zu erhöhen und die Verhinderung von Geldwäsche und Terrorismusfinanzierung zu unterstützen. Die Bedeutung dieses Registers liegt darin, dass es Behörden, Verpflichteten und unter bestimmten Voraussetzungen auch Dritten einen digitalen Zugang zu den relevanten Daten ermöglicht. In vielen Ländern müssen die Daten der wirtschaftlichen Eigentümer in einem öffentlichen Register gemeldet werden. Alle Mitgliedstaaten der Europäischen Union und des Europäischen Wirtschaftsraumes sind verpflichtet, ein solches Register einzurichten. Die Register werden als europäisches Zentralregister EU-weit vernetzt und digital zugänglich sein.

    Die rechtliche Grundlage für die Einführung des Registers bildet die Geldwäscherichtlinie der EU, die darauf abzielt, kriminelle Machenschaften durch mehr Transparenz zu verhindern. Das Register der wirtschaftlichen Eigentümer wurde explizit für die Zwecke der Verhinderung von Geldwäsche und Terrorismusfinanzierung eingerichtet und ist ein zentrales Instrument zur Einhaltung der Transparenzpflichten.

    Dieser Artikel bietet eine umfassende Analyse der neuen Regelungen, die ab dem 10. Juli 2027 verbindlich gelten. Wir beleuchten die technischen Anforderungen, die erweiterten Meldepflichten für komplexe Strukturen und die neuen Standards für die Identifikation wirtschaftlicher Eigentümer (Ultimate Beneficial Owners – UBO).

    Register der wirtschaftlichen Eigentümer: Zentrale Plattform und Schnittstelle

    Das Register der wirtschaftlichen Eigentümer bildet das Herzstück der digitalen Transparenzinfrastruktur in der EU. Als hochperformante Plattform ermöglicht es Unternehmen, Stiftungen, Trusts und anderen Rechtsträgern, die Angaben zu ihren wirtschaftlichen Eigentümern effizient, sicher und nach neuesten technischen Standards zu erfassen. Ziel der neuen Verordnung ist es, die Interoperabilität zwischen den nationalen Registern durch vollautomatisierte Prozesse sicherzustellen.

    Die Übermittlung der Daten erfolgt primär über zwei digitale Wege:

    1. Strukturierte Web-Maske: Eine benutzerfreundliche Online-Plattform für die manuelle Dateneingabe direkt im Portal.

    2. Digitale Schnittstelle (API/XML): Für Unternehmen mit komplexen Strukturen oder hohem Meldeaufkommen steht eine automatisierte Schnittstelle zur Verfügung. Diese gewährleistet, dass Daten in maschinenlesbaren Formaten übertragen werden, was manuelle Fehler minimiert und eine sofortige EU-weite Datenabgleichung ermöglicht.

    Alle Informationen werden in einem zentralen System gespeichert, das durch automatisierte Validierungsregeln eine strukturierte und nachvollziehbare Verwaltung gewährleistet. Die Einreichung per E-Mail ist künftig lediglich auf Supportanfragen oder seltene Ausnahmefälle beschränkt; die gesetzliche Meldepflicht gilt erst mit der Übermittlung valider, strukturierter Datensätze als erfüllt.

    Die gesetzlichen Vorgaben sind strikt: Rechtsträger müssen ihre Angaben innerhalb von vier Wochen nach Eintragung in das Primärregister (z. B. Handels- oder Vereinsregister) übermitteln. Die Einhaltung dieser Fristen und die Qualität der technischen Übermittlung sind essenziell, um die Integrität des Registers zu wahren.

    Das Register bietet fortschrittliche Funktionen zur Sicherung der Datenqualität, darunter eine automatisierte Plausibilitätsprüfung, die unvollständige Meldungen sofort erkennt und zur Korrektur zurückweist. Der Zugriff auf diese sensiblen Daten ist streng reglementiert. Er steht ausschließlich berechtigten Nutzern – wie den meldenden Unternehmen selbst oder Behörden zur Bekämpfung von Geldwäsche und Terrorismusfinanzierung – über gesicherte Authentifizierungsverfahren offen.

    Die Nutzung dieser digitalen Infrastruktur ist für alle betroffenen Rechtsträger verpflichtend. Durch die konsequente, maschinenlesbare Offenlegung der wirtschaftlichen Eigentümer wird die Transparenz im europäischen Wirtschaftsraum auf ein neues Niveau gehoben. Dies stärkt die Kontrolle über Eigentumsverhältnisse nachhaltig und trägt effektiv zur Prävention von Finanzkriminalität bei.

    Für weiterführende Informationen zur technischen Anbindung oder Unterstützung bei der Erstellung EU-konformer Datensätze stehen wir Ihnen gerne zur Verfügung. Unser Expertenteam begleitet Sie bei der Implementierung sicherer Meldeprozesse, damit Ihr Unternehmen alle Anforderungen der neuen Durchführungsverordnung lückenlos erfüllt.


    1. Der Zeitplan: Inkrafttreten und Übergangsfristen

    Die regulatorische Uhr tickt. Die Verordnung tritt am zwanzigsten Tag nach ihrer Veröffentlichung im Amtsblatt der Europäischen Union offiziell in Kraft. Das entscheidende Datum für die operative Umsetzung ist jedoch der 10. Juli 2027.

    Ab diesem Zeitpunkt müssen alle Neuregistrierungen und Änderungen den neuen, strengen Formatvorgaben entsprechen. Für Unternehmen bedeutet dies eine zweijährige Vorbereitungsphase, in der interne Prozesse zur Datenerhebung und Dokumentation grundlegend überarbeitet werden müssen. Bestehende Einträge genießen einen gewissen Bestandsschutz: Sie müssen erst dann an die neuen Formate angepasst werden, wenn eine ohnehin erforderliche Aktualisierung der Daten (z. B. durch einen Gesellschafterwechsel) erfolgt.


    2. Wesentliche Regelungen im Überblick

    Die Verordnung ist kein bloßes technisches Update, sondern eine Neudefinition der Transparenzpflichten. Die folgende Übersicht fasst die wichtigsten Regeln und die aktuelle Fassung der Verordnung zusammen:

    Transparenzregister & wirtschaftlich Berechtigte – Kernelemente der neuen EU-Verordnung

    THEMA KERNAUSSAGE
    Ziel der Verordnung Schaffung einheitlicher, qualitativ hochwertiger und vergleichbarer UBO-Daten in allen EU-Mitgliedstaaten.
    Anwendungsbereich Gilt für juristische Personen, Rechtsvereinbarungen (z. B. Trusts) sowie Nominee-Strukturen.
    Einheitliche Datenformate Verbindliche Standardformate für personenbezogene Daten, Beteiligungen und Kontrollrechte.
    Wirtschaftlich Berechtigter Detaillierte Erfassung natürlicher Personen inklusive Identitäts-, Wohn- und Ausweisdaten.
    Art der Beteiligung Klare und verpflichtende Unterscheidung zwischen direktem und indirektem Eigentum.
    Kontrollbegriff Ausweitung auf Stimmrechte, Vetorechte, Ernennungsrechte sowie familiäre Bindungen.
    Komplexe Strukturen Pflicht zur strukturierten Darstellung der Beteiligungs- und Kontrollverhältnisse (z. B. Organigramme).
    Trusts & vergleichbare Rechtsformen Vollständige Erfassung von Treugebern, Treuhändern, Protektoren und Begünstigten.
    Nominee-Strukturen Verpflichtende Offenlegung von Nominee-Aktionären einschließlich der dahinterstehenden wirtschaftlich Berechtigten.
    Sanktionen bei Verstößen Geldbußen, verwaltungsrechtliche Maßnahmen und öffentliche Bekanntmachung von Verstößen.

    Die aktuelle Fassung der EU-Geldwäscheverordnung regelt die Ermittlung und Transparenz der wirtschaftlichen Eigentümer umfassend. Weiterführende Themen und Dokumente zur Fassung und den Regeln der Verordnung finden Sie in den offiziellen Registern und Leitfäden der EU.


    3. Strategische Kernaussagen: Qualität vor Quantität

    Die EU-Kommission verfolgt mit dieser Verordnung drei strategische Ziele: Datenqualität, Interoperabilität und Vollständigkeit. Die Bedeutung einer hohen Datenqualität und wirksamer Maßnahmen ist zentral, um Geldwäsche und Terrorismusfinanzierung durch präzise Angaben zum wirtschaftlichen Eigentümer effektiv zu verhindern.

    Einheitlichkeit als Schlüssel

    Bisher litten grenzüberschreitende Ermittlungen oft darunter, dass die Datenformate in den verschiedenen Mitgliedstaaten stark voneinander abwichen. Während Land A nur den Namen und den Prozentsatz der Beteiligung forderte, verlangte Land B bereits detaillierte Kontrollnachweise. Die neue Verordnung setzt dem ein Ende. Durch verbindliche Standardformate wird sichergestellt, dass eine Behörde in Frankreich die Daten eines deutschen Unternehmens ohne Konvertierungsaufwand interpretieren kann.

    Die „Checkliste“ als Türwächter

    Ein wesentliches Element ist die Einführung von Mindestangaben. Die Transparenzregister der Mitgliedstaaten werden technisch so aufgerüstet, dass sie Meldungen automatisch ablehnen, wenn nicht alle Pflichtfelder korrekt ausgefüllt sind. Dies verhindert „leere“ Meldungen, die in der Vergangenheit oft als Platzhalter genutzt wurden.

    Erfassung von „Kontrolle“ jenseits der Anteile

    Eines der größten Schlupflöcher war bisher die Beschränkung auf Kapitalanteile (meist die 25%-Hürde). Die neue Verordnung bricht dies auf. Kontrolle wird nun multidimensional erfasst. Dabei gilt: Auch Personen, die ohne formale Beteiligung einen erheblichen Einfluss auf die Kontrolle oder Entscheidungsprozesse einer Organisation ausüben, können als wirtschaftliche Eigentümer eingestuft werden. Dazu gehören:

    • Vetorechte bei strategischen Entscheidungen.
    • Das Recht, die Mehrheit der Geschäftsführung zu ernennen oder abzuberufen.
    • Familiäre Beziehungen, die eine faktische Kontrolle über Stimmrechte ermöglichen.
    • Nominee-Strukturen, bei denen die formale Rolle von der tatsächlichen Weisungsgebundenheit getrennt ist.

    4. Informationspflichten für juristische Personen

    Für Unternehmen und andere juristische Personen steigen die Anforderungen an die bereitzustellenden Basisdaten massiv. Gemäß Artikel 2 der Verordnung müssen folgende Informationen lückenlos vorliegen.

    Basis- und Stammdaten

    Neben dem Namen und der Rechtsform ist der Sitz der Gesellschaft entscheidend. Hierbei wird strikt zwischen dem eingetragenen Sitz und dem Hauptgeschäftssitz unterschieden, falls diese voneinander abweichen. Dies soll Briefkastenfirmen identifizierbar machen.

    Besonderheiten bei Drittstaaten-Unternehmen

    Juristische Personen, die außerhalb der EU gegründet wurden, aber in der Union tätig werden (z. B. durch den Erwerb von Immobilien oder die Aufnahme einer Geschäftsbeziehung mit einem EU-Unternehmen), müssen den Grund für ihre Registrierung genau darlegen. Dies erfordert die Vorlage relevanter Dokumente, die den Zweck der Tätigkeit in der EU belegen.

    Die Rolle der gesetzlichen Vertreter

    Nicht nur die Eigentümer, sondern auch die handelnden Personen rücken in den Fokus. Die Namen der gesetzlichen Vertreter müssen hinterlegt werden. Handelt es sich beim Vertreter selbst um eine juristische Person, muss deren vollständige Struktur bis zur natürlichen Person offengelegt werden.


    5. Detaillierte Kategorien der Informationsübermittlung

    Die Verordnung unterteilt die zu meldenden Informationen in fünf spezifische Kategorien, um eine granulare Datenstruktur zu gewährleisten.

    Kategorie 1: Daten über wirtschaftliche Eigentümer (UBOs)

    Hier geht es um die natürliche Person am Ende der Kette.

    • Identität: Vor- und Nachnamen, Geburtsort, Geburtsdatum, Nationalitäten.
    • Erreichbarkeit: Vollständige Wohnadresse und Wohnsitzland.
    • Verifikation: Art und Nummer des Ausweisdokuments (Reisepass, Personalausweis).
    • Wirtschaftliches Interesse: Hier muss präzise angegeben werden, ab welchem Datum das wirtschaftliche Eigentum besteht.

    Definition: Ein wirtschaftlicher Eigentümer ist eine natürliche Person, in deren Eigentum oder unter deren Kontrolle eine juristische Person steht. Häufig wird ein wirtschaftlicher Eigentümer durch eine direkte oder indirekte Beteiligung von mehr als 25% am Grundkapital einer Kapitalgesellschaft definiert. Die Trennung von rechtlichem und wirtschaftlichem Eigentum ist dabei häufig, zum Beispiel bei Leasing und Treuhandverhältnissen.

    Kategorie 2: Daten über juristische Personen

    Hier stehen die Strukturmerkmale im Vordergrund. Besonders wichtig ist die Beschreibung der Eigentums- und Kontrollstruktur, die entweder als strukturierter Datensatz oder als Datei-Upload erfolgen muss.

    Kategorie 3: Rechtliche Vereinbarungen (Trusts)

    Trusts und ähnliche Konstruktionen waren lange Zeit „Black Boxes“. Die Verordnung fordert nun:

    • Informationen zur Treuhandurkunde.
    • Den exakten Zweck der Vereinbarung.
    • Eine Aufstellung der verwalteten Vermögenswerte.
    • Die Identität von Treugebern, Treuhändern, Protektoren und Begünstigten.

    Kategorie 4: Nominee-Strukturen

    Die Meldepflicht für Nominees ist eine der schärfsten Neuerungen. Es müssen nicht nur die Namen der Nominee-Aktionäre oder -Direktoren gemeldet werden, sondern zwingend auch die Identität der hinter ihnen stehenden Nominierenden. Damit wird das Prinzip der „Strohmann-Geschäfte“ faktisch unmöglich gemacht, da die gesamte Kette offengelegt werden muss.

    Kategorie 5: Die Compliance-Checkliste

    Artikel 5 legt fest, dass die Übermittlung nur dann als erfolgt gilt, wenn die Daten konsistent und vollständig sind. Dies umfasst auch die Angabe des genauen Prozentsatzes der Beteiligung. Vage Angaben wie „Mehrheitsbeteiligung“ reichen künftig nicht mehr aus.


    6. Die visuelle Darstellung der Macht: Eigentums- und Kontrollstrukturen

    Ein zentraler Pfeiler der neuen Transparenzoffensive ist die Pflicht zur visuellen Darstellung. Textliche Beschreibungen sind oft missverständlich oder lassen bewusst Lücken. Ein Organigramm hingegen macht Abhängigkeiten sofort sichtbar.

    Anforderungen an das Organigramm

    Ein Organigramm im Sinne der Verordnung ist nicht nur eine Skizze, sondern ein rechtlich bindendes Dokument. Es muss:

    • Alle Ebenen abbilden: Von der meldenden Einheit bis hin zum letzten wirtschaftlichen Eigentümer.
    • Beziehungen definieren: Wer hält wie viel Prozent an wem? Wo bestehen Stimmrechtsbindungen?
    • Nominees kennzeichnen: Personen oder Firmen, die im Namen Dritter handeln, müssen explizit als solche markiert werden.

    Technische Standards für Daten

    Um die Interoperabilität zu gewährleisten, setzt die EU auf internationale Standards:

    • Datumsformate: Einheitlich nach JJJJ-MM-TT.
    • Ländercodes: Verwendung des ISO 3166-1 alpha-3 Standards (z. B. DEU für Deutschland, AUT für Österreich).
      Die Zeit bis zum 10. Juli 2027 mag lang erscheinen, doch die Komplexität der geforderten Daten – insbesondere bei internationalen Verflechtungen und Trusts – sollte nicht unterschätzt werden. Transparenz ist kein Trend mehr, sie ist Gesetz.
    • Adressen: Strukturierte Felder für Straße, Hausnummer, Postleitzahl und Stadt.

    FAQ: EU-Durchführungsverordnung zu wirtschaftlichen Eigentümern

    Mehr zu diesem Thema

    Die Herausforderungen des Führens in der VUCA-Welt: Strategien für moderne Leader

    Die Herausforderungen des Führens in der VUCA-Welt: Strategien für moderne Leader

    In einer Welt, die von Volatilität, Unsicherheit, Komplexität und Ambiguität (VUCA) geprägt ist, stoßen klassische Management-Methoden an ihre Grenzen. Die digitale Transformation fordert nicht nur technologische Anpassung, sondern ein völlig neues Führungsverständnis.

    Dieser Artikel zeigt Ihnen, wie Sie VUCA nicht nur als Bedrohung, sondern als Chance zur Weiterentwicklung begreifen und welche Methoden Sie heute wirklich brauchen.

    Die Herausforderungen des Führens in der VUCA-Welt: Strategien für moderne Leader

    1. Was ist VUCA? Die Diagnose unserer Zeit

    VUCA beschreibt die Rahmenbedingungen, unter denen Führungskräfte heute agieren müssen:

    • Volatility (Volatilität): Extreme Schwankungen in kurzen Zeiträumen (z.B. Energiepreise, Lieferketten).

    • Uncertainty (Unsicherheit): Vorhersagen werden unmöglich; Vergangenheitswerte bieten keine Sicherheit mehr.

    • Complexity (Komplexität): Alles ist vernetzt. Eine kleine Ursache kann massive, unvorhersehbare Wirkungen haben.

    • Ambiguity (Ambiguität): Es gibt kein klares „Richtig“ oder „Falsch“ mehr; Informationen sind mehrdeutig.

    VUCA im Führungsalltag – von Unsicherheit zu Handlungsfähigkeit

    Herausforderung (VUCA) Beschreibung im Führungsalltag Die Antwort (VUCA Prime) Konkrete Maßnahme
    Volatility Marktveränderungen geschehen über Nacht. Vision Den „Nordstern“ des Unternehmens klar kommunizieren.
    Uncertainty Planungssicherheit existiert nicht mehr. Understanding Markttrends analysieren und Empathie für Mitarbeiter zeigen.
    Complexity Ursache-Wirkung-Ketten sind kaum entwirrbar. Clarity Komplexität reduzieren durch klare Prioritäten und Fokus.
    Ambiguity Informationen sind widersprüchlich. Agility In kurzen Zyklen arbeiten und schnelle Anpassungen fördern.

    2. Die strategische Antwort: VUCA Prime

    Um in diesem Umfeld erfolgreich zu sein, müssen Sie das Akronym positiv besetzen. Der Vordenker Bob Johansen entwickelte hierfür VUCA Prime – die Gegenmittel für jede Herausforderung:

    1. Vision (gegen Volatilität): Wenn sich die Welt schnell dreht, gibt eine klare Vision dem Team den nötigen Nordstern.

    2. Understanding (gegen Unsicherheit): Führungskräfte müssen Zeit investieren, um Zusammenhänge zu verstehen und Empathie für die Unsicherheit der Mitarbeiter zu zeigen.

    3. Clarity (gegen Komplexität): Reduzieren Sie Komplexität durch klare Priorisierung. Was ist heute das Wichtigste?

    4. Agility (gegen Ambiguität): Fördern Sie eine Kultur des Ausprobierens (Iterationen) statt der starren Detailplanung.


    3. Hebel zur Umsetzung im Führungsalltag

    A. Adaptiver Führungsstil & Empowerment

    Ein starrer Top-Down-Stil scheitert in der Komplexität. Moderne Führung bedeutet:

    • Entscheidungen delegieren: Wo das Wissen liegt, wird entschieden – nicht zwangsläufig an der Hierarchiespitze.

    • Psychologische Sicherheit: Mitarbeiter müssen sich trauen, Fehler zu machen, um in der Ambiguität neue Wege zu finden.

    B. Radikale Transparenz in der Kommunikation

    In unsicheren Zeiten ist Information die wichtigste Währung.

    • Kommunizieren Sie nicht erst, wenn alles „perfekt“ ist. Teilen Sie auch Zwischenstände und Unsicherheiten.

    • Nutzen Sie regelmäßige Feedback-Schleifen statt jährlicher Mitarbeitergespräche.

    C. Vernetzung und Silo-Aufbrechung

    Zusammenarbeit (Collaboration) ist in der VUCA-Welt wichtiger als Wettbewerb innerhalb des Unternehmens.

    • Cross-funktionale Teams: Brechen Sie Abteilungsdenken auf.

    • Wissensmanagement: Sorgen Sie dafür, dass Informationen frei fließen, um die kollektive Intelligenz des Teams zu nutzen.


    4. Resilienz: Das Immunsystem Ihrer Organisation

    Resilienz ist die Fähigkeit, Krisen nicht nur zu überstehen, sondern gestärkt daraus hervorzugehen. Eine resiliente Führung zeichnet sich aus durch:

    • Früherkennung: Risiken proaktiv identifizieren, statt nur auf Krisen zu reagieren.

    • Ressourcen-Fokus: Stärken Sie die mentalen und fachlichen Kompetenzen Ihrer Mitarbeiter dauerhaft.

    • Lernkultur: Etablieren Sie eine positive Fehlerkultur („Learning by doing“).

    Management im Wandel – von Stabilität zu VUCA Leadership

    Merkmal Klassisches Management (Gestern) VUCA Leadership (Heute)
    Entscheidung Top-Down (hierarchiebasiert) Dezentral (wissensbasiert)
    Planung Langfristige 5-Jahres-Pläne Iteratives Vorgehen (Sprints / OKR)
    Fehlerkultur Fehlervermeidung und Kontrolle Psychologische Sicherheit und Lernkultur
    Kommunikation „Need-to-know“-Prinzip Radikale Transparenz und Dialog
    Mitarbeiterbild Ausführende von Anweisungen Mitgestalter und Experten

    Executive Summary: Führung ist kein Plan, sondern ein Prozess

    Die VUCA-Welt verlangt Mut zur Lücke und die Bereitschaft, sich ständig neu zu erfinden. Wer Visionen sät und Agilität erntet, wird die Herausforderungen des Wandels erfolgreich meistern.

    Tipp für Ihre Praxis: Möchten Sie Ihre Führungskompetenzen gezielt auf die VUCA-Welt ausrichten? In unserem Leadership Lehrgang von S+P lernen Sie praxiserprobte Tools für resiliente Führung und agiles Management.

    Organisationale Resilienz – Status-Check für Führungskräfte

    Resilienz-Faktor Status-Check für Führungskräfte Zielsetzung
    Frühwarnsystem Haben wir Monitoring-Tools für Marktschwankungen? Agieren statt Reagieren.
    Netzwerkstruktur Arbeiten unsere Abteilungen in Silos oder vernetzt? Silos aufbrechen für schnelleren Wissensfluss.
    Selbstorganisation Können Teams ohne Freigabe durch den Chef handeln? Reaktionsgeschwindigkeit erhöhen.
    Lernbereitschaft Wann war die letzte Fortbildung oder Reflexionsrunde? Kontinuierliche Anpassung sicherstellen.
    Ressourcen Sind Puffer für Krisenzeiten eingeplant (Zeit / Geld)? Handlungsfähigkeit in Stressphasen sichern.

    FAQ: Häufig gestellte Fragen zu Führung in der VUCA-Welt

    • Was sind die größten Herausforderungen in der VUCA-Welt?

      Die größte Herausforderung ist der Verlust von Vorhersehbarkeit. Führungskräfte können sich nicht mehr auf langfristige Pläne verlassen. Hinzu kommen Informationsüberflutung und hohe Komplexität sowie die Notwendigkeit, Entscheidungen trotz mehrdeutiger Fakten zu treffen. Das erfordert mentale Flexibilität, schnelle Lernfähigkeit und Resilienz.

    • Welcher Führungsstil ist in der VUCA-Welt am effektivsten?

      Es gibt keinen universellen Führungsstil. Erfolgreich ist vor allem situatives und agiles Führen. Führungskräfte agieren stärker als Coaches und Enabler statt als Kontrolleure. Ziel ist es, Selbstorganisation und Empowerment zu fördern, damit Entscheidungen dort getroffen werden, wo das Fachwissen vorhanden ist.

    • Wie kann ich als Führungskraft meine Resilienz stärken?

      Resilienz beginnt mit Selbstführung. Achtsamkeit, regelmäßige Reflexion und lebenslanges Lernen sind zentrale Bausteine. Auf Organisationsebene stärken eine positive Fehlerkultur, vernetzte Strukturen und der Abbau von Silos die Anpassungsfähigkeit und Krisenfestigkeit.

    • Was ist der Unterschied zwischen VUCA und VUCA Prime?

      VUCA beschreibt die herausfordernden Rahmenbedingungen: Volatilität, Unsicherheit, Komplexität und Ambiguität. VUCA Prime ist die aktive Führungsantwort darauf und setzt gezielt Gegenpole: Vision, Understanding (Verstehen), Clarity (Klarheit) und Agility (Agilität).

    • Warum scheitern klassische Management-Methoden oft in der VUCA-Welt?

      Klassisches Management basiert häufig auf Command-and-Control-Logik und langfristiger Detailplanung. In einer volatilen und komplexen Welt sind diese Ansätze zu langsam und unflexibel. Wenn Entscheidungen erst durch mehrere Hierarchieebenen laufen, hat sich die Marktrealität oft bereits verändert.

    Mehr zu diesem Thema

    Agiles Controlling: Planung & Reporting in der VUCA-Welt sicher steuern

    Agiles Controlling: Planung & Reporting in der VUCA-Welt sicher steuern

    Statische Budgets und starre Kennzahlen-Systeme stoßen in einer volatilen Welt an ihre Grenzen.

    Wenn Märkte schwanken und Prognosen ihre Gültigkeit verlieren, wird Agilität im Controlling zum entscheidenden Wettbewerbsvorteil.

    Auf einen Blick: Vom Blindflug zur strategischen Navigation

    Bevor wir tief in die Methoden eintauchen, zeigt die folgende Gegenüberstellung, warum ein radikaler Kurswechsel im Controlling heute überlebenswichtig ist:

    Vom Status quo zur wirksamen Steuerung – Agiles Controlling mit S+P

    Der „Schmerz“ (Status quo) Die S+P Hebel (Lösung) Dein Ziel (Nutzen)
    Starrheit: Jahresbudgets passen nicht mehr zur Marktrealität. Rolling Forecasts: Kontinuierliche Anpassung statt starrer Planung. Resilienz: Finanzielle Frühwarnsysteme sichern die Liquidität.
    Blindflug: Fokus auf Ist-Zahlen statt auf belastbare Prognosen. Szenario-Management: Best- und Worst-Case-Simulationen für Sicherheit. Speed: Deutlich verkürzte Reaktionszeiten bei Marktveränderungen.
    Daten-Silos: Zu viel Komplexität verhindert schnelle Entscheidungen. Driver-based Planning: Fokus auf die kritischen 20 % der Erfolgsfaktoren. Impact: Controlling als strategischer Navigator der Geschäftsführung.
    Agiles Controlling: Planung & Reporting in der VUCA-Welt sicher steuern

    Warum klassisches Controlling in der VUCA-Welt scheitert

    Die herkömmliche Jahresplanung ist oft schon veraltet, bevor die Tinte trocken ist. Die drei größten Risiken für Ihr Unternehmen sind heute:

    1. Starrheit: Festhalten an Budgets, die nicht mehr zur Marktrealität passen.

    2. Blindflug: Kennzahlen, die nur die Vergangenheit abbilden, statt die Zukunft zu steuern.

    3. Komplexitäts-Falle: Zu viele Daten ohne klare Entscheidungshilfe für das Management.

    Use Cases: Von starrer Planung zu agiler Steuerung (S+P Methode)

    Use Case (Problem) Klassische Reaktion (starr) Agile Lösung (S+P Methode) Geschäftsnutzen
    Plötzlicher Rohstoff-Preisschock Festhalten am Jahresbudget und mühsame Abweichungsanalysen. Rolling Forecast mit sofortiger Anpassung von Prognose und Preisstrategie. Liquiditätssicherung durch schnelles Gegensteuern.
    Markteintritt eines neuen Wettbewerbers Warten auf den nächsten Quartalsbericht. Ad-hoc-Reporting mit Echtzeit-Dashboards statt monatlicher Standardberichte. Wettbewerbsvorteil durch deutlich schnellere Reaktionszeit.
    Umsatzeinbruch in einer Sparte Pauschale Kostensenkung nach dem „Gießkannenprinzip“. Driver-based Planning mit Analyse der Werttreiber und gezielter Ressourcenallokation. Effizienter Kapitaleinsatz dort, wo er die größte Wirkung entfaltet.
    Hohe Unsicherheit bei Investitionen Statische Investitionsrechnung mit nur einem Szenario. Szenario-Management mit Simulation von Best-, Case- und Worst-Case. Erhöhte Entscheidungssicherheit für die Geschäftsführung.

    Die Lösung: Das S+P Konzept für Agiles Controlling

    In unserem Fach-Modul „Agiles Controlling“, das fester Bestandteil unseres Seminars Planung, Reporting & Kennzahlen sicher steuern ist, vermitteln wir Ihnen die Werkzeuge für die moderne Steuerung:

    Moderne Steuerungsinstrumente für die VUCA-Welt

    Methode Strategischer Vorteil in der VUCA-Welt
    Rolling Forecasts Kontinuierliche Anpassung der Planung statt starrer Jahresbudgets.
    Szenario-Technik Simulation von Best-, Case- und Worst-Case-Szenarien für maximale Sicherheit.
    Driver-based Planning Fokus auf die 20 % der Treiber, die 80 % des Erfolgs ausmachen.
    Modernes Reporting Management-Dashboards, die Komplexität reduzieren und Klarheit schaffen.

    Dein direkter Weg zum Experten-Wissen

    Du suchst nicht nur Theorie, sondern praxiserprobte Lösungen? Unsere Controlling Seminare kombinieren das Beste aus klassischem Controlling und agiler Steuerung.

    Seminar: Planung, Reporting & Kennzahlen sicher steuern

    • Agile Steuerung: So implementieren Sie flexible Planungsprozesse.

    • Reporting-Tools: Kennzahlen-Systeme, die wirklich führen.

    • VUCA-Resilienz: Finanzielle Frühwarnsysteme erfolgreich aufbauen.

    Experten-Tipp: In der VUCA-Welt ist der Controller nicht mehr nur „Zahlen-Lieferant“, sondern strategischer Business Partner. Wir zeigen Ihnen, wie Sie diese Rolle aktiv ausfüllen.

    Spezieller Fokus: Finanzen & Controlling in der VUCA-Welt

    Nicht nur Führung, sondern auch die Unternehmenssteuerung muss sich grundlegend verändern. Werden Budgets, Planungslogiken und Kennzahlensysteme zu starr, entsteht schnell ein Blindflug im Management – mit spürbaren Risiken für Liquidität, Investitionen und strategische Entscheidungen.

    Erfahre hier, wie du dein agiles Controlling in der VUCA-Welt aufbaust und deine Planung krisenfest machst:

    Agiles Controlling in der VUCA-Welt entdecken

    Reifegrad-Check: Von klassischem Controlling zu VUCA-resilienter Steuerung

    Kriterium Status: Klassisch (Handlungsbedarf) Status: Agil (VUCA-resilient) Ihr Vorteil bei S+P
    Planungshorizont Fixe 12 Monate (Jan–Dez). Rollierend (z. B. 18 Monate gleitend). Keine Planungslücken am Jahresende.
    Datenbasis Fokus auf Ist-Zahlen (Rückblick). Fokus auf Forward-looking Indicators. Frühwarnsystem statt Rückspiegel-Blick.
    Reporting-Intervall Monatlich mit hoher Zeitverzögerung. On-Demand- und Self-Service-Dashboards. Entscheidungen basieren auf aktuellen Daten.
    Detaillierungsgrad „Big Data“ ohne Fokus – zu viele Details. Reduktion auf die Top-Werttreiber. Klarheit durch Fokus auf das Wesentliche.
    Rolle des Controllers „Zahlen-Polizist“ und Daten-Sammler. Strategischer Business Partner. Aktive Mitgestaltung des Unternehmenserfolgs.

    FAQ: Agiles Controlling & VUCA

    • Was bedeutet Agilität im Controlling konkret?

      Agilität im Controlling bedeutet, Planungs- und Steuerungsprozesse iterativ zu gestalten. Statt einmal jährlich starr zu planen, arbeiten Unternehmen mit rollierenden Forecasts, kurzen Planungszyklen und einer flexiblen Ressourcenallokation. So bleibt die Steuerung jederzeit anpassungsfähig.

    • Welche Rolle spielt die IT beim agilen Reporting?

      Die IT fungiert als Enabler für agiles Controlling. Ziel ist es, vorhandene Datenquellen und Systeme intelligent zu nutzen, um automatisierte und aktuelle Dashboards bereitzustellen. Im Seminar wird gezeigt, wie Reporting ohne hohen manuellen Aufwand flexibel und entscheidungsrelevant gestaltet werden kann.

    • Ist das Seminar auch für KMU geeignet?

      Ja, insbesondere für KMU. Gerade kleinere und mittelständische Unternehmen müssen in volatilen Märkten besonders schnell reagieren. Die vorgestellten Methoden sind skalierbar, praxisnah und so konzipiert, dass sie ohne komplexe Konzernstrukturen direkt umgesetzt werden können.

    Mehr zu diesem Thema