Autor: p547795

Transparenzregister: Wichtige Pflichten für Geschäftsführer im Überblick

Transparenzregister – Pflichten für Geschäftsführer

Du bist Geschäftsführer einer GmbH?

Dann stehst du 2026 unter besonderer Beobachtung der Aufsichtsbehörden. Das Transparenzregister hat sich vom einfachen Melde-Tool zum zentralen Compliance-Prüfstein entwickelt. Wer die strengen Meldepflichten für wirtschaftlich Berechtigte ignoriert oder unvollständig erfüllt, riskiert nicht nur fünfstellige Bußgelder, sondern auch ein öffentliches „Naming & Shaming“ durch das Bundesverwaltungsamt.

In diesem Leitfaden erfährst du auf Basis der aktuellen Rechtsprechung von März 2026, wie du die Identifizierung deiner Gesellschafter rechtssicher dokumentierst, welche Datenfelder zwingend gemeldet werden müssen und wie du die neue Unstimmigkeitsprüfung in deinen Arbeitsalltag integrierst.

[index]

Wer muss melden? – Transparenzregister und die Meldepflicht

Die Meldepflicht nach dem Transparenzregister trifft alle juristischen Personen des Privatrechts und eingetragene Personengesellschaften, darunter:

  • GmbH (Gesellschaft mit beschränkter Haftung)

  • AG (Aktiengesellschaft)

  • UG (Unternehmergesellschaft)

  • Vereine und Genossenschaften

  • Stiftungen, Europäische Aktiengesellschaften (SE) und KGaA

  • Eingetragene Personengesellschaften wie OHG und KG

  • Trusts und Treuhänder, die nicht rechtsfähige Stiftungen mit eigennützigem Stiftungszweck vertreten

Die GbR (Gesellschaft bürgerlichen Rechts) ist grundsätzlich nicht von der Mitteilungspflicht betroffen. Falls jedoch eine GbR Anteile an einer GmbH hält, wird sie über die Gesellschafterliste der GmbH erfasst.

Wichtige Anmerkung:

Verpflichtet zur Meldung sind die betroffenen Gesellschaften und nicht die Gesellschafter persönlich, jedoch müssen Gesellschafter die Informationen über den wirtschaftlich Berechtigten bereitstellen, wenn sie in deren Eigentum stehen oder kontrolliert werden.

Jahresbericht der FIU 2024

Transparenzregister – Pflichten für Geschäftsführer

Merkmal Details
Wer muss melden? Alle juristischen Personen des Privatrechts und eingetragene Personengesellschaften, z. B. GmbH, AG, UG, Vereine, Stiftungen
Welche Pflichten bestehen? Einholung von Informationen über wirtschaftlich Berechtigte und unverzügliche Mitteilung an das Transparenzregister
Wer ist wirtschaftlich Berechtigter? Natürliche Person, die mehr als 25% der Kapitalanteile oder Stimmrechte hält oder Kontrolle über das Unternehmen ausübt
Welche Informationen sind zu melden? Vor- und Nachname, Geburtsdatum, Wohnort, Art und Umfang des wirtschaftlichen Interesses
Änderung der Gesellschafterliste bei GmbHs Gesellschafterlisten müssen aktualisiert werden, z. B. bei Änderungen der Beteiligungshöhe oder der Gesellschafterstruktur
Fristen Eintragungen müssen unverzüglich erfolgen; Neugründungen binnen 2 Wochen nach Gesellschaftsgründung
Wer führt das Transparenzregister? Die Bundesanzeiger Verlags GmbH führt das Transparenzregister
Wer darf Einsicht nehmen? Behörden, bestimmte Verpflichtete nach dem Geldwäschegesetz (z.B. Banken, Anwälte) und Personen mit berechtigtem Interesse
Bußgelder bei Verstößen Hohe Bußgelder bei nicht rechtzeitiger oder falscher Meldung

Welche Pflichten bestehen? – Meldepflichten im Detail

Die Meldepflichten bestehen aus zwei wesentlichen Bereichen:

  1. Pflicht zur Informationseinholung: Als Geschäftsführer bist du verpflichtet, regelmäßig Informationen über die wirtschaftlich Berechtigten des Unternehmens einzuholen. Diese müssen auf dem aktuellen Stand gehalten werden.

  2. Pflicht zur Mitteilung an das Transparenzregister: Alle ermittelten und aktualisierten Daten müssen unverzüglich und elektronisch an das Transparenzregister übermittelt werden.

Es ist entscheidend, dass alle Gesellschafter, die entweder selbst als wirtschaftlich Berechtigte fungieren oder von einem wirtschaftlich Berechtigten direkt kontrolliert werden, die relevanten Informationen bereitstellen. Das bedeutet: Sie müssen dem Unternehmen alle Angaben zur Verfügung stellen, die für eine ordnungsgemäße Meldung erforderlich sind.

Wer ist wirtschaftlich Berechtigter? – Ein zentraler Begriff

Im Zusammenhang mit dem Transparenzregister ist der wirtschaftlich Berechtigte ein zentraler Begriff. Wirtschaftlich Berechtigte sind natürliche Personen, die letztlich das Eigentum oder die Kontrolle über eine Gesellschaft haben. Dies gilt insbesondere für:

  • Mehr als 25 % der Kapitalanteile oder der Stimmrechte eines Unternehmens

  • Jede natürliche Person, die unmittelbar oder mittelbar Kontrolle ausübt

Kontrolle bedeutet, dass die betreffende Person entweder durch direkte Beteiligung oder durch Einflussnahme auf die Unternehmensführung den beherrschenden Einfluss ausübt.

Beispiel:

Wenn eine GmbH von einer anderen juristischen Person kontrolliert wird, ist die natürliche Person, die diese Gesellschaft kontrolliert, der wirtschaftlich Berechtigte.

Vollregister: Das Ende der Mitteilungsfiktion

Achtung: Das Ende der Mitteilungsfiktion

Seit der Umstellung auf das Vollregister (Abschluss der Übergangsfristen bis Ende 2022) gilt: Ein Eintrag im Handelsregister, Vereinsregister oder Genossenschaftsregister befreit dich nicht mehr von der aktiven Meldepflicht zum Transparenzregister. Jede Gesellschaft muss ihre wirtschaftlich Berechtigten aktiv und eigenständig melden. Wer sich auf alte „Automatik-Meldungen“ verlässt, riskiert 2026 unmittelbare Bußgeldverfahren.

Welche Informationen müssen gemeldet werden?

Die Informationen, die du an das Transparenzregister melden musst, umfassen:

  • Vor- und Nachname

  • Geburtsdatum

  • Wohnort

  • Art und Umfang des wirtschaftlichen Interesses (z.B. Beteiligungshöhe oder Kontrolle über Stimmrechte)

Für Trusts, bestimmte nicht rechtsfähige Stiftungen oder ähnliche Rechtsgestaltungen sind zudem die Staatsangehörigkeit der wirtschaftlich Berechtigten sowie detaillierte Angaben zu deren Funktion (z.B. Treugeber oder Begünstigte) erforderlich.

Wichtig:

Die Art und Weise, wie eine Person wirtschaftlich berechtigt ist, muss klar und nachvollziehbar dokumentiert werden. Dies könnte durch Kapitalanteile, Stimmrechte oder eine besondere Kontrolle (z.B. durch vertragliche Regelungen) geschehen.

Änderung der Gesellschafterliste bei GmbHs – Was du als Geschäftsführer wissen musst

Die Gesellschafterliste einer GmbH wurde durch das Gesetz zur Bekämpfung der Geldwäsche geändert. Seit dem 26. Juni 2017 müssen auch gesellschaftliche Anteile und die prozentuale Beteiligung an der Gesellschaft in der Gesellschafterliste aufgeführt werden. Diese Angaben müssen im Handelsregister aktualisiert werden, wenn eine Veränderung der Anteile oder der Gesellschafterstruktur stattfindet.

Es ist deine Pflicht als Geschäftsführer, diese Änderungen zu überwachen und die aktualisierten Informationen schnellstmöglich zu melden.

Die aktive Unstimmigkeitsprüfung

Als Geschäftsführer bist du 2026 nicht nur für deine eigenen Daten verantwortlich. Wenn du im Rahmen deiner Sorgfaltspflichten (KYC) Einsicht in das Register eines Geschäftspartners nimmst und dabei feststellst, dass die dort hinterlegten Daten fehlerhaft oder unvollständig sind, musst du dies unverzüglich der registerführenden Stelle melden (§ 23a GwG). Das Unterlassen dieser „Unstimmigkeitsmeldung“ ist bußgeldbewährt.

Einschränkung durch den EuGH

In Übereinstimmung mit der aktuellen Rechtsprechung des Europäischen Gerichtshofs ist der freie öffentliche Zugang zum Transparenzregister eingeschränkt. Während Behörden und Verpflichtete (Banken, Notare) vollen Zugriff haben, müssen Privatpersonen ein berechtigtes Interesse (z. B. investigativer Journalismus oder NGOs zur Korruptionsbekämpfung) nachweisen, um tiefere Einblicke zu erhalten. Dies dient dem Schutz deiner persönlichen Daten als wirtschaftlich Berechtigter.

Fristen für die Eintragungen

Die Meldepflichten an das Transparenzregister müssen unverzüglich erfolgen. Das bedeutet, dass du alle relevanten Informationen direkt nach ihrer Erhebung übermitteln musst. Bei Neugründungen müssen die Angaben spätestens innerhalb von zwei Wochen nach der Gesellschaftsgründung übermittelt werden.

Wo wird das Transparenzregister geführt?

Das Transparenzregister wird von der Bundesanzeiger Verlags GmbH geführt. Das Register ist öffentlich zugänglich und enthält alle wesentlichen Informationen zu den wirtschaftlich Berechtigten. Du kannst das Transparenzregister direkt über folgenden Link einsehen:
Transparenzregister

Wer darf Einsicht in das Transparenzregister nehmen?

Das Transparenzregister ist grundsätzlich öffentlich zugänglich, allerdings gibt es Einschränkungen, was die Details betrifft:

  • Behörden (z.B. Steuerbehörden, Finanzaufsichtsbehörden) haben umfassenden Zugang.

  • Verpflichtete nach dem Geldwäschegesetz (GwG), wie zum Beispiel Banken, Rechtsanwälte oder Güterhändler, dürfen ebenfalls Einsicht nehmen.

  • Dritte können nur dann Einsicht nehmen, wenn sie ein berechtigtes Interesse nachweisen können. Dies könnte z.B. bei Journalisten der Fall sein, die Informationen zu gesellschaftlichen Strukturen benötigen.

Einsichtnahmebedingungen:

Die Einsichtnahme beschränkt sich auf den Namen, Geburtsdatum, den Wohnsitz (nur das Land) und die Art sowie den Umfang des wirtschaftlichen Interesses des wirtschaftlich Berechtigten.

Was passiert, wenn Informationen nicht gemeldet werden?

Als Geschäftsführer trägst du die Verantwortung für die ordnungsgemäße und zeitgerechte Meldung der relevanten Informationen. Bei Verstößen gegen die Meldepflichten können hohe Bußgelder verhängt werden. Die Bußgelder sind dabei nicht nur für die Gesellschaft selbst, sondern auch für dich persönlich als Geschäftsführer relevant.

Neu: Meldung von Unstimmigkeiten bei Immobilien (§ 23b GwG)

Mit der Neufassung des § 23b GwG im Rahmen des StoFöG 2026 wurde die Transparenz im Immobiliensektor massiv verschärft. Als Geschäftsführer – insbesondere in der Immobilienwirtschaft, im Finanzsektor oder bei der Zusammenarbeit mit Notaren – musst du diese spezifische Prüfpflicht kennen:

  • Abgleichpflicht mit dem Grundbuch: Behörden und bestimmte Verpflichtete (wie Banken, Finanzdienstleister und Notare) sind nun gesetzlich verpflichtet, Abweichungen zwischen den im Transparenzregister hinterlegten Immobiliendaten und den tatsächlichen Erkenntnissen (z. B. aus dem Grundbuch) unverzüglich zu melden.

  • Aktive Korrektur durch die Registerstelle: Die registerführende Stelle hat nach § 23b Abs. 3 GwG umfassende Befugnisse, Unterlagen zur Aufklärung von dir oder der betroffenen Vereinigung einzufordern. Sie ist zudem berechtigt, direkt Einsicht in das Grundbuch zu nehmen, um die Zuordnung von Immobilien zu berichtigen.

  • Haftungsfalle bei Falschzuordnung: Wenn dein Unternehmen Immobilien hält, die im Transparenzregister nicht korrekt zugeordnet sind, löst dies 2026 automatisierte Prüfprozesse aus. Die „unverzügliche Prüfung“ durch die Registerstelle führt bei bestätigten Abweichungen zu einer sofortigen Berichtigung des Registers – oft flankiert von Bußgeldverfahren wegen fehlerhafter Dokumentation.

Wichtig für Geschäftsführer im Bestand: Die Prüfpflicht nach § 23b GwG gilt auch für Immobilien, die bereits vor 2026 im Eigentum der Gesellschaft standen, sobald eine neue Identifizierung oder ein Abgleich mit dem Grundbuch stattfindet.

Seminare für Geschäftsführer und Verantwortliche

Um sicherzustellen, dass du als Geschäftsführer alle Anforderungen des Transparenzregisters korrekt erfüllst, bieten wir dir verschiedene Seminare an, die dich zu den relevanten Themen auf dem neuesten Stand halten:

Fazit: Die Pflichten für Geschäftsführer im Transparenzregister

Das Transparenzregister dient der Transparenz und Bekämpfung von Geldwäsche und Terrorismusfinanzierung. Als Geschäftsführer trägst du die Verantwortung, die relevanten Informationen über wirtschaftlich Berechtigte rechtzeitig und korrekt zu melden. Du musst sicherstellen, dass alle Änderungen in der Gesellschafterstruktur sowie die Identifikation der wirtschaftlich Berechtigten ordnungsgemäß und unverzüglich gemeldet werden.

Um keine Risiken einzugehen, solltest du regelmäßig prüfen, ob die Angaben im Transparenzregister aktuell sind und den rechtlichen Anforderungen entsprechen. Besondere Aufmerksamkeit ist auf die Fristen und Meldepflichten zu legen, da Verstöße gegen diese Pflichten hohe Bußgelder nach sich ziehen können.

Nutze unser Seminarangebot, um dich umfassend auf die rechtlichen Anforderungen vorzubereiten und alle Pflichten als Geschäftsführer sicher zu erfüllen.

Verpasse nicht die Gelegenheit, dich weiterzubilden und die Anforderungen des Transparenzregisters professionell zu meistern!


Weitere Informationen und Whitepaper anfordern

Möchtest du mehr über die Anforderungen des Transparenzregisters und die damit verbundenen Pflichten erfahren? Fordere unser detailliertes Whitepaper zu diesem Thema an! Das Whitepaper gibt dir wertvolle Einblicke und unterstützt dich dabei, die gesetzlichen Anforderungen korrekt zu erfüllen.

Du kannst das Whitepaper direkt über das folgende Formular bei S+P Seminare anfordern:
Whitepaper anfordern.

Wirtschaftlich Berechtigter und Meldepflichten im Transparenzregister

Kriterium Details
Definition des wirtschaftlich Berechtigten Natürliche Person, die letztlich Kontrolle über das Unternehmen ausübt oder mehr als 25% der Anteile oder Stimmrechte besitzt
Angabepflicht Gesellschafter müssen dem Unternehmen alle Informationen zu den wirtschaftlich Berechtigten mitteilen
Meldepflicht Die Gesellschaft muss diese Informationen unverzüglich an das Transparenzregister übermitteln
Kontrolle über die Gesellschaft Kontrolle kann sowohl direkt als auch indirekt ausgeübt werden (z.B. durch eine Muttergesellschaft oder Verträge)
Änderung der wirtschaftlich Berechtigten Änderungen in der Struktur der wirtschaftlich Berechtigten müssen unverzüglich dem Transparenzregister mitgeteilt werden
Fristen für die Meldung Die Meldung muss **unverzüglich** erfolgen, spätestens innerhalb von zwei Wochen bei Neugründungen
Ausnahmen Bei börsennotierten Gesellschaften gelten besondere Ausnahmen, da die Informationen bereits öffentlich zugänglich sind
Verantwortung des Geschäftsführers Der Geschäftsführer ist für die korrekte und fristgerechte Meldung an das Transparenzregister verantwortlich
Verstoß gegen Meldepflichten Bei Verstößen drohen hohe Bußgelder und im schlimmsten Fall rechtliche Konsequenzen für den Geschäftsführer

FAQ zum Transparenzregister für Geschäftsführer

Mehr zu diesem Thema

Aufgaben und Verantwortlichkeiten der Gesellschafter gemäß § 46 GmbHG

Aufgaben und Verantwortlichkeiten der Gesellschafter gemäß § 46 GmbHG

Was sind die Aufgaben der Gesellschafter nach § 46 GmbHG?

Die Gesellschafter einer GmbH bilden das oberste Willensbildungsorgan. Gemäß § 46 GmbHG obliegen ihnen zentrale Entscheidungen, die über das operative Tagesgeschäft hinausgehen. Dazu gehören insbesondere die Feststellung des Jahresabschlusses, die Verwendung des Ergebnisses, die Bestellung und Abberufung von Geschäftsführern sowie die Überwachung der Geschäftsführung und die Geltendmachung von Ersatzansprüchen.

Die wichtigsten Zuständigkeiten gemäß § 46 GmbHG

Frage Zuständigkeit Gesetzliche Basis
Wer bestimmt die Gewinnverwendung? Gesellschafter § 46 Nr. 1 GmbHG
Wer wählt den Abschlussprüfer? Gesellschafter § 46 Nr. 1 GmbHG, §318 Abs. 1 Satz 1 HGB
Wer darf Geschäftsführer entlassen? Gesellschafter § 46 Nr. 5 GmbHG
Wer entscheidet über Schadensersatzklagen gegen Geschäftsführer? Gesellschafter § 46 Nr. 8 GmbHG
[index]
Aufgaben der Gesellschafter gemäß § 46 GmbHG

Use Cases: Aufgaben & Verantwortlichkeiten der Gesellschafter (§ 46 GmbHG)

Aufgabe nach § 46 GmbHG Use Case in der Praxis
Feststellung des Jahresabschlusses Gesellschafterversammlung beschließt über den geprüften Abschluss und entscheidet über Gewinnausschüttung oder Rücklage.
Billigung Konzernabschluss & IFRS Bei internationaler Tätigkeit beschließen die Gesellschafter die Veröffentlichung eines IFRS-Abschlusses zur Kapitalmarkt-Transparenz.
Einforderung der Einlagen Bei Liquiditätsengpässen fordern Gesellschafter die noch offenen Stammeinlagen ein.
Rückzahlung von Nachschüssen Wenn zusätzliche Kapitalzuführungen geleistet wurden, entscheidet die Gesellschafterversammlung über eine Rückzahlung.
Bestellung & Abberufung Geschäftsführer Ein Geschäftsführer wird wegen Pflichtverletzung abberufen und ein neuer bestellt.
Überwachung der Geschäftsführung Gesellschafter beauftragen eine externe Sonderprüfung, um Risiken im Management aufzudecken.
Bestellung Prokuristen Ein leitender Mitarbeiter erhält Prokura, um internationale Geschäfte zu unterschreiben.
Ersatzansprüche Gesellschafter klagen Schadensersatz gegen Geschäftsführer wegen Verstoßes gegen Sorgfaltspflichten ein.

Feststellung des Jahresabschlusses und Verwendung des Ergebnisses

Die Gesellschafter halten die „Finanzhoheit“. Sie prüfen den von der Geschäftsführung vorgelegten Jahresabschluss und stellen diesen fest.

  • Ergebnisverwendung: Sie entscheiden, ob Gewinne ausgeschüttet oder als Rücklagen in das Unternehmen reinvestiert werden.

  • Internationale Standards: Gemäß § 46 Nr. 1a und 1b GmbHG entscheiden sie über die Billigung von Konzernabschlüssen und die Anwendung von IFRS-Standards, was besonders für die Vergleichbarkeit auf globalen Märkten entscheidend ist.


Offenlegung eines Einzelabschlusses nach internationalen Rechnungslegungsstandards

Eine relativ neue Regelung erlaubt den Gesellschaftern, über die Offenlegung eines Einzelabschlusses nach internationalen Rechnungslegungsstandards (IFRS) zu entscheiden. Dies ist vor allem relevant für international tätige Unternehmen, da diese Standards eine größere Vergleichbarkeit der finanziellen Berichterstattung ermöglichen.


Billigung des Konzernabschlusses

Falls die GmbH Teil eines Konzerns ist, obliegt den Gesellschaftern auch die Billigung des Konzernabschlusses. Dieser gibt ein umfassendes Bild der finanziellen Lage des gesamten Unternehmensverbunds und wird von den Geschäftsführern aufgestellt.


Einforderung der Einlagen

  • Einlagen: Die Gesellschafter müssen sicherstellen, dass das Stammkapital real vorhanden ist. Sie beschließen die Einforderung noch nicht geleisteter Einlagen.

  • Nachschüsse: Falls die Satzung dies vorsieht, können zusätzliche Mittel eingefordert werden. Die Entscheidung über deren Rückzahlung obliegt ebenfalls der Versammlung (§ 46 Nr. 2 & 3 GmbHG).


Aufgaben der Gesellschafter gemäß § 46 GmbHG

Die Gesellschafter einer GmbH haben nach § 46 des GmbH-Gesetzes (GmbHG) weitreichende Entscheidungsbefugnisse. Zu den wichtigsten Aufgaben gehören:

  • Feststellung des Jahresabschlusses und Verwendung des Ergebnisses.
  • Billigung des Konzernabschlusses und Offenlegung nach internationalen Rechnungslegungsstandards (IFRS).
  • Bestellung und Abberufung von Geschäftsführern sowie deren Entlastung.
  • Überwachung der Geschäftsführung durch geeignete Maßnahmen.
  • Einfordern von Einlagen und Entscheidungen über die Rückzahlung von Nachschüssen.
  • Geltendmachung von Ersatzansprüchen gegenüber Geschäftsführern und Gesellschaftern.

Diese Aufgaben sichern die strategische Ausrichtung und den wirtschaftlichen Erfolg der GmbH.

Rückzahlung von Nachschüssen

Nachschüsse sind zusätzliche Einzahlungen, die Gesellschafter bei Bedarf leisten müssen. Die Entscheidung über die Rückzahlung solcher Nachschüsse, wenn sie geleistet wurden, liegt ebenfalls bei den Gesellschaftern.


Teilung, Zusammenlegung und Einziehung von Geschäftsanteilen

Gesellschafter entscheiden über strukturelle Veränderungen in Bezug auf die Anteile der Gesellschaft. Dies betrifft insbesondere die Teilung oder Zusammenlegung von Geschäftsanteilen sowie die Einziehung von Anteilen, wenn diese zurückgekauft oder eingezogen werden sollen.


Bestellung und Abberufung von Geschäftsführern sowie Entlastung derselben

Die Bestellung und Abberufung der Geschäftsführung ist das schärfste Schwert der Gesellschafter (§ 46 Nr. 5 GmbHG).

  • Entlastung: Durch die jährliche Entlastung billigen die Gesellschafter die bisherige Führung.

  • Prokura: Auch die Erteilung und der Widerruf der Prokura sowie der allgemeinen Handlungsvollmacht fallen in ihren Zuständigkeitsbereich (§ 46 Nr. 7 GmbHG).


Maßnahmen zur Prüfung und Überwachung der Geschäftsführung

Die Gesellschafter sind nicht nur „stille Teilhaber“, sondern Kontrollinstanz:

  • Prüfung: Sie können jederzeit Einsicht in die Bücher verlangen und Sonderprüfungen anordnen (§ 46 Nr. 6 GmbHG).

  • Ersatzansprüche: Wenn Geschäftsführer ihre Pflichten verletzen, entscheiden die Gesellschafter über die Einleitung rechtlicher Schritte und die Geltendmachung von Schadensersatz (§ 46 Nr. 8 GmbHG).

Bestellung von Prokuristen und Handlungsbevollmächtigten

Die Gesellschafter sind verantwortlich für die Bestellung von Prokuristen und Handlungsbevollmächtigten, die weitreichende Handlungsvollmachten für das Unternehmen erhalten. Diese Personen können wesentliche Entscheidungen für die Gesellschaft treffen und das operative Geschäft leiten.

Geltendmachung von Ersatzansprüchen gegen Geschäftsführer oder Gesellschafter

Falls der Gesellschaft durch die Geschäftsführung oder Gesellschafter Schaden entstanden ist, liegt es in der Hand der Gesellschafter, Ersatzansprüche geltend zu machen. Sie vertreten die Gesellschaft in rechtlichen Auseinandersetzungen gegen die Geschäftsführer, um potenzielle Schäden auszugleichen.

Bei der Entscheidung über die Geltendmachung von Ansprüchen gegen einen Gesellschafter-Geschäftsführer unterliegt der betroffene Gesellschafter einem Stimmverbot. Das ist für die Praxis extrem relevant, damit Beschlüsse nicht anfechtbar sind.

Typische Risiken & Praxislösungen für Gesellschafter

Risiko Beispiel Praxislösung
Fehlende Transparenz bei Jahresabschluss Unklare Bilanzierung führt zu Streit unter Gesellschaftern. Externe Wirtschaftsprüfung und klare Reporting-Struktur einführen.
Interessenkonflikte bei Geschäftsführern GF tätigt Geschäfte mit verbundenem Unternehmen. Compliance-Regeln & Zustimmungspflichten in Gesellschaftervertrag aufnehmen.
Liquiditätsrisiko durch nicht gezahlte Einlagen Gesellschafter zahlt vereinbarte Einlage nicht ein. Schnelle Einforderung per Beschluss & ggf. Klage auf Leistung.
Blockaden bei Beschlüssen Mehrheitsgesellschafter verhindert wichtige Entscheidungen. Schiedsgerichtsklauseln und Mediationsverfahren im Gesellschaftsvertrag.
Haftungsrisiken durch fehlende Kontrolle Geschäftsführer begeht Pflichtverletzungen unbemerkt. Regelmäßige Sonderprüfungen & interne Kontrollsysteme einführen.
Uneinigkeit über Gewinnverwendung Ein Teil will Ausschüttung, ein anderer Investition. Vorab Regelung in Gesellschaftsvertrag (z. B. Mindestthesaurierung).

Fazit

§ 46 des GmbHG verdeutlicht die weitreichenden Rechte und Pflichten der Gesellschafter einer GmbH. Sie tragen die Verantwortung für zentrale Entscheidungen, die den Fortbestand und den Erfolg der Gesellschaft betreffen. Von der Bestellung der Geschäftsführung bis zur Feststellung des Jahresabschlusses – die Gesellschafter haben maßgeblichen Einfluss auf die strategische Ausrichtung der GmbH und deren langfristige Entwicklung.

Hinweis für die Praxis: Viele dieser gesetzlichen Regelungen sind „dispositiv“. Das bedeutet, durch den Gesellschaftsvertrag (Satzung) können Aufgaben teilweise anders verteilt werden. Die Kernkompetenzen (wie die Entlastung oder Abberufung aus wichtigem Grund) sind jedoch meist fest im Gesetz verankert.


Diese S+P Lehrgänge könnten dich interessieren:

§ 46 GmbHG in der Praxis umsetzen – Haftungsrisiken vermeiden

Die Rechte und Pflichten der Gesellschafter nach § 46 GmbHG sind klar geregelt – doch in der Praxis entstehen Haftungsrisiken häufig durch fehlende Beschlussklarheit, unzureichende Kontrolle der Geschäftsführung oder fehlerhafte Kompetenzabgrenzung.

Mit den S+P Lehrgängen für Geschäftsführer und Aufsichtsräte erhältst du rechtssichere Umsetzungskompetenz, klare Entscheidungsstrukturen und sofort einsetzbare Tools für Gesellschafterbeschlüsse, Überwachungspflichten und Governance-Strukturen.

✔ Praxisleitfäden & Beschlussmuster
✔ Aktuelle Rechtsprechung & Haftungsfälle
✔ S+P Tool Box für die sofortige Umsetzung
✔ Zertifikat „S+P Certified“

FAQ: Aufgaben der Gesellschafter gemäß § 46 GmbHG

  • Was passiert, wenn die Gesellschafter den Jahresabschluss nicht feststellen?

    Ohne die Feststellung des Jahresabschlusses durch die Gesellschafterversammlung kann kein rechtswirksamer Beschluss über die Gewinnverwendung gefasst werden. Das bedeutet: Es dürfen keine Dividenden ausgezahlt werden. Zudem kann die Geschäftsführung nicht entlastet werden, was die Haftungsrisiken erhöht.

  • Können die Gesellschafter einen Geschäftsführer jederzeit abberufen?

    Ja. Gemäß § 46 Nr. 5 GmbHG liegt die personelle Hoheit bei den Gesellschaftern. Sofern die Satzung keine Einschränkungen vorsieht (z. B. Abberufung nur aus wichtigem Grund), kann die Bestellung jederzeit durch Gesellschafterbeschluss widerrufen werden.

    Wichtig: Die Beendigung des Anstellungsverhältnisses (Dienstvertrag) unterliegt häufig eigenen Fristen und vertraglichen Regelungen.

  • Müssen Gesellschafter die Geschäftsführung aktiv überwachen?

    Ja. Gesellschafter haben eine Überwachungspflicht. Bestehen Anhaltspunkte für Unregelmäßigkeiten, sind Maßnahmen nach § 46 Nr. 6 GmbHG zu ergreifen (z. B. Sonderprüfung).

    Unterlassen sie dies trotz konkreter Hinweise, kann eine eigene Haftung gegenüber der Gesellschaft entstehen.

  • Was bedeutet die „Entlastung“ der Geschäftsführung konkret?

    Mit der Entlastung erklären die Gesellschafter, dass sie mit der bisherigen Geschäftsführung einverstanden sind.

    Rechtlich bedeutet dies regelmäßig einen Verzicht auf erkennbare Schadensersatzansprüche für den betreffenden Zeitraum. Die Entlastung ist somit Vertrauensbeweis und Haftungsschutz zugleich.

  • Wer entscheidet über die Erteilung einer Prokura?

    Nach § 46 Nr. 7 GmbHG entscheiden die Gesellschafter über Bestellung und Widerruf von Prokuristen sowie von Handlungsbevollmächtigten zum gesamten Geschäftsbetrieb.

    Dies sichert die Kontrolle über Personen, die die GmbH nach außen rechtlich verpflichten können.

  • Was ist der Unterschied zwischen Einlagen und Nachschüssen?

    Stammeinlagen sind die Kapitalbeiträge, die Gesellschafter bei Gründung oder Kapitalerhöhung zur Bildung des Stammkapitals leisten müssen.

    Nachschüsse sind zusätzliche Zahlungen über das Stammkapital hinaus. Sie sind nur geschuldet, wenn die Satzung ausdrücklich eine Nachschusspflicht vorsieht. Ihre Rückzahlung unterliegt strengen Regeln der Kapitalerhaltung.

  • Können Gesellschafter gegen den eigenen Geschäftsführer klagen?

    Ja. Verletzt der Geschäftsführer seine Sorgfaltspflichten (§ 43 GmbHG), entscheiden die Gesellschafter gemäß § 46 Nr. 8 GmbHG über die Geltendmachung von Ersatzansprüchen.

    In diesem Fall vertreten die Gesellschafter die GmbH gegenüber dem (auch noch amtierenden) Geschäftsführer.

Mehr zu diesem Thema

§ 17 GwG: Sorgfaltspflichten rechtssicher auf Dritte & Dienstleister übertragen


Übertragung von Sorgfaltspflichten nach § 17 GwG

Nach § 17 GwG dürfen Verpflichtete bestimmte geldwäscherechtliche Sorgfaltspflichten auf Dritte oder externe Dienstleister übertragen. Während die Identifizierung und Informationseinholung (§ 10 Abs. 1 Nr. 1–4 GwG) delegierbar sind, verbleibt die Letztverantwortung für die Einhaltung der Compliance stets beim Verpflichteten. Erfahre hier, welche Voraussetzungen für die rechtssichere Auslagerung und den Rückgriff auf Dritte gelten.

§ 17 GwG (Dritte & Auslagerung)

FAQ: § 17 GwG – Dritte, Auslagerung & Verantwortlichkeit

Welche Sorgfaltspflichten dürfen nach § 17 GwG auf Dritte übertragen werden?

Nach § 17 GwG kannst du Sorgfaltspflichten auf Dritte oder externe Dienstleister übertragen, aber Achtung: Die Letztverantwortung bleibt immer bei dir als Verpflichtetem.

  • Was übertragen werden darf: Ausschließlich die allgemeinen Sorgfaltspflichten nach § 10 Abs. 1 Nr. 1 bis 4 GwG (Identifizierung, wirtschaftlich Berechtigte, Zweck der Geschäftsbeziehung, PEP-Prüfung).

  • Was NICHT übertragen werden darf:

    • Die kontinuierliche Überwachung (§ 10 Abs. 1 Nr. 5 GwG).

    • Die Erfüllung verstärkter Sorgfaltspflichten (z. B. bei Hochrisikofällen nach § 15 GwG).

  • Zurechnung: Fehler des Dritten werden dir so zugerechnet, als hättest du sie selbst begangen.

Praxiskern: § 17 GwG bedeutet Delegation – aber niemals Entlastung

Auch wenn du Sorgfaltspflichten auf Dritte oder Dienstleister überträgst, bleibt die rechtliche Gesamtverantwortung vollständig bei dir. § 17 GwG erlaubt keine Risiko-Verlagerung, sondern nur eine klar begrenzte Aufgabenübertragung.

Besonders haftungssensibel sind Konstellationen mit Auslandsbezug, gruppeninternen Lösungen oder Sub-Auslagerungen. Hier erwartet die Aufsicht eine dokumentierte Prüfung, fortlaufende Kontrolle und jederzeitigen Zugriff auf alle relevanten Unterlagen.

  • Nur § 10 Abs. 1 Nr. 1–4 GwG sind übertragbar – keine laufende Überwachung
  • Erhöhte Sorgfaltspflichten bleiben immer in deiner Organisation
  • Unverzügliche Direktübermittlung aller Identifizierungsdaten an dich
  • Risikoorientierte Kompensation bei geringeren ausländischen Standards
  • Dokumentierte Kontroll- und Stichprobenprüfung während der Vertragslaufzeit

Jede unklare Vertragsgestaltung oder fehlende Kontrolle kann als Organisationsmangel gewertet werden. Deshalb ist § 17 GwG immer auch ein Governance-Thema auf Leitungsebene.

§ 17 GwG Quick-Check: Outsourcing & Haftungsrisiko

Check Fragestellung
Pflichtenabgrenzung
Sind ausschließlich § 10 Abs. 1 Nr. 1–4 GwG übertragen?
Nicht-Übertragbarkeit geprüft
Bleiben laufende Überwachung (§ 10 Abs. 1 Nr. 5) und § 15 GwG intern?
Zulässiger Dritter
Handelt es sich um einen gesetzlich zulässigen Dritten oder um eine saubere Auslagerung?
Auslands-Check
Kein Einsatz eines Dritten in einem Hochrisiko-Drittstaat?
Umgehungsverbot
Keine Anwendung niedrigerer ausländischer Identifizierungsstandards?
Zuverlässigkeitsprüfung
Vor Beauftragung dokumentierte Prüfung durchgeführt?
Kontrollsystem
Laufende Stichprobenkontrollen während der Vertragslaufzeit etabliert?
Direktübermittlung
Werden alle Identifizierungsdaten unmittelbar an dich übermittelt (nicht über den Kunden)?
Dokumentationspflicht
Werden Unterlagen gemäß § 8 Abs. 4 GwG ordnungsgemäß aufbewahrt?
Konzern-Check
Besteht jederzeit Zugriff auf alle relevanten Informationen – auch gruppenintern?
🚦 Live-Auswertung
ROT
Akutes GwG-Haftungsrisiko
GELB
Kontroll- oder Dokumentationslücken
GRÜN
Strukturierte § 17-Governance

Rückgriff auf Dritte (§ 17 Abs. 1–4 GwG)

Hierbei handelt es sich um „gesetzlich zuverlässige“ Stellen, bei denen du keinen separaten Auslagerungsvertrag benötigst.

  • Zulässige Dritte: Kredit- und Finanzinstitute (Inland/EU), bestimmte Güterhändler oder vergleichbare Institute in Drittstaaten mit gleichwertigem Schutzniveau.

  • Privileg für Gruppen (§ 17 Abs. 4 GwG): Innerhalb einer Unternehmensgruppe ist der Rückgriff erleichtert, sofern gruppenweite AML-Standards (Anti-Money Laundering) gelten und überwacht werden.

  • Wichtig: Ein Rückgriff auf Dritte in Hochrisiko-Drittstaaten ist (bis auf wenige Ausnahmen bei Tochterunternehmen) untersagt.

  • Keine Umgehung: Du darfst kein „Identification-Shopping“ betreiben. Wenn ein Kunde im Inland sitzt, darf das ausländische Recht des Dritten das deutsche Schutzniveau nicht unterschreiten.


Vertragliche Auslagerung (§ 17 Abs. 5–9 GwG)

Willst du die Pflichten auf Dienstleister übertragen, die keine „Dritten“ im Sinne des Gesetzes sind (z. B. spezialisierte KYC-Agenturen), greift die vertragliche Auslagerung.

  • Anforderungen an dich:

    • Eignungsprüfung: Du musst vorab prüfen, ob der Dienstleister fachlich und personell in der Lage ist (§ 17 Abs. 7 GwG).

    • Kontrollpflicht: Du musst die Durchführung laufend stichprobenartig überwachen.

    • Vertragsgestaltung: Weisungs- und Kontrollrechte müssen explizit fixiert sein.

  • Sub-Auslagerung: Diese ist nur mit deiner Zustimmung und unter Einhaltung derselben strengen Kriterien zulässig.

§ 17 GwG – Übertragung von Sorgfaltspflichten & Haftungsrisiken

Regelungsbereich Konsequenz für dich als Verpflichteter
Übertragbarer Pflichtenumfang Du darfst ausschließlich die allgemeinen Sorgfaltspflichten nach § 10 Abs. 1 Nr. 1–4 GwG übertragen (Identifizierung, wirtschaftlich Berechtigte, Zweck der Geschäftsbeziehung, PeP-Abklärung). Die Aufzählung ist abschließend.
Nicht übertragbare Pflichten Die kontinuierliche Überwachung (§ 10 Abs. 1 Nr. 5 GwG) sowie erhöhte Sorgfaltspflichten (§ 15 GwG) musst du zwingend selbst erfüllen.
Verantwortung & Zurechnung Auch bei Einschaltung eines Dritten bleibst du voll verantwortlich. Pflichtverletzungen des Dritten werden dir zugerechnet.
Zulässige Dritte ohne Auslagerungsvertrag Du kannst auf gesetzlich zuverlässige Verpflichtete im Inland, in der EU oder in gleichwertig regulierten Drittstaaten zurückgreifen. Eine gesonderte Zuverlässigkeitsprüfung ist hier nicht erforderlich.
Drittstaaten mit hohem Risiko Dritte in Hochrisiko-Drittstaaten sind grundsätzlich ausgeschlossen. Ausnahmen gelten nur für bestimmte gruppenangehörige Einheiten.
Umgehungsverbot Du darfst keine Identifizierung über ausländische Dritte vornehmen, wenn dadurch weniger strenge ausländische Standards angewandt würden. Dies gilt als Umgehung des GwG.
Vertragliche Auslagerung (§ 17 Abs. 5–9 GwG) Bei sonstigen geeigneten Dienstleistern brauchst du einen klar geregelten Auslagerungsvertrag, inklusive Weisungs-, Kontroll- und Kündigungsrechten.
Zuverlässigkeitsprüfung Vor Beauftragung musst du die Zuverlässigkeit prüfen und während der Vertragslaufzeit stichprobenartige Kontrollen durchführen.
Sub-Auslagerung Eine Weiterverlagerung ist nur zulässig, wenn sämtliche gesetzlichen Anforderungen auch gegenüber dem Subdienstleister erfüllt werden.
Unmittelbare Informationsübermittlung Alle Identifizierungs- und Prüfungsunterlagen müssen dir unverzüglich und direkt vom Dritten übermittelt werden – niemals über den Kunden.
Dokumentations- & Aufbewahrungspflichten Du musst sicherstellen, dass Kopien, Videoidentifizierungsnachweise und Registerunterlagen gemäß § 8 Abs. 4 GwG ordnungsgemäß aufbewahrt werden.
Gruppenangehörige Dritte Auch bei Konzernlösungen bleibst du letztverantwortlich. Geringere ausländische Standards musst du risikoorientiert durch verstärkte Kontrollen kompensieren.

Warum ist die unverzügliche Übermittlung nach § 17 Abs. 3 GwG kritisch?

Die Aufsicht (BaFin/FIU) verlangt, dass Identifizierungsdaten direkt vom Dritten zum Verpflichteten fließen.

Eine Übermittlung „über den Kunden“ (z.B. Kunde schickt Kopie, die der Dritte erstellt hat) ist unzulässig und führt bei Prüfungen regelmäßig zu Bußgeldern.


Rückgriff auf frühere Identifizierungsdaten nach § 17 Abs. 3a GwG (24‑Monatsfrist)

Dritte müssen das Rad nicht jedes Mal neu erfinden: Unter bestimmten Voraussetzungen erlaubt § 17 GwG, dass ein Dritter auf Identifizierungsdaten zurückgreift, die er bereits zu einem früheren Zeitpunkt erhoben hat. Damit dieser Rückgriff rechtssicher ist, müssen folgende vier Kriterien gleichzeitig erfüllt sein:

  • Eigene Geschäftsbeziehung: Die ursprüngliche Identifizierung muss im Rahmen einer eigenen Geschäftsbeziehung des Dritten erfolgt sein – und zwar unter Anwendung der allgemeinen (nicht vereinfachten!) Sorgfaltspflichten.

  • Die 24-Monats-Frist: Die Identifizierung oder die letzte Datenaktualisierung (gemäß § 12 GwG) darf zum Zeitpunkt der Übermittlung nicht länger als 24 Monate zurückliegen. Diese Frist ist eine strikte materielle Ausschlussgrenze.

  • Aktualität & Plausibilität: Es dürfen keine äußeren Umstände vorliegen, die an der Richtigkeit oder Aktualität der Daten zweifeln lassen.

  • Gültige Dokumente: Das damals verwendete Identifikationsdokument (z. B. Personalausweis oder Reisepass) muss zum Zeitpunkt des Rückgriffs noch gültig sein.

Wichtig für die Praxis: Nach Ablauf der 24 Monate erlischt die Erlaubnis zum Datenrückgriff. Der Dritte muss in diesem Fall eine vollständige Neu-Identifizierung oder Aktualisierung nach §§ 10, 12 GwG durchführen, bevor er die Daten an dich übermitteln darf.

24-Monats-Check nach § 17 Abs. 3a GwG

Prüfmerkmal Anforderung
Merkmal Gültigkeit der Identifizierungsdaten
Frist Maximal 24 Monate seit letzter Identifizierung oder Aktualisierung (§ 17 Abs. 3a GwG)
Bedingung 1 Identifizierung erfolgte im Rahmen einer eigenen Geschäftsbeziehung des Dritten.
Bedingung 2 Es wurden keine vereinfachten Sorgfaltspflichten angewendet.
Bedingung 3 Keine Zweifel an Richtigkeit und Aktualität der übermittelten Informationen.
Bedingung 4 Verwendetes Identifikationsdokument ist noch gültig.

Wird eine dieser Voraussetzungen nicht erfüllt, ist ein Rückgriff auf frühere Daten unzulässig. Es muss eine neue Identifizierung gemäß § 10 i.V.m. § 12 GwG durchgeführt werden.


Gruppeninterne Dritte und risikoorientierte Aspekte

Auch wenn § 17 Abs. 4 GwG Erleichterungen bietet, entbindet dich das nicht von der Pflicht, die Informationen tatsächlich zu erhalten. Du musst jederzeit nachweisen können, dass du die Angemessenheit der Maßnahmen im Blick behältst – besonders wenn das Schutzniveau im Sitzland des Gruppenmitglieds niedriger ist als in Deutschland.


Praktische Werkzeuge für die Umsetzung (§ 17 GwG)

Damit du bei der Zusammenarbeit mit Dritten oder Dienstleistern rechtlich auf der sicheren Seite stehst, hilft dir ein strukturierter Compliance-Toolbox-Ansatz. So stellst du sicher, dass die Delegation von Sorgfaltspflichten nicht zum Haftungsrisiko wird.

  • S+P Checkliste „Dienstleister-Audit“: Bevor du Aufgaben auslagerst, musst du die Geeignetheit und Zuverlässigkeit des Partners prüfen (§ 17 Abs. 5 & 7 GwG). Nutze eine standardisierte Checkliste für das Vorab-Screening und die laufende Überwachung (Stichprobenkontrolle).

  • Muster-Auslagerungsvertrag (GwG-konform): Verwende Vertragsvorlagen, die explizit die unverzügliche Übermittlungspflicht, deine Weisungsrechte und die Kontrollrechte (§ 17 Abs. 3 & 5 GwG) regeln. Ohne diese schriftliche Fixierung ist die Auslagerung rechtlich unwirksam.

  • Monitoring-Tool für die 24-Monats-Frist: Implementiere ein einfaches Ampelsystem oder eine Datenbank-Abfrage, die dich warnt, wenn Identifizierungsdaten eines Dritten älter als 24 Monate sind. So verhinderst du den Rückgriff auf veraltete, unzulässige Datensätze.

  • Übermittlungs-Protokoll: Erstelle eine klare Vorgabe für den Datentransfer. Dokumentiere, dass die Unterlagen (Video-Ident, Ausweiskopien etc.) direkt vom Partner an dich geflossen sind und nicht über den Kunden eingereicht wurden.

S+P Tool Box Geldwäsche Officer

GwG-Compliance Hub – S+P Seminare

GwG-Compliance Hub: Praxis-Wissen & Seminare zur Geldwäscheprävention

Alles zu Sorgfaltspflichten, Risikoanalysen und Meldefristen. Rechtssicher umgesetzt durch Experten.

Der Paragraphen-Wegweiser

§ 7 GwG – Geldwäschebeauftragter

Aufgaben, Bestellung und Haftung des Geldwäschebeauftragten. Was du organisatorisch zwingend regeln musst.

Mehr zu diesem Thema

§ 10–12 GwG – KYC & Identifizierung

Kundenprüfung, auftretende Person und wirtschaftlich Berechtigte – so setzt du KYC rechtssicher um.

Zur Umsetzung

§ 17 GwG – Outsourcing & Dritte

Pflichtenübertragung, Auslagerungsvertrag und Kontrollpflichten – was du beim Einsatz externer Dienstleister beachten musst.

Details ansehen

§ 43 GwG – Verdachtsmeldungen

Wann musst du melden? Fristen, goAML-System und typische Fehlerquellen in der Praxis.

Meldepflicht verstehen

§ 20 GwG – Transparenzregister

Wirtschaftlich Berechtigte korrekt ermitteln und Meldepflichten zum Transparenzregister erfüllen.

Mehr zu diesem Thema

Zentrale Rechts- und Aufsichtsquellen zu § 17 GwG

  • Nationales Gesetz (GwG, § 17 – Ausführung der Sorgfaltspflichten durch Dritte, vertragliche Auslagerung)
    Amtliche Fassung (Gesetze im Internet, BMJ/BMI):
    https://www.gesetze-im-internet.de/gwg_2017/__17.html

  • BaFin – Auslegungs- und Anwendungshinweise zum Geldwäschegesetz (GwG)
    Jeweils aktueller Stand der AUA je Verpflichtetengruppe (z.B. Kredit‑/Finanzdienstleistungsinstitute, Versicherer, WP/vBP, Güterhandel), inkl. Vorgaben zur Pflichtenwahrnehmung durch Dritte und Auslagerung nach § 17 GwG:
    https://www.bafin.de (Navigation: Aufsicht – Geldwäscheprävention – Auslegungs- und Anwendungshinweise GwG)

  • EBA – Guidelines on outsourcing arrangements (EBA/GL/2019/02)
    Leitlinien zu Auslagerungsvereinbarungen, inkl. Governance‑, Risiko‑ und Vertragsanforderungen, relevant bei Auslagerungen nach § 17 GwG in der Finanzbranche:
    https://www.eba.europa.eu/activities/single-rulebook/regulatory-activities/internal-governance/guidelines-outsourcing-arrangements

  • AMLA – EU Anti-Money Laundering Authority
    Informationen zur neuen EU‑Aufsichtsbehörde, ihren Aufgaben, technischen Standards und Leitlinien (künftig maßgeblich auch für AMLR/Outsourcing‑Fragen):
    https://www.amla.europa.eu

S+P C.O.R.E.

Strategische Exzellenz auf C-Level erfordert kontinuierliche Orientierung. Damit du nach deinem Lehrgang nicht allein gelassen wirst, haben wir S+P C.O.R.E. entwickelt.

S+P Mehrwert-Garantie: Dein Wissens-Vorsprung für 2026

Jede Buchung eines S+P Seminars beinhaltet automatisch den kostenfreien Zugang zum quartalsweisen S+P C.O.R.E. Executive Update. Warum? Weil wir wissen, dass die regulatorische Welt nicht stillsteht. Wir halten dein Wissen aktuell – garantiert.

S+P C.O.R.E.
Dein Mehrwert mit S+P C.O.R.E.
Fokusbereich Dein konkreter Mehrwert
Compliance Sicherheit im Handeln: Einordnung aktueller Anforderungen (z. B. DORA / NIS 2, EU AI Act, ESG, Compliance), damit du genau weißt, was für Haftung und Praxis tatsächlich relevant ist.
Optimization Effizienz statt Bürokratie: Umsetzung regulatorischer Vorgaben mit smarten Prozessen, geeigneten Tools und effizienten Outsourcing-Strukturen.
Regulatory Frühwarnsystem nutzen: Strukturierte Bewertung neuer Aufsichtsschwerpunkte und regulatorischer Trends, bevor sie zum akuten Handlungsdruck werden.
Exchange Vorsprung durch Dialog: Austausch im geschützten Raum mit Fach- und Führungskräften auf Augenhöhe – mit praxiserprobten Lösungsansätzen aus dem Kreis deiner Peers.
Bekannt aus
S+P als Fachexperte in den Medien – Governance & Haftung für Geschäftsführer

Mehr zu diesem Thema

Bankenrichtlinienumsetzungs- und Bürokratieentlastungsgesetz (BRUBEG)


Bankenrichtlinienumsetzungs- und Bürokratieentlastungsgesetz (BRUBEG): Neue ESG‑Pflichten für Banken nach CRD VI und CRR III

Das BRUBEG ist beschlossene Sache! Mit den neuen §§ 26c und 26d KWG ziehen ESG-Risiken endgültig in das Kerngeschäft der Banken ein. Erfahre hier, welche Pflichten bis 2027 auf dein Institut zukommen, wie du von Erleichterungen profitierst und was der Finanzausschuss in letzter Minute geändert hat.

BRUBEG: Der neue ESG-Fahrplan für Banken – Was du jetzt wissen musst
[index]
BRUBEG · CRD VI Umsetzung

ESG-Regulierungsarchitektur im KWG

Neue Vorschriften und ihre Verzahnung mit dem bestehenden Aufsichtsrecht – Stand 29.01.2026

§ 26c KWG (neu)
ESG-Risiken im Risikomanagement
Zentrale Integrationsvorschrift: ESG-Risiken müssen in alle bestehenden Risikomanagement-Prozesse nach § 25a KWG eingebettet werden – von Strategie über Stresstests bis zur Vergütung.
Risikostrategie Stresstests Vergütung Governance ≥ 10 J. Horizont
§ 26d KWG (neu)
ESG-Risikoplan
Spezifischer Plan zur Überwachung und Steuerung von ESG-Risiken mit quantifizierbaren Zielen, Kennzahlen und Überwachungsverfahren – kohärent mit Offenlegungspflichten.
Quantifizierbare Ziele E + S + G Faktoren Klimabeirat Kohärenz
🔍
SREP-Integration
§ 6b Abs. 2 Nr. 15 KWG
ESG-Risikoplan, Transformationsstrategie und Kreditbearbeitungsrichtlinien werden Prüfgegenstand im aufsichtlichen Überprüfungsprozess.
🛡️
Systemischer Kapitalpuffer
§ 10e Abs. 2 KWG
Kapitalpuffer kann künftig auch für systemische Risiken aus Umwelt- und Klimarisiken angeordnet werden.
Aufsichtliche Anordnung
§ 45 Abs. 2 Nr. 15 KWG
BaFin kann Verringerung von ESG-Risiken anordnen – inkl. Nachschärfung des ESG-Risikoplans und Anpassung der Geschäftsstrategie.
📋
Anzeigepflicht
§ 24 Abs. 1 Nr. 16 KWG
Genehmigung oder wesentliche Änderung des ESG-Risikoplans muss BaFin und Bundesbank angezeigt werden.
💰
Vergütungsparameter
§ 4 S. 3 InstitutsVergV
Vergütungsparameter müssen ESG-Risiken berücksichtigen; Risikoausschuss prüft ESG in der Vergütungsstruktur.
⚖️ Proportionalität & Erleichterungen (Finanzausschuss 28.01.2026)
Klimafokus bis 2029: Kleine/nicht komplexe & vergleichbare Institute dürfen ESG-Risikoplan auf Umwelt-/Klimarisiken beschränken (§ 26d Abs. 1 S. 5)
Qualitative Ziele: Quantitative Messung kann entfallen – rein qualitative ESG-Ziele bei unverhältnismäßigem Aufwand (§ 26d Abs. 1 S. 6)
Strategiezyklus 2 Jahre: Kleine/nicht komplexe Institute: Strategieüberprüfung nur alle 2 Jahre (EU-Wahlrecht, § 26c Abs. 1 Nr. 2)
Förderbanken ausgenommen: Keine ESG-Meldepflichten; Beteiligungsrisikogewicht 100 % statt 250 % (Finanzausschuss-Beschluss)

FAQ: BRUBEG, ESG-Risiken & Pflichten für Banken

BRUBEG: Der neue ESG-Fahrplan für Banken – Was du jetzt wissen musst

Das Bankenrichtlinienumsetzungs- und Bürokratieentlastungsgesetz (BRUBEG) markiert einen Wendepunkt in der deutschen Bankenregulierung. Seit der Verabschiedung am 29. Januar 2026 ist klar: Nachhaltigkeitsrisiken sind keine „Nice-to-have“-Themen mehr, sondern integraler Bestandteil des Risikomanagements (§ 25a KWG).

Die gute Nachricht: Der Gesetzgeber verzichtet auf „Gold-Plating“ und nutzt Spielräume für kleine Institute konsequent aus.

Geschäftsleiter – Haftung & Verantwortung bei ESG-Risiken

Als Geschäftsleiter trägst du die Gesamtverantwortung für Organisation, Risikomanagement und Compliance deines Instituts. Mit der Umsetzung des BRUBEG rückt deine persönliche Verantwortung für ESG-Risiken stärker in den Fokus.

§ 26c und § 26d KWG verpflichten dich, ESG-Risiken systematisch zu steuern und den ESG-Risikoplan korrekt zu erstellen. Fehlende Governance oder unzureichende Umsetzung kann zu aufsichtsrechtlichen Maßnahmen und persönlicher Haftung führen.

  • Verantwortung für die Integration von ESG in Strategie, Risikomanagement und Geschäftsprozesse
  • Sicherstellung, dass Vorstand und Aufsichtsrat die erforderliche ESG-Sachkunde besitzen
  • Einhalten der Vorgaben zu ESG-Risikoplan, Reporting und SREP-Check
  • Schutz des Instituts und des eigenen Haftungsrisikos bei hoher ESG-Risikobelastung

Geschäftsleiter Quick-Check: ESG & Haftungsrisiko

Check Fragestellung
Strategie-Check
Ist ESG fest in Strategie, Risikomanagement und Geschäftsprozesse integriert (§ 26c KWG)?
Risikoplan-Check
Wurde ein spezifischer ESG-Risikoplan erstellt und der BaFin angezeigt (§ 26d KWG)?
Double Materiality
Wird sowohl die Wirkung der Bank auf Umwelt/Gesellschaft als auch das Risiko für die Bank selbst bewertet?
Vorstandskompetenz
Verfügt Vorstand/Aufsichtsrat über notwendige ESG-Sachkunde?
Operationalisierungs-Check
Sind ESG-Risiken in der Risikoinventur verankert und für SREP-Check dokumentiert?
Governance-Check
Existiert ein verbindlicher ESG-Governance-Rahmen inkl. Prozesse & Reporting?
Erleichterungen LSI
Wurden Privilegien für kleine Institute sinnvoll genutzt?
🚦 Live-Auswertung
ROT
Akutes Haftungs- oder Aufsichtsrisiko
GELB
Governance-Lücken vorhanden
GRÜN
ESG-Governance solide implementiert

Die neuen Herzstücke: § 26c und § 26d KWG

Mit der Einführung zwei völlig neuer Paragrafen wird die ESG-Integration konkret:

§ 26c KWG – ESG im Risikomanagement

Institute müssen ESG-Risiken nun über alle Ebenen hinweg steuern. Besonders spannend: Der Gesetzgeber verlangt einen Zeithorizont von mindestens 10 Jahren.

  • Strategie: ESG-Ziele müssen in der Gesamt- und Risikostrategie dokumentiert werden.

  • Personal & IT: Die Ausstattung muss ausreichen, um langfristige ESG-Effekte zu beurteilen.

  • Geschäftsleitung: Vorstände müssen über spezifische ESG-Kenntnisse verfügen – inklusive der Auswirkungen des Instituts auf die Umwelt (Double Materiality).

§ 26d KWG – Der ESG-Risikoplan

Jedes Institut muss einen spezifischen Plan zur Überwachung und Steuerung finanzieller ESG-Risiken erstellen. Dieser muss:

  1. Quantifizierbare Ziele und Kennzahlen enthalten.

  2. Mit anderen Offenlegungen (z. B. CSRD) kohärent sein.

  3. Regulatorische Transitionsrisiken der EU adressieren.

§ 26d KWG (neu)

Der ESG-Risikoplan

Fünf Mindestanforderungen an den spezifischen Plan zur Überwachung und Steuerung von ESG-Risiken

1
Risikoadressierung
Finanzielle Risiken aus E-, S- und G-Faktoren adressieren – inkl. regulatorischer Transitionsrisiken der EU, der Mitgliedstaaten und ggf. Drittstaaten
§ 26d Abs. 1 Nr. 1
2
Zeithorizont ≥ 10 Jahre
Überwachung und Steuerung auf kurze, mittlere und lange Sicht – mindestens 10 Jahre vorausschauend
§ 26d Abs. 1 Nr. 2
3
Quantifizierbare Ziele & Kennzahlen
Dem Geschäftsmodell angemessene, messbare Ziele und KPIs zur Risikosteuerung festlegen sowie Überwachungsverfahren definieren
§ 26d Abs. 1 Nr. 3
4
Klimawissenschaftliche Fundierung
Aktuellste Berichte des Europäischen Wissenschaftlichen Beirats für Klimawandel berücksichtigen – insbesondere zur Erreichung der EU-Klimaziele
§ 26d Abs. 1 Nr. 4
5
Kohärenz mit Offenlegung
ESG-Risikoplan muss mit sonstigen offenzulegenden Angaben konsistent sein (Pillar 3, CSRD)
§ 26d Abs. 1 Nr. 5
Erleichterungen für kleine & vergleichbare Institute
🌱
Nur Klima bis 2029
ESG-Risikoplan darf bis 31.12.2029 auf Umwelt-/Klimarisiken beschränkt werden
§ 26d Abs. 1 S. 5
📝
Qualitativ statt quantitativ
Rein qualitative Ziele möglich, wenn Quantifizierung unverhältnismäßig – nach Anzeige bei BaFin
§ 26d Abs. 1 S. 6
🔬
Klimabeirat optional
Eigenständige Entscheidung, ob und wie Berichte des Klimawandel-Beirats berücksichtigt werden
§ 26d Abs. 1 S. 7
📊
Datenverfügbarkeit
ESG-Informationslage der Gegenparteien (CSRD, Sorgfaltspflichten, Standards) darf berücksichtigt werden
§ 26d Abs. 1 S. 4
📅
Schlüsseldatum 31.12.2029 – Ab diesem Datum müssen auch kleine Institute den ESG-Risikoplan auf alle drei Dimensionen (E + S + G) ausweiten. Die Übergangsfrist für den reinen Klimafokus endet.

ESG-Risikomanagement & CSRD-Reporting


Erleichterungen für kleine Institute (LSI)

Bist du bei einem „kleinen und nicht komplexen Institut“ tätig? Dann gibt es wichtige Privilegien (§ 26d Abs. 1):

  • Fokus bis 2029: Der ESG-Risikoplan darf sich zunächst auf Klimarisiken beschränken.

  • Qualität vor Quantität: Wenn die Messung zu aufwendig ist, reichen qualitative Ziele (nach Anzeige bei der BaFin).


Ein „kleines und nicht komplexes Institut“ (Small and Non‑Complex Institution, SNCI) ist ein Institut, das die in Art. 4 Abs. 1 Nr. 145 CRR genannten Kriterien erfüllt. Diese Kriterien betreffen insbesondere:

  • Begrenzte Bilanzsumme und geringe Größe des Geschäftsvolumens.

  • Ein einfaches, wenig komplexes Geschäftsmodell ohne umfangreichen Handel oder komplexe Derivatestrukturen.

  • Keine oder nur sehr begrenzte internationale Tätigkeiten und Vernetzungen.

  • Kein bedeutendes Institut im Sinne der Aufsicht (also nicht systemrelevant).

Ob ein Institut als SNCI gilt, prüft die Aufsicht anhand der CRR‑Kriterien; das Ergebnis ist dann Grundlage für die Privilegien in § 26d Abs. 1 KWG‑neu (Fokus auf Klimarisiken bis 2029, qualitative statt quantitativer ESG‑Ziele nach Anzeige bei der BaFin).


Die Last-Minute-Änderungen des Finanzausschusses

Am 28.01.2026 hat der Finanzausschuss noch einmal nachgebessert. Besonders Förderbanken können aufatmen:

  • Meldepflichten: Förderbanken des Bundes und der Länder sind von den ESG-Berichtspflichten ausgenommen.

  • Eigenmittel: Für Beteiligungspositionen im Förderauftrag sinkt das Risikogewicht von 250 % auf 100 %.


Dein Action Plan: In 3 Phasen zur Compliance

Damit du den Überblick behältst, solltest du die Umsetzung in Etappen planen:

Phase 1: Analyse & Governance (Sofort bis Q3 2026)

  • Gap-Analyse: Wo stehen eure Prozesse im Vergleich zu den neuen §§ 26c/26d?

  • Eignungsprüfung: Haben Vorstand und Aufsichtsrat die nötige ESG-Sachkunde? Ggf. Schulungen einplanen.

  • Vergütung: Prüft, ob die Vergütungssysteme die ESG-Risikoneigung bereits widerspiegeln (§ 4 InstitutsVergV).

Phase 2: ESG-Risikoplan & Integration (Q3 2026 – Q2 2027)

  • Plan-Erstellung: Erarbeitet den ESG-Risikoplan mit einem 10-Jahres-Horizont.

  • Stresstests: Integriert internationale Klimaszenarien in eure Resilienzanalysen.

  • Anzeige: Denkt daran, die Aufstellung des Plans der BaFin und Bundesbank anzuzeigen (§ 24 KWG).

Phase 3: Operationalisierung (Ab Q3 2027)

  • Risikoinventur: ESG-Risiken müssen nun fest in der Inventur verankert sein.

  • SREP-Check: Bereitet die Dokumentation für die aufsichtliche Prüfung vor. Die BaFin bewertet euren ESG-Risikoplan künftig im Rahmen des SREP (§ 6b KWG).


Wichtiger Hinweis: Die BaFin hat durch § 45 KWG nun eine neue „Scharfe Waffe“: Sie kann spezifische Anpassungen an deiner Geschäftsstrategie anordnen, wenn deine ESG-Risiken kurz- oder langfristig zu hoch erscheinen.


Action Plan

BRUBEG · ESG-Umsetzungsfahrplan

Dreiphasiger Implementierungsplan mit Sonderregelungen für kleine Institute und Förderbanken

Phase 1 – Gap-Analyse & Governance Sofort – Q3 2026
1
Gap-Analyse durchführen
§ 26c, § 26d KWG
Risk / Compliance
2
Proportionalitätsprüfung – Einordnung als klein/nicht komplex
§ 26d Abs. 1 S. 3 · Art. 4 Nr. 145 CRR
Compliance / Recht
3
ESG-Governance aufbauen – Verantwortlichkeiten Vorstand & AR
§ 26c Abs. 2, 6
Vorstand / AR
4
Qualifikationsbedarf – Schulungsplan ESG-Risiken
§ 26c Abs. 2, 3, 6
HR / Compliance
5
Vergütungspolicy – Risikoneigung ESG & Risikoausschuss
§ 26c Abs. 1 Nr. 6, Abs. 7 · § 4 InstitutsVergV
HR / Vergütungsausschuss
Phase 2 – ESG-Risikoplan & Integration Q3 2026 – Q2 2027
6
ESG-Risikoplan erstellen – Ziele, Kennzahlen, Überwachung
§ 26d Abs. 1
Risk Management
7
Zeithorizont ≥ 10 Jahre in allen Risikoprozessen
§ 26c Abs. 1 Nr. 4, 5 · § 26d Abs. 1 Nr. 2
Risk Management
8
Klimaszenarien & Stresstests implementieren
§ 26c Abs. 4 Nr. 4
Risk / Controlling
9
Klimabeirat-Berichte in Prozesse integrieren
§ 26d Abs. 1 Nr. 4
Strategie / Risk
10
Kohärenzprüfung – Abgleich Pillar 3 & CSRD
§ 26d Abs. 1 Nr. 5
Reporting / Compliance
11
ESG-Datenverfügbarkeit je Gegenpartei bewerten
§ 26d Abs. 1 S. 4
Risk / Datenmanagement
12
Anzeigeprozess BaFin / Bundesbank aufsetzen
§ 24 Abs. 1 Nr. 16
Compliance
Phase 3 – Operationalisierung Ab Q3 2027 · laufend
13
Risikoinventur – ESG kurz-, mittel- & langfristig
§ 26c Abs. 4 Nr. 3
Risk Management
14
Gesamtstrategie um ESG-Ziele erweitern
§ 26c Abs. 4 Nr. 1
Vorstand / Strategie
15
ESG-Kennzahlen & Obergrenzen in Risikostrategie
§ 26c Abs. 4 Nr. 2
Risk Management
16
IT-Systeme & Personal für ESG ausbauen
§ 26c Abs. 1 Nr. 5
IT / HR
17
2-Jahres-Überprüfungszyklus einrichten
§ 26c Abs. 1 Nr. 2
Risk / Compliance
18
SREP-Vorbereitung – Dokumentation & Berichtsfähigkeit
§ 6b Abs. 2 Nr. 15
Compliance / Reporting
Sonderregelungen – Kleine & vergleichbare Institute Erleichterungen
S1
ESG-Risikoplan auf Klima-/Umweltrisiken beschränken
§ 26d Abs. 1 S. 5 · Frist: 31.12.2029
Risk Management
S2
Qualitative statt quantitative Ziele (Anzeige BaFin)
§ 26d Abs. 1 S. 6
Risk / Compliance
S3
Klimabeirat-Berichte: Eigenentscheidung dokumentieren
§ 26d Abs. 1 S. 7
Strategie / Risk
S4
Strategieüberprüfung nur alle 2 Jahre (EU-Wahlrecht)
§ 26c Abs. 1 Nr. 2 · Finanzausschuss
Compliance
📅
Schlüsseldatum 31.12.2029 – Ab diesem Datum müssen auch kleine Institute den ESG-Risikoplan auf alle drei Dimensionen (E + S + G) ausweiten.
Förderbanken Ausnahmen
F1
Keine ESG-Meldepflichten
Finanzausschuss 28.01.2026
Compliance
F2
Beteiligungsrisikogewicht 100 % statt 250 %
Finanzausschuss 28.01.2026
Risk / Meldewesen
AI Compliance Officer – S+P Seminare
Verwandte Hubs & Programme
Future Governance & Performance Hub

Steuere DORA, ESG und KI mit System. Der zentrale Hub für C-Level-Führungskräfte, die Governance in messbare Performance übersetzen.

Zum Hub
DORA Compliance Expert

Baue IKT-Resilienz auf und erfülle die Anforderungen des DORA Acts mit praxiserprobten Tools.

Zum Lehrgang
KI-Governance & AI Act

Setze KI rechtskonform ein und erfülle die Anforderungen des EU AI Acts.

Mehr zu diesem Thema
ESG-Compliance Manager

Integriere ESG- und CSRD-Anforderungen wirksam in deine Governance-Struktur.

Zum ESG-Lehrgang
Compliance Excellence (C-Level)

Strategische Compliance-Kompetenz für Geschäftsführung und Aufsichtsorgane.

Zu den Seminaren
Cyber & Mentale Resilienz

Stärkung der organisatorischen Widerstandskraft durch BCM und Krisenmanagement.

Zum Resilience-Lehrgang
AI Compliance Officer

Praxisnahe Umsetzung des EU AI Acts mit Policies, Vorlagen und Governance-Frameworks.

Zum Seminar
Quellen und weiterführende Themen

S+P C.O.R.E.

Strategische Exzellenz auf C-Level erfordert kontinuierliche Orientierung. Damit du nach deinem Lehrgang nicht allein gelassen wirst, haben wir S+P C.O.R.E. entwickelt.

S+P Mehrwert-Garantie: Dein Wissens-Vorsprung für 2026

Jede Buchung eines S+P Seminars beinhaltet automatisch den kostenfreien Zugang zum quartalsweisen S+P C.O.R.E. Executive Update. Warum? Weil wir wissen, dass die regulatorische Welt nicht stillsteht. Wir halten dein Wissen aktuell – garantiert.

S+P C.O.R.E.
Dein Mehrwert mit S+P C.O.R.E.
Fokusbereich Dein konkreter Mehrwert
Compliance Sicherheit im Handeln: Einordnung aktueller Anforderungen (z. B. DORA / NIS 2, EU AI Act, ESG, Compliance), damit du genau weißt, was für Haftung und Praxis tatsächlich relevant ist.
Optimization Effizienz statt Bürokratie: Umsetzung regulatorischer Vorgaben mit smarten Prozessen, geeigneten Tools und effizienten Outsourcing-Strukturen.
Regulatory Frühwarnsystem nutzen: Strukturierte Bewertung neuer Aufsichtsschwerpunkte und regulatorischer Trends, bevor sie zum akuten Handlungsdruck werden.
Exchange Vorsprung durch Dialog: Austausch im geschützten Raum mit Fach- und Führungskräften auf Augenhöhe – mit praxiserprobten Lösungsansätzen aus dem Kreis deiner Peers.
Bekannt aus
S+P als Fachexperte in den Medien – Governance & Haftung für Geschäftsführer

Mehr zu diesem Thema

Schatten-KI: Haftungsrisiko für Geschäftsführer steigt


Schatten-KI im Unternehmen: Wie du als Geschäftsführer das Haftungsrisiko beherrschst

Stell dir vor, in deiner Marketingabteilung werden Pressemitteilungen mit ChatGPT optimiert, dein Controlling lässt Quartalszahlen von einer KI analysieren und die HR-Abteilung nutzt ein praktisches Tool zur Vorauswahl von Bewerbern. Klingt nach dem Traum eines jeden CEO? Absolut. Doch wenn diese Tools ohne deine offizielle Freigabe und ohne Sicherheitsleitplanken genutzt werden, spricht man von Schatten-KI.

Was früher als „Schatten-IT“ (der private Drucker unter dem Schreibtisch) begann, hat durch generative KI eine völlig neue Eskalationsstufe erreicht. Mit dem Inkrafttreten des EU AI Acts wird das, was deine Mitarbeitenden „einfach mal ausprobieren“, für dich als Geschäftsführer zur unmittelbaren persönlichen Haftungsfalle.

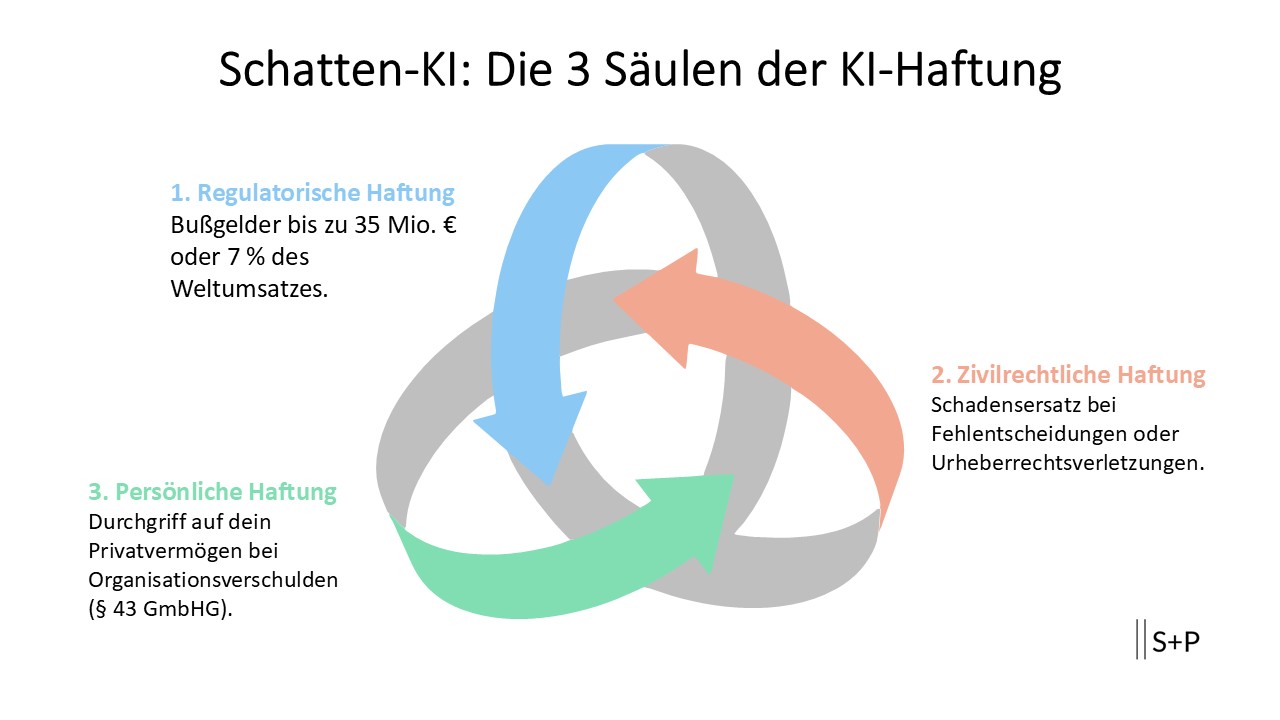
Die 3 Säulen der KI-Haftung

  1. Regulatorische Haftung: Bußgelder bis zu 35 Mio. € oder 7 % des Weltumsatzes (Art. 99 EU AI Act).

  2. Zivilrechtliche Haftung: Schadensersatz bei Fehlentscheidungen oder Urheberrechtsverletzungen.

  3. Persönliche Haftung: Durchgriff auf dein Privatvermögen bei Organisationsverschulden (§ 43 GmbHG).

Schatten-KI: Die 3 Säulen der KI-Haftung
[index]

Schatten-KI im Unternehmen – Definition & Haftungsrelevanz

Aspekt Schatten-KI im Unternehmensalltag
Definition Nutzung von KI-Tools durch Mitarbeitende ohne offizielle Freigabe, Governance, IT-Sicherheitsprüfung oder rechtliche Leitplanken.
Typische Beispiele ChatGPT für Texte, KI-Tools zur Bewerbervorauswahl, KI-Analyse von Finanz- oder Controlling-Daten, Einsatz privater KI-Accounts.
Motivation der Mitarbeitenden Effizienzsteigerung, Zeitersparnis, bessere Arbeitsergebnisse – meist ohne Regelbruch-Absicht.
Zentrales Problem Nutzung außerhalb von Compliance, Datenschutz, IT-Sicherheit und interner Kontrollmechanismen.
Rechtlicher Status Keine Auftragsverarbeitungsverträge (AVV), keine Datensicherheitsprüfung, keine Kontrolle über Datenverwendung und Modelltraining.
Risiko für dich als Geschäftsführer Entstehung eines massiven Compliance-Lecks mit persönlicher Haftungsgefahr nach DSGVO, EU AI Act und § 43 GmbHG (Organisationsverschulden).

FAQ: Schatten-KI, EU AI Act & Haftung der Geschäftsführung

  • Was ist Schatten-KI im Unternehmen?

    Schatten-KI bezeichnet den Einsatz von KI-Tools durch Mitarbeitende ohne offizielle Freigabe, Governance oder Sicherheitsleitplanken. Typisch sind private Accounts bei ChatGPT, Gemini oder spezialisierten KI-Tools, die für Texte, Analysen oder HR-Prozesse genutzt werden.

  • Warum ist Schatten-KI für Geschäftsführer besonders riskant?

    Als Geschäftsführer giltst du rechtlich als Betreiber aller im Unternehmen eingesetzten KI-Systeme – unabhängig davon, wer sie eingeführt hat. Schatten-KI kann zu DSGVO-Verstößen, Verstößen gegen den EU AI Act und persönlicher Haftung wegen Organisationsverschuldens führen.

  • Welche Rolle spielt der EU AI Act bei Schatten-KI?

    Der EU AI Act stuft KI-Systeme in Risikoklassen ein. Werden Hochrisiko-KI-Systeme (z. B. HR-Scoring oder Leistungsbewertung) unkontrolliert als Schatten-KI genutzt, verletzt du zentrale Pflichten wie Risikomanagement, Dokumentation und menschliche Aufsicht.

  • Ab wann haftest du persönlich als Geschäftsführer?

    Persönliche Haftung droht, wenn du weißt oder wissen müsstest, dass KI im Unternehmen genutzt wird, aber keine angemessenen Governance-Strukturen schaffst. In diesem Fall liegt Organisationsverschulden nach § 43 GmbHG vor.

  • Welche Bußgelder drohen bei Verstößen gegen den EU AI Act?

    Der EU AI Act sieht Bußgelder von bis zu 35 Millionen Euro oder 7 % des weltweiten Jahresumsatzes vor. Schatten-KI kann damit zu einem existenzbedrohenden Risiko für das Unternehmen werden.

  • Reicht ein Verbot von KI-Tools aus?

    Nein. Reine Verbote führen meist zu noch mehr Schatten-KI. Entscheidend ist ein strukturierter Governance-Rahmen, der Innovation erlaubt und gleichzeitig Haftungsrisiken minimiert.

  • Was ist ein AI Compliance Officer?

    Der AI Compliance Officer ist eine zentrale Governance-Rolle, die regulatorische Anforderungen aus dem EU AI Act, DSGVO und internen Richtlinien in den Arbeitsalltag übersetzt. Er koordiniert IT, Recht, Fachabteilungen und Geschäftsführung.

  • Welche ersten Schritte solltest du jetzt gehen?

    Starte mit einer KI-Inventur, klassifiziere die eingesetzten Tools nach Risikoklassen und etabliere eine verbindliche AI Policy. So reduzierst du Haftungsrisiken und schaffst Rechtssicherheit.

  • Wie schützt eine AI Policy vor Haftung?

    Eine AI Policy definiert erlaubte Tools, den Umgang mit Daten, Transparenzpflichten und Human-in-the-loop-Regeln. Sie zeigt Aufsichtsbehörden, dass du deiner Organisationspflicht aktiv nachkommst.

  • Ist KI-Governance ein Wettbewerbsnachteil?

    Im Gegenteil: Klare KI-Governance schafft Vertrauen, beschleunigt sichere Innovation und schützt dich vor Bußgeldern, Reputationsschäden und persönlicher Haftung.

Das unsichtbare Risiko: Was ist Schatten-KI wirklich?

Schatten-KI entsteht im Vakuum zwischen technologischer Innovation und veralteten Unternehmensrichtlinien. Das Paradoxe: Deine Mitarbeitenden handeln meist in bester Absicht. Sie wollen keine Sicherheitsbarrieren durchbrechen, sondern Prozesse beschleunigen. Sie nutzen private Accounts für ChatGPT, Gemini oder DeepL, um Präsentationen zu strukturieren, Code zu debuggen oder sensible E-Mails zu übersetzen.

Das Problem: Die unsichtbare Datenabwanderung. Diese Nutzung findet in einem völlig ungeschützten Raum statt. Ohne Verträge zur Auftragsverarbeitung (AVV) und ohne technische Absicherung (z.B. API-Sperren für Training) werden deine Unternehmensdaten zum Allgemeingut der KI-Anbieter.

  • Keine Kontrolle: Du weißt nicht, welche Daten das Haus verlassen.

  • Keine Sicherheit: Private Accounts bieten keine Enterprise-Schutzwälle.

  • Kein Urheberrecht: Werden KI-generierte Inhalte ungeprüft übernommen, drohen rechtliche Grauzonen beim Schutz deines geistigen Eigentums.

Aus einer vermeintlich harmlosen Arbeitserleichterung wird so über Nacht ein massives Compliance-Leck, das bei der nächsten Prüfung durch Aufsichtsbehörden direkt auf deinen Schreibtisch zurückfällt.

Haftung & Verantwortung bei Schatten-KI

Geschäftsführer – Haftung & Verantwortung bei Schatten-KI

Als Geschäftsführer trägst du die Gesamtverantwortung für Organisation, Compliance und Risikomanagement deines Unternehmens. Mit dem Einsatz von KI – auch in Form von Schatten-KI – rückt deine persönliche Haftung stärker denn je in den Fokus.

Der EU AI Act macht dich rechtlich zum Betreiber aller im Unternehmen eingesetzten KI-Systeme – unabhängig davon, ob diese offiziell eingeführt oder von Mitarbeitenden eigenständig genutzt werden. Fehlende Governance wird damit schnell zu einem persönlichen Risiko.

  • Verantwortung für Aufbau einer wirksamen KI-Governance-Struktur
  • Sicherstellung von DSGVO-, AI-Act- und Compliance-Konformität
  • Vermeidung von Organisationsverschulden nach § 43 GmbHG
  • Schutz des Unternehmens und des privaten Haftungsvermögens

Geschäftsführer Quick-Check: Schatten-KI & Haftungsrisiko

Check Fragestellung
Transparenz-Check
Übersicht aller genutzten KI-Tools vorhanden?
Betreiber-Check (EU AI Act)
Betreiberrolle rechtlich verstanden?
Hochrisiko-Check
HR-, Scoring- oder Controlling-KI geprüft?
DSGVO- & Daten-Check
Daten-Ampel klar definiert?
Governance-Check
AI Policy vorhanden?
Organisationspflicht
Nachweisbare Governance?
Rollen-Check
AI Compliance Officer definiert?

🚦 Live-Auswertung

ROT
Akutes Haftungsrisiko
GELB
Governance-Lücken
GRÜN
Gute KI-Governance

Die neue Rechtslage: Warum Abwarten keine Option mehr ist

Die Schonfrist ist vorbei. Seit dem vollständigen Inkrafttreten der maßgeblichen Teile des EU AI Acts im Jahr 2025 ist die regulatorische Landschaft für KI in Stein gemeißelt. Was früher als Grauzone galt, ist heute ein klar definiertes Rechtsfeld. Wer heute noch behauptet, von der KI-Nutzung seiner Mitarbeitenden nichts zu wissen, agiert nach den aktuellen Maßstäben der Aufsichtsbehörden grob fahrlässig.

Der AI Act als Haftungsbeschleuniger

Die Verordnung teilt KI-Systeme in Risikoklassen ein. Das Tückische: Sobald ein KI-System in deinem Unternehmen eingesetzt wird, giltst du rechtlich als Betreiber. Es spielt keine Rolle, ob du die Lizenz gekauft hast oder ob ein Werkstudent ein Gratis-Tool nutzt.

Besonders kritisch wird es bei sogenannten Hochrisiko-KI-Systemen. Dazu gehören fast alle Anwendungen, die in die Grundrechte von Menschen eingreifen:

  • Personalwesen: KI zur Sortierung von Lebensläufen oder zur Bewertung der Arbeitsleistung.

  • Finanzwesen: Systeme zur Kreditwürdigkeitsprüfung.

  • Zugang zu Leistungen: KI-basierte Kundenbewertungen (Scoring).

Wenn solche Systeme unkontrolliert als Schatten-KI in deinem Haus laufen, verletzt du direkt die strengen Auflagen für Risikomanagement, technische Dokumentation und menschliche Aufsicht.

Das finanzielle Damoklesschwert

Die Sanktionen sind drakonisch. Verstöße gegen den AI Act können Bußgelder von bis zu 35 Millionen Euro oder 7 % des weltweiten Jahresumsatzes nach sich ziehen. Für dich als Geschäftsführer bedeutet das: Ein Ignorieren der Schatten-KI ist keine Nachlässigkeit mehr, sondern ein existenzbedrohendes Risiko für die Gesellschaft.

AI Compliance Officer – Rolle, Aufgaben und Umsetzung in der Praxis


Die doppelte Haftungsfalle für die Geschäftsführung

Du haftest nicht nur gegenüber der Aufsichtsbehörde, sondern stehst an zwei Fronten unter Beschuss.

1. Daten-Exfiltration und der Verlust von IP

Wenn Mitarbeitende Firmengeheimnisse in eine öffentliche KI eingeben, verlassen diese Daten deinen Kontrollbereich. Viele KI-Modelle nutzen die Eingaben (Prompts), um ihre Algorithmen weiter zu trainieren.

  • DSGVO-Verstöße: Personenbezogene Kundendaten landen auf Servern außerhalb der EU.

  • IP-Verlust: Deine Strategiepapiere oder Produktdetails werden Teil des globalen Wissensschatzes des KI-Anbieters.

  • Urheberrecht: Werden KI-generierte Inhalte ohne Prüfung verwendet, riskierst du teure Abmahnungen wegen Urheberrechtsverletzungen.

2. Das Organisationsverschulden (§ 43 GmbHG)

Als Geschäftsführer bist du zur „Sorgfalt eines ordentlichen Geschäftsmannes“ verpflichtet. Wenn du weißt (oder wissen müsstest), dass KI im Unternehmen genutzt wird, aber keine Governance-Strukturen schaffst, handelst du fahrlässig. In diesem Fall greift die Durchgriffshaftung: Du könntest bei schweren Fehlern der KI persönlich mit deinem Privatvermögen haften, weil du die erforderliche Organisation und Überwachung unterlassen hast.

Beweislast und Haftungsregeln bei KI-Schäden

Auf EU‑Ebene wurde mit der vorgeschlagenen KI‑Haftungsrichtlinie (Artificial Intelligence Liability Directive, AILD) ein eigenständiger Rahmen für zivilrechtliche Haftung bei KI‑Schäden diskutiert. Ziel dieses Entwurfs war es, Geschädigten den Zugang zu Beweismitteln zu erleichtern und in bestimmten Konstellationen eine widerlegliche Vermutung für den Kausalzusammenhang zwischen Pflichtverstoß und Schaden einzuführen, insbesondere wenn Dokumentations‑ und Sorgfaltspflichten verletzt wurden. 

Politisch ist allerdings offen, ob und in welcher Schärfe diese Haftungsmechanismen tatsächlich umgesetzt werden; der ursprüngliche AILD‑Vorschlag wurde zwischenzeitlich zurückgenommen bzw. grundlegend überarbeitet und es ist eher nicht damit zu rechnen, dass die ursprünglich sehr weitreichenden Beweislastregeln 1:1 in geltendes Recht übergehen.

Schatten-KI & EU AI Act – Haftungsrisiken für Geschäftsführer

Risikobereich Konsequenz für dich als Geschäftsführer
Betreiberrolle nach EU AI Act Du giltst rechtlich als Betreiber jedes eingesetzten KI-Systems – auch wenn ein Mitarbeitender ein kostenloses Tool ohne Freigabe nutzt.
Hochrisiko-KI KI-Systeme in HR, Controlling, Scoring oder Leistungsbewertung unterliegen strengen Auflagen zu Risikomanagement, Dokumentation und menschlicher Aufsicht.
Pflichtverletzungen Fehlende Risikoanalyse, keine technische Dokumentation und kein Human-in-the-loop führen direkt zu Verstößen gegen den EU AI Act.
Bußgelder Sanktionen von bis zu 35 Mio. € oder 7 % des weltweiten Jahresumsatzes sind möglich – auch bei fahrlässigem Handeln.
DSGVO-Verstöße Personenbezogene Daten in KI-Systemen ohne AVV oder EU-konforme Verarbeitung führen zu zusätzlichen Datenschutz-Bußgeldern.
Persönliche Haftung Fehlende KI-Governance kann als Organisationsverschulden (§ 43 GmbHG) gewertet werden – mit persönlicher Haftung.

Dein Weg aus der Haftung: Strategische Governance

Die Lösung ist nicht das Verbot – Verbote führen nur zu noch mehr Schatten-Aktivitäten. Die Lösung ist ein strukturierter Rahmen, der Innovation ermöglicht und Haftung minimiert.

Der AI Compliance Officer (AI-CO) als Rettungsanker

Du brauchst eine zentrale Rolle, die zwischen der IT, der Rechtsabteilung und der Geschäftsführung vermittelt. Der AI Compliance Officer ist kein Programmierer. Er ist ein Governance-Manager. Er sorgt dafür, dass die regulatorischen Anforderungen des AI Acts in den Arbeitsalltag übersetzt werden.

Wichtig für dich: Die Benennung eines AI-CO ist dein stärkstes Signal für aktive Compliance. Im Falle einer Prüfung durch die Aufsichtsbehörden dient die Etablierung dieser Rolle als direkter Entlastungsbeweis (Exkulpation). Du dokumentierst damit schwarz auf weiß, dass du deiner Überwachungspflicht als Geschäftsführer nachkommst und das Risiko nicht ignorierst.

Schritt 1: Die KI-Inventur

Du kannst nicht managen, was du nicht kennst. Starte einen Prozess zur Erfassung aller genutzten Systeme.

  • Nutze ein standardisiertes KI-Inventar (z. B. auf Excel-Basis).

  • Erfasse: Welches Tool? Wer nutzt es? Welche Daten fließen hinein? Welchem Zweck dient es?

  • Vergleiche dies mit Art. 6 des AI Acts, um die Risikoklasse zu bestimmen.

Schritt 2: Die Risiko-Klassifizierungs-Matrix

Nicht jedes Tool ist gefährlich. Ein Tool, das nur Marketing-Slogans für Turnschuhe schreibt, ist unbedenklich. Ein Bot, der über die Bonus-Zahlungen deiner Angestellten mitentscheidet, ist Hochrisiko. Erstelle eine Matrix, mit der deine Fachabteilungen selbstständig prüfen können, in welche Kategorie ihr Wunsch-Tool fällt. Das nimmt den Druck von der IT und schafft Klarheit.

Schritt 3: Die verbindliche AI Policy

Ersetze das „Vielleicht“ durch ein klares „So machen wir es“. Eine gute AI Policy sollte folgende Punkte enthalten:

  1. Whitelist: Welche Tools (z. B. Enterprise-Versionen von Copilot) sind erlaubt?

  2. Daten-Ampel: Was darf rein? (Grün: Öffentliche Texte; Gelb: Interna ohne Personenbezug; Rot: Kundendaten, Bilanzen).

  3. Transparenzgebot: KI-generierte Ergebnisse müssen als solche gekennzeichnet werden.

  4. Human-in-the-loop: Kein KI-Ergebnis darf ungeprüft an Kunden oder Behörden gehen.


Praxis-Case: Die 500.000-Euro-Halluzination

Die Situation: Ein Senior-Projektleiter in einem mittelständischen Unternehmen möchte Zeit sparen. Für ein komplexes internationales Infrastruktur-Angebot nutzt er seinen privaten ChatGPT-Account, um die umfangreichen Vertragsbedingungen und Kalkulationsgrundlagen zusammenzufassen und auf Inkonsistenzen zu prüfen.

Der Vorfall: Die KI unterliegt einer sogenannten „Halluzination“: Sie übersieht eine versteckte Pönale-Klausel (Vertragsstrafe) bei Lieferverzug und gibt stattdessen aus, dass die Haftung gedeckelt sei. Der Projektleiter verlässt sich auf die Zusammenfassung, das Angebot wird abgegeben und der Auftrag gewonnen.

Die Folgen:

  1. Finanzieller Schaden: Durch Lieferengpässe wird die Klausel schlagend. Das Unternehmen muss 500.000 € Strafe zahlen, die bei korrekter Kalkulation im Preis inkludiert oder wegverhandelt worden wäre.

  2. Haftung der Geschäftsführung: Da das Tool „Schatten-KI“ war, gab es keine technische Dokumentation und kein Vier-Augen-Prinzip (Human-in-the-loop). Die Gesellschafter werfen dem Geschäftsführer Organisationsverschulden vor: Es gab keine Policy, die die Nutzung privater KI-Tools für geschäftskritische Kalkulationen untersagte.

  3. Datenschutz: Da der Projektleiter auch Namen von Ansprechpartnern und interne Preislisten hochgeladen hat, leitet die Datenschutzbehörde zusätzlich ein Bußgeldverfahren wegen unzulässiger Datenübermittlung in ein Drittland ein.

Das Learning: Ohne eine AI Policy und ein KI-Inventar wäre dieser Vorfall vermeidbar gewesen. Mit einer klaren Regelung hätte der Projektleiter ein internes, abgesichertes System nutzen müssen, bei dem die finale menschliche Prüfung zwingend vorgeschrieben ist.


Unternehmensrichtlinie zur Nutzung von Künstlicher Intelligenz (AI Policy)

Status: Muster-Vorlage (Stand: Februar 2026)
Geltungsbereich: Alle Mitarbeitenden, Freelancer und externen Dienstleister der [Unternehmensname].


1. Präambel

Künstliche Intelligenz (KI) ist ein zentraler Baustein für die zukünftige Wettbewerbsfähigkeit der [Unternehmensname]. Diese Richtlinie regelt den verantwortungsvollen Einsatz von KI-Tools, um rechtliche Risiken – insbesondere aus dem EU AI Act und der DSGVO – zu minimieren sowie Geschäftsgeheimnisse und personenbezogene Daten zu schützen.

2. KI-Whitelist (Erlaubte Werkzeuge)

Es dürfen ausschließlich KI-Anwendungen genutzt werden, die durch die IT-Abteilung und den AI Compliance Officer (AI-CO) freigegeben wurden.

  • Zugelassene Tools: z. B. Microsoft 365 Copilot (Enterprise), ChatGPT Enterprise, interne KI-Instanzen.
  • Verbotene Tools: Private Accounts, nicht autorisierte Gratis-Tools und jede Form von Schatten-KI.

3. Daten-Ampel (Was darf in die KI?)

Status Datenkategorie Erlaubte Aktion
GRÜN Öffentlich verfügbare Daten, allgemeine Marketingtexte, Code-Fragmente ohne Kernlogik Uneingeschränkte Nutzung in freigegebenen Tools
GELB Interne Protokolle, Projektpläne ohne Kundenbezug, Strategieentwürfe Nur in Enterprise-Instanzen mit vertraglich zugesichertem Datenschutz
ROT Personenbezogene Daten, Bilanzen, Quellcode-Kernlogik, Passwörter, Mandantendaten Striktes Verbot der Eingabe in KI-Systeme

4. Kennzeichnungspflicht & Transparenz

  • Kennzeichnung: Alle KI-erzeugten Inhalte, die an Externe gehen, sind als „KI-generiert“ oder „KI-unterstützt“ zu kennzeichnen.
  • Keine Automatisierung ohne Aufsicht: KI-Ergebnisse dürfen niemals ungeprüft verwendet werden.

5. Human-in-the-Loop-Prinzip

Jeder Mitarbeitende trägt die volle Verantwortung für unter KI-Unterstützung erstellte Arbeitsergebnisse.

  • Prüfung von Fakten, Berechnungen und rechtlichen Inhalten auf Richtigkeit
  • Bewusstsein für mögliche Halluzinationen von KI-Systemen
  • Ungeprüfte Übernahme gilt als Verstoß gegen die interne Sorgfaltspflicht

6. Meldepflicht bei Sicherheitsvorfällen

Werden versehentlich schutzwürdige Daten (Kategorie ROT) in eine KI eingegeben, ist dies unverzüglich dem AI Compliance Officer oder dem Datenschutzbeauftragten zu melden, um geeignete Gegenmaßnahmen einzuleiten.

7. Sanktionen

Verstöße gegen diese Richtlinie können arbeitsrechtliche Konsequenzen nach sich ziehen und bei Bußgeldern nach dem EU AI Act zu Regressforderungen führen.


Unterschrift Geschäftsführung
Ort, Datum

Hinweis: Diese Muster-Vorlage dient der Veranschaulichung und muss vor der Implementierung auf die spezifische IT-Infrastruktur und Rechtslage deines Unternehmens angepasst werden.

Praktische Werkzeuge für die Umsetzung

Um die Theorie in die Praxis umzusetzen, solltest du auf bewährte Toolbox-Ansätze setzen. Ein „S+P-Toolbox-Ansatz“ hilft dir dabei, das Rad nicht neu zu erfinden.

  • AI-Policy-Muster: Nutze Vorlagen, die bereits auf die rechtlichen Besonderheiten von DSGVO und AI Act abgestimmt sind.

  • Lieferanten-Checkliste: Wenn du neue Software kaufst, muss dein Einkauf prüfen, ob der Anbieter die Anforderungen des AI Acts erfüllt (technische Dokumentation, Audit-Fähigkeit).

  • Schulungsprogramme: Deine Mitarbeitenden müssen verstehen, warum sie ihre privaten Accounts nicht nutzen dürfen. Nur durch Bildung reduzierst du das Risiko von Anwendungsfehlern.

S+P EU AI Act Set-Up Package

KI-Governance mit System – Dein Weg aus der Haftung

Governance-Baustein Haftungsrelevanter Nutzen für dich
KI-Inventur Vollständige Transparenz über alle eingesetzten KI-Systeme – Grundlage für Risikobewertung, Dokumentation und Nachweis der Organisationspflicht.
Risikoklassifizierung Einordnung der KI-Systeme nach Risikoklassen des EU AI Acts zur gezielten Anwendung der gesetzlichen Pflichten (insbesondere bei Hochrisiko-KI).
AI Compliance Officer Zentrale Verantwortlichkeit für KI-Governance, Koordination von IT, Recht und Fachbereichen sowie Entlastung der Geschäftsführung.
Verbindliche AI Policy Klare Regeln zu erlaubten Tools, Datennutzung, Transparenz und Human-in-the-loop – Schutz vor fahrlässigem Organisationsverschulden.
Daten-Ampel-System Klare Trennung zwischen zulässigen, eingeschränkten und verbotenen Daten reduziert DSGVO-Risiken und schützt Geschäftsgeheimnisse.
Schulungen & Sensibilisierung Nachweisbare Qualifikation der Mitarbeitenden reduziert Fehlanwendungen und zeigt aktives Risikomanagement gegenüber Aufsichtsbehörden.
Dokumentation & Nachweisfähigkeit Lückenlose Dokumentation von Entscheidungen, Freigaben und Kontrollen schützt dich im Haftungs- und Bußgeldverfahren.
AI Compliance Officer – S+P Seminare

Verwandte Hubs & Programme

Future Governance & Performance Hub

Steuere DORA, ESG und KI mit System. Der zentrale Hub für C-Level-Führungskräfte, die Governance in messbare Performance übersetzen.

Zum Hub

DORA Compliance Expert

Baue IKT-Resilienz auf und erfülle die Anforderungen des DORA Acts mit praxiserprobten Tools.

Zum Lehrgang

KI-Governance & AI Act

Setze KI rechtskonform ein und erfülle die Anforderungen des EU AI Acts.

Mehr zu diesem Thema

ESG-Compliance Manager

Integriere ESG- und CSRD-Anforderungen wirksam in deine Governance-Struktur.

Zum ESG-Lehrgang

Compliance Excellence (C-Level)

Strategische Compliance-Kompetenz für Geschäftsführung und Aufsichtsorgane.

Zu den Seminaren

Cyber & Mentale Resilienz

Stärkung der organisatorischen Widerstandskraft durch BCM und Krisenmanagement.

Zum Resilience-Lehrgang

AI Compliance Officer

Praxisnahe Umsetzung des EU AI Acts mit Policies, Vorlagen und Governance-Frameworks.

Zum Seminar

Fazit: KI-Governance als Wettbewerbsvorteil

Schatten-KI ist weit mehr als ein IT-Problem. Es ist eine Frage deiner persönlichen Haftung und der Zukunftsfähigkeit deines Unternehmens. Wenn du die Zügel jetzt in die Hand nimmst, verwandelst du ein unkontrolliertes Risiko in einen rechtssicheren Innovationsprozess.

Indem du einen AI Compliance Officer einsetzt und klare Leitplanken durch ein KI-Inventar und eine AI Policy setzt, schützt du dich vor Bußgeldern und nutzt das volle Potenzial der künstlichen Intelligenz – ohne dabei den Boden unter den Füßen zu verlieren.

Was ist dein nächster Schritt? Möchtest du, dass ich dir einen Entwurf für eine erste AI Policy erstelle, die du direkt an deine Abteilungsleiter schicken kannst, oder soll ich dir eine Checkliste für die KI-Inventur ausarbeiten?


Quellen und weiterführende Themen

EU – AI Act und KI‑Rahmen


BaFin – Orientierungshilfe und Aufsichtssicht zu KI

(Hinweis: Die konkrete BaFin‑„Orientierungshilfe zu KI“ wird regelmäßig im BaFin‑Journal / unter „Fachinformationen – IT‑Aufsicht“ verlinkt; für den Fachartikel können Sie über die BaFin‑Suche „Orientierungshilfe künstliche Intelligenz“ recherchieren und den konkreten PDF‑Link einfügen.)


EBA – KI, Technologierisiken, DORA

(Spezifische EBA‑Leitlinien nur zu „KI“ existieren aktuell nicht als eigenständige Guideline; die EBA verweist auf Nutzung bestehender Governance‑/IKT‑Rahmen auch für KI‑Systeme. )


Bundesregierung / BMI / BMWK – nationale KI‑Strategie und Regulierung

S+P C.O.R.E.

Strategische Exzellenz auf C-Level erfordert kontinuierliche Orientierung. Damit du nach deinem Lehrgang nicht allein gelassen wirst, haben wir S+P C.O.R.E. entwickelt.

S+P Mehrwert-Garantie: Dein Wissens-Vorsprung für 2026

Jede Buchung eines S+P Seminars beinhaltet automatisch den kostenfreien Zugang zum quartalsweisen S+P C.O.R.E. Executive Update. Warum? Weil wir wissen, dass die regulatorische Welt nicht stillsteht. Wir halten dein Wissen aktuell – garantiert.

S+P C.O.R.E.

Dein Mehrwert mit S+P C.O.R.E.

Fokusbereich Dein konkreter Mehrwert
Compliance Sicherheit im Handeln: Einordnung aktueller Anforderungen (z. B. DORA / NIS 2, EU AI Act, ESG, Compliance), damit du genau weißt, was für Haftung und Praxis tatsächlich relevant ist.
Optimization Effizienz statt Bürokratie: Umsetzung regulatorischer Vorgaben mit smarten Prozessen, geeigneten Tools und effizienten Outsourcing-Strukturen.
Regulatory Frühwarnsystem nutzen: Strukturierte Bewertung neuer Aufsichtsschwerpunkte und regulatorischer Trends, bevor sie zum akuten Handlungsdruck werden.
Exchange Vorsprung durch Dialog: Austausch im geschützten Raum mit Fach- und Führungskräften auf Augenhöhe – mit praxiserprobten Lösungsansätzen aus dem Kreis deiner Peers.
Bekannt aus

S+P als Fachexperte in den Medien – Governance & Haftung für Geschäftsführer

Schatten-KI

Mehr zu diesem Thema