Geschrieben von p547795 am . Veröffentlicht in Allgemein.
Die Köpfe hinter dem S+P Hub Aufsichtsrat:Achim Schulz
Achim Schulz begleitet Geschäftsführer, Vorstände und Aufsichtsräte dabei, ihre Organisationen in unsicheren Zeiten krisenfest aufzustellen. Sein Fokus liegt auf der rechtssicheren Umsetzung der Sorgfaltspflichten gemäß § 43 GmbHG und § 93 AktG.
Er unterstützt Entscheider dabei, die Brücke zwischen strategischem Wachstum und den neuen regulatorischen Anforderungen aus StaRUG, DORA und NIS-2 zu schlagen. Sein Ziel: Den Spagat zwischen operativem Handeln und belastbarem Haftungsschutz zu meistern – damit Krisenmanagement nicht nur Theorie bleibt, sondern als gelebte Resilienz den Fortbestand des Unternehmens sichert.
Krisenmanagement & Resilienz für Unternehmen 2026: Strategien für Geschäftsführer & Vorstände
Eine Krise kündigt sich selten mit Vorlauf an – sie ist plötzlich da. Für dich als Geschäftsführer oder Vorstand bedeutet das meist: Entscheidungen unter extremer Unsicherheit. Doch während operative Rückschläge schmerzhaft sind, ist dein eigentliches Risiko oft unsichtbar: Deine persönliche Haftung.
In einer Welt von Cyber-Angriffen, instabilen Lieferketten und neuen regulatorischen Pflichten wie DORA oder NIS-2 ist Krisenmanagement für dich kein optionales ‚Soft-Skill‘ mehr. Es ist eine Kernanforderung deiner gesetzlichen Sorgfaltspflicht (§ 43 GmbHG / § 93 AktG). Wenn du hier nicht proaktiv auf Resilienz setzt, riskierst du im Ernstfall nicht nur dein Unternehmen, sondern auch deine private Existenz.
In diesem Beitrag erfährst du, wie du den Sprung von der bloßen Notfall-Planung hin zu einer resilienten Organisation schaffst, die Krisen nicht nur überlebt, sondern als echten Wettbewerbsvorteil nutzt.
[index]
FAQ: Krisenmanagement & Resilienz für Unternehmen 2026
Warum ist Krisenmanagement heute Chefsache?
Krisenmanagement gehört zu deiner gesetzlichen Sorgfaltspflicht. Ohne funktionierende Frühwarnsysteme, Notfallpläne und klare Verantwortlichkeiten riskierst du persönliche Haftung nach § 43 GmbHG bzw. § 93 AktG.
Was bedeutet Resilienz konkret für dein Unternehmen?
Resilienz bedeutet, dass dein Unternehmen auch unter Stress handlungsfähig bleibt. Kritische Prozesse laufen weiter und du kannst schneller reagieren als der Wettbewerb.
Welche neuen regulatorischen Anforderungen gelten 2026?
DORA, NIS-2 und StaRUG verpflichten dich zu strukturiertem Risikomanagement. Du musst Cyber-Risiken aktiv steuern, Notfallpläne vorhalten und bestandsgefährdende Entwicklungen frühzeitig erkennen.
Wie sieht ein wirksamer Business Continuity Plan aus?
Ein BCP definiert klare Abläufe für den Ernstfall: Entscheidungswege, Kommunikation und Wiederanlaufprozesse. Entscheidend ist, dass der Plan getestet wird und sofort umgesetzt werden kann.
Wie schützt du dich vor persönlicher Haftung in Krisen?
Durch dokumentierte Entscheidungen, funktionierende Kontrollsysteme und regelmäßige Risikoanalysen. Nur wenn du nachweisen kannst, dass du informiert und im Unternehmensinteresse gehandelt hast, greift die Business Judgement Rule.
Die Haftungsfalle: Warum Krisenmanagement für dich jetzt zur Chef-Sache wird
Krisenmanagement ist im deutschen Gesellschaftsrecht kein „Best-Practice-Vorschlag“, sondern deine knallharte gesetzliche Pflicht. Nach § 43 GmbHG (bzw. § 93 AktG für Vorstände) bist du verpflichtet, die Sorgfalt eines ordentlichen Geschäftsmannes anzuwenden.
Die aktuelle BGH-Rechtsprechung lässt hier keinen Spielraum:
Deine Frühwarnpflicht: Du musst Systeme implementieren, die bestandsgefährdende Risiken rechtzeitig erkennen (StaRUG).
Dein Organisationsverschulden: Wenn du keinen Krisenstab oder keine belastbaren Notfallpläne (BCP) vorweisen kannst, haftest du bei Schäden oft mit deinem Privatvermögen.
Regulatorischer Druck: Neue Richtlinien wie DORA (für Finanzinstitute) oder NIS-2 (für den Mittelstand) verschärfen die Anforderungen an deine Cyber-Resilienz massiv.
Der S+P Tipp: Deine Krisenfestigkeit beginnt nicht in der IT-Abteilung, sondern an deinem Konferenztisch. Ein zertifizierter Krisenplan ist deine Lebensversicherung gegen persönliche Haftungsansprüche.
Was bedeutet Resilienz in Unternehmen?
Resilienz ist weit mehr als nur „Durchhalten“. Es ist deine Fähigkeit als Entscheider, das Unternehmen so aufzustellen, dass es sich von Rückschlägen nicht nur erholt, sondern gestärkt daraus hervorgeht.
Ein resilienter Betrieb ist wie ein Stoßdämpfer: Er schluckt die Wucht der Krise (Cyber-Angriff, Lieferkettenabriss, Marktcrash) und nutzt die Energie, um neue Chancen zu ergreifen. Während deine Wettbewerber noch im Schockstarre-Modus sind, bist du bereits wieder voll handlungsfähig.
Deine 6 Strategien für Resilienz 2026
S+P Leitfaden für Geschäftsführer & Vorstände
01
Risikobewertung 2.0
Führe StaRUG-konforme Analysen durch. Identifiziere bestandsgefährdende Risiken frühzeitig und dokumentiere sie revisionssicher.
02
BCP & Krisenplan
Erstelle dein „Drehbuch“ für den Ernstfall. Dein Business Continuity Plan muss DORA- und NIS-2-konform sein.
03
Team-Resilienz
Schule dein Team. In der Krise zählt die Routine. Simulationen machen deine Mitarbeiter zum Schutzschild gegen Fehlentscheidungen.
04
Cyber-Security
Härte deine IT-Systeme. Wer heute bei der Cyber-Resilienz spart, zahlt morgen das Lösegeld und haftet privat.
05
Finanz-Schlagkraft
Sichere deine Liquidität. Nutze Rücklagen und D&O-Versicherungen als Puffer, um im Sturm handlungsfähig zu bleiben.
06
Netzwerke nutzen
Baue loyale Partnerschaften auf. In der Krise entscheiden deine Kontakte zu Banken und Lieferanten über Ressourcen und Zeit.
Deine Strategien für 2026: Krisenvorbereitung & Resilienz-Check
1. Risikobewertung 2.0 (StaRUG-konform)
Du musst regelmäßig eine umfassende Risikoanalyse durchführen. Aber Vorsicht: Die alte Methode „wir schauen mal, was passieren könnte“ reicht nicht mehr. Seit Einführung des StaRUG musst du bestandsgefährdende Entwicklungen frühzeitig erkennen und dokumentieren. Das umfasst interne IT-Risiken genauso wie externe geopolitische Schocks.
2. Business Continuity Plan (BCP) statt loser Zettelwirtschaft
Ein detaillierter Krisenmanagementplan ist dein Drehbuch für den Ernstfall. Er legt fest, wer wann welche Knöpfe drückt. Wichtig für dich: Der Plan muss DORA- und NIS-2-konform sein, klare Kommunikationskaskaden enthalten und sofortige Wiederherstellungsprozesse garantieren.
3. Schulung: Dein Team als Schutzschild
Deine Mitarbeiter müssen wissen, was zu tun ist, wenn die Systeme stehen oder die Lieferkette reißt. Regelmäßige Simulationen und Übungen sind Pflicht. Nur eine offene Kommunikationskultur verhindert das „Verschleiern“ von Fehlern, die in eine Katastrophe führen könnten.
4. Technologische Robustheit & Cyber-Resilienz
Deine IT ist das Nervensystem deines Unternehmens. Investiere in Sicherheitsmaßnahmen, die über die Standard-Firewall hinausgehen. Backups müssen physisch getrennt und sofort einspielbar sein. Wer heute bei der IT spart, zahlt morgen das Lösegeld an Hacker – und haftet zusätzlich wegen mangelnder Vorsorge.
5. Finanzielle Schlagkraft sichern
Liquidität ist im Krisenfall dein Sauerstoff. Sorge für ein finanzielles Polster durch Rücklagen und eine diversifizierte Einnahmenstruktur. Prüfe genau, welche Risiken durch Versicherungen (Cyber-Versicherung, D&O) wirklich abgedeckt sind.
6. Strategische Netzwerke
Pflege deine Beziehungen zu Lieferanten und Partnern schon in guten Zeiten. Im Ernstfall brauchst du kurze Wege und loyale Partner, um Ressourcen und Informationen zu erhalten, die andere nicht mehr bekommen.
Fallstudie 2026: Resilienz gegen Cyber-Erpressung
Ein mittelständischer Maschinenbauer wurde Opfer einer Ransomware-Attacke. Alle Server waren verschlüsselt.
Der Unterschied: Da die Geschäftsführung erst drei Monate zuvor ein S+P Krisen-Audit durchgeführt und einen BCP implementiert hatte, wusste jeder Mitarbeiter exakt, was zu tun war.
Das Ergebnis: Die IT wurde innerhalb von 48 Stunden aus autarken Backups wiederhergestellt. Die Kundenkommunikation war so transparent, dass kein einziger Auftrag verloren ging. Statt einer Insolvenz gab es ein Lob der Bank für das professionelle Risikomanagement. Das ist gelebte Resilienz.
Fazit: Dein Weg zur Krisenfestigkeit
Krisen sind im Jahr 2026 kein „Ob“, sondern ein „Wann“. Durch proaktives Krisenmanagement und den gezielten Aufbau von Resilienz minimierst du nicht nur die Auswirkungen, sondern schützt dich auch vor persönlichen Haftungsansprüchen.
Warte nicht auf den Ernstfall. Lerne, wie du flexibel reagierst und dein Unternehmen sicher durch stürmische Zeiten steuerst.
Sichere dein Unternehmen gegen Cyber-Risiken und instabile Lieferketten ab. Erfülle deine Sorgfaltspflicht (§ 43 GmbHG) und schütze dein Privatvermögen durch professionelle Prävention.
„Die neuen MaRisk 2026 sind weit mehr als eine regulatorische Checkliste – sie sind der Prüfstein für eine haftungssichere Führungskultur.“
Achim Schulz begleitet C-Level Manager und Fachkräfte dabei, den Spagat zwischen strategischer Transformation und den verschärften Anforderungen der Aufsicht zu meistern. Sein Fokus liegt auf der Übersetzung der 9. MaRisk-Novelle in rechtssichere Delegationsstrukturen und einen gelebten„Tone from the Top“.
Als strategischer Impulsgeber im S+P Hub sorgt er für die nötigePrüfungssicherheit, damit Führungskräfte ihre persönliche Organhaftung effektiv absichern und Compliance als aktiven Werttreiber im Unternehmen etablieren können.
Der Aufsichtsrat im Spannungsfeld zwischen AktG und KWG: Aufgaben, Kompetenzabgrenzung und regulatorische Besonderheiten
Die Rolle als Aufsichtsrat hat sich grundlegend gewandelt: Was früher oft als ehrenvolle Krönung einer Karriere galt, ist heute ein Hochrisiko-Mandat. In einer zunehmend komplexen Rechtslandschaft stehen Mandatsträger vor der Herausforderung, die feine Linie zwischen notwendiger Überwachung und unzulässigem Eingriff in die Geschäftsführung zu wahren. Ein falscher Schritt oder eine übersehene Information kann nicht nur den wirtschaftlichen Erfolg des Unternehmens gefährden, sondern führt immer öfter direkt in die persönliche Haftungsfalle.
Besonders prekär wird die Lage, wenn sich die allgemeine aktienrechtliche Sorgfaltspflicht mit den dichten, fast schon operativen Anforderungen der Bankenaufsicht überschneidet. Während der Aufsichtsrat in Industrieunternehmen noch als strategischer „Sparringspartner“ agiert, sieht er sich in Finanzinstituten einer Regulatorik gegenüber (KWG, MaRisk), die faktisch keinen Raum für Unwissenheit lässt. Wer hier die speziellen Governance-Anforderungen der BaFin missachtet oder die Kompetenzabgrenzung zum Vorstand falsch interpretiert, riskiert nicht nur Bußgelder, sondern den sofortigen Entzug der fachlichen Eignung („Fit & Proper“).
Warum ist das Risiko so ungleich verteilt? Die Antwort liegt in der systemischen Bedeutung von Finanzunternehmen. Während das AktG den Rahmen für die interne Kontrolle steckt, fordert das Bankaufsichtsrecht eine aktive Einbindung des Aufsichtsrats in die Risikostrategie. Dieser Artikel untersucht die tiefgreifenden Unterschiede in der Aufgabenstellung: Wo endet die allgemeine Überwachung und wo beginnt die spezialgesetzliche Pflicht zur präventiven Risikokontrolle?
Um als Aufsichtsrat rechtssicher zu agieren, ist ein präzises Verständnis der Kompetenzverteilung zwischen Vorstand, Aufsichtsrat und Hauptversammlung unerlässlich. Der folgende Beitrag bietet eine fundierte Analyse der Rechtsgrundlagen und stellt die entscheidenden Weichenstellungen zwischen Industrie und Finanzwelt gegenüber.
Nach der aktuellen Konsultationsphase (Stand 02/2026) wird die finale Fassung im Laufe des Jahres 2026 erwartet.
In der Regel gewährt die BaFin eine Übergangsfrist von sechs bis zwölf Monaten für die Umsetzung.
Kritische Themen wie die DORA-Harmonisierung unterliegen häufig kürzeren Fristen.
Du musst langfristige Szenarien analysieren, z. B. Klimarisiken oder technologische Veränderungen,
und deren Auswirkungen auf Portfolio, Geschäftsmodell und Stabilität bis mindestens 2036 bewerten.
Die Schwelle gilt grundsätzlich auf Institutsebene oder konsolidiert.
Die Aufsicht kann jedoch auch bei einzelnen Portfolios strengere Anforderungen verlangen,
wenn dort erhöhte Risiken auftreten.
Ja. Die Anforderungen gelten für alle Institute.
Kleine Institute können die DOR-Strategie jedoch proportional in bestehende Strategien integrieren,
sofern alle DORA-relevanten Aspekte abgedeckt sind.
Eine physische Besichtigung wird verpflichtend.
Reine Desktop-Bewertungen oder automatisierte Modelle ohne Vor-Ort-Termin sind bei Erstbewertung
oder signifikanten Wertveränderungen nicht mehr ausreichend.
Nur eingeschränkt.
Der Kern der Risikosteuerung muss im Institut verbleiben.
Eine vollständige Auslagerung ist nur unter engen Voraussetzungen innerhalb einer Gruppe möglich.
Die Kernaufgabe: Überwachung und Beratung
Dualistisches System nach AktG und Übertragung auf die GmbH
Die zentrale Rolle des Aufsichtsrats in der Aktiengesellschaft ist durch das dualistische System geprägt. Der Vorstand hat die Gesellschaft unter eigener Verantwortung zu leiten (§ 76 Abs. 1 AktG). Der Aufsichtsrat hat demgegenüber die Geschäftsführung des Vorstands zu überwachen (§ 111 Abs. 1 AktG). Eine Geschäftsführung durch den Aufsichtsrat ist gesetzlich ausgeschlossen; er darf Maßnahmen der Geschäftsführung nicht an sich ziehen (§ 111 Abs. 4 Satz 1 AktG).
Bei der GmbH ist ein Aufsichtsrat im Grundmodell nicht zwingend vorgesehen. Er kann aber durch Gesellschaftsvertrag fakultativ eingerichtet werden oder ergibt sich aus den Mitbestimmungsgesetzen (Drittelbeteiligungsgesetz, Mitbestimmungsgesetz). In diesen Fällen regelt § 52 GmbHG die Rechtsstellung des GmbH‑Aufsichtsrats. Die Norm verweist auf eine Reihe zentraler aktienrechtlicher Vorschriften über Zusammensetzung, Pflichten, Informationsrechte und Haftung des Aufsichtsrats. Dadurch wird das aktienrechtliche Leitbild des AR – insbesondere die Überwachungsfunktion und der Sorgfaltsmaßstab – weitgehend auf die GmbH mit Aufsichtsrat übertragen, sofern der Gesellschaftsvertrag nichts Abweichendes bestimmt.
Gemeinsame Grundpfeiler für AG und GmbH mit Aufsichtsrat
Unabhängig von der konkreten Rechtsform (AG oder GmbH mit Aufsichtsrat) lassen sich folgende Grundpfeiler der Aufsichtsratstätigkeit herausarbeiten:
Bestellung und Abberufung der Geschäftsleitung In der AG ist der Aufsichtsrat für die Bestellung und Abberufung der Mitglieder des Vorstands zuständig (§ 84 AktG). Er bestimmt die Amtszeit, entscheidet über Wiederbestellungen und kann Vorstandsmitglieder aus wichtigem Grund abberufen (z.B. grobe Pflichtverletzung, Unfähigkeit zur ordnungsgemäßen Geschäftsführung). Zudem legt er typischerweise die Eckpunkte der Vorstandsvergütung fest. In der GmbH liegt die Personalhoheit über die Geschäftsführer grundsätzlich bei der Gesellschafterversammlung. Wird jedoch ein Aufsichtsrat eingerichtet, kann der Gesellschaftsvertrag ihm – in Anlehnung an das Aktienrecht – Bestellung, Abberufung und Vergütungsfestsetzung der Geschäftsführer zuweisen. Über § 52 GmbHG kann so ein dem AG‑Modell angenähertes Kontroll- und Personalregime etabliert werden.
Überwachung der Geschäftsführung Kernaufgabe des Aufsichtsrats ist die Überwachung der Geschäftsführung. Für die AG ergibt sich dies ausdrücklich aus § 111 Abs. 1 AktG. Der AR prüft Rechtmäßigkeit, Ordnungsmäßigkeit und – im Rahmen des Gesellschaftsinteresses – Zweckmäßigkeit wesentlicher Leitungsentscheidungen. Hierzu stehen ihm umfassende Informations‑, Einsichts‑ und Prüfungsrechte zu (§ 111 Abs. 2 AktG). In der GmbH mit Aufsichtsrat führt § 52 GmbHG dazu, dass die aktienrechtlichen Überwachungs‑ und Haftungsstandards (insbesondere §§ 111, 116 i.V.m. § 93 AktG) sinngemäß gelten, sofern der Gesellschaftsvertrag nichts anderes anordnet. Der GmbH‑Aufsichtsrat hat damit funktional eine vergleichbare Rolle wie der Aufsichtsrat einer AG.
Berichtspflichten der Geschäftsleitung In der AG konkretisiert § 90 AktG die Berichtspflichten des Vorstands gegenüber dem Aufsichtsrat. Der Vorstand hat u.a. regelmäßig über den Geschäftsverlauf, die Lage des Unternehmens, die Unternehmensplanung sowie über besondere Vorgänge und Risiken zu berichten. Über § 52 GmbHG findet § 90 AktG grundsätzlich auch auf die GmbH mit Aufsichtsrat Anwendung. Der GmbH‑AR kann damit ein vergleichbares Berichtsniveau verlangen; im Gesellschaftsvertrag können Umfang und Form der Berichterstattung weiter konkretisiert werden.
Prüfung des Jahres- und ggf. Konzernabschlusses Der Aufsichtsrat der AG prüft den Jahresabschluss, den Lagebericht und – sofern vorhanden – den Konzernabschluss. Er erteilt dem Abschlussprüfer den Prüfungsauftrag, bewertet das Prüfungsergebnis und berichtet der Hauptversammlung. Besteht in der GmbH ein Aufsichtsrat, wird er in der Praxis in sehr ähnlicher Weise in die Bilanzprüfung eingebunden; durch Verweisungen in § 52 GmbHG auf aktienrechtliche Vorschriften wird dieses Leitbild gestützt. Der Aufsichtsrat kann die Auswahl des Abschlussprüfers vorbereiten, dessen Unabhängigkeit überwachen und die Kommunikation mit dem Prüfer führen.
Beratungsfunktion Neben der Überwachung erfüllt der Aufsichtsrat eine wichtige Beratungsfunktion. Er steht der Geschäftsleitung bei strategischen Entscheidungen – etwa größeren Investitionen, Restrukturierungen oder M&A‑Transaktionen – mit Erfahrung und externem Blick zur Seite, ohne die operative Leitung an sich zu ziehen. Diese Funktion ist im Gesetz nicht umfassend kodifiziert, ergibt sich aber aus der Stellung des AR und wird durch Corporate‑Governance‑Kodizes und Praxisstandards ausformuliert. Sie gilt für AG und GmbH mit Aufsichtsrat gleichermaßen.
Zustimmungsvorbehalte Bestimmte Geschäfte von erheblicher Bedeutung dürfen nur mit Zustimmung des Aufsichtsrats vorgenommen werden. In der AG ergibt sich dies aus § 111 Abs. 4 Satz 2 AktG; die Satzung oder der Aufsichtsrat legt fest, welche Arten von Geschäften der Zustimmung bedürfen (z.B. Großinvestitionen, außergewöhnliche Finanzierungen, wesentliche Auslagerungen). In der GmbH kann ein entsprechender Zustimmungskatalog im Gesellschaftsvertrag verankert werden. Über die Verweisungssystematik des § 52 GmbHG kann auch hier das aktienrechtliche Modell übernommen werden. Damit wird der AR in besonders bedeutsamen Fällen von einer reinen Ex‑post‑Kontrollinstanz zu einer vorgelagerten präventiven Kontrollschranke.
Nichtfinanzielle Berichterstattung In kapitalmarktorientierten Gesellschaften ist der Aufsichtsrat darüber hinaus in die Überwachung der nichtfinanziellen Berichterstattung (Nachhaltigkeit, ESG‑Themen) eingebunden, etwa durch Beauftragung einer inhaltlichen Prüfung der nichtfinanziellen Erklärung bzw. des nichtfinanziellen Berichts bzw. der entsprechenden Konzernerklärungen. Auch in größeren GmbHs mit Aufsichtsrat wird diese Funktion zunehmend bedeutsam, soweit sie den gesetzlichen Berichtsanforderungen unterliegen.
Vergleich: Industrie vs. Finanzunternehmen (BaFin‑reguliert)
Während der Aufsichtsrat im Industriesektor – sei es bei der AG oder der GmbH mit Aufsichtsrat – primär eine ex‑post geprägte Überwachungs- und Beratungsfunktion hat, verlagert sich die Rolle bei Finanzinstituten durch das KWG, die europäische Bankenregulierung (CRD/CRR) und die MaRisk deutlich in Richtung präventiver, risikoorientierter Kontrolle.
Anforderungsprofil an Aufsichtsratsmitglieder
Industrieunternehmen (AG / GmbH mit AR):
Für Aufsichtsratsmitglieder gelten die allgemeinen Sorgfalts- und Treuepflichten eines ordentlichen und gewissenhaften Organmitglieds (§ 93 Abs. 1, § 116 AktG; über § 52 GmbHG sinngemäß auch in der GmbH). Eine formalisierte behördliche Eignungsprüfung findet nicht statt; Qualifikation und Zusammensetzung sind primär Sache der Gesellschafter bzw. Aktionäre.
Finanzunternehmen (AG oder GmbH in Institutsform):
Für Mitglieder des Verwaltungs‑ oder Aufsichtsorgans eines Instituts gelten zusätzliche Anforderungen des Aufsichtsrechts, insbesondere nach § 25d KWG und den hierzu erlassenen Leitlinien. Die Organmitglieder müssen fachlich geeignet (Sachkunde), zuverlässig und persönlich integer sein sowie über ausreichende Zeit für das Mandat verfügen („Fit & Proper“). Die Eignung wird in einem formellen Verfahren durch die Aufsicht geprüft; bei Defiziten kann die BaFin Maßnahmen bis hin zur Abberufungsanregung ergreifen.
Überwachungsinhalte
Industrieunternehmen:
Der Aufsichtsrat konzentriert sich auf Rechtmäßigkeit, Ordnungsmäßigkeit und wirtschaftliche Zweckmäßigkeit der Geschäftsführung. Er überwacht insbesondere Rechnungslegung, internes Kontrollsystem und Abschlussprüfung. Bei kapitalmarktorientierten Unternehmen kommt dem Prüfungsausschuss eine zentrale Rolle zu.
Finanzunternehmen:
Im regulierten Finanzsektor besteht ein erhöhter Fokus auf das Risikomanagement, die Risikostrategie und deren Umsetzung, auf die Angemessenheit der Eigenmittel- und Liquiditätsausstattung, auf die Risikotragfähigkeit (ICAAP) sowie auf das Liquiditätsrisikomanagement (ILAAP). Der Aufsichtsrat überwacht das Risikomanagementsystem, das Interne Kontrollsystem, die Compliance‑Funktion und die Interne Revision in Übereinstimmung mit den MaRisk‑Vorgaben. Geschäfts- und Risikostrategie sind regelmäßig zu erörtern und kritisch zu hinterfragen.
Ausschusspflichten
Industrieunternehmen:
Die Einrichtung von Ausschüssen hängt von Größe und Struktur des Unternehmens ab. In kapitalmarktorientierten Gesellschaften ist ein Prüfungsausschuss etabliert; daneben existieren häufig Präsidial‑, Personal‑ oder Strategieausschüsse. In GmbHs mit Aufsichtsrat kann der Gesellschaftsvertrag vergleichbare Ausschussstrukturen vorsehen.
Finanzunternehmen:
Für bedeutende Institute schreibt das KWG die Einrichtung bestimmter Ausschüsse zwingend vor, insbesondere eines Risikoausschusses, eines Prüfungsausschusses, eines Nominierungsausschusses und eines Vergütungskontrollausschusses. Diese Ausschüsse haben klar definierte Überwachungs‑ und Vorbereitungsaufgaben im Hinblick auf Risikolage, Rechnungslegung, Organbesetzung und Vergütungssysteme.
Haftungs- und Sanktionsrisiken
Industrieunternehmen:
Aufsichtsratsmitglieder haften nach den allgemeinen aktienrechtlichen Regeln (§ 93, § 116 AktG), in der GmbH mit AR entsprechend über § 52 GmbHG. Der Maßstab ist die Sorgfalt eines ordentlichen und gewissenhaften Organmitglieds; die Business Judgement Rule kann bei unternehmerischen Entscheidungen eine Haftung begrenzen, wenn Entscheidungen auf angemessener Informationsbasis getroffen wurden.
Finanzunternehmen:
Zusätzlich zu den zivilrechtlichen Haftungsrisiken besteht ein eigenständiges aufsichtsrechtliches Sanktionsregime. Die Aufsicht kann Organmitgliedern die Eignung absprechen, Bußgelder verhängen und auf Abberufungen hinwirken. Das Zusammenspiel aus zivilrechtlicher Organhaftung und aufsichtsrechtlicher Individualaufsicht führt zu einem deutlich erhöhten persönlichen Risiko‑ und Verantwortungsprofil für Aufsichtsratsmitglieder von Instituten.
Spezialregelungen und praktische Konsequenzen
Finanzaufsichtsräte – unabhängig davon, ob das Institut in Form einer AG oder GmbH betrieben wird – müssen die Risikostrategie des Hauses nicht nur kennen, sondern aktiv deren Einhaltung überwachen. Die Aufsicht verlangt ausreichende Zeitkapazität der Organmitglieder und begrenzt faktisch die Zahl parallel wahrgenommener Mandate. Die regulatorische Komplexität (CRR, CRD, MaRisk, ergänzende Rundschreiben) erfordert eine deutlich tiefere operative Einsicht in Geschäftsmodell, Risikoprofile und Kontrollprozesse als in vielen klassischen Industrieunternehmen.
Beachten Sie, dass die MaRisk 10.0 explizit klarstellt:
„Soweit die MaRisk auf diese Leitlinien verweisen, sind die entsprechenden Abschnitte als integraler Bestandteil der Aufsichtspraxis zu verstehen.“
Das bedeutet für die Praxis, dass die Institute die Detailvorgaben (z.B. die Anhänge zur Szenarioanalyse) direkt aus den EBA-Texten entnehmen müssen, wenn das MaRisk-Modul (z.B. AT 4.3.3 für ESG) darauf referenziert.
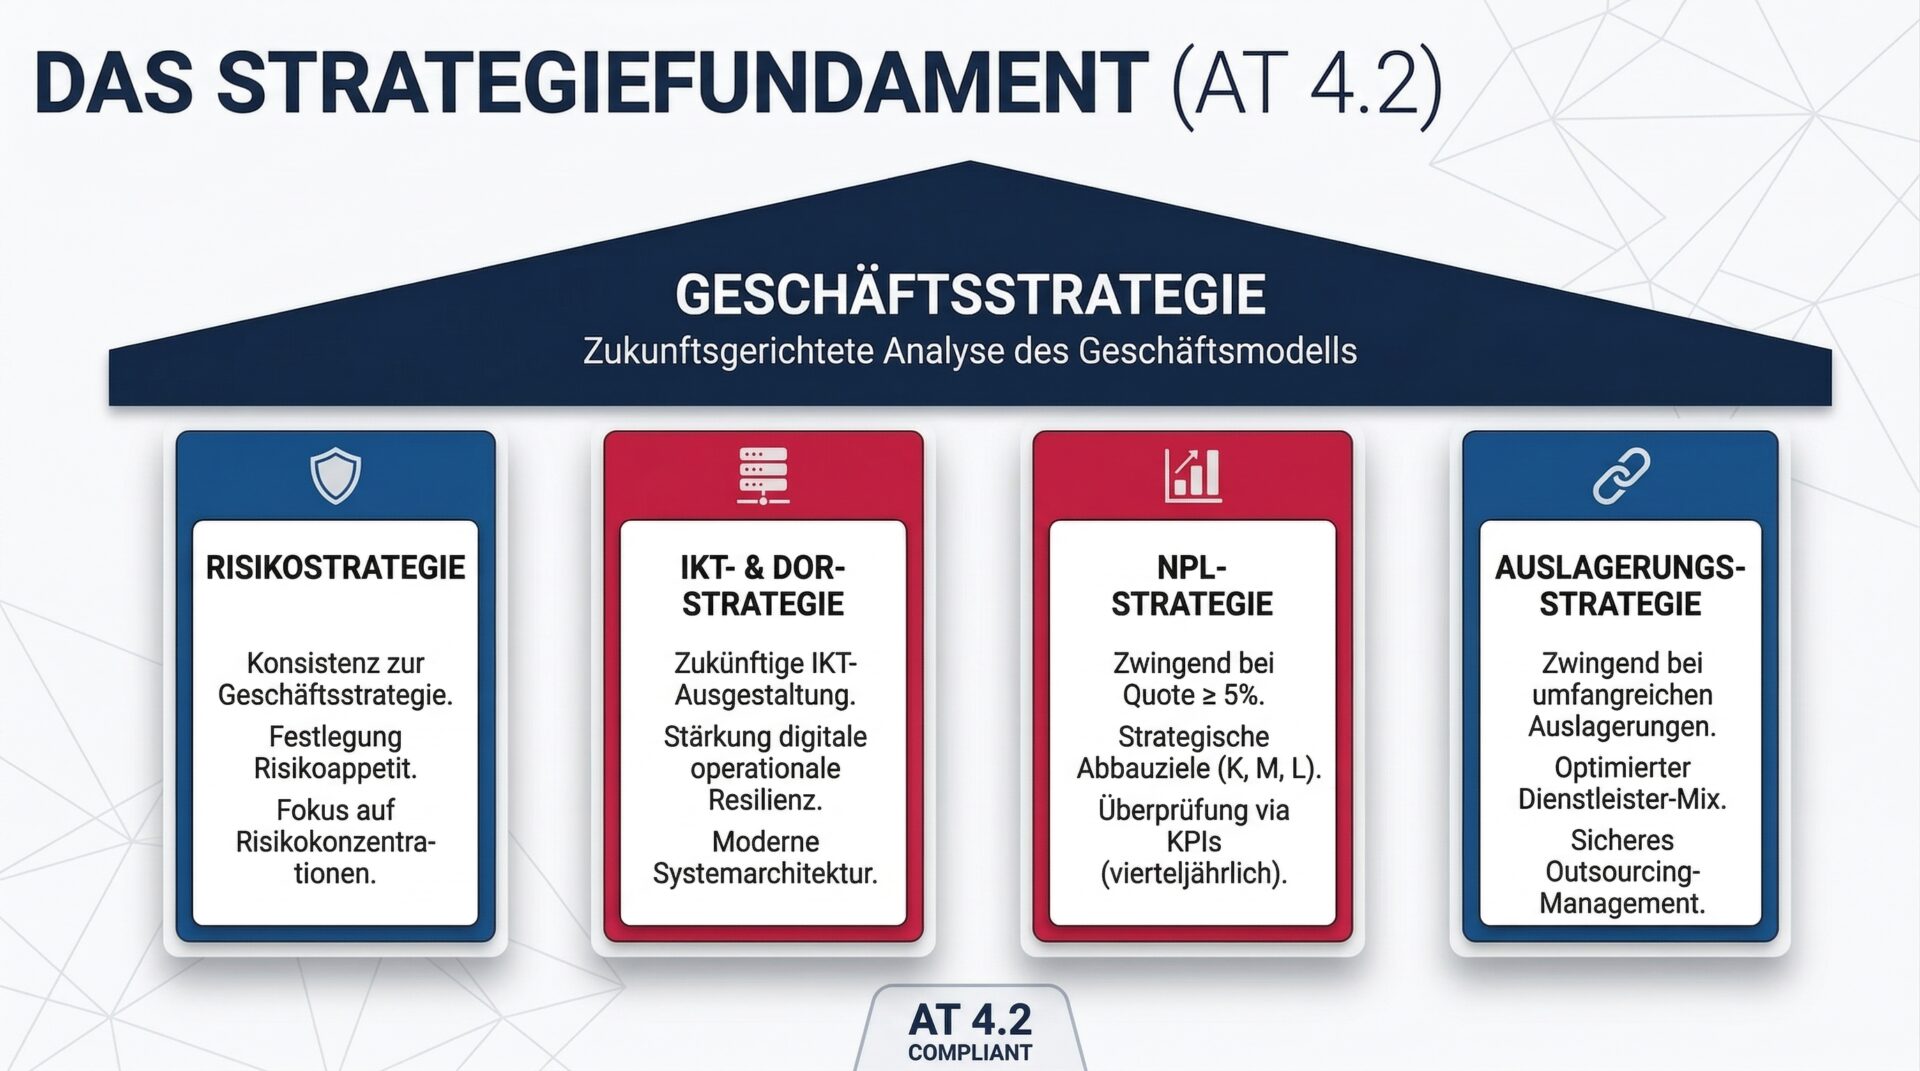
Das Fundament: Strategie und Risikokultur (AT 3 & AT 4.2)
Die Geschäftsleitung steht mehr denn je in der Pflicht. Die neue MaRisk stellt klar: Risikomanagement ist keine rein delegierbare Kontrollaufgabe, sondern ein integraler Bestandteil der Geschäftsstrategie.
Operative Umsetzung der Risikokultur
Du musst die Risikokultur (AT 3.1) nun messbar machen. Es reicht nicht, ein Leitbild an die Wand zu hängen. Die Aufsicht erwartet Verfahren, mit denen du überwachst, ob die Mitarbeiter den definierten Risikoappetit auch leben.
Praxis-Tipp: Implementiere regelmäßige „Risk-Culture-Surveys“ oder binde Risiko-KPIs in die Zielvereinbarungsgespräche ein.
ESG-Integration: Deine Geschäftsstrategie muss nun explizit darlegen, wie die Transition zu einer nachhaltigen Wirtschaft dein Geschäftsmodell beeinflusst. Das ist kein Marketing-Text, sondern die Basis für deine Kapitalplanung.
Das ESG-Daten-Dilemma: Von der Schätzung zur Messung (AT 4.3.4 & BTO 1.2)
Das größte operative Nadelöhr der Novelle ist die Verfügbarkeit und Qualität von ESG-Daten. Die MaRisk fordern, dass du ESG-Risiken als Risikotreiber für alle wesentlichen Risikoarten berücksichtigst.
Die Datenstrategie
Du stehst vor der Herausforderung, für die 10-jährigen Resilienzanalysen (AT 4.3.3) Datenhaushalte aufzubauen, die es in dieser Form oft noch nicht gibt.
Bestandskunden: Integriere ESG-Fragebögen direkt in die Neu-Produkt-Prozesse und die jährlichen Kreditfolgebearbeitungen. Nutze standardisierte Branchen-Scores nur als Übergangslösung.
Immobilienportfolio: Für die Wertermittlung (BTO 1.2.2) musst du nun die Energieeffizienz (EPC-Labels) und physische Klimarisiken (z. B. Hochwasserzonen) systematisch erfassen.
IT-Anforderung: Vermeide Insellösungen. Die ESG-Daten müssen im zentralen Datenmanagementsystem (AT 4.3.4) so abgelegt werden, dass sie sowohl für die Risikoinventur als auch für die Kreditwürdigkeitsprüfung und das Reporting (BT 3) nutzbar sind.
NPL-Management: Die „5 %-Hürde“ als Prozess-Auslöser (BTO 1.2.5)
Die Einführung einer harten Schwelle von 5 % für die NPL-Quote (notleidende Kredite) ist eine der schärfsten Verschärfungen. Wenn dein Institut diese Grenze überschreitet, greifen automatisch massive organisatorische Anforderungen.
Proaktive Steuerung statt Zwangsverwaltung
Warte nicht, bis du die 5 % erreichst. Du solltest ein internes Frühwarnsystem etablieren, das bereits bei 3,5 % oder 4 % Alarm schlägt.
Die NPL-Strategie: Wenn du über der Schwelle liegst, musst du einen mehrjährigen Abbauplan vorlegen. Das erfordert eine detaillierte Analyse der Ursachen für die Notleidendheit.
Die Workout-Unit: Die geforderte Trennung der Abwicklungseinheit vom Marktbereich ist für kleinere Institute personell oft schwierig. Prüfe frühzeitig, ob du durch Pool-Lösungen oder klare Stellvertreterregelungen die geforderte Unabhängigkeit gewährleisten kannst, ohne den Betrieb zu lähmen.
Immobilien-Bewertung: Prozess-Optimierung unter Druck (BTO 1.2.2)
Die MaRisk 2026 fordern eine deutlich engere Überwachung von Immobiliensicherheiten. Marktschwankungskonzepte werden kritischer beäugt; bei Wertminderungen von mehr als 10 % ist eine Neubewertung zwingend.
Operative Lösungsansätze
Gutachter-Rotation: Du musst nun sicherstellen, dass nicht jahrelang derselbe Gutachter dasselbe Objekt bewertet. Das erfordert ein softwaregestütztes Rotationsmanagement im Bereich Marktfolge.
KI-Einsatz: Nutze automatisierte Bewertungsmodelle (AVMs) zur kontinuierlichen Marktbeobachtung. So identifizierst du frühzeitig jene Objekte, die die 10 %-Schwelle reißen könnten, und kannst Gutachterkapazitäten zielgerichtet steuern.
Digitale Resilienz: MaRisk trifft DORA (AT 7.2)
Die MaRisk 2026 harmonisieren die nationalen Anforderungen mit dem europäischen Digital Operational Resilience Act (DORA). IT-Sicherheit ist damit endgültig kein reines IT-Thema mehr, sondern Kernbestandteil des operationellen Risikomanagements.
Das „Need-to-Know“-Prinzip in der Praxis
Die Anforderung, IT-Berechtigungen nach dem Sparsamkeitsgrundsatz zu vergeben und regelmäßig (bei Administratoren halbjährlich!) zu prüfen (AT 4.3.2), ist administrativ gewaltig.
Handlungsempfehlung: Automatisiere den Rezertifizierungsprozess von Berechtigungen. Manuelle Excel-Listen werden bei der nächsten Prüfung durch die Revision oder Aufsicht nicht mehr standhalten.
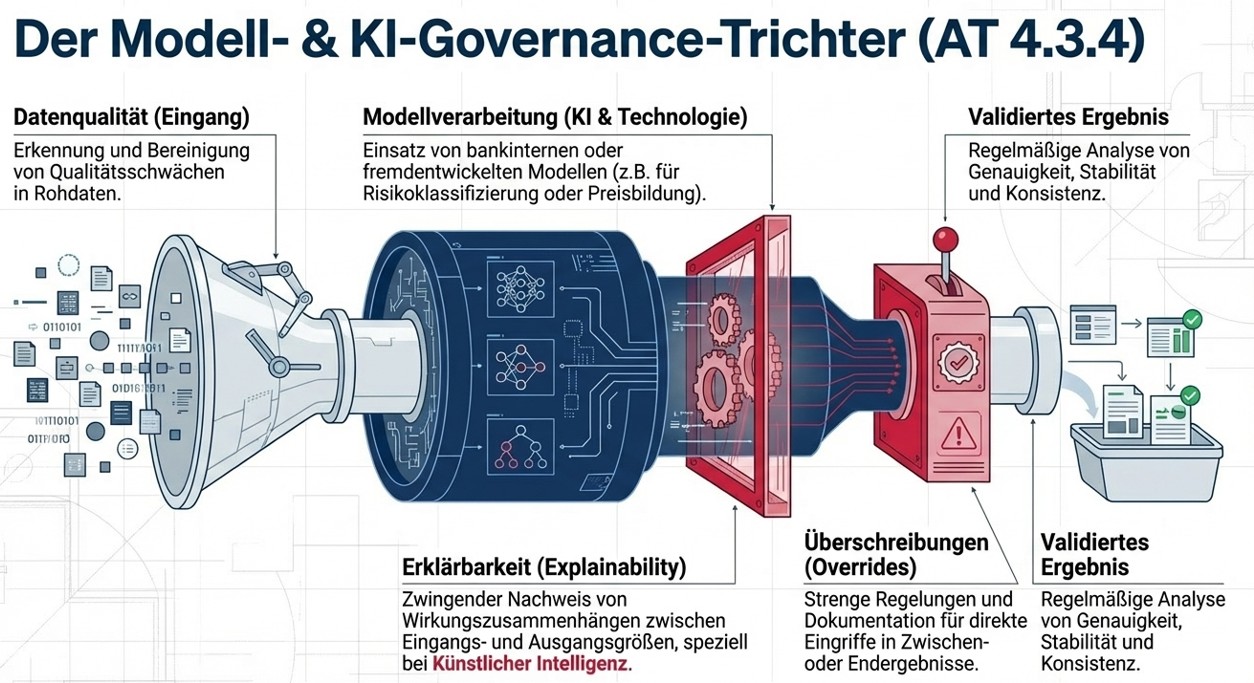
Modellvalidierung: Wenn du KI für das Kredit-Scoring oder die Marktpreisbewertung nutzt, musst du die „Blackbox“ öffnen. Du musst dokumentieren können, warum ein Modell zu einem bestimmten Ergebnis kommt (Erklärbarkeit).
Ressourcen-Management: Das Ende der Überlastung (AT 7.1)
Ein oft unterschätzter Punkt ist die explizite Forderung nach angemessener Personalausstattung. Die Aufsicht hat erkannt, dass viele neue Anforderungen (ESG, DORA, NPL) zusätzliche Kapazitäten binden.
Personalstrategie
Du kannst nicht einfach mehr Aufgaben auf dieselben Köpfe verteilen.
Qualifikationsmatrix: Erstelle eine Matrix, welche neuen Kompetenzen (z. B. ESG-Experten, Daten-Analysten für Resilienzanalysen) im Haus fehlen.
Outsourcing-Check: Wenn interne Ressourcen fehlen, rückt AT 9 (Auslagerung) in den Fokus. Aber Vorsicht: Auch die Überwachung der Dienstleister wird durch die neue MaRisk komplexer (Stichwort: Sub-Outsourcing).
Quick-Check: MaRisk 10.0 – Status der 9. Novelle 2026
Check
Zentrale Kontrollfrage zur MaRisk 10.0 (9. Novelle)
ESG-Datenstrategie implementiert?
Werden ESG-Risiken bereits systematisch für die 10-jährigen Resilienzanalysen (AT 4.3.3) erhoben?
NPL-Frühwarnsystem (5 %-Hürde)?
Gibt es einen Prozess, der bei Annäherung an die 5 % NPL-Quote automatisch Steuerungsmaßnahmen auslöst?
DORA & MaRisk-IT harmonisiert?
Ist das IT-Berechtigungsmanagement (AT 7.2) auf automatisierte, halbjährliche Rezertifizierung umgestellt?
Immobilien-Rotationspflicht geregelt?
Ist ein softwaregestütztes Management zur Rotation von Gutachtern (BTO 1.2.2) vorhanden?
KI-Governance & Erklärbarkeit?
Sind genutzte KI-Modelle (Scoring/Bewertung) für die Aufsicht ausreichend dokumentiert und validiert?
Ressourcen-Check (AT 7.1)?
Wurde eine Kapazitätsplanung für die neuen Anforderungen der 9. Novelle (ESG/Datenanalyse) durchgeführt?
Risikokultur messbar gemacht?
Gibt es Verfahren (z. B. Surveys), um die gelebte Risikokultur gegenüber der BaFin nachzuweisen?
🚦 Dein MaRisk 10.0 Umsetzungs-Status 2026
AKTION NOTWENDIG
Hohe Prüfungslücken – Operative Umsetzung der 9. Novelle fehlt.
IN ARBEIT
Teilweise implementiert – Strategische Roadmap muss geschärft werden.
RECHTS-SICHER
MaRisk 10.0 konform – Resilienz und Governance sind voll integriert.
Dein Implementierungs-Fahrplan: Die Gap-Analyse
Der Weg zur MaRisk-Compliance 2026 führt über eine strukturierte Bestandsaufnahme. Eine oberflächliche Betrachtung reicht nicht mehr aus; die Aufsicht fordert eine nachvollziehbare Herleitung, wie neue Anforderungen in bestehende Prozesse eingeflossen sind.
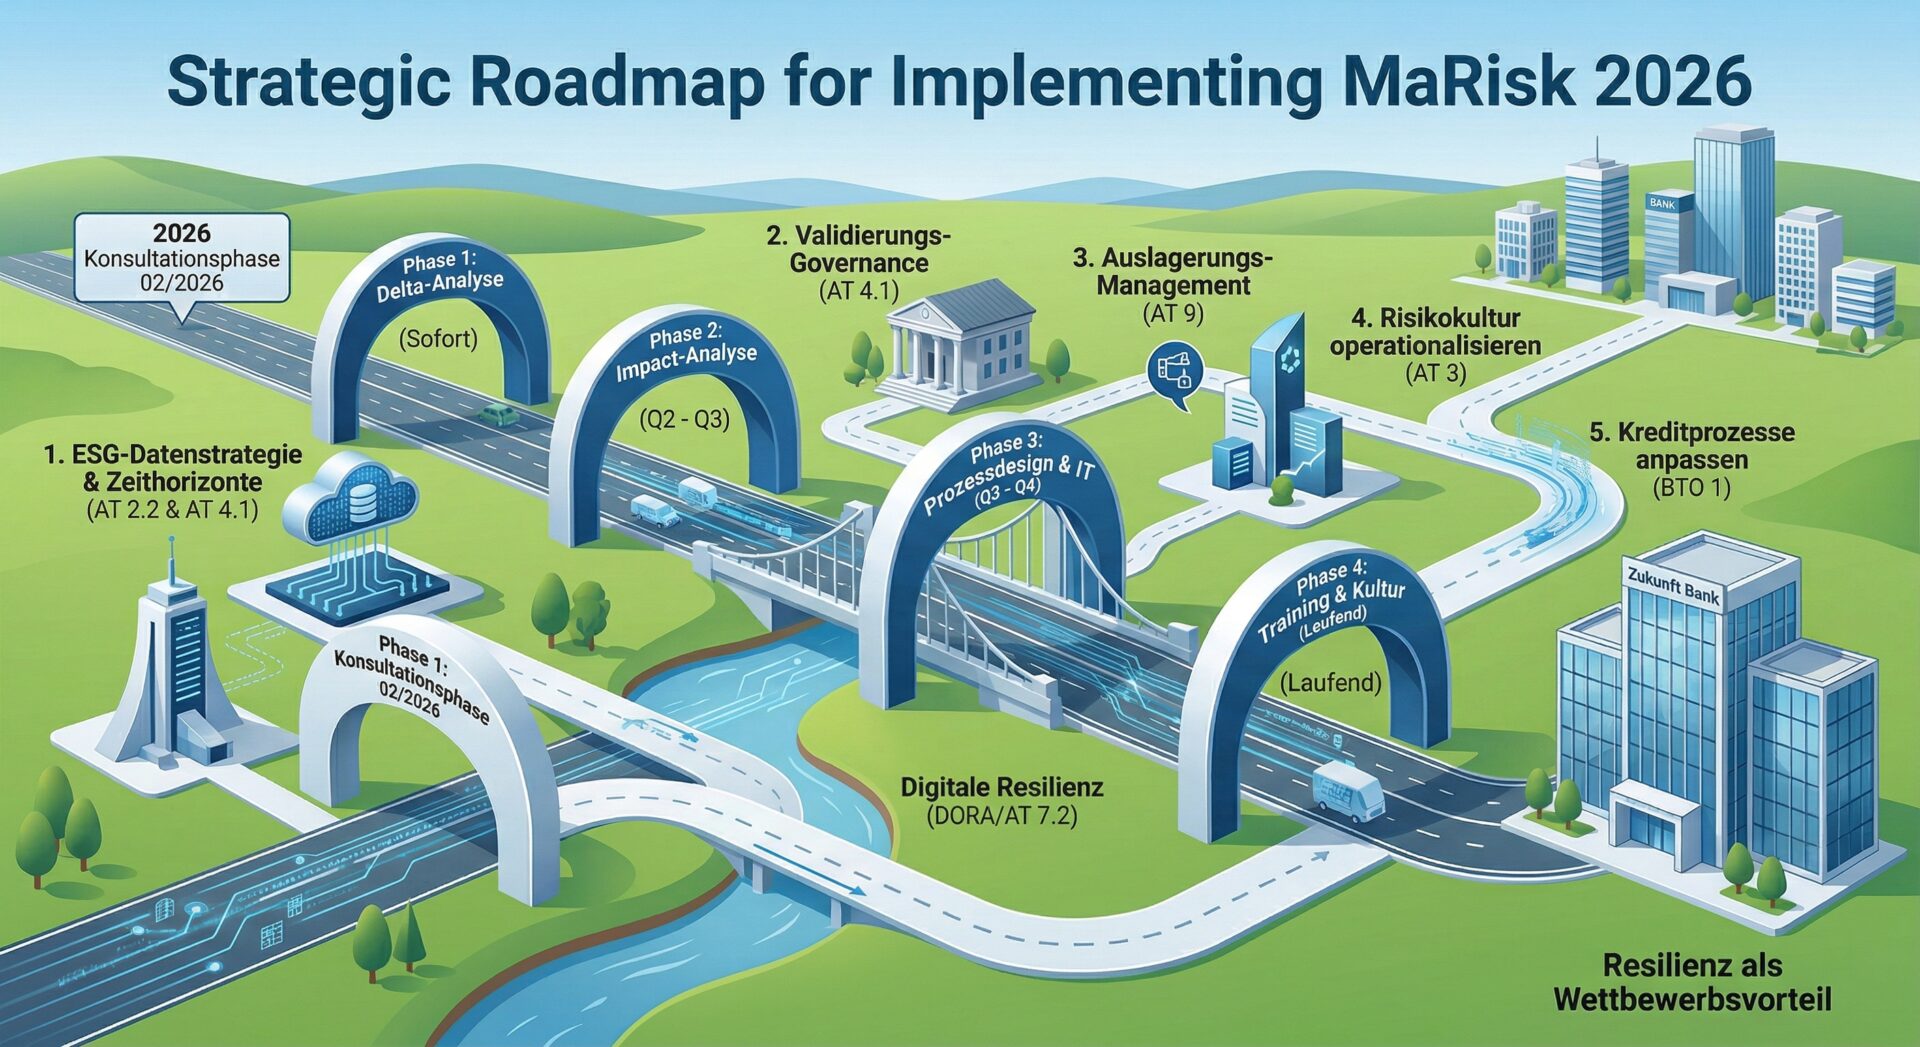
Nutze diesen 4-Phasen-Plan, um die Umsetzungsphase effizient zu steuern:
Phase 1: Die Delta-Analyse (Sofort-Check)
Im ersten Schritt erfolgt der Abgleich des neuen Rundschreibens mit deinem aktuellen Status quo.
Dokumenten-Audit: Vergleiche deine Organisationsrichtlinien (Handbücher, Arbeitsanweisungen) Zeile für Zeile mit der MaRisk 2026.
Identifikation von Leerstellen: Wo fehlen Prozesse komplett (z. B. 10-Jahres-Resilienzszenarien)? Wo weichen Definitionen ab (z. B. NPL-Begriff)?
Ergebnis: Ein detailliertes „Delta-Protokoll“ als Basis für die Ressourcenplanung.
Hier bewertest du die Tragweite der gefundenen Lücken für dein spezifisches Geschäftsmodell.
Portfolio-Check: Welche Kreditbereiche sind von den neuen ESG-Szenarien am stärksten betroffen? Wie hoch ist der Anteil sanierungsbedürftiger Immobilien?
Schwellenwert-Analyse: Wie knapp liegt deine aktuelle NPL-Quote an der 5 %-Hürde?
Kapazitäts-Check: Wie viele Gutachten müssen aufgrund der neuen Rotationspflichten (BTO 1.2.2) kurzfristig neu vergeben werden?
Phase 3: Prozessdesign & IT-Integration (Q3 – Q4)
Nun geht es an die operative "Schraubarbeit". Compliance wird hier zum IT-Projekt.
Workflow-Update: Integration der ESG-Datenfelder direkt in die Kreditmasken, damit der Marktbereich die Daten ohne Medienbruch erfassen kann.
Automatisierung: Implementierung eines automatisierten Berechtigungsmanagements (Identity & Access Management), um die Rezertifizierungszyklen gemäß AT 7.2 einzuhalten.
Validierung: Aufbau einer Validierungs-Governance für KI-Modelle und Scoring-Verfahren.
Phase 4: Training & Kultur-Audit (Laufend)
Die beste Richtlinie scheitert, wenn sie nicht gelebt wird.
Befähigung: Schulung der Kreditanalysten in der Interpretation von ESG-Scores.
Kultur-Check: Durchführung von Risk-Culture-Surveys, um gegenüber der Aufsicht nachzuweisen, dass das Risikobewusstsein bis in die untersten Ebenen verankert ist.
Experten-Tipp: Nutze für die Gap-Analyse ein standardisiertes Tooling. Die S+P Tool Box unterstützt dich bei der Umsetzung.
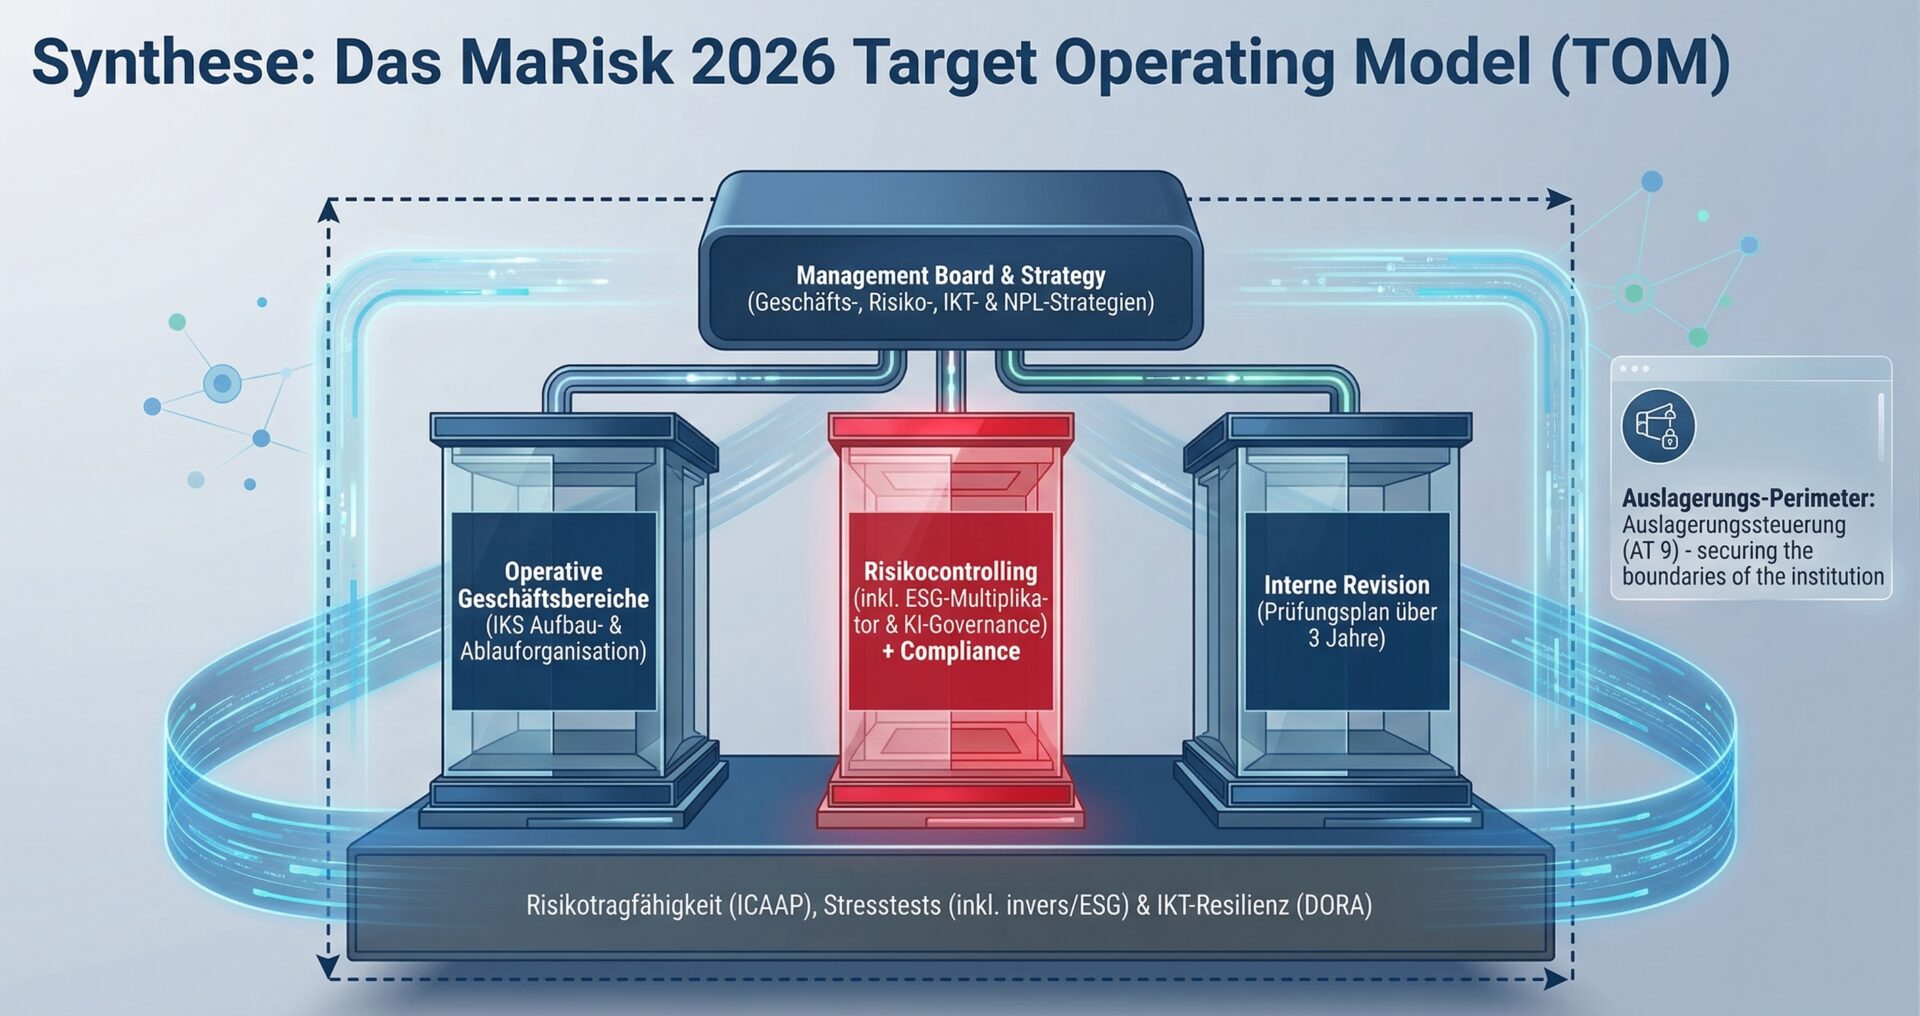
Das Target Operating Model (TOM) beschreibt die mit den MaRisk 2026 angestrebte Zielstruktur zur Umsetzung regulatorischer Anforderungen. Es umfasst die optimale Ausgestaltung von Prozessen, Governance, IT-Systemen und Ressourcen, um ein wirksames Risikomanagement sicherzustellen.
Im Kontext der MaRisk 2026 unterstützt ein TOM insbesondere:
Aufbau- und Ablauforganisation: Klare Rollen, Verantwortlichkeiten und Prozesse gemäß AT 4.3.1
Risikosteuerung und -controlling: Systematische Identifikation, Bewertung und Überwachung von Risiken (AT 4.3.2)
Strategie und Risikokultur: Verankerung von ESG, Nachhaltigkeit und Risikoappetit in der Geschäftsstrategie (AT 4.2, AT 3.1)
IT- und Datenarchitektur: Sicherstellung von Datenqualität, Verfügbarkeit und Informationssicherheit (AT 7.2)
Compliance und Revision: Überwachung regulatorischer Anforderungen und unabhängige Kontrollfunktionen (AT 4.4.2, AT 4.4.3)
Ein strukturiertes Target Operating Model hilft dir, die MaRisk 2026 effizient, prüfungssicher und strategisch in deinem Institut umzusetzen.
Paradigmenwechsel: Die MaRisk 2026 verlangt von dir einen klaren Strategiewechsel.
Die bisherige Freiheit in der Methodenwahl wird ersetzt durch eine lückenlose,
wissenschaftlich fundierte Dokumentationskette.
1. ESG-Datenstrategie & Zeithorizonte
AT 2.2 & AT 4.1
Die geforderte 10-Jahres-Perspektive lässt sich nicht mehr mit klassischen,
vergangenheitsbasierten Modellen abbilden.
Aktion:
Nutze einen Methoden-Mix aus Szenarioanalysen und wissenschaftlichen Klimamodellen.
Fokus:
Schließe die Lücke zwischen 3-Jahres-Planung und 10-Jahres-Risikohorizont.
2. Validierungs-Governance
AT 4.1
Verschärfte Validierungszyklen führen zu massivem Kapazitätsbedarf.
Aktion:
Erstelle ein vollständiges Modell-Inventar und plane Ressourcen frühzeitig.
Fokus:
Vermeide den HR-Bottleneck durch gezielte Staffing-Strategie.
3. Auslagerungs-Management
AT 9
Standardberichte von Drittanbietern reichen nicht mehr aus.
Die MaRisk-Novelle 2026 ist zweifellos eine große Belastung für die Administration. Doch wenn du den Blickwinkel änderst, bietet sie eine Chance:
ESG-Daten helfen dir, Risiken in deinem Portfolio besser zu verstehen und zu bepreisen.
Digitale Resilienz schützt dich vor den massiv steigenden Kosten von Cyber-Angriffen.
Saubere NPL-Prozesse sichern deine Liquidität in wirtschaftlich volatilen Zeiten.
Banken und Finanzinstitute, die diese Anforderungen nicht als lästige Checkliste, sondern als Werkzeuge für ein moderneres Risikomanagement begreifen, werden langfristig stabiler und attraktiver für Investoren und Kunden sein.
📄
Whitepaper zur MaRisk 2026 (9. MaRisk Novelle)
Praxisleitfaden zu ESG, DORA und prüfungssicherer Umsetzung –
inklusive Templates und Checklisten für dein Institut.
MaRisk 2026 Hub: DORA, ESG & Risk Management für C-Level
MaRisk 2026 Hub: DORA, ESG & Risk Management für C-Level
Setze die MaRisk-Novelle 2026 effizient um. Dieser Hub zeigt dir,
wie du DORA, ESG-Risiken und Governance-Anforderungen strukturiert
in dein Risikomanagement integrierst.
Programme & Lehrgänge
MaRisk 2026 – Überblick & Umsetzung ➜
Alle Änderungen der MaRisk-Novelle 2026 im Überblick:
Proportionalität, ESG, Validierung und Governance.
Bundesanstalt für Finanzdienstleistungsaufsicht (BaFin):
Konsultation 02/2026 – MaRisk-Novelle (01.04.2026)
Zur Veröffentlichung
Bundesanstalt für Finanzdienstleistungsaufsicht (BaFin):
Konsultation zur Überarbeitung der MaRisk (01.08.2025)
Zur Veröffentlichung
BaFin Rundschreiben 06/2024 (BA): Mindestanforderungen an das Risikomanagement (MaRisk)
PDF-Version
Überblick zur MaRisk-Novelle 2026: Fokus auf Proportionalität, Vereinfachung und Integration von DORA-Anforderungen
(Analyse basierend auf aktuellen Veröffentlichungen und Marktkommentaren)
Praxis-Hinweis: Die geplante MaRisk-Novelle 2026 verfolgt insbesondere
das Ziel, die Anforderungen stärker prinzipienorientiert auszugestalten,
Komplexität zu reduzieren und regulatorische Überschneidungen mit DORA klarer abzugrenzen.
Angemessenheits- und Geeignetheitsprüfung nach WpHG
Anforderungen für Privatkunden und professionelle Kunden
In der Compliance-Praxis ist die Differenzierung zwischen Privatkunden und professionellen Kunden weit mehr als eine formale Übung – sie ist die entscheidende Weichenstellung für Ihre Haftung. Viele Institute kämpfen täglich mit denselben Pain Points:
Der Dokumentations-Overkill: Wie viel Information ist bei einem „Profi“ wirklich nötig? Zu viel bremst den Vertrieb, zu wenig führt bei der nächsten BaFin-Prüfung zu empfindlichen Feststellungen.
Die Komplexitäts-Falle: Ein Produkt, das gestern noch als „nicht-komplex“ galt, kann morgen durch neue ESMA-Leitlinien prüfpflichtig werden. Wer hier den Überblick verliert, riskiert Beratungsfehler.
ESG-Präferenzen als „Showstopper“: Die Integration von Nachhaltigkeitsfaktoren hat die Geeignetheitsprüfung massiv verkompliziert. Besonders bei professionellen Kunden herrscht oft Unklarheit darüber, welche Erleichterungen hier tatsächlich rechtssicher nutzbar sind.
Dieser Artikel gibt einen Überblick über die Unterschiede zwischen Privatkunden und professionellen Kunden sowie die aufsichtsrechtlichen Vorgaben nach WpHG (§§ 63 und 64 WpHG) und der MaComp (BT 6 und BT 7).
[index]
Angemessenheits- und Geeignetheitsprüfung nach WpHG: Anforderungen für Privatkunden und professionelle Kunden
Kriterium
Angemessenheitsprüfung (Privatkunden)
Angemessenheitsprüfung (Professionelle Kunden)
Geeignetheitsprüfung (Privatkunden)
Geeignetheitsprüfung (Professionelle Kunden)
Geeignetheitserklärung (Privatkunden)
Geeignetheitserklärung (Professionelle Kunden)
Anwendungsbereich
Beratungsfreies Geschäft, komplexe Produkte
Beratungsfreies Geschäft, komplexe Produkte
Anlageberatung, alle Finanzprodukte
Anlageberatung, alle Finanzprodukte
Nach der Anlageberatung
Nach der Anlageberatung
Einzuholende Informationen
Kenntnisse und Erfahrungen des Kunden
Vereinfachte Erhebung der Kenntnisse
Anlageziele, finanzielle Verhältnisse, Kenntnisse
Vereinfachte Erhebung von Anlagezielen, finanziellen Verhältnissen und Erfahrungen
Umfassende Erklärung zur Passung des Produkts
Vereinfachte Erklärung zur Passung des Produkts
Verpflichtung zur Durchführung
Verpflichtend bei komplexen Produkten
Vereinfacht, da professionelle Kunden als erfahren gelten
Verpflichtend für alle Privatkunden
Verpflichtend, aber vereinfachte Anforderungen
Verpflichtend, vor Abschluss der Transaktion erforderlich
Vereinfachte Bereitstellung möglich
Rechtsgrundlage
§ 63 Abs. 10 WpHG, Art. 55 u. 56 DV
§ 63 Abs. 10 WpHG, Art. 55 u. 56 DV
§ 64 Abs. 3 WpHG, Art. 54 u. 55 DV
§ 64 Abs. 3 WpHG, Art. 54 u. 55 DV
§ 64 Abs. 4 WpHG
§ 64 Abs. 4 WpHG
Angemessenheitsprüfung (§ 63 Abs. 10 WpHG)
Die Angemessenheitsprüfung ist eine regulatorische Anforderung im beratungsfreien Geschäft und bezieht sich auf komplexe Finanzinstrumente. Der Unterschied zwischen Privatkunden und professionellen Kunden liegt in der Tiefe der Prüfung und den zu erhebenden Informationen.
Privatkunden:
Ziel: Bei Privatkunden muss die Angemessenheitsprüfung sicherstellen, dass der Kunde über ausreichende Kenntnisse und Erfahrungen verfügt, um die Risiken des gewählten Finanzinstruments zu verstehen.
Einzuholende Informationen: Die Prüfung erfordert detaillierte Informationen über die Kenntnisse und Erfahrungen des Kunden in Bezug auf bestimmte Finanzprodukte. Diese müssen dokumentiert werden.
Hinweis auf Unangemessenheit: Falls ein Produkt als unangemessen für den Kunden gilt, muss der Kunde explizit darauf hingewiesen werden.
Professionelle Kunden:
Ziel: Für professionelle Kunden wird in der Regel davon ausgegangen, dass sie über ausreichende Kenntnisse und Erfahrungen verfügen, um die Risiken der komplexen Produkte zu verstehen. Die Angemessenheitsprüfung ist auch bei professionellen Kunden durchzuführen, kann sich jedoch auf weniger detaillierte Informationen stützen, da Erfahrung und Sachverstand grundsätzlich unterstellt werden (§ 67 Abs. 2 WpHG).
Einzuholende Informationen: Bei professionellen Kunden kann die Angemessenheitsprüfung weniger tiefgehende Informationen erfordern. Professionelle Kunden gelten als erfahren, und es wird eine vereinfachte Prüfung durchgeführt.
Angemessenheits- und Geeignetheitsprüfung nach WpHG
Prüfung / Bereich
Privatkunden
Professionelle Kunden
Angemessenheitsprüfung (§ 63 Abs. 10 WpHG)
Detaillierte Prüfung zu Kenntnissen & Erfahrungen; Hinweis bei Unangemessenheit erforderlich
Vereinfachte Prüfung, da Fachkenntnisse unterstellt werden; reduzierte Informationsanforderungen
Reines Ausführungsgeschäft (§ 63 Abs. 11 WpHG)
Keine Prüfung notwendig bei nicht-komplexen Produkten, aber Hinweis auf fehlende Prüfung ist Pflicht
Ebenfalls keine Prüfung notwendig; vereinfachte Dokumentation des Hinweises ausreichend
Im reinen Ausführungsgeschäft (Execution-only) ist weder eine Angemessenheitsprüfung noch eine Geeignetheitsprüfung erforderlich, solange es sich um nicht-komplexe Finanzinstrumente handelt. Dies gilt für Aktien, Anleihen und offene Investmentfonds (OGAW). Für beide Kundentypen gelten hier ähnliche Regeln.
Privatkunden:
Keine Angemessenheitsprüfung: Im reinen Ausführungsgeschäft mit nicht-komplexen Finanzinstrumenten ist keine Prüfung der Angemessenheit notwendig.
Kundenschutz: Der Kunde muss jedoch darüber informiert werden, dass keine Prüfung der Angemessenheit durchgeführt wird. Dieser Hinweis muss dokumentiert werden.
Professionelle Kunden:
Keine Angemessenheitsprüfung: Auch für professionelle Kunden entfällt die Pflicht zur Angemessenheitsprüfung im reinen Ausführungsgeschäft, wenn nicht-komplexe Finanzinstrumente erworben werden.
Vereinfachte Dokumentation: Da professionelle Kunden als erfahren gelten, sind hier weniger strenge Dokumentationsanforderungen notwendig. Der Hinweis auf den Verzicht der Angemessenheitsprüfung muss dokumentiert werden.
Die Aufzählung der nicht‑komplexen Produkte sollte ausdrücklich an Art. 25 Abs. 4 MiFID II / Art. 57 DV angelehnt werden und klarstellen, dass viele Zertifikate/strukturierte Produkte i. d. R. nicht darunter fallen. Bei professionellen Kunden gelten dieselben Execution‑only‑Voraussetzungen; lediglich Dokumentationsumfang (z. B. Ausgestaltung der Hinweise) kann pragmatischer sein, ohne die Pflicht zur Dokumentation zu beseitigen.
Geeignetheitsprüfung nach § 64 Abs. 3 WpHG
Die Geeignetheitsprüfung ist erforderlich, wenn eine Anlageberatung stattfindet. Der Unterschied zwischen Privatkunden und professionellen Kunden liegt im Umfang der Prüfung und den zu sammelnden Informationen.
Privatkunden:
Ziel: Für Privatkunden ist eine umfassende Geeignetheitsprüfung erforderlich (Anlageziele, Risikotragfähigkeit, Verlusttragfähigkeit, Kenntnisse/Erfahrungen), einschließlich Nachhaltigkeitspräferenzen seit Integration von ESG‑Faktoren in MiFID II.
Einzuholende Informationen: Die Geeignetheitsprüfung für Privatkunden erfordert detaillierte Informationen zu den Anlagezielen, finanziellen Verhältnissen, Risikobereitschaft und den Kenntnissen und Erfahrungen des Kunden. Diese Informationen sind umfassender als bei professionellen Kunden.
Detaillierte Prüfung: Die Prüfung muss sicherstellen, dass das empfohlene Finanzinstrument für den spezifischen Kunden passend ist.
Professionelle Kunden:
Ziel: Für professionelle Kunden besteht ebenfalls Geeignetheitspflicht, wenn eine Anlageberatung erbracht wird; der Umfang kann aber reduziert sein, weil bestimmte Kenntnisse/Erfahrungen unterstellt werden.
Einzuholende Informationen: Informationen zu den Anlagezielen und finanziellen Verhältnissen können vereinfacht erhoben werden. Professionelle Kunden gelten als erfahrene Marktteilnehmer, weshalb die Anforderungen an die Prüfung geringer sind.
Während bei geborenen professionellen Kunden (z. B. Kreditinstitute) davon ausgegangen werden kann, dass sie Verluste finanziell tragen können, muss bei optierten (gekührten) professionellen Kunden die finanzielle Tragfähigkeit weiterhin individuell geprüft werden, falls die Anlageziele dies erfordern.
Geeignetheitserklärung nach § 64 Abs. 4 WpHG
Die Geeignetheitserklärung dokumentiert die Ergebnisse der Geeignetheitsprüfung und muss dem Kunden nach der Beratung vor Abschluss des Geschäfts zur Verfügung gestellt werden. Auch hier gibt es Unterschiede in der Anforderung an Privatkunden und professionelle Kunden.
Privatkunden:
Ziel: Die Geeignetheitserklärung für Privatkunden muss erklären, wie die Empfehlung auf die individuellen Anlageziele, Risikobereitschaft und finanziellen Verhältnisse des Kunden abgestimmt wurde.
Dokumentationsanforderung: Die Geeignetheitserklärung muss detaillierte Informationen enthalten und dem Kunden vor Abschluss der Transaktion zur Verfügung gestellt werden (z. B. per E-Mail oder in Papierform).
Professionelle Kunden:
Vereinfachte Anforderungen: Bei professionellen Kunden kann die Geeignetheitserklärung in knapper Form erfolgen; sie muss jedoch weiterhin aufzeigen, warum die Empfehlung im Hinblick auf Anlageziele und Finanzlage des Kunden geeignet ist. In einigen Fällen kann die Bereitstellung der Erklärung auch durch einen Hinweis auf allgemeine Produktinformationen erfolgen.
ESG-Präferenzen: Ein Stolperstein in der Beratung
Seit der Integration der Nachhaltigkeitsfaktoren in die MiFID II-Delegiertenverordnung müssen bei Privatkunden die ESG-Präferenzen zwingend abgefragt werden.
Privatkunden: Ohne Abfrage der ESG-Ziele ist die Geeignetheitsprüfung unvollständig.
Professionelle Kunden: Hier besteht eine Erleichterung. Sofern der professionelle Kunde seine Präferenzen nicht aktiv mitteilt, muss die Bank diese nicht zwingend im Detail explorieren, es sei denn, die Beratung ist explizit als „nachhaltige Beratung“ vereinbart.
Fazit
Die Anforderungen an die Angemessenheits- und Geeignetheitsprüfung unterscheiden sich je nach Kundengruppe und Art des Geschäfts. Privatkunden unterliegen in der Regel strengeren Dokumentations- und Prüfpflichten, insbesondere bei komplexen Finanzprodukten und im Rahmen der Anlageberatung, da sie besonderen Schutz benötigen. Hier müssen detaillierte Informationen über Anlageziele, Risikobereitschaft und finanzielle Verhältnisse eingeholt werden. Professionelle Kunden genießen dagegen Erleichterungen, da sie als erfahrene Marktteilnehmer gelten. Für sie sind die Prüfungen oft weniger detailliert, da sie als fähig betrachtet werden, die Risiken von Finanzprodukten selbst zu verstehen. Dies führt zu einer reduzierten Dokumentations- und Prüfungslast, insbesondere bei der Angemessenheitsprüfung und der Bereitstellung der Geeignetheitserklärung.
Praxiswissen vertiefen?
Du möchtest deine Kenntnisse zu WpHG, MiFID II, MAR und ESG ausbauen und regulatorisch auf dem neuesten Stand bleiben?
Updates aus der WpHG- & MaRisk-Compliance Bleiben Sie auf dem Laufenden über die neuesten Entwicklungen der BaFin und ESMA, um Ihre Compliance-Prozesse rechtssicher anzupassen.
Die Angemessenheitsprüfung ist im beratungsfreien Geschäft erforderlich, wenn Kundinnen oder Kunden komplexe Finanzinstrumente handeln möchten.
Sie prüft, ob die betroffene Person über die notwendigen Kenntnisse und Erfahrungen verfügt, um die Risiken dieses Produkts zu verstehen.
Die Geeignetheitsprüfung ist verpflichtend, wenn eine Anlageberatung stattfindet – also eine persönliche Empfehlung ausgesprochen wird.
Sie stellt sicher, dass die empfohlene Anlage zu den Anlagezielen, den finanziellen Verhältnissen, der Risikobereitschaft
sowie den Kenntnissen und Erfahrungen der Kundin oder des Kunden passt.
Privatkunden genießen den höchsten Anlegerschutz: Bei ihnen müssen alle Prüfungen – insbesondere die Geeignetheitsprüfung – detailliert dokumentiert werden.
Professionelle Kunden (z. B. Unternehmen oder erfahrene Anleger) gelten als sachkundig; die Prüf- und Dokumentationspflichten sind daher
vereinfachter, insbesondere bei der Angemessenheitsprüfung und der Geeignetheitserklärung.
Die Geeignetheitserklärung ist das Pflichtprotokoll jeder Anlageberatung.
Sie muss vor Abschluss des Geschäfts auf einem dauerhaften Datenträger bereitgestellt werden und begründen,
warum die Empfehlung zu den persönlichen Umständen der Kundin oder des Kunden (Ziele, Finanzen, Risiko) passt.
Compliance-Seminare 2026
Erhalte ein vollständiges Update zu DORA, AMLA, ESG, WpHG und internen Kontrollen – praxisnah und regulatorisch fundiert.
Geschrieben von p547795 am . Veröffentlicht in Allgemein.
Wie sollten Compliance und C- Level das WpHG und WpÜG nach EuGH-Urteil (C-864/24) auslegen?
Das aktuelle Urteil des Europäischen Gerichtshofs (EuGH, Rs. C-864/24) vom Februar 2026 hat weitreichende Konsequenzen für den deutschen Kapitalmarkt.
Mit der Aufsichtsmitteilung Nr. 02/2026 reagiert die BaFin ad hoc auf die Feststellung, dass die strengen deutschen Vorgaben zur Stimmrechtszurechnung nach § 34 WpHG teilweise gegen EU-Recht verstoßen. Ab sofort wird das „Acting in Concert“ (gemeinsames Handeln von Aktionären) deutlich milder ausgelegt; eine Zurechnung erfolgt nur noch bei Vereinbarungen über eine langfristige gemeinsame Unternehmenspolitik. Bei echten Übernahmen (§ 30 WpÜG) bleiben die strengen nationalen Regeln hingegen unverändert bestehen.
Dieser abrupte juristische Paradigmenwechsel bringt massiven und sofortigen Handlungsbedarf für die Unternehmensführung mit sich.
Für Compliance-Abteilungen bedeutet die Aussetzung bisheriger BaFin-Leitfäden, dass interne Meldeprozesse und die Risikobewertung von Aktionärsabsprachen umgehend neu kalibriert werden müssen.
Auf C-Level-Ebene erfordert diese Neuregelung eine strategische Anpassung – insbesondere bei der frühzeitigen Identifikation aktivistischer Investoren, die sich nun unauffälliger formieren können, sowie bei der rechtssicheren Planung zukünftiger M&A-Transaktionen.
FAQ: Paradigmenwechsel bei Stimmrechtszurechnung – Was Compliance & C-Level jetzt wissen müssen
Der EuGH hat festgestellt, dass die strengen deutschen Vorgaben zur Stimmrechtszurechnung (insb. § 34 WpHG) teilweise gegen EU-Recht verstoßen. Die BaFin hat daraufhin mit der Aufsichtsmitteilung 02/2026 reagiert und die Verwaltungspraxis zum „Acting in Concert“ entschärft. Eine Zurechnung erfolgt nun nur noch bei Vereinbarungen über eine langfristige gemeinsame Unternehmenspolitik.
Nein. Hier entsteht ein „Zwei-Klassen-Recht“. Während die Meldeschwellen nach WpHG milder ausgelegt werden, bleiben die strengen nationalen Regeln für echte Übernahmen (§ 30 WpÜG) unverändert bestehen. Dies ist eine kritische Falle für M&A-Transaktionen.
Die neue Verwaltungspraxis gilt ab sofort. Es gibt keine Übergangsfrist. Da die bisherigen BaFin-Leitfäden und FAQs zu diesem Thema für ungültig erklärt wurden, müssen interne Compliance-Prozesse unverzüglich umgestellt werden.
Stimmrechte werden künftig nur zugerechnet, wenn eine Verpflichtung zur langfristigen gemeinsamen Politik bezüglich der Geschäftsführung vorliegt. Kurzfristige oder rein anlassbezogene Absprachen (z. B. für eine einzelne Hauptversammlung) fallen nach der neuen Auslegung aus der WpHG-Meldepflicht heraus.
Da sich aktivistische Investoren für kurzfristige Ziele nun absprechen können, ohne dies melden zu müssen, wird die Aktionärsstruktur undurchsichtiger. Vorstände könnten auf der Hauptversammlung von „versteckten“ Bündnissen (Wolf Packs) überrascht werden, die im Melderegister nicht sichtbar waren.
Trotz der Lockerungen bleiben die Sanktionen drakonisch: Rechtsverlust der Aktionärsrechte (§ 44 WpHG), Bußgelder von bis zu 10 Mio. EUR oder 5 % des Gesamtumsatzes sowie das öffentliche „Naming and Shaming“ durch die BaFin.
Es handelt sich um eine Interimslösung. Sie gilt so lange, bis der deutsche Gesetzgeber das WpHG offiziell geändert und an das Europarecht angepasst hat. In dieser Schwebephase müssen sich Unternehmen direkt an der EU-Transparenzrichtlinie und der BaFin-Mitteilung orientieren.
Zuerst müssen die IT-Meldesysteme rekalibriert werden, um „falsch-positive“ Warnungen zu unterdrücken. Zudem müssen bestehende Aktionärsvereinbarungen neu bewertet und die Fachabteilungen (M&A, IR) über die geänderte Rechtslage geschult werden.
Da das Gesetz im Wortlaut noch nicht geändert wurde, die Aufsicht aber eine gegenteilige Praxis verlangt, herrscht hohe Rechtsunsicherheit. Ein formaler Vorstandsbeschluss zur Umsetzung der BaFin-Vorgaben schützt das Management vor dem Vorwurf des Organisationsverschuldens.
I. Die rechtlichen Konsequenzen bei Meldeverstößen gemäß WpHG / WpÜG
Rechtsverlust (Sanktionierung der Aktionärsrechte): Nach § 44 WpHG (bzw. § 59 WpÜG) ruhen die Rechte aus den betroffenen Aktien (insbesondere Stimmrechte und Dividendenansprüche) für die Dauer des Verstoßes. Bei grober Fahrlässigkeit oder Vorsatz verlängert sich dieser Rechtsverlust in der Regel um weitere sechs Monate nach Nachholung der Meldung.
Erhebliche Bußgelder: Verstöße gegen die Meldepflichten (§§ 33 ff. WpHG) stellen Ordnungswidrigkeiten dar. Diese können gemäß § 120 WpHG bei juristischen Personen mit Geldbußen von bis zu 10 Millionen Euro, 5 % des weltweiten Gesamtumsatzes oder dem Zweifachen des aus dem Verstoß gezogenen wirtschaftlichen Vorteils geahndet werden.
„Naming and Shaming“: Die BaFin ist gesetzlich verpflichtet, rechtskräftige Maßnahmen und Sanktionen unter Nennung des Unternehmens auf ihrer Internetseite öffentlich bekannt zu machen (Bekanntmachungspflicht), was zu erheblichen Reputationsschäden führen kann.
II. Maßgeblicher Zeitpunkt
1. Inkrafttreten: „Ab sofort“ (Keine Übergangsfrist) Die BaFin wendet die neue, durch den EuGH erzwungene Verwaltungspraxis ab sofort an. Das bedeutet, es gibt keine Schon- oder Übergangsfrist.
Die strengeren deutschen Zurechnungstatbestände (§ 34 Abs. 1 Satz 1 Nr. 3 und Nr. 5 WpHG) dürfen von der BaFin ab sofort nicht mehr angewendet werden.
Alte Leitfäden und FAQs der BaFin zu diesem Thema sind ab sofort ungültig.
Unternehmen und Investoren müssen ihre Compliance- und Meldeprozesse entsprechend augenblicklich umstellen.
2. Geltungsdauer: Bis zur Gesetzesänderung Die Aufsichtsmitteilung ist eine rechtliche Interimslösung. Sie gilt ab sofort und exakt so lange, bis der deutsche Gesetzgeber das WpHG (konkret § 34 Abs. 1 und 2) offiziell geändert und an das Europarecht angepasst hat. Ein konkretes Enddatum gibt es dafür noch nicht.
3. Das zeitliche Kriterium „langfristig“ (Acting in Concert) Auch wenn dies keine Frist im klassischen Sinne ist, so ist es doch die entscheidende neue zeitliche Komponente für das gemeinsame Handeln (Acting in Concert): Eine gegenseitige Zurechnung von Stimmrechten findet künftig nur noch statt, wenn eine Vereinbarung vorliegt, die die Parteien verpflichtet, langfristig eine gemeinsame Politik bezüglich der Geschäftsführung zu verfolgen. Kurzfristige oder anlassbezogene Absprachen fallen nach dieser neuen Auslegung der BaFin aus der Meldepflicht heraus.
Wichtiger Hinweis zu den gesetzlichen Meldefristen: Der Text ändert nichts an den regulären gesetzlichen Fristen für die Einreichung von Stimmrechtsmitteilungen. Wenn durch die neue (mildere) Auslegung nun Schwellenwerte unter- oder überschritten werden, gelten weiterhin die allgemeinen Fristen des WpHG (in der Regel: unverzüglich, spätestens innerhalb von 4 Handelstagen nach Kenntnis). Auch die Fristen für Übernahmeangebote nach dem WpÜG bleiben völlig unangetastet.
III. Pflichten der betroffenen Personen
1. Pflichten für die Compliance-Abteilung
Die Compliance-Verantwortlichen sind für die operative Umsetzung der neuen Rechtslage zuständig. Daraus ergeben sich folgende Aufgaben:
Sofortige Anpassung der Melde- und Prüfprozesse: Die internen Systeme und Checklisten zur Überwachung von Stimmrechtsschwellen müssen sofort umprogrammiert bzw. umgeschrieben werden. Die Zurechnungstatbestände nach § 34 Abs. 1 Satz 1 Nr. 3 und Nr. 5 WpHG dürfen ab sofort nicht mehr angewendet werden.
Neubewertung von Aktionärsvereinbarungen (Acting in Concert): Bestehende und geplante Absprachen mit anderen Aktionären müssen neu bewertet werden. Die entscheidende Prüffrage lautet nun: Handelt es sich um eine Vereinbarung, die langfristig eine gemeinsame Politik bezüglich der Geschäftsführung verfolgt? Wenn nein, entfällt die WpHG-Zurechnung.
Einführung einer strikten „Zwei-Klassen-Prüfung“: Compliance muss künftig scharf zwischen reinen Transparenzpflichten (WpHG) und Übernahmesituationen (WpÜG) trennen. Was im WpHG nun erlaubt ist (z.B. kurzfristige Absprachen ohne Meldepflicht), kann bei einem Übernahmeangebot nach WpÜG weiterhin voll zugerechnet werden.
Schulung und Aufklärung: Da die bisherigen BaFin-Leitfäden (Emittentenleitfaden, FAQs) zu diesem Thema ausdrücklich für ungültig erklärt wurden, muss das Compliance-Team die Fachabteilungen (z.B. M&A, Investor Relations) aktiv über die neuen, direkt aus der EU-Richtlinie abgeleiteten Maßstäbe schulen.
2. Pflichten für das C-Level (Vorstand / Geschäftsführung)
Das C-Level trägt die strategische und rechtliche Letztverantwortung (Organisationspflicht). Ein Verstoß gegen Meldepflichten kann extrem hohe Bußgelder nach sich ziehen.
Organisations- und Delegationspflicht: Der Vorstand muss unverzüglich sicherstellen und dokumentieren, dass er die Compliance-Abteilung angewiesen hat, die neuen BaFin-Vorgaben umzusetzen. Es muss sichergestellt sein, dass fehlerhafte Meldungen aufgrund veralteter BaFin-FAQs vermieden werden.
Anpassung der Investor-Relations-Strategie (Abwehrbereitschaft): Vorstände börsennotierter Unternehmen haben die Pflicht, drohende Gefahren für das Unternehmen im Blick zu behalten. Da sich aktivistische Investoren nun bei kurzfristigen Zielen (z.B. Verhinderung eines bestimmten Beschlusses auf der Hauptversammlung) absprechen können, ohne dies als „Acting in Concert“ melden zu müssen, wird die Aktionärsstruktur undurchsichtiger. Das C-Level muss Strategien entwickeln, um „versteckte“ Bündnisse frühzeitig zu erkennen.
Sicherung der M&A- und Übernahmestrategie: Planen Unternehmen eigene Zukäufe oder Übernahmen, hat das C-Level die Pflicht sicherzustellen, dass sich die Deal-Teams nicht auf die gelockerten WpHG-Regeln verlassen. Für Übernahmen (§ 30 WpÜG) bleiben die strengen deutschen Stimmrechtszurechnungen bestehen. Ein Fehler hierbei könnte ganze Übernahmeverfahren gefährden.
Beobachtungspflicht: Das C-Level muss (unterstützt durch Legal/Compliance) den Gesetzgebungsprozess überwachen, da diese BaFin-Mitteilung nur eine Übergangslösung „bis zu einer europarechtskonformen Änderung des § 34 WpHG“ ist.
Quick-Check: Kapitalmarktrecht 2026 – Sind Compliance & C-Level vorbereitet?
WpHG-Meldesysteme rekalibriert?
Wurden die Zurechnungstatbestände (§ 34 Abs. 1 Nr. 3 & 5 WpHG) in der IT deaktiviert, um „falsch-positive“ Meldungen zu vermeiden?
Zwei-Klassen-Prüfung implementiert?
Ist sichergestellt, dass bei Acting-in-Concert strikt zwischen WpHG (locker) und WpÜG (streng) differenziert wird?
Definition „langfristig“ operationalisiert?
Gibt es eine interne Leitlinie zur Auslegung der „langfristigen gemeinsamen Politik“ für Aktionärsabstimmungen?
Abwehr gegen „Stealth-Aktivismus“ aktiv?
Wurde die IR-Strategie angepasst (Proxy Soliciting / Registeranalyse), um ungemeldete kurzfristige Investorenbündnisse zu erkennen?
BaFin-Leitfäden als veraltet markiert?
Sind interne Handbücher und Policies, die auf den alten Emittentenleitfaden verweisen, sofort mit Warnhinweisen versehen worden?
M&A-Deal-Teams geschult?
Wurde den Projektteams klargemacht, dass die Erleichterungen NICHT für Übernahmeschwellen (§ 30 WpÜG) gelten?
Organisationspflicht dokumentiert?
Liegt ein Vorstandsbeschluss vor, der die Umsetzung der BaFin-Aufsichtsmitteilung 02/2026 formal anordnet (Haftungsschutz)?
🚦 Risikoeinstufung (Kapitalmarkt-Compliance)
ROT
Akute Haftungsgefahr & Transparenzlücken
GELB
Interimsprozesse laufen, Rechtsunsicherheit besteht
Die abrupte Änderung der BaFin-Verwaltungspraxis löst zwar auf der einen Seite die europarechtlichen Vorgaben ein, reißt aber in der Praxis der Unternehmen und Investoren massive Lücken auf. Es entstehen im Wesentlichen fünf große Problemfelder, die hohe rechtliche und strategische Risiken bergen:
1. Das "Zwei-Klassen-Recht" (WpHG vs. WpÜG)
Das größte Problemfeld ist die nun entstehende Schizophrenie im deutschen Kapitalmarktrecht. Bisher liefen die Regeln zur Stimmrechtszurechnung im WpHG (Transparenz) und WpÜG (Übernahmen) weitgehend synchron. Jetzt klaffen sie auseinander.
Das Risiko:Die Grenze zwischen einem reinen Finanzinvestment (WpHG) und dem Erlangen von Kontrolle/Übernahmeabsichten (WpÜG) ist in der Praxis oft fließend. Investoren könnten sich in Sicherheit wiegen, weil sie nach dem WpHG nicht mehr meldepflichtig sind, und dann plötzlich unbeabsichtigt die strengen WpÜG-Regeln auslösen (was im schlimmsten Fall ein teures Pflichtangebot an alle Aktionäre erzwingt).
2. Der unbestimmte Begriff "langfristig"
Die BaFin rechnet Stimmrechte beim Acting in Concertab sofort nur noch zu, wenn eine Vereinbarung vorliegt,langfristigeine gemeinsame Politik zu verfolgen.
Das Risiko:Was genau bedeutet „langfristig“? Sind das sechs Monate? Zwei Jahre? Mehrere Hauptversammlungen? Da die alten BaFin-FAQs ungültig sind, gibt es hierzu aktuell keine verlässliche deutsche behördliche Anleitung. Dieser unbestimmte Rechtsbegriff öffnet Tür und Tor für juristische Auseinandersetzungen und Fehlinterpretationen.
3. "Stealth-Aktivismus" (Das blinde C-Level)
Für Vorstände börsennotierter Unternehmen bricht ein wichtiges Frühwarnsystem weg.
Das Risiko:Aktivistische Investoren nutzen oft die „Wolf Pack“-Taktik (Rudelbildung). Wenn sich mehrere Investoren nun gezielt nur für eineanstehende Hauptversammlung absprechen (z.B. um den CEO abzuwählen oder eine Dividende zu erzwingen), gilt dies mangels „Langfristigkeit“ nicht mehr als meldepflichtiges Acting in Concert nach WpHG. Das C-Level sieht diese geballte Macht nicht in den Melderegistern und könnte auf der Hauptversammlung völlig überrascht und überstimmt werden.
4. Das rechtliche Interims-Vakuum
Wir befinden uns in einer juristischen Schwebephase.
Das Risiko:Wer heute in das deutsche Gesetzbuch schaut, liest in § 34 WpHG immer noch die strengen Regeln. Die BaFin sagt aber: "Bitte ignorieren, wir wenden das nicht mehr an." Bis der Gesetzgeber das WpHG formell ändert (was Monate bis Jahre dauern kann), müssen Compliance-Abteilungen faktisch den Text einer EU-Richtlinie (TransparenzRL) auf deutsches Recht projizieren, ohne die gewohnten deutschen Leitfäden zur Hand zu haben. Das erzeugt massive Rechtsunsicherheit.
5. Operative Fehlerquellen in den Meldesystemen
Die IT-Systeme von Banken, Fonds und Meldepflichtigen sind hart auf die strengen Schwellenwerte und Zurechnungsregeln des (alten) deutschen WpHG programmiert.
Das Risiko:Die Systeme werfen nun möglicherweise "falsch-positive" Meldewarnungen aus, weil sie Zurechnungen vornehmen (z.B. nach § 34 Abs. 1 Nr. 3 und 5 WpHG), die die BaFin gar nicht mehr will. Die Compliance-Teams müssen diese automatisierten Prozesse nun händisch übersteuern, auswerten und die Systeme teuer umprogrammieren lassen.
Um die rechtlichen und strategischen Risiken der BaFin-Aufsichtsmitteilung 02/2026 abzufedern, bedarf es eines sofortigen und strukturierten Vorgehens. Hier ist ein pragmatischer Maßnahmenkatalog, unterteilt in Verantwortlichkeitsbereiche, den du direkt als Arbeitsgrundlage nutzen kannst:
1. Sofortmaßnahmen für Compliance & Legal (Tage 1–14)
IT-Meldesysteme rekalibrieren: Die automatisierten Compliance-Tools (z.B. für Beteiligungsmeldungen) müssen sofort angepasst werden. Die Zurechnungstatbestände nach § 34 Abs. 1 Satz 1 Nr. 3 und Nr. 5 WpHG müssen systemseitig deaktiviert oder händisch übersteuert werden, um "falsch-positive" Meldungen zu verhindern.
Interne Richtlinien aktualisieren: Verweise in internen Handbüchern auf den BaFin-Emittentenleitfaden und die BaFin-FAQs (Kapitel zu Stimmrechtsmitteilungen) müssen sofort mit einem Warnhinweis („Veraltet / Ausgesetzt“) versehen werden. Maßgeblich ist übergangsweise der Text der EU-Transparenzrichtlinie.
Neubewertung des Bestandsportfolios: Bei Investoren und Asset Managern: Alle bestehenden "Acting in Concert"-Vereinbarungen überprüfen. Fallen sie unter das neue Kriterium der langfristigen gemeinsamen Politik? Wenn nein, müssen gegebenenfalls Entwarnungen gegeben oder Meldeprozesse gestoppt werden.
2. Taktische Maßnahmen für C-Level & Investor Relations (Wochen 2–4)
Frühwarnsystem gegen "Stealth-Aktivismus" aufbauen: Da kurzfristige Aktionärsabsprachen nun oft unter dem BaFin-Radar fliegen, muss das IR-Team massiv aufrüsten:
Engmaschigere Analyse des Aktienregisters (z.B. durch spezialisierte Dienstleister / Proxy Solicitors).
Verstärktes Monitoring von Leerverkäufen, Derivate-Positionen und unüblichen Handelsvolumina vor Hauptversammlungen.
Aktivere Kontaktpflege (Roadshows) zu den Top-20-Aktionären, um die Stimmung direkt abzufragen, statt auf offizielle Meldungen zu warten.
Notfallpläne für die Hauptversammlung (HV): Vorstände müssen sich auf Überraschungsanträge oder abrupte Blockaden auf der HV vorbereiten, da sich Aktionäre nun legal und meldefrei für Einzelthemen (z.B. Sonderprüfungen, Dividendenforderungen) absprechen können.
3. Operative Maßnahmen für M&A / Corporate Development
Einführung des "Zwei-Klassen-Checks": Bei jeder geplanten Transaktion, Vorfeld-Absprache oder jedem Beteiligungsaufbau muss das M&A-Team ab sofort ein Zwei-Säulen-Gutachten anfordern:
Säule 1 (WpHG): Sind wir transparenzpflichtig? (Gelockerte Regeln)
Säule 2 (WpÜG): Lösen wir eine Zurechnung im Übernahmerecht aus? (Strenge Regeln bleiben bestehen!)
Schulung der Deal-Teams: Es muss strikt vermieden werden, dass sich Deal-Maker bei der Vorbereitung von Übernahmen in falscher Sicherheit wiegen, weil die WpHG-Regeln gelockert wurden. Ein unbeabsichtigtes Auslösen eines Pflichtangebots (Überschreiten der 30%-Kontrollschwelle nach WpÜG) ist ein massives finanzielles Risiko.
4. Flankierende Maßnahmen (Laufend)
Dokumentation der Organisationspflicht: Das C-Level muss (z.B. per Vorstandsbeschluss oder Memo) formal festhalten, dass es die Anpassung an die neue EuGH-/BaFin-Rechtslage angeordnet hat. Dies schützt vor dem Vorwurf des Organisationsverschuldens, falls in der Übergangsphase Fehler passieren.
Monitoring des Gesetzgebers: Legal/Public Affairs muss den Bundestag und das Bundesfinanzministerium überwachen. Sobald der Referentenentwurf zur tatsächlichen Änderung des WpHG vorliegt, muss geprüft werden, wie der deutsche Gesetzgeber den Begriff "langfristig" final definiert.
Offizielle Quelle der Bundesanstalt für Finanzdienstleistungsaufsicht (BaFin)
BaFin – Aufsichtsmitteilung Nr. 02/2026 (WA) (Februar 2026)
Auswirkungen des EuGH-Urteils (Rs. C-864/24) auf die Auslegung der Stimmrechtszurechnung nach WpHG und WpÜG sowie Anpassung der Verwaltungspraxis zum „Acting in Concert“.
Zur Aufsichtsmitteilung der BaFin
AI Compliance Officer – S+P Seminare
Verwandte Hubs & Programme
Future Governance & Performance Hub ➜
Steuere DORA, ESG und KI mit System.
Der zentrale Hub für C-Level-Führungskräfte,
die Governance in messbare Performance übersetzen.
Strategische Exzellenz auf C-Level erfordert kontinuierliche Orientierung. Damit du nach deinem Lehrgang nicht allein gelassen wirst, haben wir S+P C.O.R.E. entwickelt.
S+P Mehrwert-Garantie: Dein Wissens-Vorsprung für 2026
Jede Buchung eines S+P Seminars beinhaltet automatisch den kostenfreien Zugang zum quartalsweisen S+P C.O.R.E. Executive Update. Warum? Weil wir wissen, dass die regulatorische Welt nicht stillsteht. Wir halten dein Wissen aktuell – garantiert.
Dein Mehrwert mit S+P C.O.R.E.
Fokusbereich
Dein konkreter Mehrwert
Compliance
Sicherheit im Handeln:
Einordnung aktueller Anforderungen (z. B. DORA / NIS 2, EU AI Act, ESG, Compliance),
damit du genau weißt, was für Haftung und Praxis tatsächlich relevant ist.
Optimization
Effizienz statt Bürokratie:
Umsetzung regulatorischer Vorgaben mit smarten Prozessen,
geeigneten Tools und effizienten Outsourcing-Strukturen.
Regulatory
Frühwarnsystem nutzen:
Strukturierte Bewertung neuer Aufsichtsschwerpunkte und
regulatorischer Trends, bevor sie zum akuten Handlungsdruck werden.
Exchange
Vorsprung durch Dialog:
Austausch im geschützten Raum mit Fach- und Führungskräften
auf Augenhöhe – mit praxiserprobten Lösungsansätzen aus dem Kreis deiner Peers.
Bekannt aus
S+P als Fachexperte in den Medien – Governance & Haftung für Geschäftsführer
Artikel 19 AMLR: Leitfaden zu neuen Schwellenwerten & AMLA-RTS
Die neuen Schwellenwerte nach Art. 19 Abs. 2–5 AMLR im Überblick
In diesem Beitrag zeige ich dir, wie die neuen, niedrigeren Schwellenwerte in Artikel 19 der Geldwäscheverordnung (AMLR) zusammenspielen und was das für deine tägliche Arbeit im Bereich Compliance bedeutet.
S+P hat die aktuellen Entwürfe der technischen Regulierungsstandards (RTS) der AMLA vom Februar 2026 analysiert, um dir präzise Ableitungen für deine Praxis zu liefern. Du bekommst einen kompakten Überblick darüber, warum der europäische Gesetzgeber die generelle 10.000-EUR-Schwelle für gelegentliche Transaktionen beibehalten hat, sie aber in besonders risikoreichen Sektoren durch deutlich niedrigere Eingriffsschwellen ergänzt
Ziel dieses Artikels ist es, dir dabei zu helfen, die komplexe Normstruktur der AMLR zu durchdringen und die strategische Rolle der AMLA zu verstehen. Wir klären, welche Bedeutung Artikel 19 Absatz 9 AMLR für die Dynamisierung der Aufsicht hat und warum die Behörde im aktuellen RTS-Entwurf bewusst auf noch tiefere Schwellen verzichtet, um die Verhältnismäßigkeit zu wahren.
Anstatt nur abstrakte Rechtsnormen zu referieren, bietet dir dieser Leitfaden konkrete Umsetzungsideen für dein Institut:
Systematik verstehen: Erfahre, wie die Schwellen von 1.000 EUR, 2.000 EUR und 3.000 EUR in das Gesamtsystem eingebettet sind.
Abgrenzung meistern: Lerne die neuen Kriterien kennen, mit denen du Geschäftsbeziehungen von gelegentlichen Transaktionen rechtssicher unterscheidest.
Umgehung verhindern: Nutze die technischen Vorgaben des RTS-Entwurfs, um verbundene Transaktionen (Structuring) durch intelligente Datennutzung effektiv aufzudecken.
Dieser Artikel dient dir als Fahrplan für die kommenden regulatorischen Änderungen, damit du deine Compliance-Organisation nicht nur gesetzeskonform, sondern auch operativ effizient auf den Geltungsbeginn im Juli 2027 vorbereiten kannst.
[index]
AMLR Schwellenwert-Management – Technische Anforderungen für IT-Systeme
Sektor / Transaktionstyp
Systemanforderung und Schwellenwertlogik
Standard-Gelegenheitsgeschäft
Das System muss eine automatische Auslösung der
Customer Due Diligence (CDD) aktivieren,
sobald gelegentliche Transaktionen den
Schwellenwert von 10.000 € erreichen
oder überschreiten.
Rechtsgrundlage: Art. 19 Abs. 1 AMLR.
Bargeldtransaktionen
Für Bargeldtransaktionen ist eine gesonderte
Schwellenwertprüfung zu implementieren.
Bei Transaktionen ab 3.000 € muss das System
automatisch eine CDD-Prüfung auslösen.
Rechtsgrundlage: Art. 19 Abs. 2 AMLR.
Glücksspieldienste
Systeme von Glücksspielanbietern müssen eine
Schwellenwertkontrolle für Einzahlungen oder Gewinne
implementieren. Bei Beträgen ab 2.000 €
sind Sorgfaltspflichten nach AMLR zu aktivieren.
Rechtsgrundlage: Art. 19 Abs. 4 AMLR.
Geldtransfers (FI/KI)
Für Geldtransfers durch Finanzinstitute oder
Kreditinstitute muss eine CDD-Auslösung erfolgen,
sobald der Schwellenwert von 1.000 €
erreicht wird.
Rechtsgrundlage: Art. 19 Abs. 3 AMLR.
Krypto-Asset-Transfers
Für Transfers von Kryptowerte müssen
Monitoring-Systeme ebenfalls einen
Schwellenwert von 1.000 € berücksichtigen.
Ab diesem Betrag ist eine Identifizierung
des Kunden und eine Transaktionsprüfung erforderlich.
Rechtsgrundlage: Art. 19 Abs. 5 AMLR.
Die AMLR gilt grundsätzlich ab dem 10. Juli 2027.
Bis zu diesem Datum müssen deine Systeme in der Lage sein,
die sektorspezifischen Schwellenwerte
(1.000 €, 2.000 €, 3.000 €) sowie die
Aggregationslogiken für verbundene Transaktionen umzusetzen.
Für Fußballvereine und Spielervermittler gilt eine
verlängerte Frist bis zum 10. Juli 2029.
Die Sorgfaltspflichten greifen bereits ab Erreichen des Schwellenwerts.
Das bedeutet: Bei exakt 3.000 € Bargeld oder
1.000 € bei Geldtransfers musst du bereits
die Identität des Kunden prüfen und verifizieren.
Nein. Der RTS-Entwurf stellt klar, dass Kriterien wie
familiäre Bindungen oder Geschäftspartnerschaften
nur auf Basis der Informationen berücksichtigt werden müssen,
die dir bereits vorliegen.
Du bist nicht verpflichtet, solche Daten ausschließlich für die
Schwellenwertprüfung neu zu erheben.
Obwohl der Schwellenwert für gelegentliche
Krypto-Transfers bei 1.000 € liegt,
verlangt die AMLR für CASPs bereits
unterhalb dieser Schwelle
eine Identifizierung des Kunden.
Grund ist das erhöhte Risiko durch
Anonymität und schnelle grenzüberschreitende Transaktionen.
„Rollierend“ bedeutet, dass du nicht am Jahresanfang neu startest.
Stattdessen musst du an jedem Tag prüfen,
ob ein Kunde in den vergangenen 365 Tagen
bereits zwei Transaktionen durchgeführt hat.
Ist die aktuelle Transaktion die dritte,
gilt dies als Hinweis auf eine
Geschäftsbeziehung.
Der RTS-Entwurf folgt einem
risikobasierten Ansatz.
Für Sektoren wie Geldtransfer oder Krypto wird ein Zeitraum
von einem Monat genannt.
In anderen Bereichen – etwa Bargeld im Güterhandel –
musst du selbst festlegen, welcher Zeitraum
(z. B. 24 Stunden oder eine Woche)
angesichts deines Geschäftsmodells angemessen ist.
Die AMLA hat eine weitere Absenkung geprüft,
sieht derzeit jedoch keine ausreichenden Belege,
dass niedrigere Schwellenwerte
notwendig und verhältnismäßig wären.
Eine zusätzliche Absenkung würde eine
hohe administrative Belastung
für Unternehmen und Kunden verursachen,
ohne dass ein klarer Sicherheitsgewinn belegt ist.
Der normative Rahmen: Systematik und Abgrenzung
Wenn du mit den neuen AML-Vorschriften arbeitest, begegnest du sehr schnell Artikel 19 AMLR. Grundsätzlich gilt: Bei gelegentlichen Transaktionen ab 10.000 EUR musst du Sorgfaltspflichten (Customer Due Diligence – CDD) anwenden. Daneben sieht Artikel 19 Absätze 2 bis 5 AMLR aber zusätzliche, niedrigere Schwellenwerte für bestimmte Sektoren vor, in denen der Gesetzgeber ein erhöhtes Geldwäsche- und Terrorismusfinanzierungsrisiko sieht.
Damit du diese Schwellen richtig anwenden kannst, musst du zunächst die Abgrenzung zwischen „Geschäftsbeziehung“ und „gelegentlicher Transaktion“ verstehen. Die AMLR und der RTS-Entwurf definieren gelegentliche Transaktionen negativ:
Immer dann, wenn du Leistungen außerhalb einer dauerhaften Geschäftsbeziehung erbringst, liegst du im Bereich der gelegentlichen Transaktion.
Eine Geschäftsbeziehung zeichnet sich hingegen durch ein Dauerelement oder die Erwartung einer Wiederholung aus.Artikel 19 Absatz 9 AMLR gibt der AMLA den Auftrag, Kriterien für diese Identifizierung festzulegen.
Ziel ist es, die Fragmentierung in der Union zu verringern und sicherzustellen, dass Begriffe überall einheitlich verstanden werden. Für dich bedeutet das: Du arbeitest künftig mit einem harmonisierten europäischen Maßstab, der weniger Raum für nationale Interpretationsspielräume lässt
Schwellenwert-Check Sind die AMLR-Schwellenwerte (10.000 €, 3.000 €, 2.000 €, 1.000 €) im Monitoring-System parametrisiert?
CDD-Trigger-Check Löst das System automatisch Customer Due Diligence aus, sobald ein Schwellenwert erreicht wird?
Bargeld-Check Werden Bargeldtransaktionen ab 3.000 € automatisch identifiziert und überprüft?
Krypto-Check Sind CASP-spezifische Anforderungen umgesetzt (Identifizierung bereits unterhalb von 1.000 €)?
Aggregation-Check Kann das System verbundene Transaktionen erkennen und zusammenrechnen?
Rollierender Zeitraum Werden Transaktionen über einen rollierenden Zeitraum von 12 Monaten analysiert?
Monitoring-Check Existiert ein automatisiertes Monitoring für Geldtransfer-, Glücksspiel- und Kryptotransaktionen?
Governance-Check Sind Verantwortlichkeiten zwischen Compliance, IT und Geldwäschebeauftragten klar definiert?
🚦 Live-Auswertung
ROT
AML-Risiko hoch
GELB
Monitoring-Lücken
GRÜN
AMLR-konforme Systeme
Die niedrigeren Schwellenwerte nach Art. 19 Abs. 2–5 AMLR
In diesem Abschnitt schauen wir die bereits festgeschriebenen sektoralen Schwellen an. Diese sind für deine Systemparametrisierung entscheidend, da sie die allgemeine 10.000-EUR-Schwelle überlagern.
1.000 EUR für Geldtransfers und Krypto-Assets
Wenn du Geldtransfers anbietest oder als Krypto-Asset-Dienstleister (CASP) tätig bist, greifen die Sorgfaltspflichten bereits ab 1.000 EUR. Bei CASPs geht die Anforderung sogar noch weiter: Hier ist eine Identifizierung und Überprüfung oft schon bei Beträgen unter 1.000 EUR erforderlich.
Für dich bedeutet das: Du musst Systeme implementieren, die Kleinstbeträge im Krypto-Bereich erfassen.
Prüfung: Du kannst dich nicht auf hohe Freigrenzen verlassen, da die Aufsicht hier ein besonders hohes Risiko für Strukturierung sieht.
3.000 EUR für Bargeldtransaktionen
Für Bargeldtransaktionen hat der Gesetzgeber eine Schwelle von 3.000 EUR festgelegt. Diese Grenze trägt dem hohen Anonymitätsrisiko von Bargeld Rechnung.
Deine Aufgabe: Du musst sicherstellen, dass Barzahlungen ab diesem Wert konsequent identifiziert werden.
Monitoring: Besonders bei Bargeld musst du auf „verbundene Transaktionen“ achten, um die Umgehung der Schwelle durch Aufsplittung zu verhindern.
2.000 EUR für Glücksspieldienstleistungen
Im Glücksspielsektor liegt die Schwelle bei 2.000 EUR, sei es beim Einsatz oder bei der Gewinnbeteiligung.
Praxis-Tipp: Nutze Kundenkarten oder Treueprogramme, um Transaktionen einer Person über verschiedene Terminals oder Filialen hinweg zuzuordnen.
Artikel 19 Absatz 9 AMLR und der RTS-Entwurf der AMLA
Der RTS-Entwurf konkretisiert, wie du diese Schwellen operativ „bewachen“ musst, ohne den Überblick zu verlieren.
Kriterien für Geschäftsbeziehungen
Wann wird aus einem gelegentlichen Kunden ein Vertragspartner? Der RTS nennt klare Indizien:
Online-Registrierung: Wenn ein Kunde einen Online-Dienst mit fortlaufendem Zugang nutzt, deutet dies auf eine Geschäftsbeziehung hin.
Die 3-Transaktionen-Regel: In Sektoren wie Geldtransfer oder Devisentausch sollst du ab drei Transaktionen innerhalb von 12 Monaten (rollierend) von einer Geschäftsbeziehung ausgehen.
Identifizierung verbundener Transaktionen
Um Schwellenwerte wirksam zu schützen, musst du Transaktionen aggregieren. Der RTS gibt dir hierfür Kriterien an die Hand, die auf Informationen basieren, die du ohnehin hast oder haben solltest:
Gemeinsame Merkmale: Identischer Ursprung, Bestimmungsort oder Zweck.
Verhaltensmuster: Kunden, die gemeinsam auftreten, sich abstimmen oder dieselbe IP-Adresse und Gerätekennung nutzen.
Familiäre Bindungen: Wenn dir bekannt ist, dass Kunden Familienmitglieder sind, musst du deren Transaktionen bei der Schwellenwertprüfung berücksichtigen.
Warum keine weiteren Schwellenwerte?
Ein wichtiger Punkt für deine Ressourcenplanung: Die AMLA führt aktuell keine zusätzlichen niedrigeren Schwellenwerte ein. Die Begründung ist ein Signal der Verhältnismäßigkeit: Die Behörde sieht derzeit keine schlüssigen Beweise, dass weitere Absenkungen notwendig wären, um die Risiken in der Union zu mindern. Das spart dir vorerst zusätzliche operative Kosten für noch engmaschigere Kontrollen.
Praktische Auswirkungen auf deine Compliance-Organisation
Die neuen Schwellenwerte und der RTS-Entwurf der AMLA sind kein bloßes „Paperwork“, sondern erfordern von dir eine tiefgreifende technische und prozessuale Neuausrichtung.
Damit du nicht erst am Tag des Geltungsbeginns (grundsätzlich der 10. Juli 2027) unter Druck gerätst, zeigt dir S+P die drei kritischen Handlungsfelder auf:
System-Parametrisierung und rollierende Zeiträume
Deine IT-Systeme müssen künftig wesentlich dynamischer agieren als bisher. Es reicht nicht mehr aus, Transaktionen nur gegen statische Einzelschwellen zu prüfen.
Rollierende Überwachung: Für Geldüberweisungen und Krypto-Dienste musst du Logiken implementieren, die drei Transaktionen innerhalb von 12 Monaten erfassen, um den Übergang zur Geschäftsbeziehung zu identifizieren.
Kurzzeit-Aggregation: Insbesondere bei Bargeld- und Glücksspieltransaktionen musst du definieren, was als „kurzer Zeitraum“ für verbundene Transaktionen gilt – basierend auf deinem individuellen Geschäftsmodell und Risiko.
Sektorale Schwellen: Die Schwellen von 1.000 EUR (Geldtransfer/Krypto), 2.000 EUR (Glücksspiel) und 3.000 EUR (Bargeld) müssen als harte Stopps in deinem Transaktionsmonitoring verankert sein.
Datenqualität: Das „Identifizieren ohne Erheben“
Eine der spannendsten Anforderungen des RTS-Entwurfs ist die Nutzung vorhandener Daten zur Verknüpfung von Transaktionen. Du sollst keine neuen Datenfelder erzwingen, aber die vorhandenen intelligent auswerten.
Digitale Fingerabdrücke: Nutze IP-Adressen, Gerätekennungen und Standortdaten, um zu erkennen, ob verschiedene Kunden in Absprache oder über dieselbe Infrastruktur handeln.
Kunde-Kunde-Beziehungen: Wenn deine Stammdaten bereits familiäre Bindungen oder Geschäftspartnerschaften hergeben, müssen diese Informationen automatisch in die Schwellenwertprüfung für verbundene Transaktionen einfließen.
Die operative Front: Schulung und Prozessdesign
Deine Mitarbeiter im direkten Kundenkontakt (Frontoffice) sind deine ersten Sensoren.
Strukturierung erkennen: Deine Teams müssen lernen, Kundenverhalten zu deuten – etwa Gruppen, die nacheinander mit Beträgen knapp unterhalb der 3.000 EUR-Grenze am Schalter erscheinen.
Verhältnismäßigkeit wahren: Da die AMLA vorerst auf zusätzliche Schwellen verzichtet , solltest du dein Personal darauf schulen, die bestehenden Grenzen präzise anzuwenden, anstatt aus übertriebener Vorsicht („Over-Compliance“) jede Kleinsttransaktion zu blockieren.
Visuelle Abgrenzung zwischen gelegentlichen Transaktionen, erhöhten Prüfpflichten und dem Übergang zur dauerhaften Geschäftsbeziehung mit laufendem Monitoring.
Schwellenwert-Systematik
1.000 EUR
Krypto & Transfers
3.000 EUR
Bargeld- Limit
10.000 EUR
General- schwelle
Regelungsbereiche im Detail
⚖️
10.000 €
Generalschwelle · Art. 19 Abs. 1
Gelegentliche Transaktion
CDD-Pflicht greift bei gelegentlichen Transaktionen ab diesem Betrag – unabhängig davon, ob die Zahlung in einem oder mehreren verbundenen Vorgängen erfolgt.
Standardsorgfalt
💶
3.000 €
Bargeld-Limit · Art. 19 Abs. 1 lit. b
Verschärfte Barannahme
Für Transaktionen in bar gilt bereits ab 3.000 EUR eine strengere Sorgfaltspflicht. Relevant für Händler, Notare und alle Verpflichteten im Retail-Bereich.
Erhöhte Sorgfalt
🔐
1.000 €
Krypto & Transfers · Art. 19 Abs. 1 lit. c
Kryptowerte & Geldtransfers
Kryptodienstleister und Zahlungsdienstleister unterliegen bereits ab 1.000 EUR erhöhten Identifizierungspflichten – konform mit der Transfer of Funds Regulation.
Höchste Sorgfalt
🏛️
Abs. 9
Dynamische Kompetenz · AMLA
AMLA-Regulierungsvorbehalt
Die AMLA ist ermächtigt, durch RTS sektorspezifische oder risikoadaptierte Schwellenwerte für Hochrisikobereiche festzulegen und bestehende Grenzen abzusenken.
Entscheidend: Sobald eine dauerhafte Beziehung begründet wird oder der Verpflichtete erkennt, dass mehrere Transaktionen als zusammengehörig zu werten sind, wechselt die Rechtsgrundlage von Art. 19 in die kontinuierliche Überwachungspflicht nach Art. 20 AMLR. Die Schwellenwerte des Art. 19 gelten dann nicht mehr als alleinige Auslöser.
Regulatorischer Kontext · AMLA RTS
Artikel 19 Abs. 9 AMLR delegiert an die AMLA die Befugnis, mittels Regulatory Technical Standards (RTS) sektorspezifische Schwellenwerte zu konkretisieren – insbesondere für Hochrisikobranchen (z. B. Edelmetallhandel, Online-Glücksspiel). Erste Konsultationsentwürfe erwartet ab 2025/2026 im Rahmen des AMLA-Arbeitsprogramms.
Praxishinweis · GWB / MLRO
Für den Geldwäschebeauftragten gilt: Schwellenwerte nach Art. 19 sind Mindestauslöser, keine Obergrenzen. Risikobasierter Ansatz (Art. 8 AMLR) verpflichtet zur frühzeitigeren Identifizierung, wenn Indikatoren auf erhöhtes ML/TF-Risiko hinweisen – unabhängig vom erreichten Betrag.
Artikel 19 Absatz 9 AMLR: Wie der RTS-Entwurf die Aufsicht dynamisiert
Die Entscheidung, keine zusätzlichen niedrigeren Schwellenwerte einzuführen, ist ein klares Bekenntnis zur Verhältnismäßigkeit und eine Anerkennung der bisherigen administrativen Belastung.
Doch Vorsicht: Dieser Zustand ist ein „Snapshot“. Die AMLA betont ausdrücklich, dass die ML/TF-Risiken dynamisch sind. Sobald schlüssige Daten vorliegen, dass die aktuellen Grenzen umgangen werden, wird sie das Mandat zur Absenkung nutzen.
Die Kombination aus festen Sektor-Schwellen und den neuen, detaillierten Kriterien für verbundene Transaktionen schafft ein hybrides Überwachungssystem.
Für dich bedeutet das:
Compliance wandelt sich von einer statischen Prüfung hin zu einer datengetriebenen Mustererkennung. Wer heute in die Qualität seiner Transaktionsverknüpfung investiert, wird morgen nicht von neuen Schwellenwert-Absenkungen überrascht.
Lehrgang Geldwäschebeauftragter (AML)
Erwerbe die Sachkunde und das Zertifikat für die Rolle als Geldwäschebeauftragter.
Spezial-Lehrgänge zur GwG-Umsetzung für Kreditinstitute, KVG, Leasing, Factoring und Krypto-Dienstleister. Erwerbe die Sachkunde zur Erfüllung der MaRisk und BaFin-Anforderungen.
EU – AMLR und der neue Rechtsrahmen (Single Rulebook)
Amtliche Fassung der AML-Verordnung (Regulation (EU) 2024/1624) Dies ist das zentrale Dokument („AMLR“), das die Schwellenwerte in Artikel 19 festlegt.
Amtliche Fassung der AML-Richtlinie (Directive (EU) 2024/1640) Die „AMLD6“ regelt die nationalen Aufsichtsstrukturen und die Zusammenarbeit der Zentralstellen für Finanztransaktionsuntersuchungen (FIUs).
AMLA – Technische Regulierungsstandards (RTS) und Konsultationen
AMLA – Konsultationspapier zu Artikel 19 Absatz 9 AMLR Das spezifische Dokument (Entwurf der RTS), das Kriterien für Geschäftsbeziehungen und verbundene Transaktionen definiert. Es enthält die Bestätigung, dass aktuell keine zusätzlichen niedrigeren Schwellenwerte eingeführt werden.
Link (Offizielle AMLA-Website – Konsultationsbereich):
BaFin – Nationale Umsetzung und Aufsicht (Deutschland)
BaFin – Themenseite Geldwäscheprävention Informationen zur Anwendung der AMLR im deutschen Finanzsektor und Auslegungshinweise der nationalen Aufsicht.
BaFin – Auslegungs- und Anwendungshinweise (AuA) Konkrete Hilfestellung für verpflichtete Unternehmen zur Umsetzung von Sorgfaltspflichten (wird sukzessive an die AMLR angepasst).
EBA – Geldwäschebekämpfung (AML/CFT) Bevor die AMLA voll operativ ist, hat die EBA wesentliche Leitlinien (z. B. zu Risikofaktoren) erstellt, die als Basis für die neuen RTS dienen.
EBA – Bericht über ML/TF-Risiken in der EU Die zweijährliche Bewertung der Risiken im Finanzsektor, die oft als Begründung für niedrigere Schwellenwerte herangezogen wird.
FATF Recommendations (Standard für Schwellenwerte) Die internationalen Vorgaben (z. B. Empfehlung 10 und 16), auf denen die EU-Schwellenwerte von 1.000 € und 10.000 € basieren.
Strategische Exzellenz auf C-Level erfordert kontinuierliche Orientierung. Damit du nach deinem Lehrgang nicht allein gelassen wirst, haben wir S+P C.O.R.E. entwickelt.
S+P Mehrwert-Garantie: Dein Wissens-Vorsprung für 2026
Jede Buchung eines S+P Seminars beinhaltet automatisch den kostenfreien Zugang zum quartalsweisen S+P C.O.R.E. Executive Update. Warum? Weil wir wissen, dass die regulatorische Welt nicht stillsteht. Wir halten dein Wissen aktuell – garantiert.
Dein Mehrwert mit S+P C.O.R.E.
Fokusbereich
Dein konkreter Mehrwert
Compliance
Sicherheit im Handeln:
Einordnung aktueller Anforderungen (z. B. DORA / NIS 2, EU AI Act, ESG, Compliance),
damit du genau weißt, was für Haftung und Praxis tatsächlich relevant ist.
Optimization
Effizienz statt Bürokratie:
Umsetzung regulatorischer Vorgaben mit smarten Prozessen,
geeigneten Tools und effizienten Outsourcing-Strukturen.
Regulatory
Frühwarnsystem nutzen:
Strukturierte Bewertung neuer Aufsichtsschwerpunkte und
regulatorischer Trends, bevor sie zum akuten Handlungsdruck werden.
Exchange
Vorsprung durch Dialog:
Austausch im geschützten Raum mit Fach- und Führungskräften
auf Augenhöhe – mit praxiserprobten Lösungsansätzen aus dem Kreis deiner Peers.
Bekannt aus
S+P als Fachexperte in den Medien – Governance & Haftung für Geschäftsführer
Sie sehen gerade einen Platzhalterinhalt von Turnstile. Um auf den eigentlichen Inhalt zuzugreifen, klicken Sie auf die Schaltfläche unten. Bitte beachten Sie, dass dabei Daten an Drittanbieter weitergegeben werden.
Sie sehen gerade einen Platzhalterinhalt von Facebook. Um auf den eigentlichen Inhalt zuzugreifen, klicken Sie auf die Schaltfläche unten. Bitte beachten Sie, dass dabei Daten an Drittanbieter weitergegeben werden.
Sie sehen gerade einen Platzhalterinhalt von Instagram. Um auf den eigentlichen Inhalt zuzugreifen, klicken Sie auf die Schaltfläche unten. Bitte beachten Sie, dass dabei Daten an Drittanbieter weitergegeben werden.
Sie sehen gerade einen Platzhalterinhalt von X. Um auf den eigentlichen Inhalt zuzugreifen, klicken Sie auf die Schaltfläche unten. Bitte beachten Sie, dass dabei Daten an Drittanbieter weitergegeben werden.